 amrudesh1/morf
Mobile Reconnaissance Framework ist ein leistungsstarkes, leichtgewichtiges und plattformunabhängiges Offensiv-Tool für mobile Sicherheit, das Hacker und Entwickler dabei unterstützt, sensible Informationen in mobilen Anwendungen zu identifizieren und zu adressieren.

Ein leistungsstarkes Offensiv-Sicherheits-Toolkit für die Analyse mobiler Anwendungen


Finde Geheimnisse. Schütze Apps. Bleibe sicher.
MORF ist ein fortschrittliches Werkzeug zur Sicherheitsanalyse mobiler Anwendungen, das automatisch sensible Informationen in Android- und iOS-Apps aufdeckt. Entwickelt für Sicherheitsexperten, Penetrationstester und Entwickler, bietet MORF umfassende Einblicke in die Sicherheitslage mobiler Apps.
MORF kann innerhalb von Sekunden mit Docker oder dem mitgelieferten Skript gestartet werden:
# Repository klonen und in das Verzeichnis wechseln
git clone https://github.com/amrudesh1/morf && cd morf

# Option 1: Mit dem Ausführungsskript (empfohlen)
chmod +x run.sh && ./run.sh

# Option 2: Mit Docker Compose
docker-compose up --build
Dann einfach http://localhost im Browser öffnen und eine APK- oder IPA-Datei hochladen, um mit der Analyse zu beginnen!
MORF bietet umfassende Sicherheitsanalysefunktionen für mobile Anwendungen:
| Funktion | Beschreibung |
|---|---|
| 🔐 Erkennung von Geheimnissen & API-Schlüsseln | Entdeckt automatisch hartcodierte Anmeldedaten, API-Schlüssel und Token im gesamten Anwendungscode und den Ressourcen |
| 📱 Komponentenanalyse | Extrahiert Aktivitäten, Dienste, Empfänger und Content-Provider und hebt Sicherheitsrisiken in der App-Struktur hervor |
| 🛡️ Berechtigungsanalyse | Identifiziert überprivilegierte Anwendungen und hebt gefährliche Berechtigungskombinationen hervor |
| 🔗 Deeplink-Inspektion | Kartiert URL-Schemas und Deeplink-Muster, die potenziell ausgenutzt werden könnten |
| 📊 Metadatensammlung | Sammelt umfangreiche App-Metadaten für Sicherheitsbewertung und Bedrohungsmodellierung |
| 📜 Versionsvergleich | Verfolgt Sicherheitsänderungen zwischen App-Versionen, um Fehlerbehebungen und Regressionen zu identifizieren |
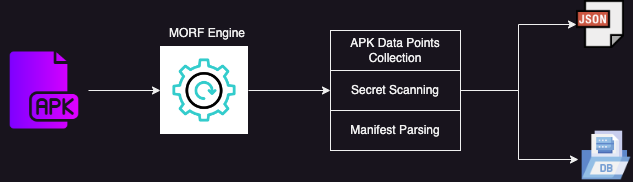
MORF kombiniert ein Go-Backend mit einem Angular-Frontend für leistungsstarke Analysen mit einer intuitiven Oberfläche:
| Anwendungsfall | Beschreibung |
|---|---|
| 🕵️ Sicherheitsaudits | Vorveröffentlichungsscans, um Sicherheitsprobleme zu identifizieren, bevor Apps in die Produktion gelangen |
| 🔍 Wettbewerbsanalyse | Verstehen der Sicherheitsimplementierungen in Konkurrenzanwendungen |
| ⚙️ CI/CD-Integration | Automatisieren von Sicherheitschecks in Ihrer Build-Pipeline mit den CLI-Fähigkeiten von MORF |
| 👨🏫 Sicherheitsschulung | Schulung von Entwicklern in sicherer mobiler Entwicklung anhand realer Beispiele |
Für macOS-Benutzer siehe README-LOCAL.md für eine detaillierte lokale Entwicklungsanleitung.
# Repository klonen
git clone https://github.com/amrudesh1/morf
cd MORF

# Alle Dienste starten (MySQL, Redis, Backend, Frontend)
./run-local.sh start

# Oder direkt mit docker-compose
docker-compose up -d
Dienste sind verfügbar unter:
Häufige Befehle:
./run-local.sh start    # Alle Dienste starten
./run-local.sh stop     # Alle Dienste stoppen
./run-local.sh status   # Dienststatus prüfen
./run-local.sh logs     # Logs anzeigen
git clone https://github.com/amrudesh1/morf
cd morf
chmod +x run.sh
./run.sh
MORF benötigt die Umgebungsvariable DATABASE_URL, um eine Verbindung zu Ihrer Datenbank herzustellen:
# macOS/Linux
export DATABASE_URL="root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local"

# Windows (CMD)
set DATABASE_URL=root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local

# Windows (PowerShell)
$env:DATABASE_URL = "root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local"
Hinweis: Docker Compose verwendet automatisch die auf Ihrem Host-Rechner gesetzten Umgebungsvariablen.
Nach dem Start von MORF rufen Sie die intuitive Weboberfläche unter http://localhost auf und folgen Sie diesen Schritten:
MORF bietet auch eine leistungsstarke CLI für Automatisierung und Integration:
# Einfacher Scan mit Konsolenausgabe
./morf cli --apk-path=/pfad/zur/app.apk

