
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-54951 — Ich habe das Entwicklerteam von Monica per E-Mail am 11/20/2024 kontaktiert. In den folgenden Wochen habe ich sie auch über LinkedIn und andere Plattformen kontaktiert. Da es keine Antwort gab, veröffentliche ich es hier. | Kitploit
Tools/GitHubGitHub/allevon412/cve-2024-54951
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHuballevon412/cve-2024-54951

CVE-2024-54951

Ich habe das Entwicklerteam von Monica per E-Mail am 11/20/2024 kontaktiert. In den folgenden Wochen habe ich sie auch über LinkedIn und andere Plattformen kontaktiert. Da es keine Antwort gab, veröffentliche ich es hier.

Repository anzeigen
1vor 1 JahrNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Monica-Gespeicherte-XSS-Schwachstelle

CVE-2024-54951

CVE-2024-54951

Ich habe das Entwicklungsteam von Monica am 20.11.2024 per E-Mail kontaktiert. Ich habe sie auch über LinkedIn per Kontaktanfrage und in den folgenden Wochen über andere Plattformen kontaktiert. Veröffentlichung hier, da nach 3 Monaten keine Antwort kam.

Monica Docker v. 4.1.2 Gespeicherte XSS-Schwachstelle

  1. Klicken Sie zuerst auf die Schaltfläche 'Kontakte' im oberen Bereich. image
  2. Klicken Sie auf der rechten Seite auf [Jemanden hinzufügen] image

  3. Geben Sie Ihre XSS-Payload in alle Namensfelder ein, da diese alle anfällig sind. Sie müssen doppelte Anführungszeichen für Ihre Payloads verwenden; einfache Anführungszeichen scheinen die Webanwendung zu beeinträchtigen. image

  4. Klicken Sie dann im linken Bereich auf den Link HOW YOU MET. image
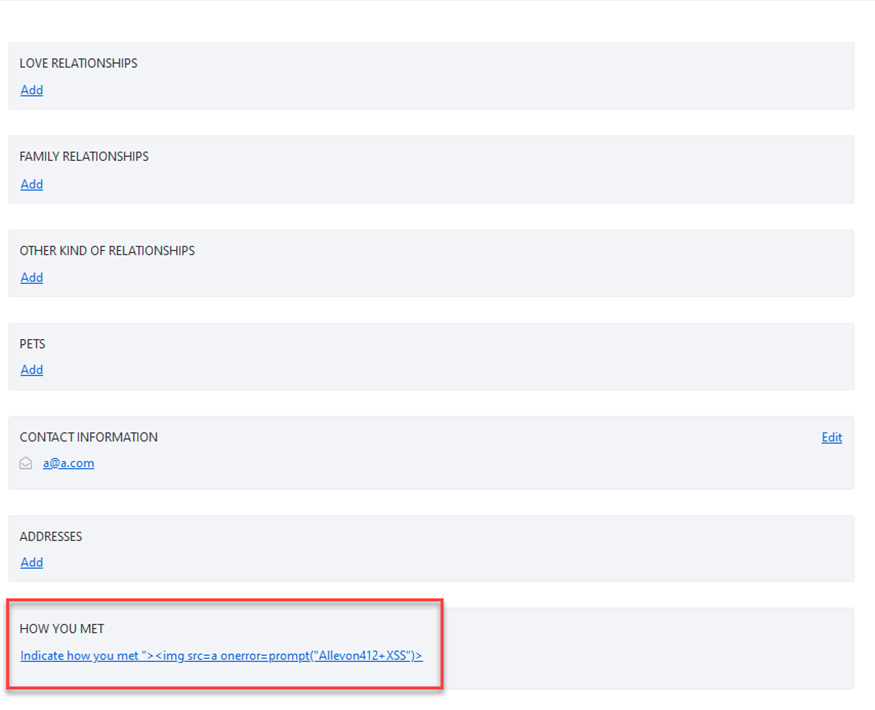
  5. Wählen Sie dann den Kontakt aus, der Ihre JavaScript-Payloads unter der Dropdown-Liste "Hat Ihnen jemand diese Person vorgestellt?" hat. Klicken Sie dann auf Speichern. image

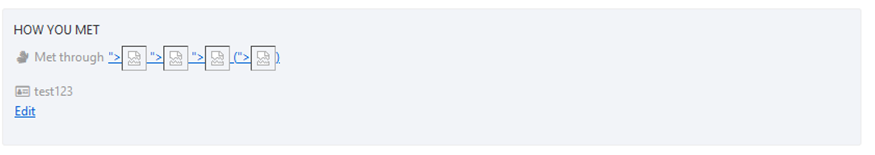
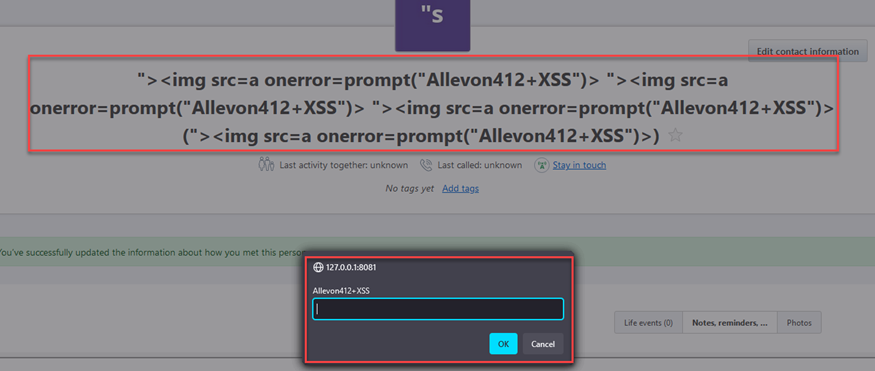
  6. Sehen Sie die JavaScript-Payload auf der Kontaktseite der Person, die Sie erstellt haben, die unter dem Feld HOW YOU MET ausgeführt wird. image image
Tool herunterladen