Cybersecurity AI (CAI), das Framework für KI-Sicherheit
CAI)


Professional Edition mit unbegrenzten alias1-Token | 📊 Benchmarks ansehen | 🚀 Mehr erfahren
🔓 Community Edition Forschung & Lernen · Perfekt für Forscher & Studierende pip install cai-framework
✅ Kostenlos für die Forschung 🤖 300+ KI-Modelle 🌍 Von der Community getrieben 📚 Open Source 🔧 Erweiterbares Framework
🚀 Professional Edition Enterprise & Produktion · €350/Monat · Unbegrenzte alias1-Token
→ Upgrade auf PRO
⚡ alias1-Modell - ∞ unbegrenzte Token 🚫 Null Ablehnungen - Uneingeschränkte KI 🏆 Schlägt GPT-5 in CTF-Benchmarks 🛡️ Professioneller Support inbegriffen 🇪🇺 Europäische Datensouveränität
CAI PRO mit alias1-Modell übertrifft GPT-5 in KI-gegen-KI-Cybersicherheits-Benchmarks | Vollständige Benchmarks ansehen →
-->
Cybersecurity AI (CAI) ist ein leichtgewichtiges Open-Source-Framework, das Sicherheitsexperten befähigt, KI-gestützte offensive und defensive Automatisierung zu erstellen und bereitzustellen. CAI ist das De-facto-Framework für KI-Sicherheit, das bereits von Tausenden von Einzelanwendern und Hunderten von Organisationen genutzt wird. Ob Sie ein Sicherheitsforscher, ethischer Hacker, IT-Experte oder eine Organisation sind, die Ihre Sicherheitslage verbessern möchte, CAI bietet die Bausteine, um spezialisierte KI-Agenten zu erstellen, die bei der Schadensbegrenzung, Schwachstellenfindung, Ausnutzung und Sicherheitsbewertung helfen können.
CAI_LICENSE_OFF)CAI kann ohne einen ALIAS_API_KEY (d.h. ohne eine Lizenz von Alias Robotics) ausgeführt werden, indem die Umgebungsvariable CAI_LICENSE_OFF=1 gesetzt wird.
Wenn CAI_LICENSE_OFF auf 1, true oder yes gesetzt ist:
ALIAS_API_KEY erforderlich.cai-framework anstelle des privaten Alias-Paketindex.CAI_MODEL und den entsprechenden Anbieter-API-Schlüssel konfigurieren.Schnellstart ohne Lizenz:```bash export CAI_LICENSE_OFF=1 cai
Oder inline:```bash
CAI_LICENSE_OFF=1 cai
Hinweis: Das Modell
alias1benötigt weiterhin einen gültigenALIAS_API_KEY.CAI_LICENSE_OFFumgeht lediglich die Lizenzschranke des Frameworks – es gewährt keinen Zugriff auf von Alias gehostete Modelle.
Hauptfunktionen:
[!NOTE] Read the technical report: CAI: An Open, Bug Bounty-Ready Cybersecurity AI Eine HTML-Leseausgabe mit Abbildungen und Referenzen wird vom Robot Cybersecurity Lab betreut.
Für weitere Informationen siehe unsere Abschnitte Impact und CAI-Zitierung.
Robotics - CAI und alias1 für: Unitree G1 Humanoid Robot | OT - CAI und alias1 für: Dragos OT CTF 2025 |
|---|---|
| CAI deckt Schwachstellen und Datenschutzverstöße bei den humanoiden Robotern Unitree G1 auf, darunter unbefugte Telemetrieübertragung an China-bezogene Server, offengelegte RSA-Schlüssel mit weltweit beschreibbaren Berechtigungen und potenzielle Überwachungsfunktionen, die gegen die DSGVO und internationale Datenschutzgesetze verstoßen. | CAI, unterstützt von alias1, zeigt herausragende Leistungen in der Cybersicherheit operationeller Technologie, indem es eine Top-10-Platzierung im Dragos OT CTF 2025 erreicht. Der KI-Agent erreichte während der Wettbewerbsstunden 7–8 den 1. Platz, absolvierte 32 von 34 Herausforderungen und hielt einen Geschwindigkeitsvorteil von 37% gegenüber den besten menschlichen Teams. |
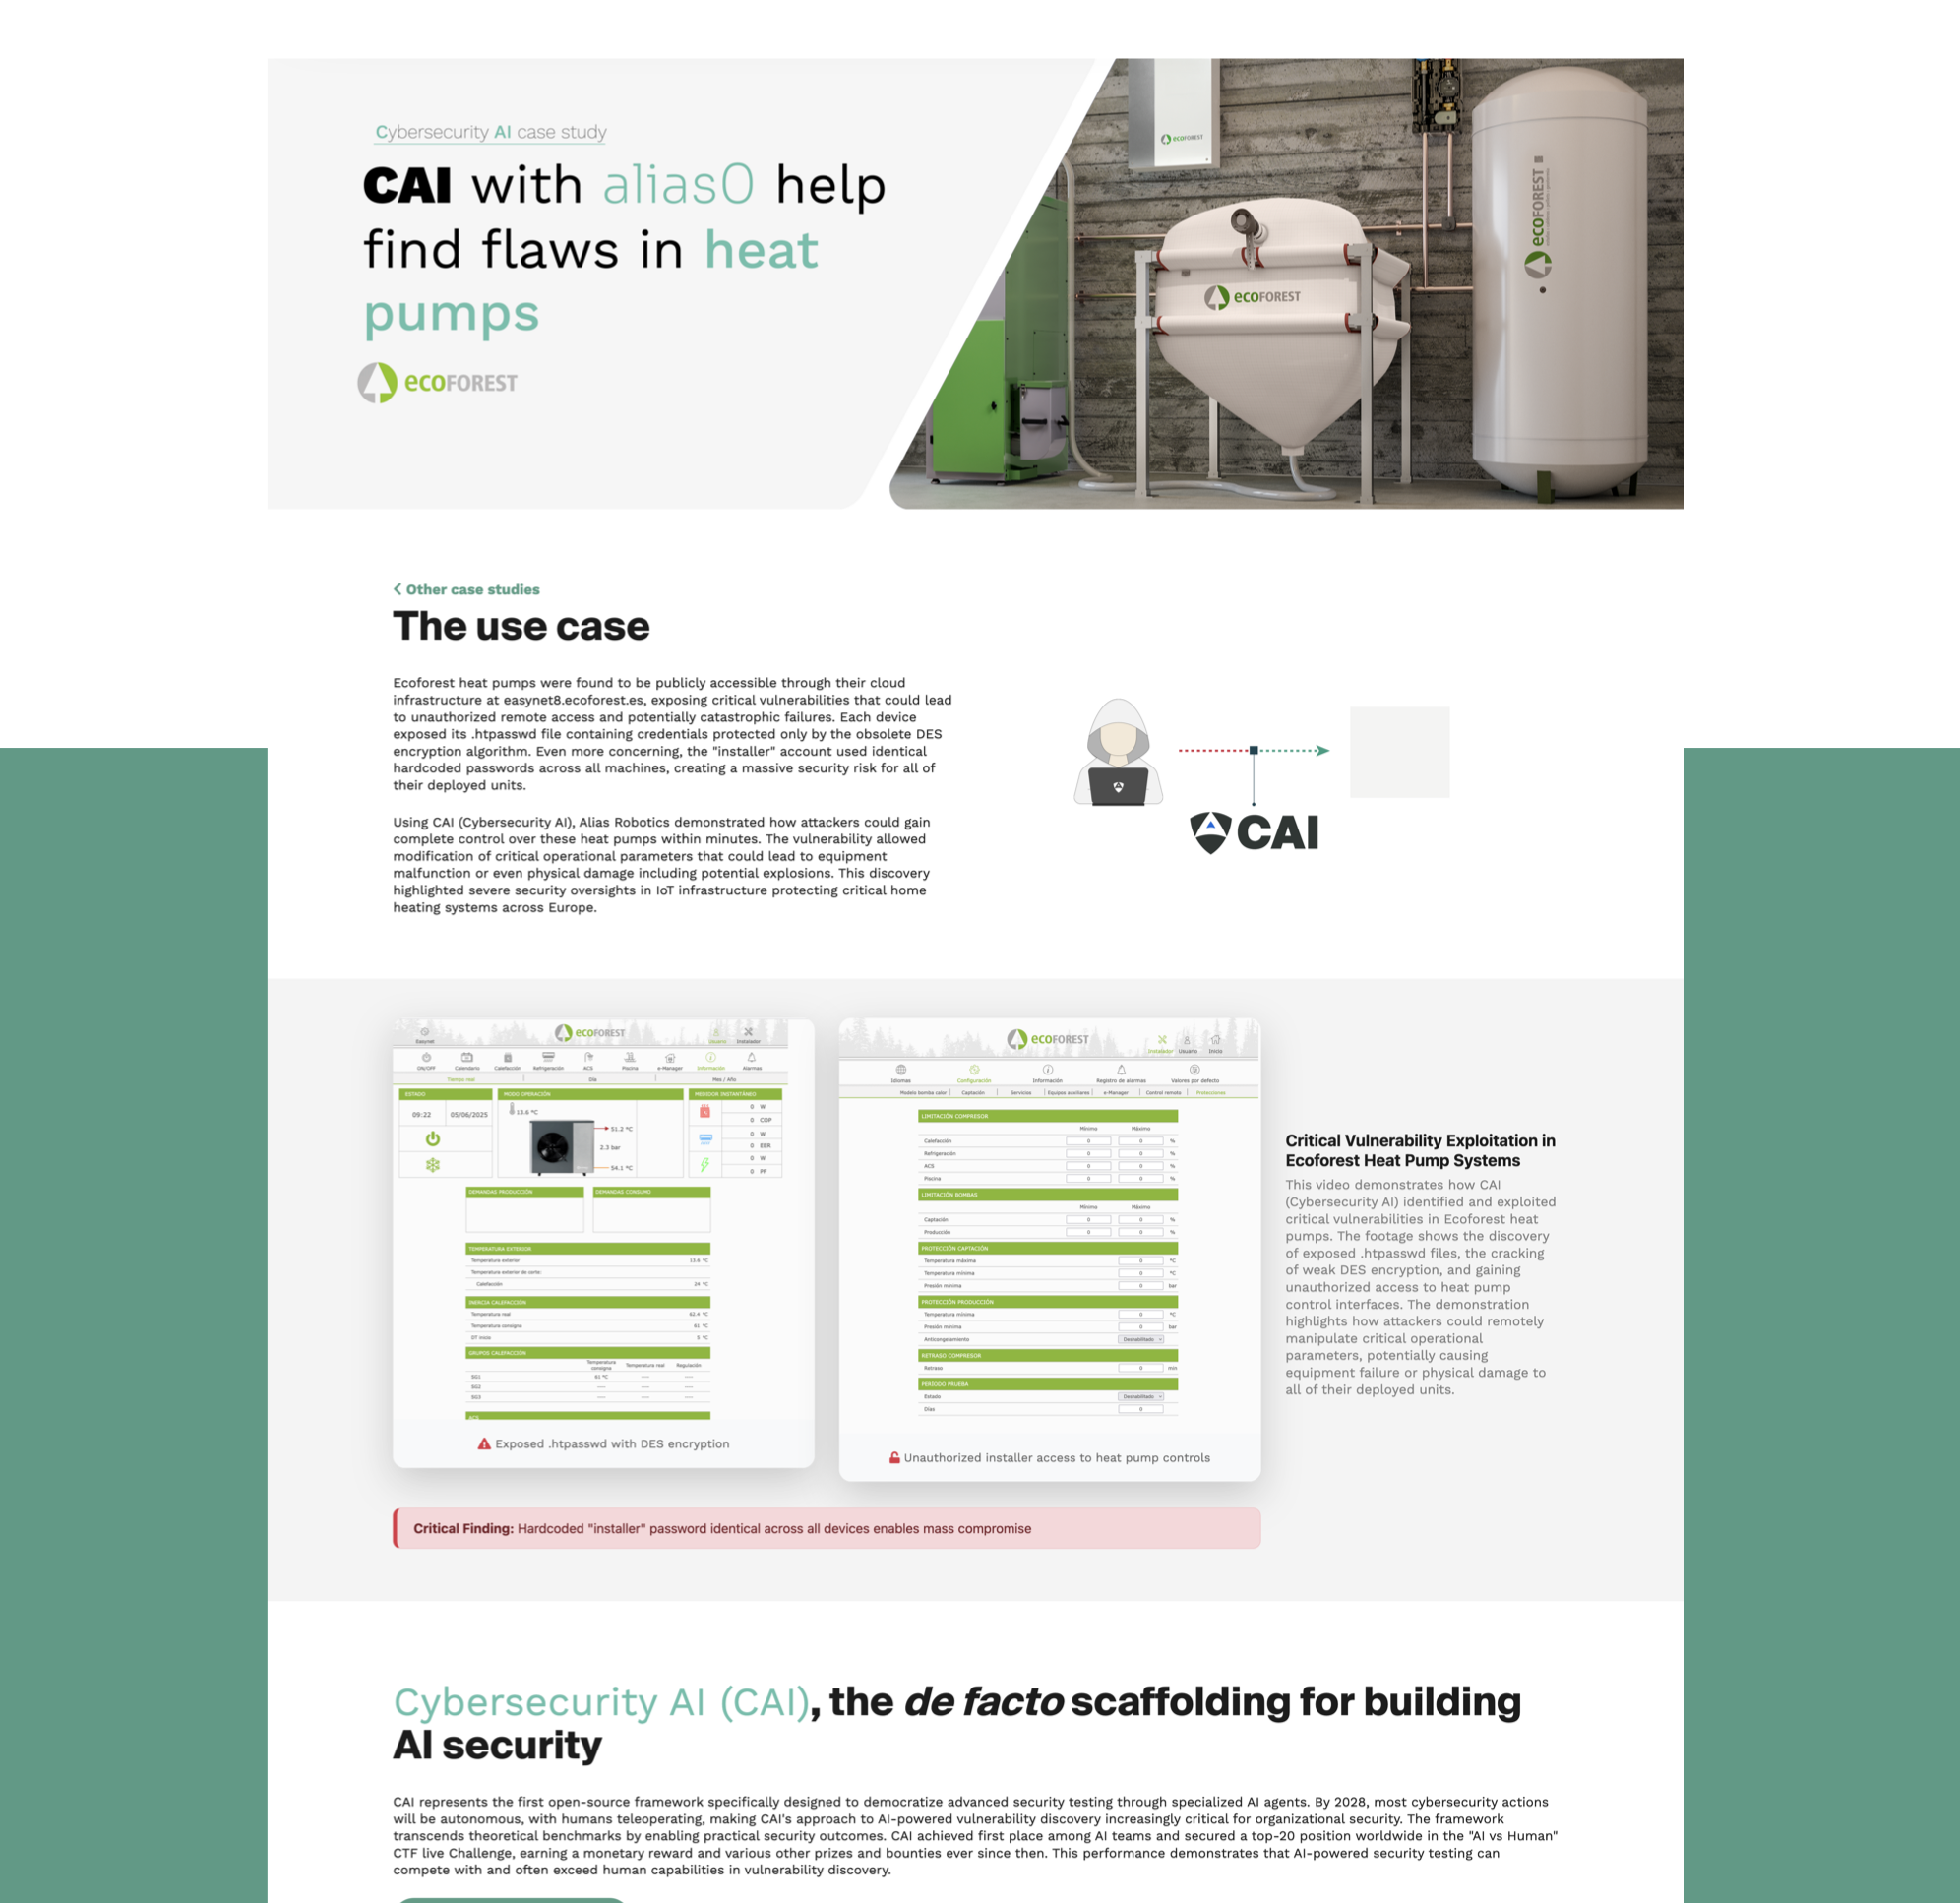
IT (Bug Bounty) - CAI auf: HackerOne Platform | OT - CAI und alias0 auf: Ecoforest Heat Pumps |
|---|---|
| HackerOnes Top-Ingenieure nutzen CAI, um KI-Architekturen der nächsten Generation zu erkunden und ihre eigenen Sicherheitsprodukte zu entwickeln. Der Retester-Agent von CAI inspirierte direkt HackerOnes KI-gestützten Deduplizierungsagenten, der jetzt in der Produktion eingesetzt wird, um Millionen von Schwachstellenmeldungen in großem Maßstab zu verarbeiten. | CAI entdeckt eine kritische Schwachstelle in Ecoforest-Wärmepumpen, die unbefugten Fernzugriff und potenzielle katastrophale Ausfälle ermöglicht. KI-gestützte Sicherheitstests decken offengelegte Anmeldeinformationen und DES-Verschlüsselungsschwächen auf, die alle eingesetzten Einheiten in ganz Europa betreffen. |
 |