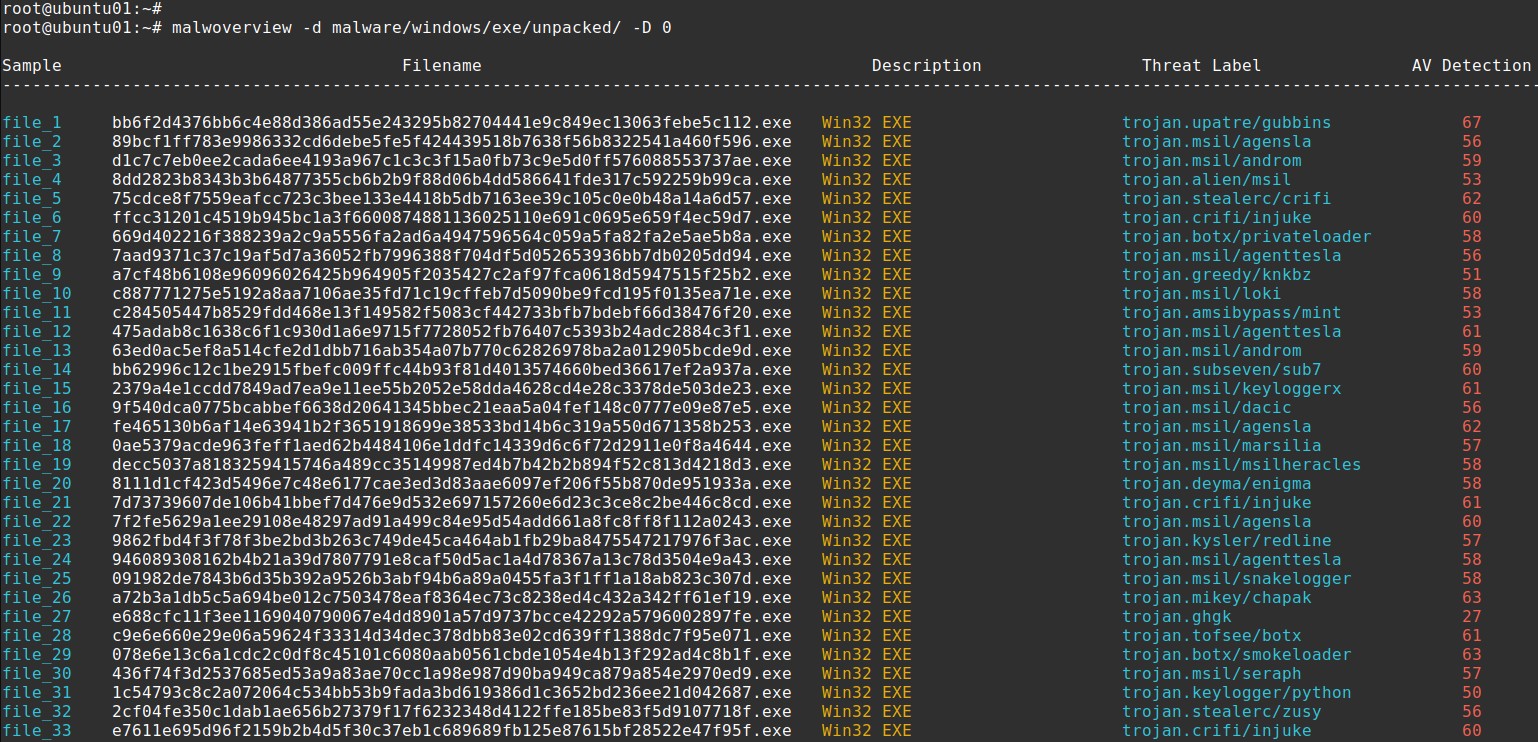

Malwoverview ist ein First-Response-Tool für die Jagd nach Bedrohungen (Threat Hunting) über VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault, Malpedia, Malware Bazaar, ThreatFox, Triage, IPInfo, Shodan, AbuseIPDB, GreyNoise, URLScan.io, Whois/RDAP, NIST und VulnCheck. Unterstützt LLM-Anreicherung, IOC-Extraktion, YARA-Scans und Android-Analyse.
# Malwoverview
[<img alt="GitHub release (latest by date)" src="https://img.shields.io/github/v/release/alexandreborges/malwoverview?color=red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases/tag/v8.2.0) [<img alt="GitHub last commit" src="https://img.shields.io/github/last-commit/alexandreborges/malwoverview?color=Yellow&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub Release Date" src="https://img.shields.io/github/release-date/alexandreborges/malwoverview?label=Release%20Date&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub" src="https://img.shields.io/github/license/alexandreborges/malwoverview?style=for-the-badge">](https://github.com/alexandreborges/malwoverview/blob/master/LICENSE)
[<img alt="GitHub stars" src="https://img.shields.io/github/stars/alexandreborges/malwoverview?logoColor=Red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/stargazers)
[<img alt="Twitter Follow" src="https://img.shields.io/twitter/follow/ale_sp_brazil?style=for-the-badge&logo=X&color=blueviolet">](https://twitter.com/ale_sp_brazil)
[](https://pepy.tech/project/malwoverview)
[<img alt="Downloads/Total" src="https://static.pepy.tech/personalized-badge/malwoverview?period=total&units=international_system&left_color=grey&right_color=red&left_text=Total%20Downloads">](https://pepy.tech/project/malwoverview)
[](https://github.com/alexandreborges/malwoverview/actions/workflows/github-code-scanning/codeql)
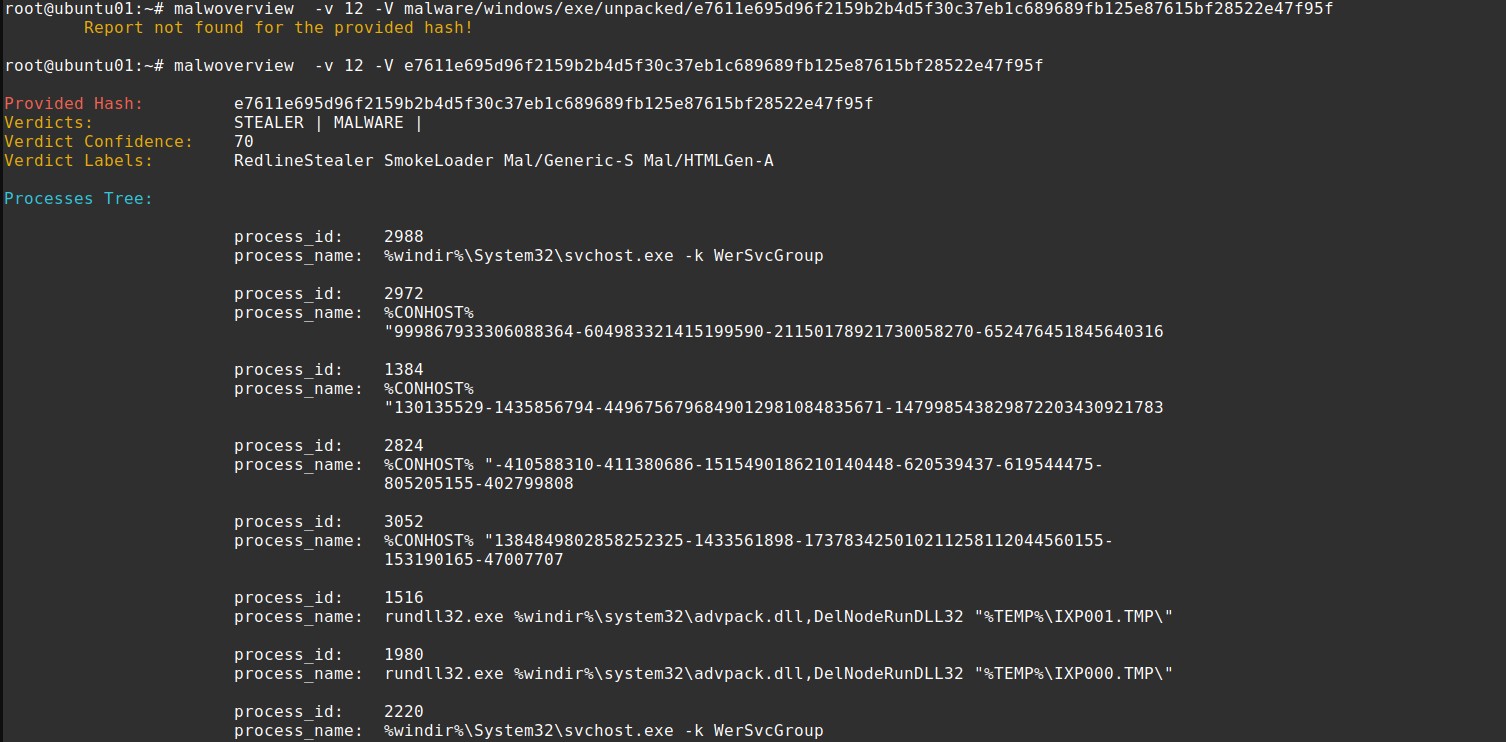
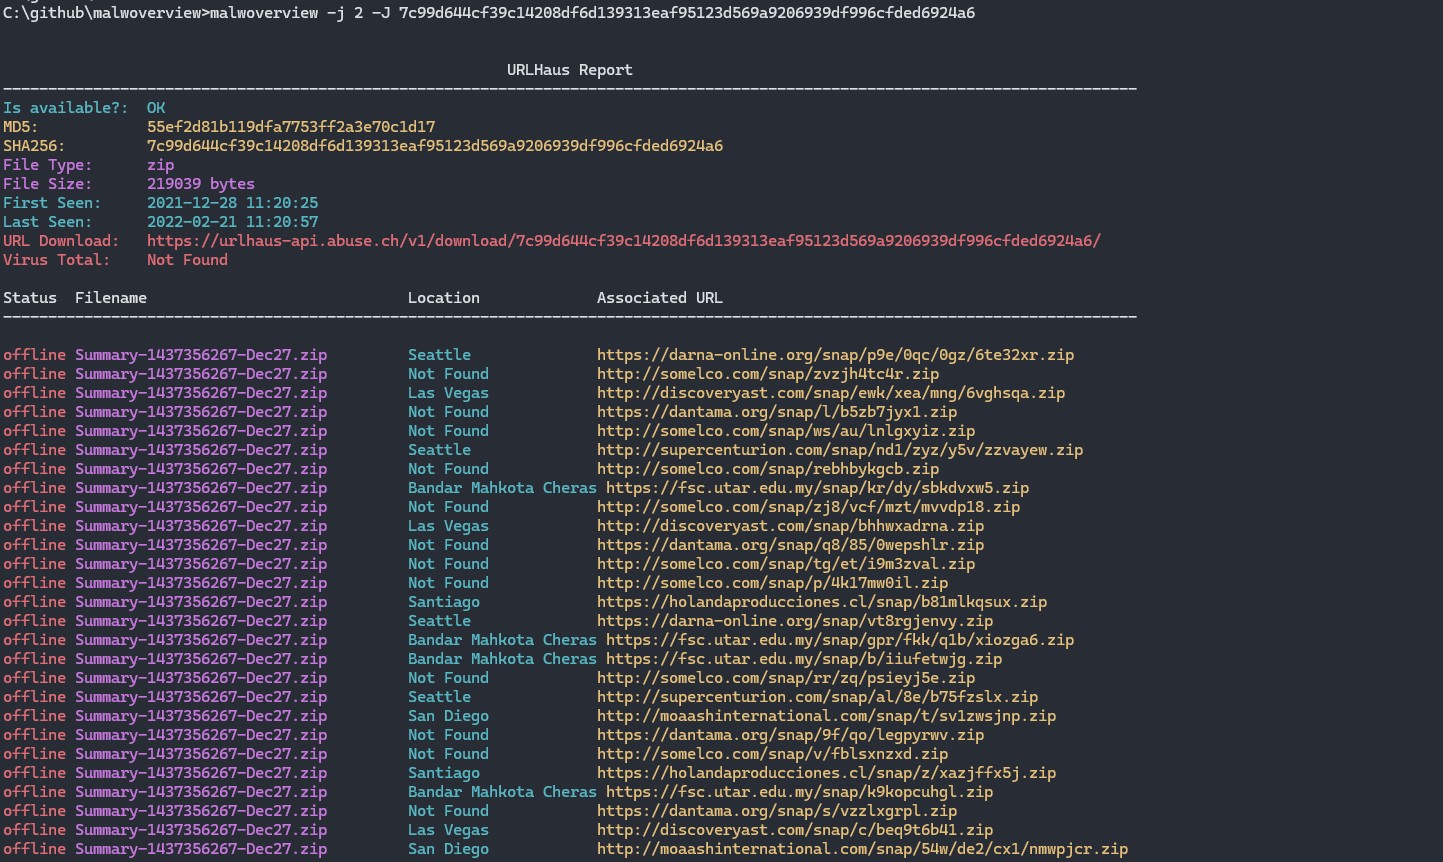
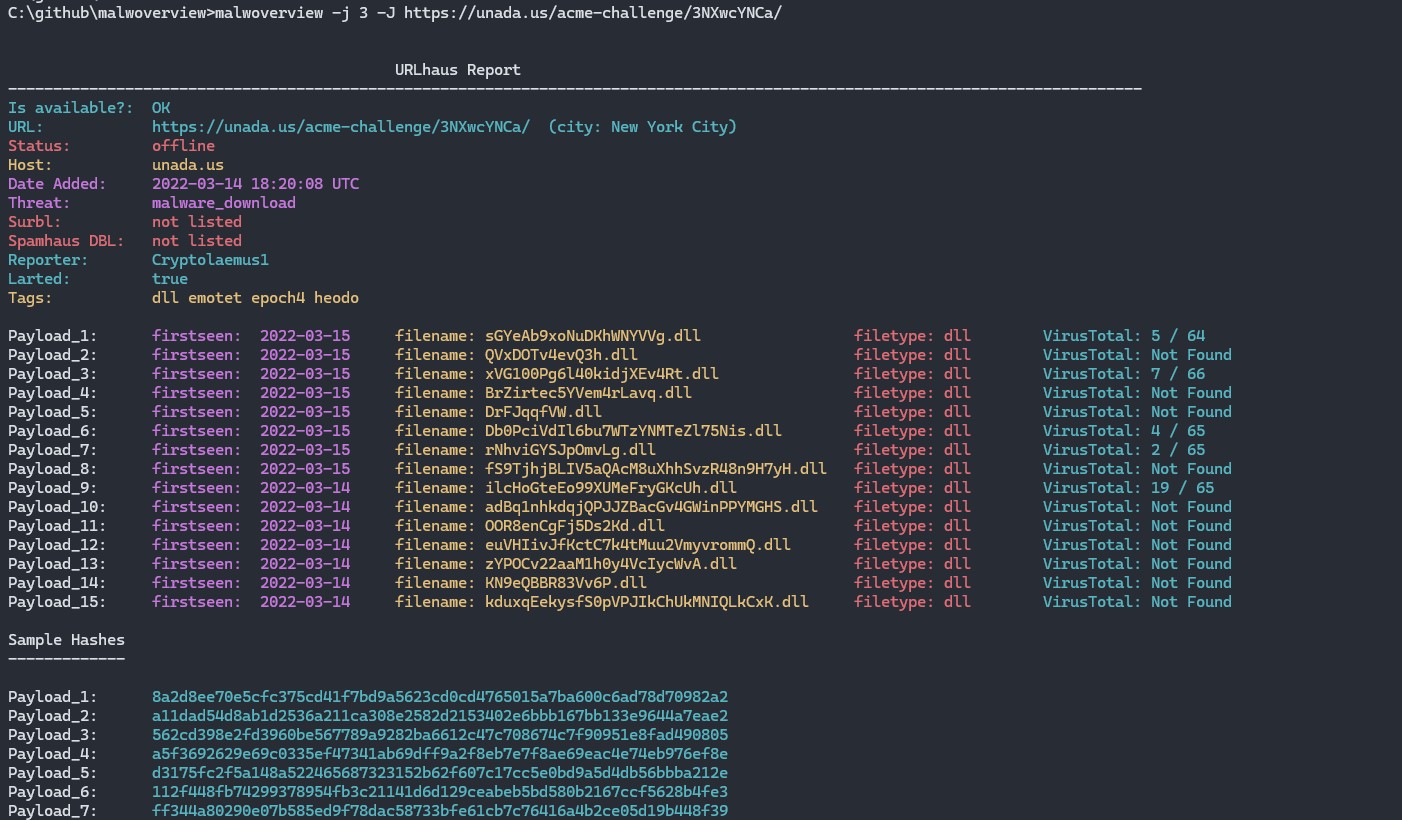
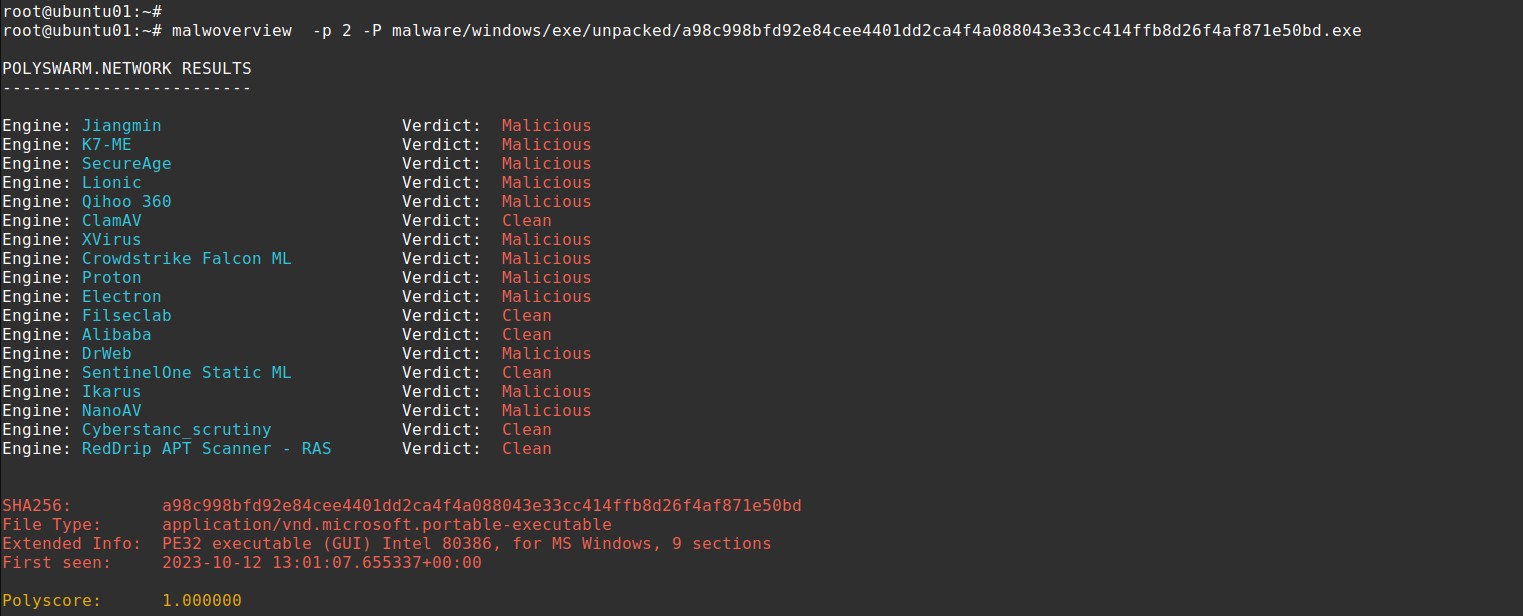
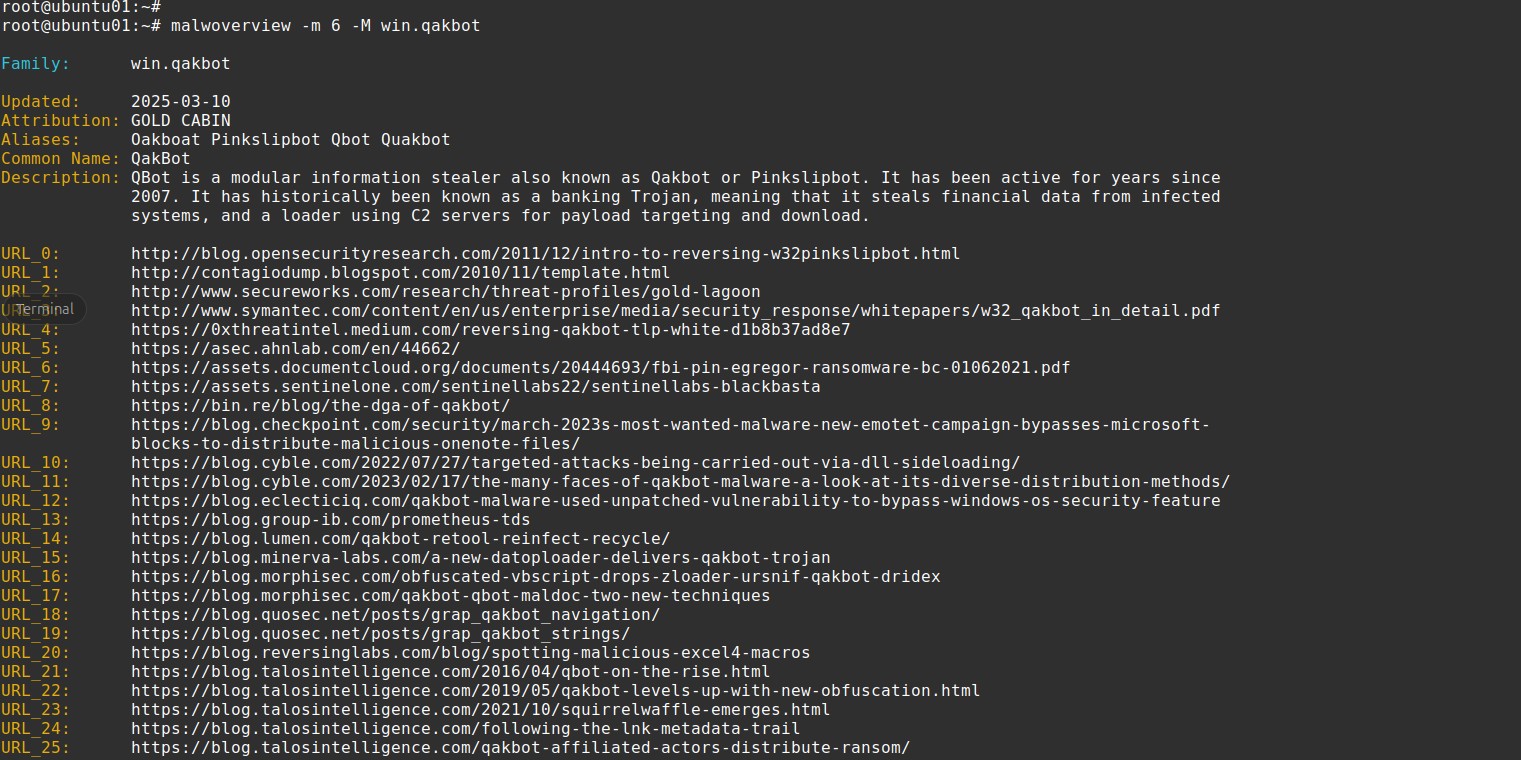
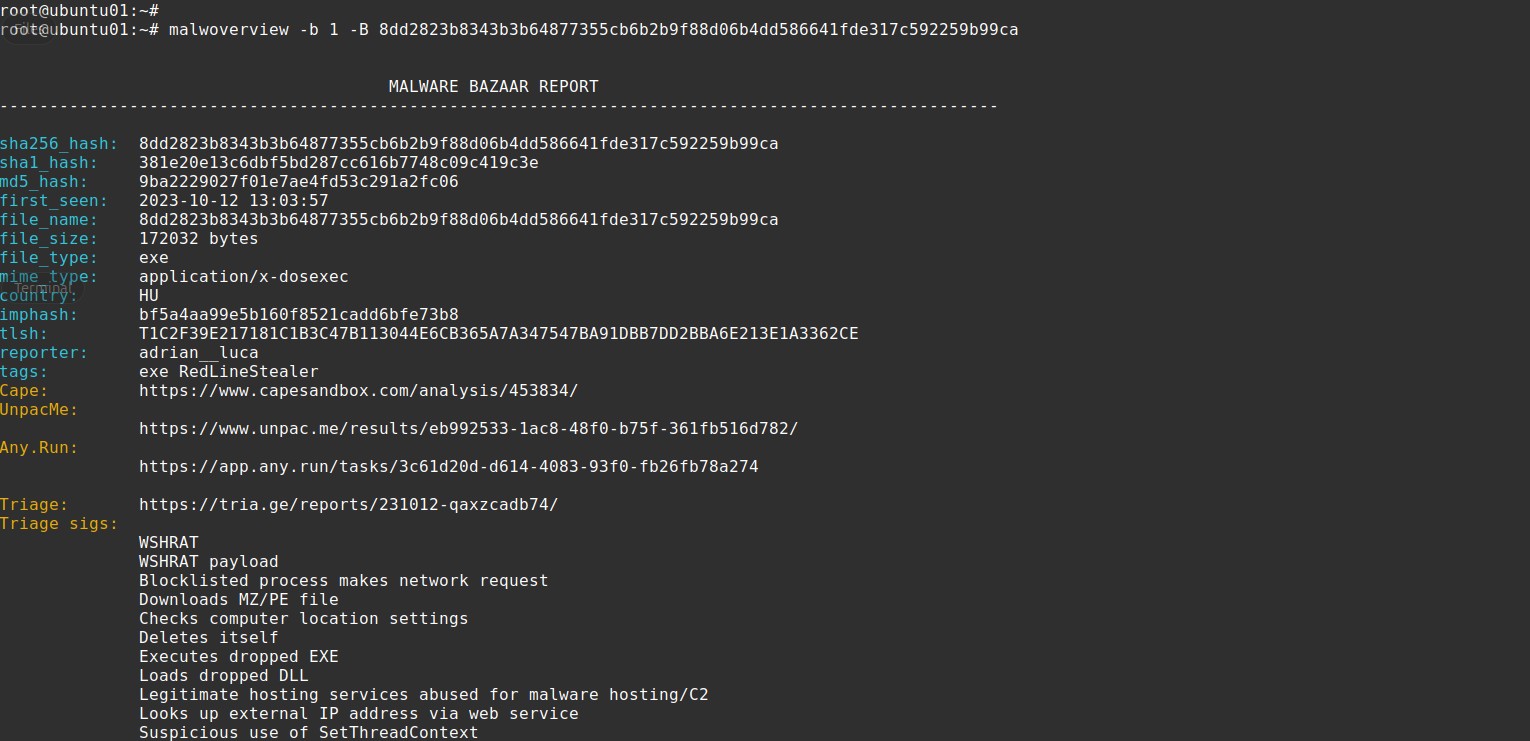
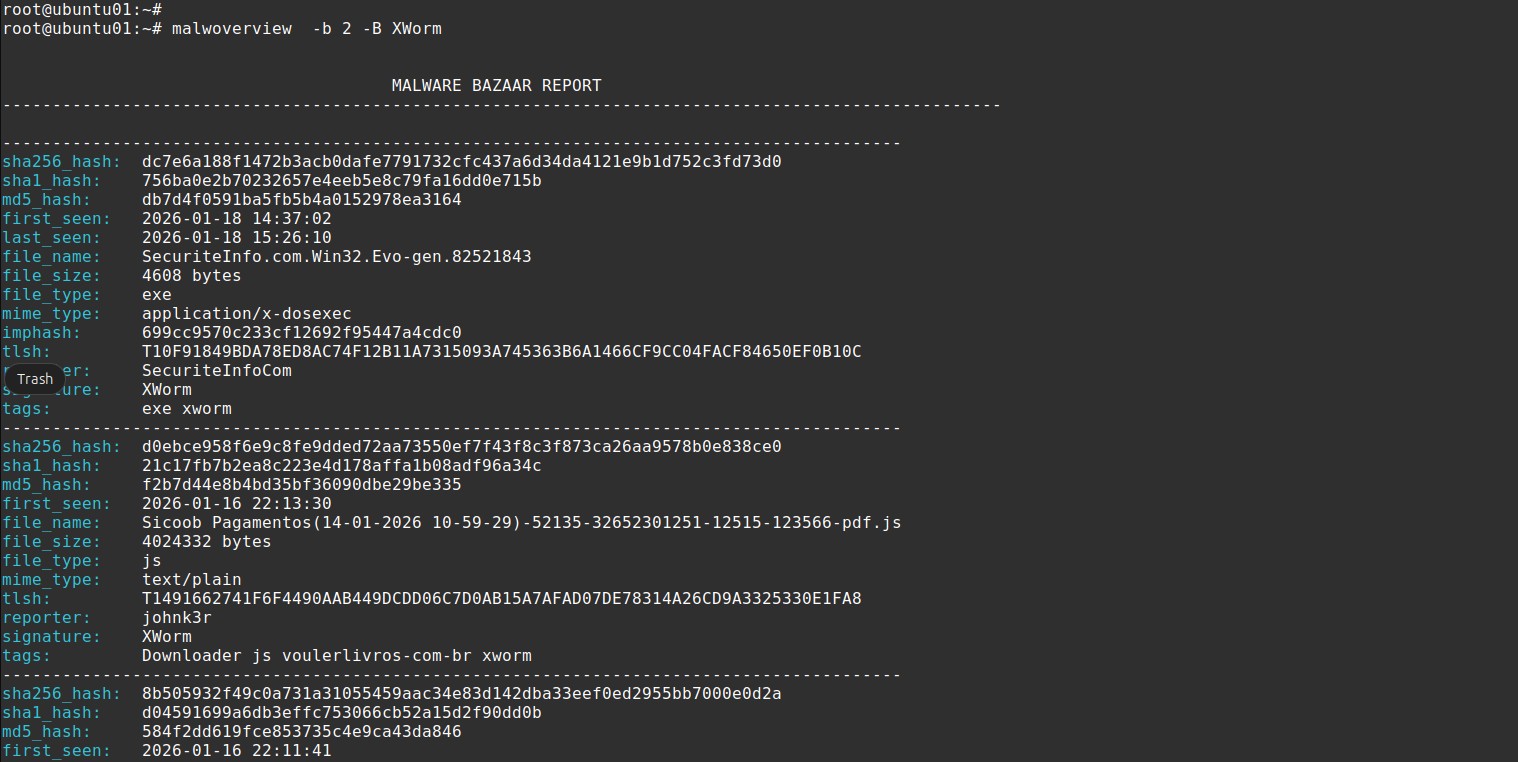
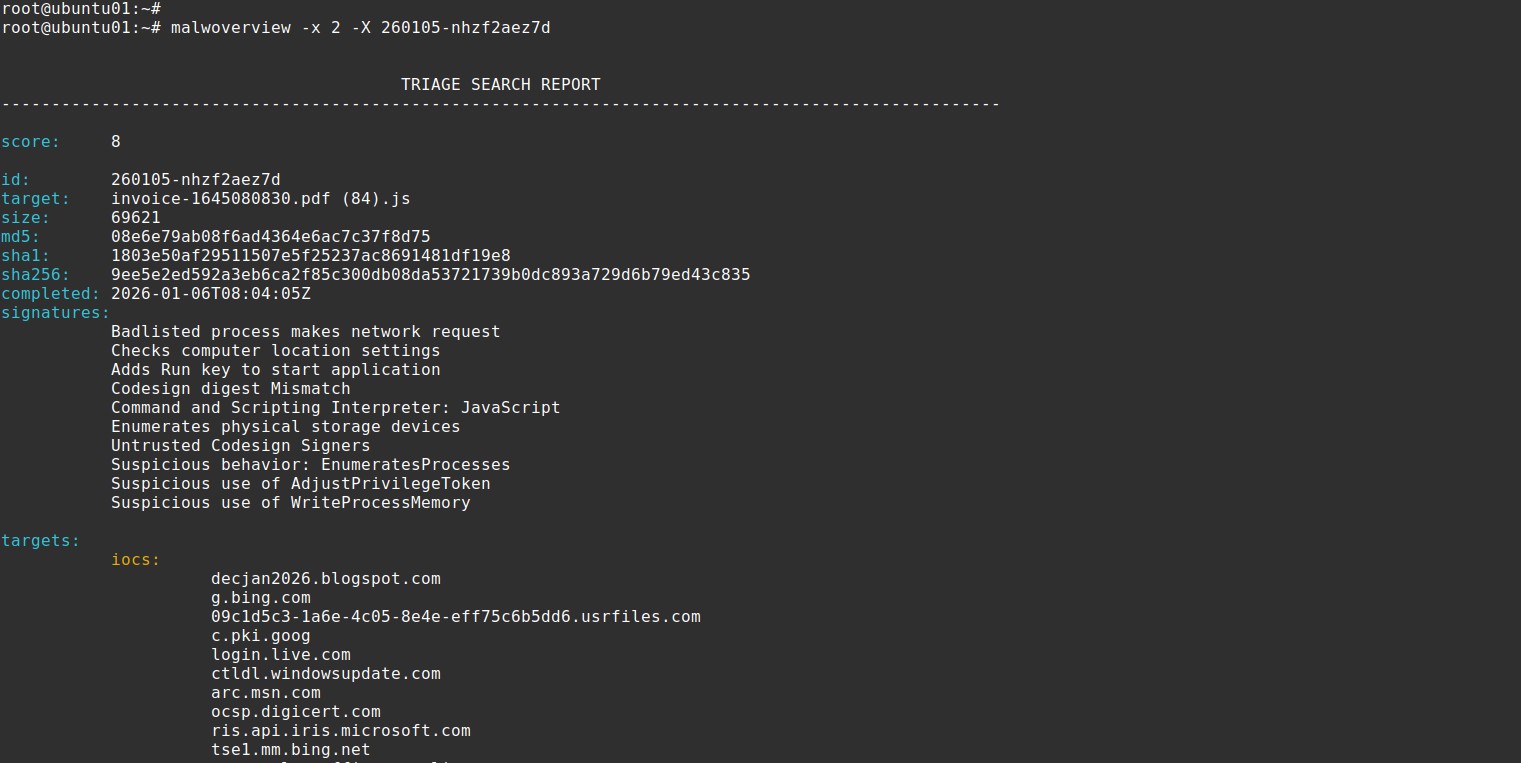

Copyright (C) 2018-2026 Alexandre Borges (https://exploitreversing.com)
This program is free software: you can redistribute it and/or modify
it under the terms of the GNU General Public License as published by
the Free Software Foundation, either version 3 of the License, or
(at your option) any later version.
This program is distributed in the hope that it will be useful,
but WITHOUT ANY WARRANTY; without even the implied warranty of
MERCHANTABILITY or FITNESS FOR A PARTICULAR PURPOSE. See the
GNU General Public License for more details.
See GNU Public License on <http://www.gnu.org/licenses/>.
## Aktuelle Version: 8.2.0 (Codename: Revolutions)
Wichtiger Hinweis: Malwoverview übermittelt standardmäßig KEINE Samples an irgendeinen Endpunkt,
sodass mögliche Vertraulichkeitsvereinbarungen (NDAs) respektiert werden. Es gibt spezifische Optionen,
die explizit Samples übermitteln, aber diese Optionen werden in der Hilfe erläutert.
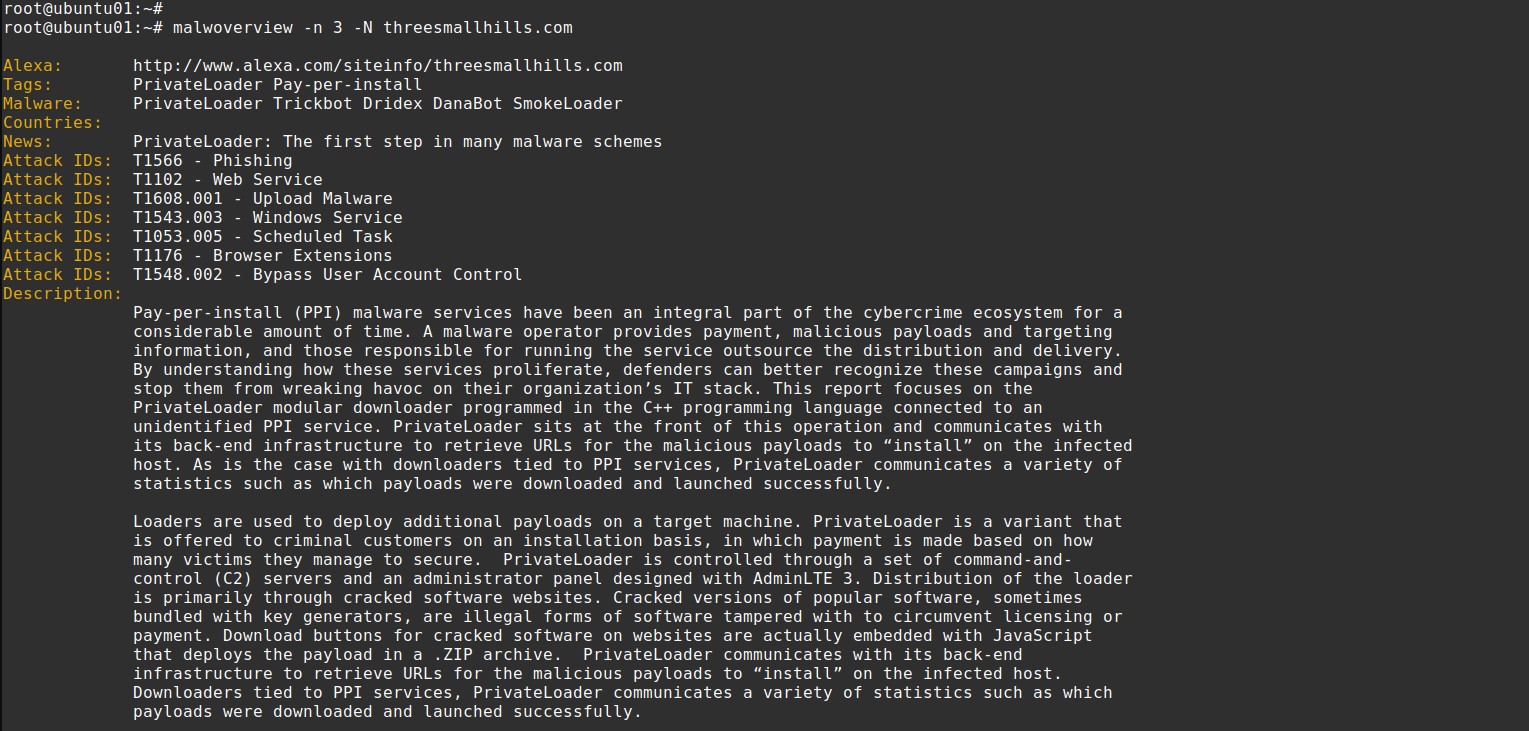
## ÜBER
Malwoverview.py ist ein First-Response-Tool für Threat Hunting, das eine erste und schnelle
Triage von Malware-Samples, URLs, IP-Adressen, Domains, Malware-Familien, IOCs und Hashes durchführt. Darüber hinaus
ist Malwoverview in der Lage, dynamische und statische Verhaltensberichte abzurufen, Samples von mehreren
Endpunkten zu übermitteln und herunterzuladen. In wenigen Worten: Es funktioniert als Client für die wichtigsten
existierenden Sandboxes.
Dieses Tool hat zum Ziel:
01. Ähnliche ausführbare Malware-Samples (PE/PE+) anhand der Import-Tabelle (imphash) zu bestimmen und
sie nach verschiedenen Farben zu gruppieren (achten Sie auf die zweite Spalte der Ausgabe). Die Farben sind also wichtig!
02. Hash-Informationen auf den Engines Virus Total, Hybrid Analysis, Malshare, Polyswarm, URLhaus, Alien Vault,
Malpedia und ThreatCrowd anzuzeigen.
03. Festzustellen, ob die Malware-Samples ein Overlay enthalten, und es auf Wunsch zu extrahieren.
04. Verdächtige Dateien auf Virus Total, Hybrid Analysis und Polyswarm zu prüfen.
05. URLs auf den Engines Virus Total, Malshare, Polyswarm, URLhaus und Alien Vault zu prüfen.
06. Malware-Samples von den Engines Hybrid Analysis, Malshare, URLHaus, Polyswarm und Malpedia herunterzuladen.
07. Malware-Samples an VirusTotal, Hybrid Analysis und Polyswarm zu übermitteln.
08. Die letzten verdächtigen URLs von URLHaus aufzulisten.
09. Die letzten Payloads von URLHaus aufzulisten.
10. Nach bestimmten Payloads auf Malshare zu suchen.
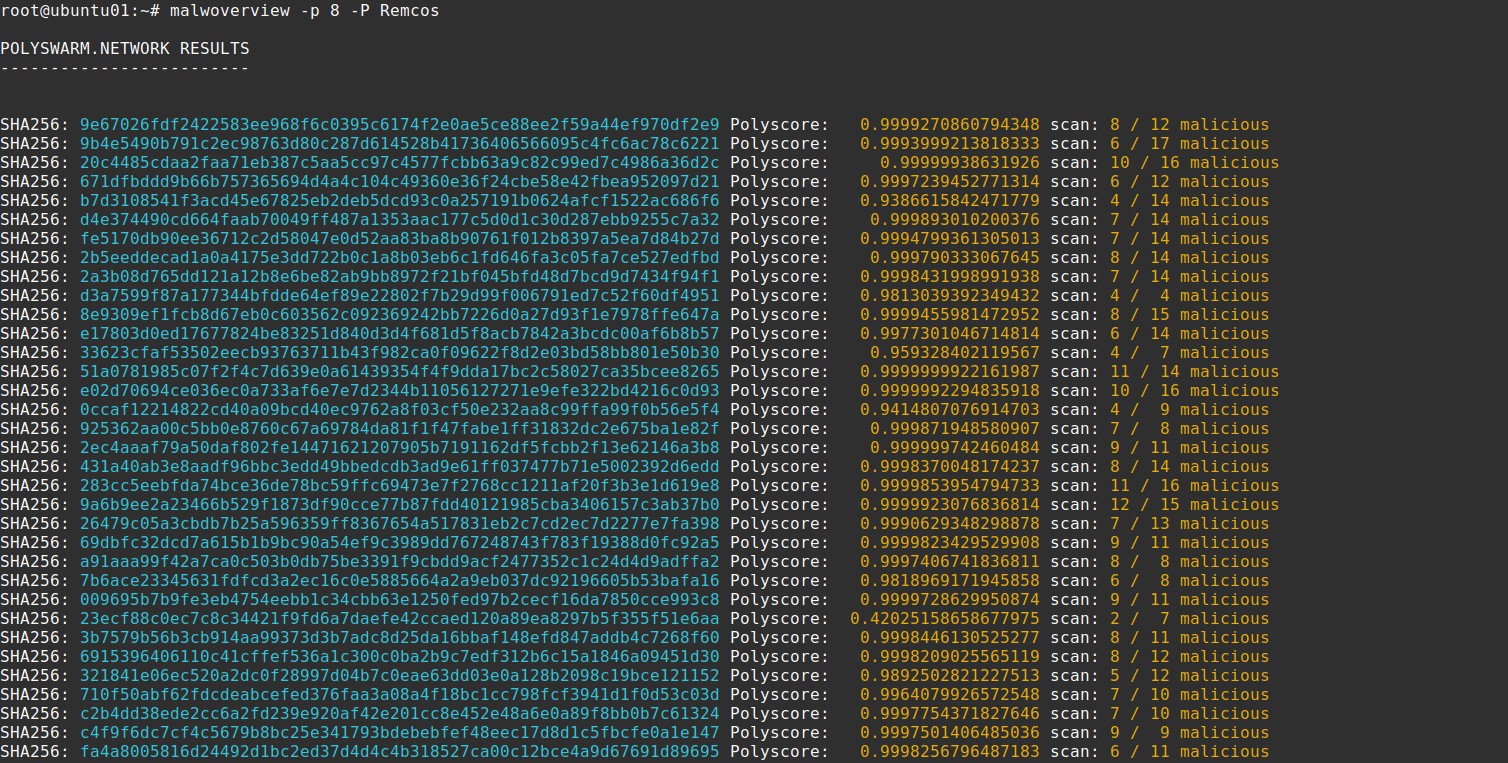
11. Nach ähnlichen Payloads (PE32/PE32+) auf der Polyswarm-Engine zu suchen.
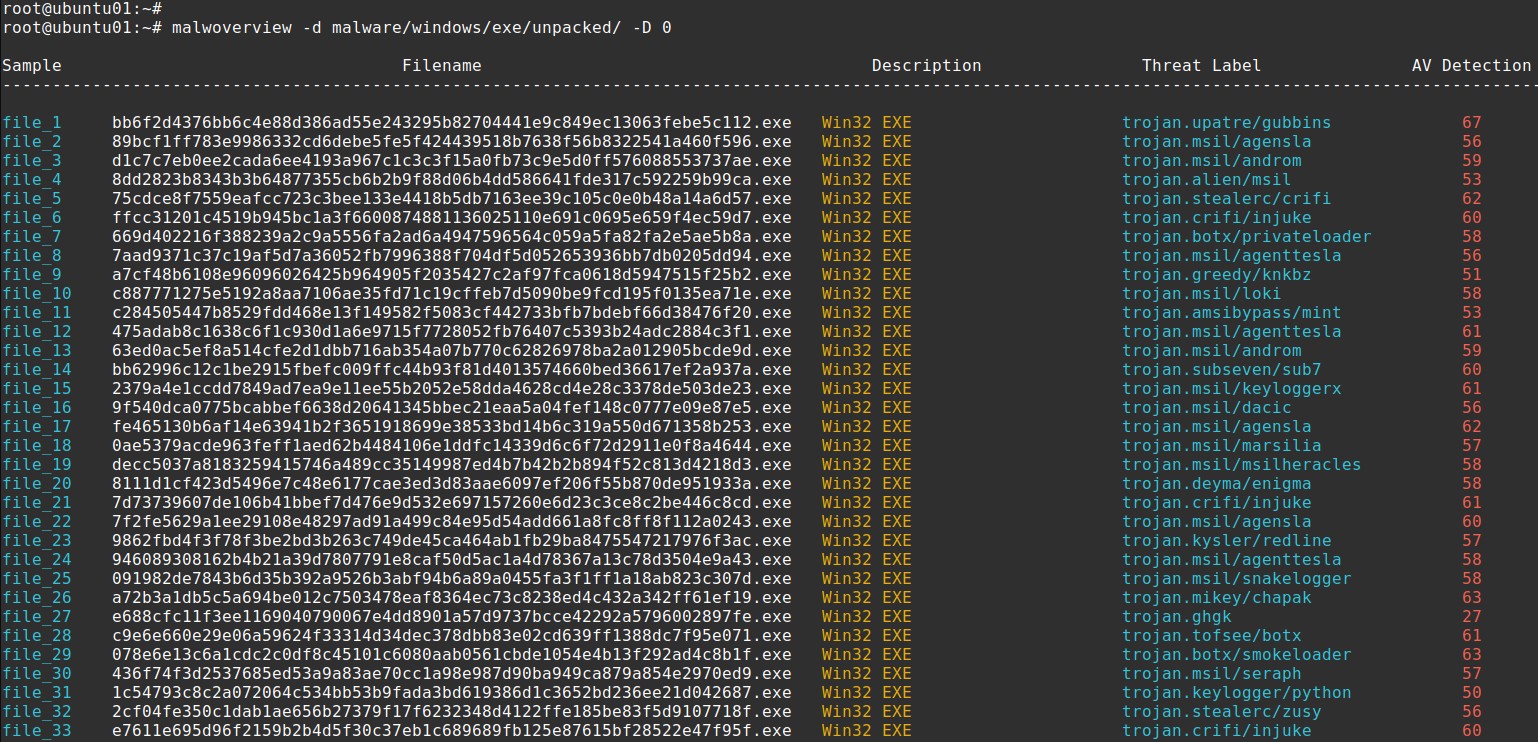
12. Alle Dateien in einem Verzeichnis zu klassifizieren, indem Informationen auf Virus Total und Hybrid Analysis gesucht werden.
13. Berichte über eine verdächtige Domain unter Verwendung verschiedener Engines wie VirusTotal, Malpedia und
ThreatCrowd zu erstellen.
14. APK-Pakete direkt von Android-Geräten gegen Hybrid Analysis und Virus Total zu prüfen.
15. APK-Pakete direkt von Android-Geräten an Hybrid Analysis und Virus Total zu übermitteln.
16. URLs anzuzeigen, die zu einem vom Benutzer angegebenen Tag von URLHaus gehören.
17. Payloads anzuzeigen, die zu einem Tag (Signatur) von URLHaus gehören.
18. Informationen über eine IP-Adresse von Virus Total, Alien Vault, Malpedia und ThreatCrowd anzuzeigen.
19. IP-Adress-, Domain- und URL-Informationen von Polyswarm anzuzeigen.
21. Eine Meta-Suche im Polyswarm Network unter Verwendung mehrerer Kriterien durchzuführen: imphash, IPv4, Domain, URL und
Malware-Familie.
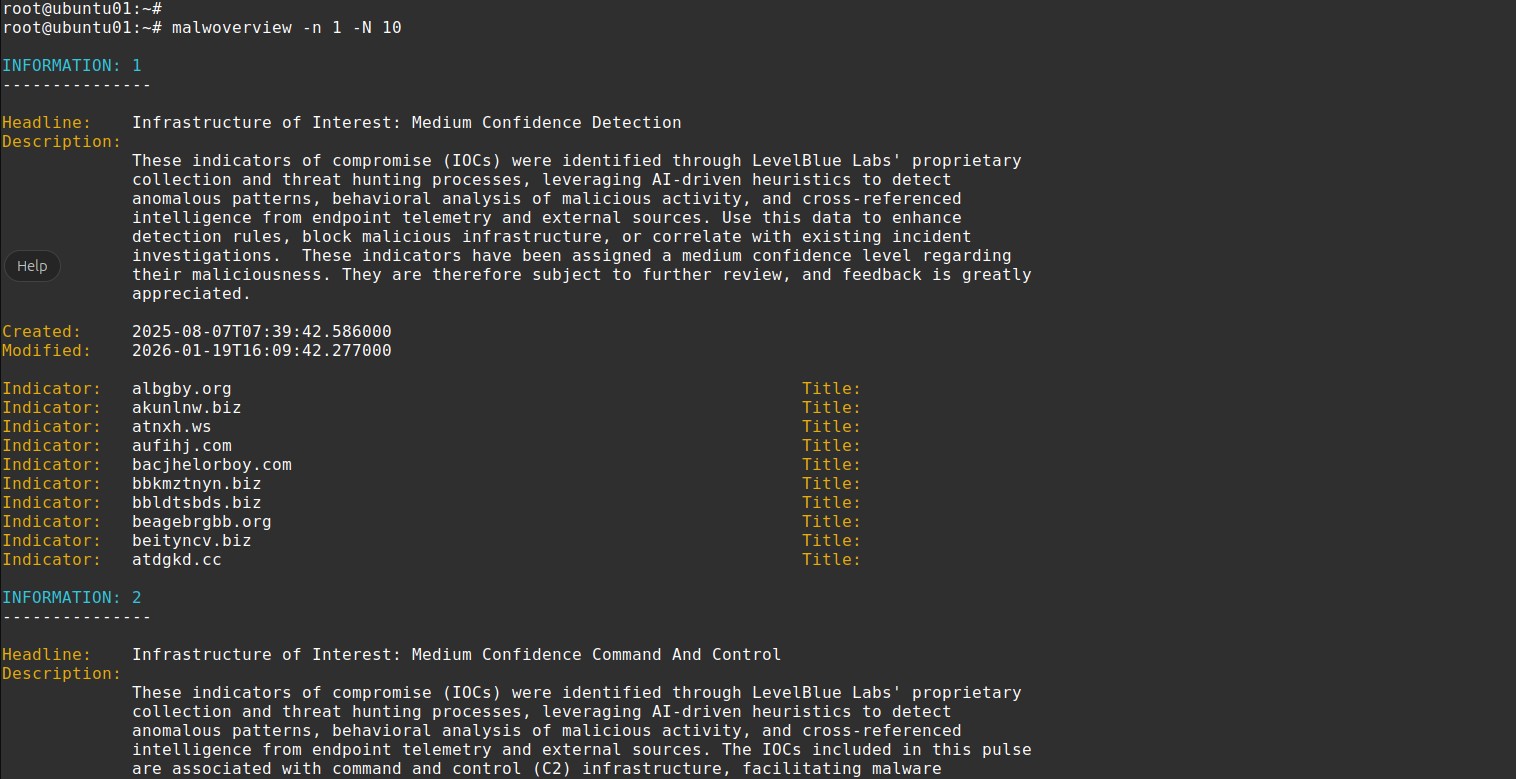
22. Threat-Hunting-Informationen von AlienVault unter Verwendung verschiedener Kriterien zu sammeln.
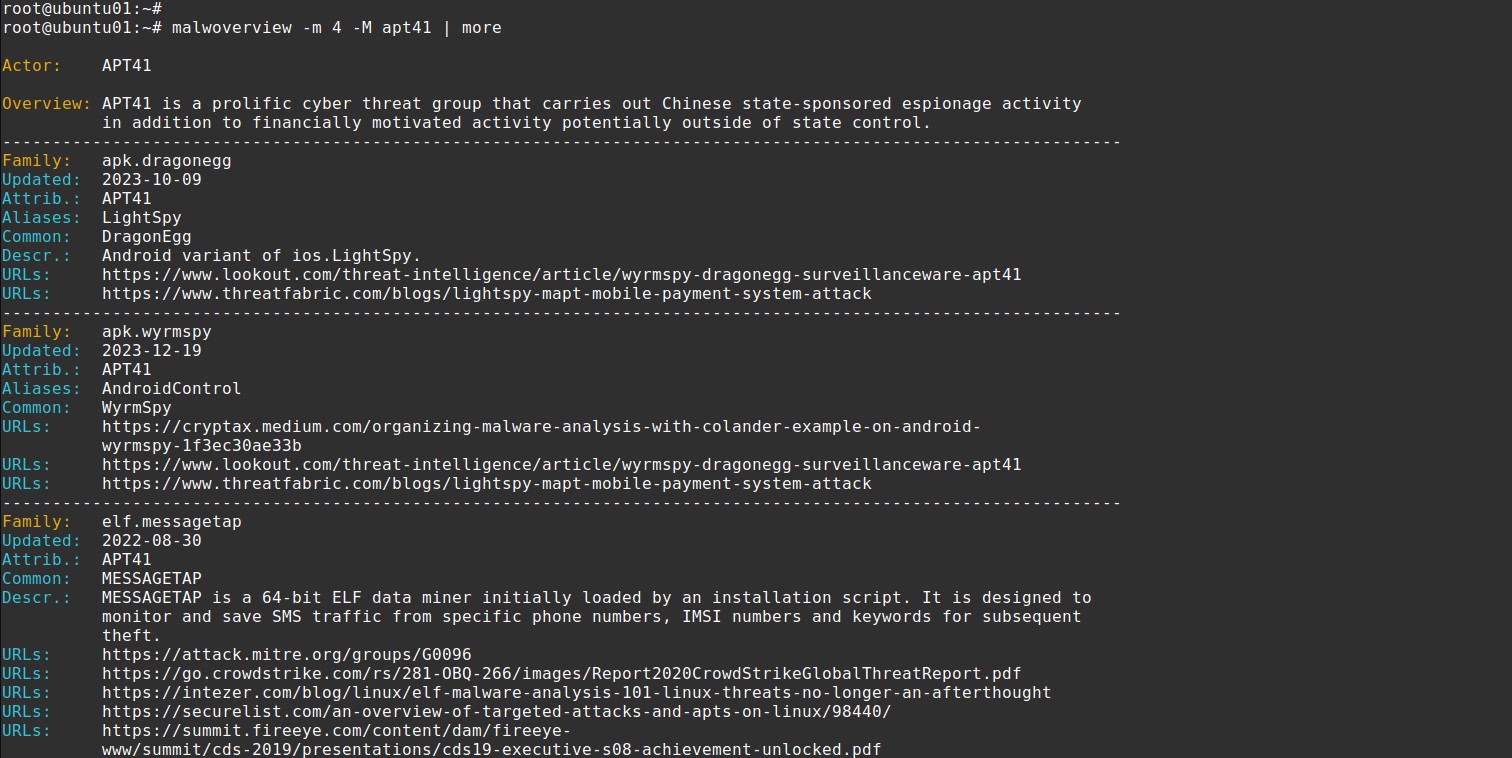
23. Threat-Hunting-Informationen von Malpedia unter Verwendung verschiedener Kriterien zu sammeln.
24. Threat-Hunting-Informationen von Malware Bazaar unter Verwendung verschiedener Kriterien zu sammeln.
25. IOC-Informationen von ThreatFox unter Verwendung verschiedener Kriterien zu sammeln.
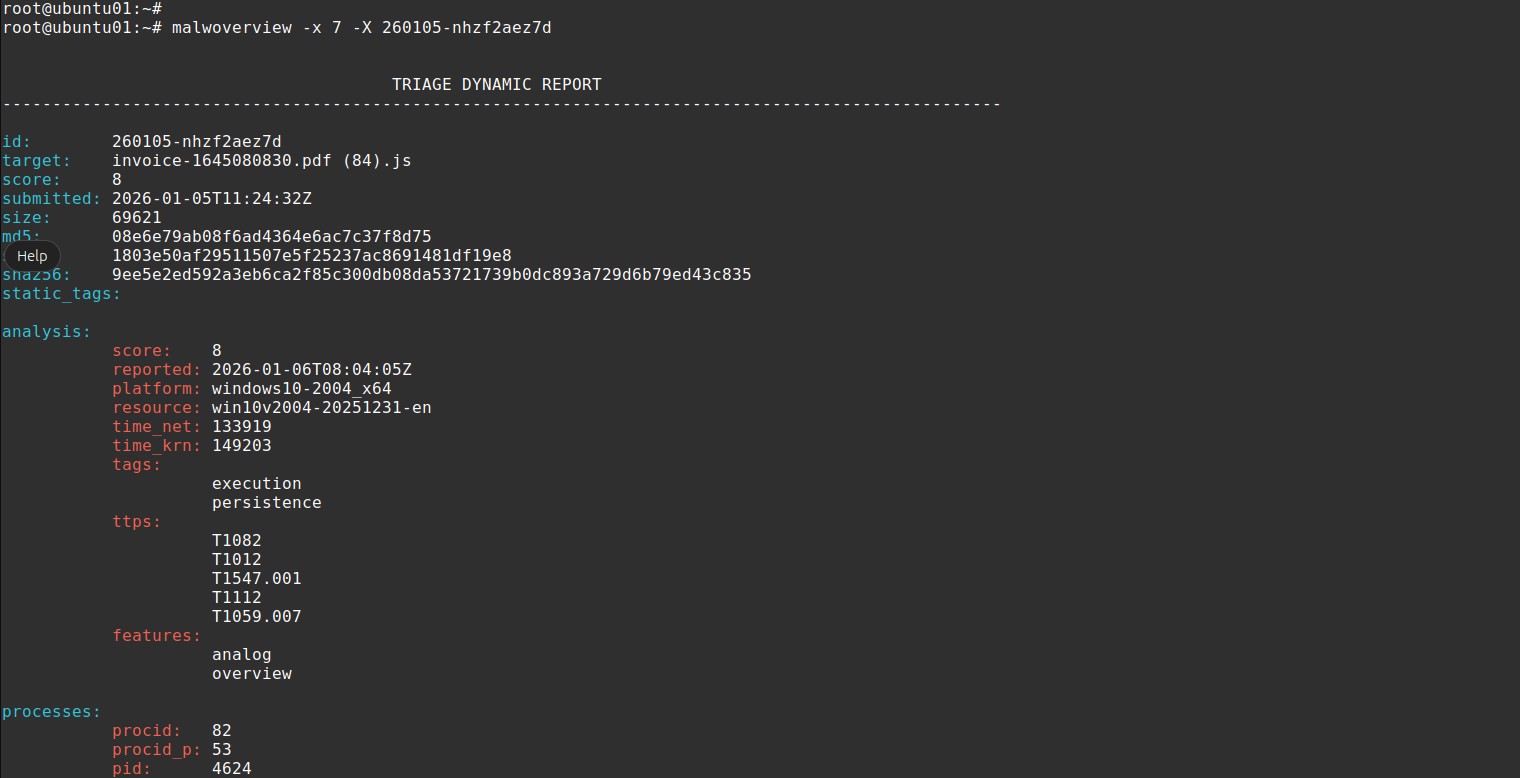
26. Threat-Hunting-Informationen von Triage unter Verwendung verschiedener Kriterien zu sammeln.
27. Eine Bewertung von Hashes aus einer gegebenen Datei gegen Virus Total zu erhalten.
28. Große Dateien (>= 32 MB) an Virus Total zu übermitteln.
29. Malwoverview verwendet die Virus Total API v.3, sodass es keine Option mehr gibt, die v.2 verwendet.
30. Informationen über eine gegebene IP-Adresse vom IPInfo-Dienst abzurufen.
31. Kombinierte Informationen über eine gegebene IP-Adresse von mehreren Diensten abzurufen.
32. Eine zusätzliche Option anzubieten, um jede heruntergeladene Datei an einem zentralen Ort zu speichern.
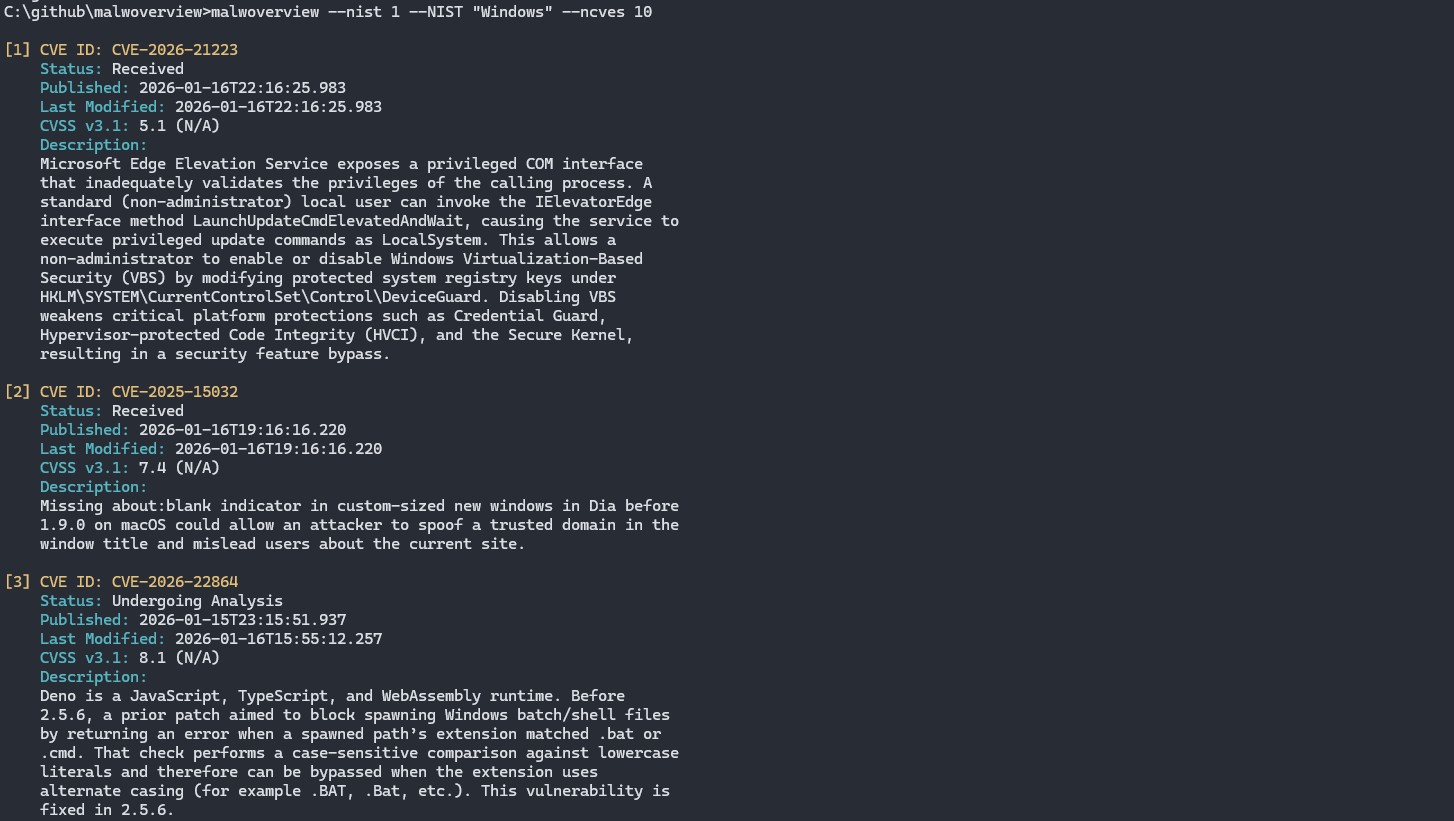
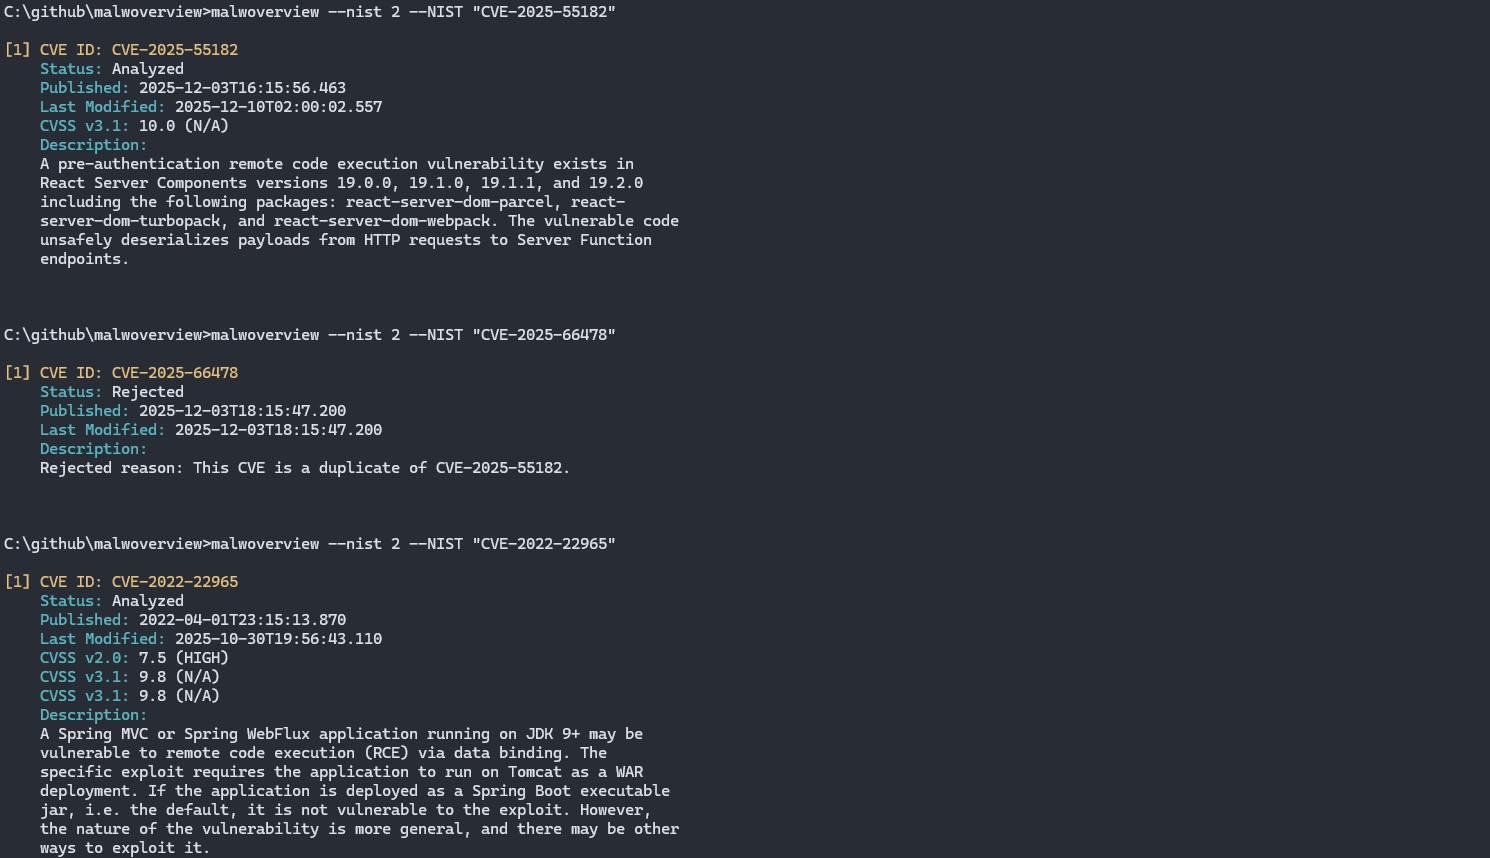
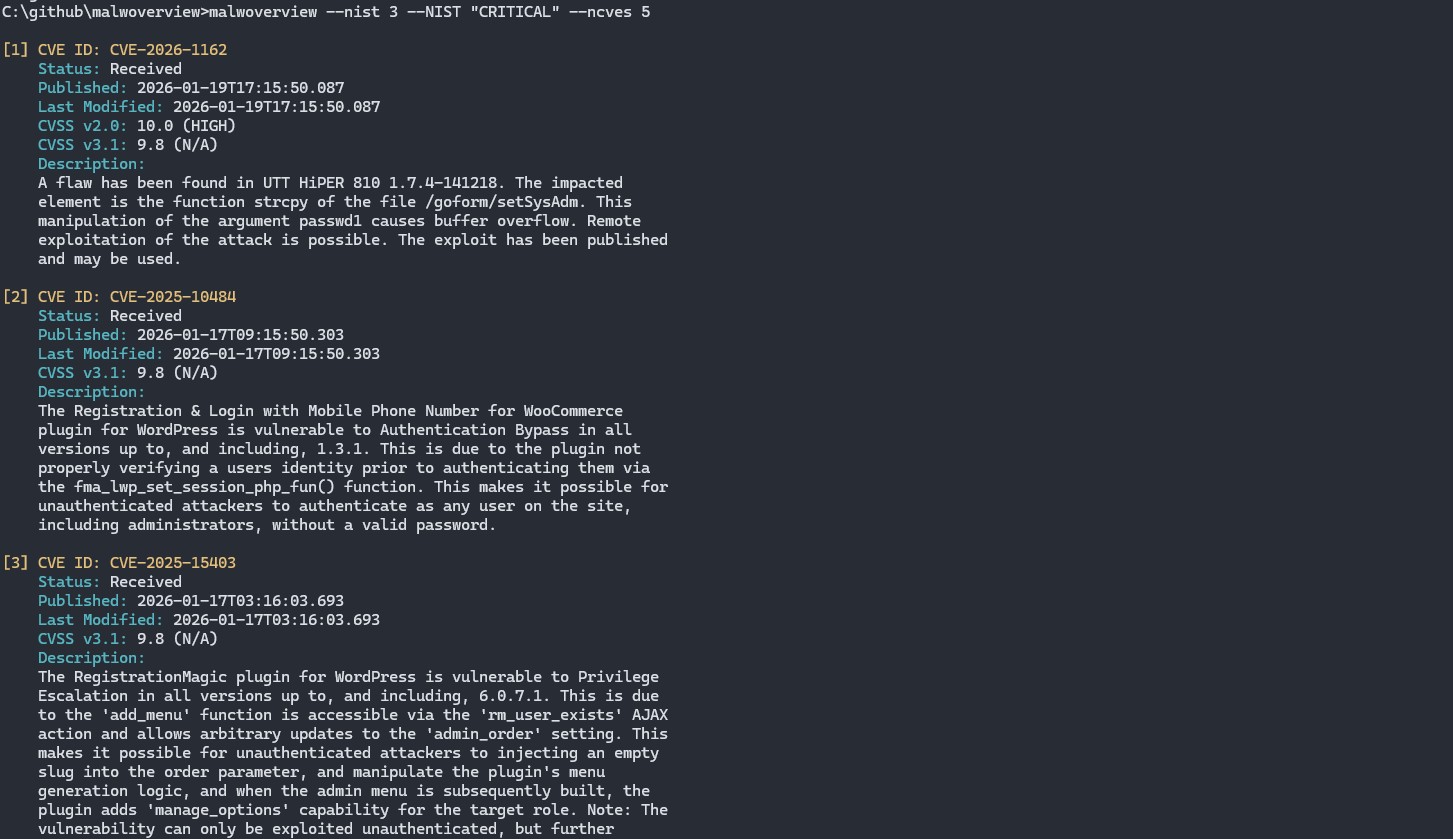
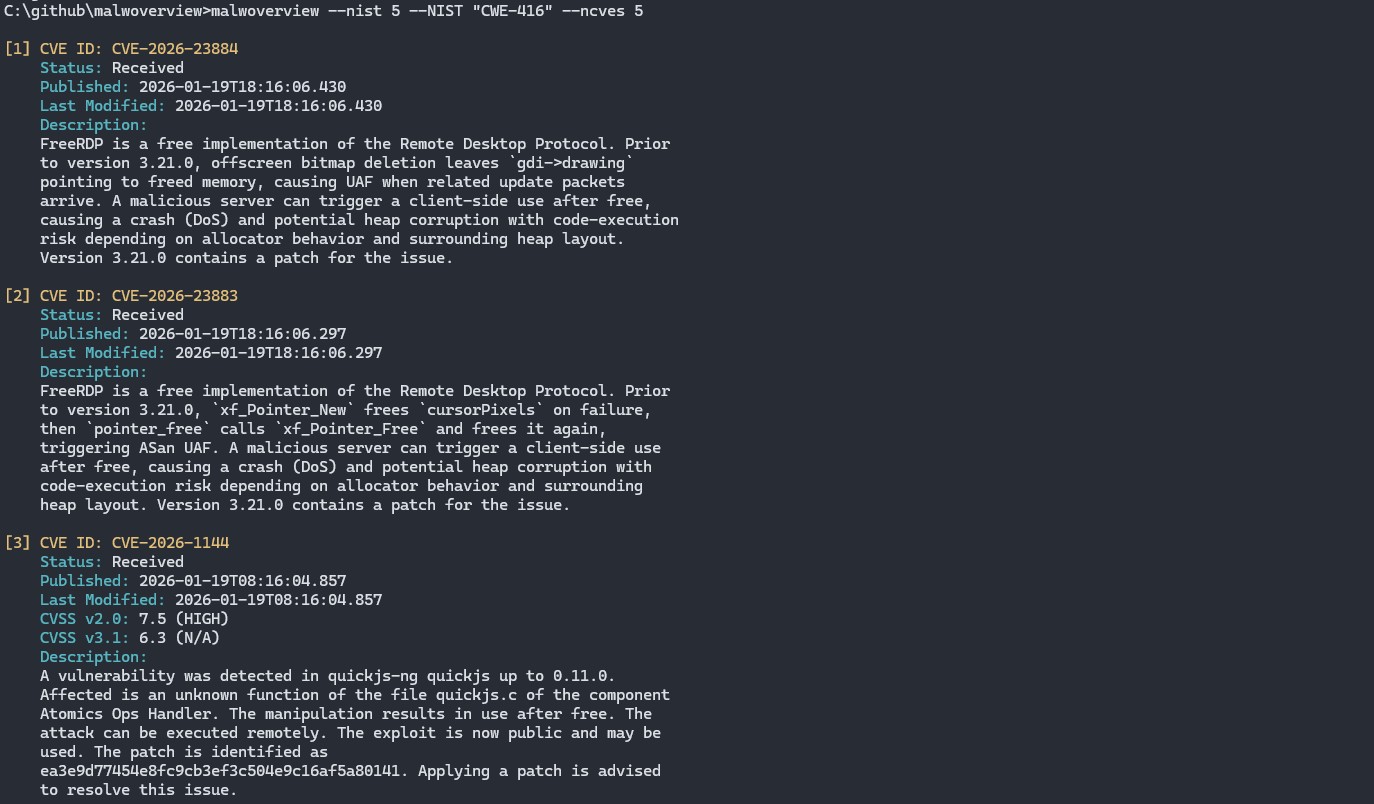
33. Schwachstellen von NIST anhand verschiedener Kriterien aufzulisten und zu durchsuchen.
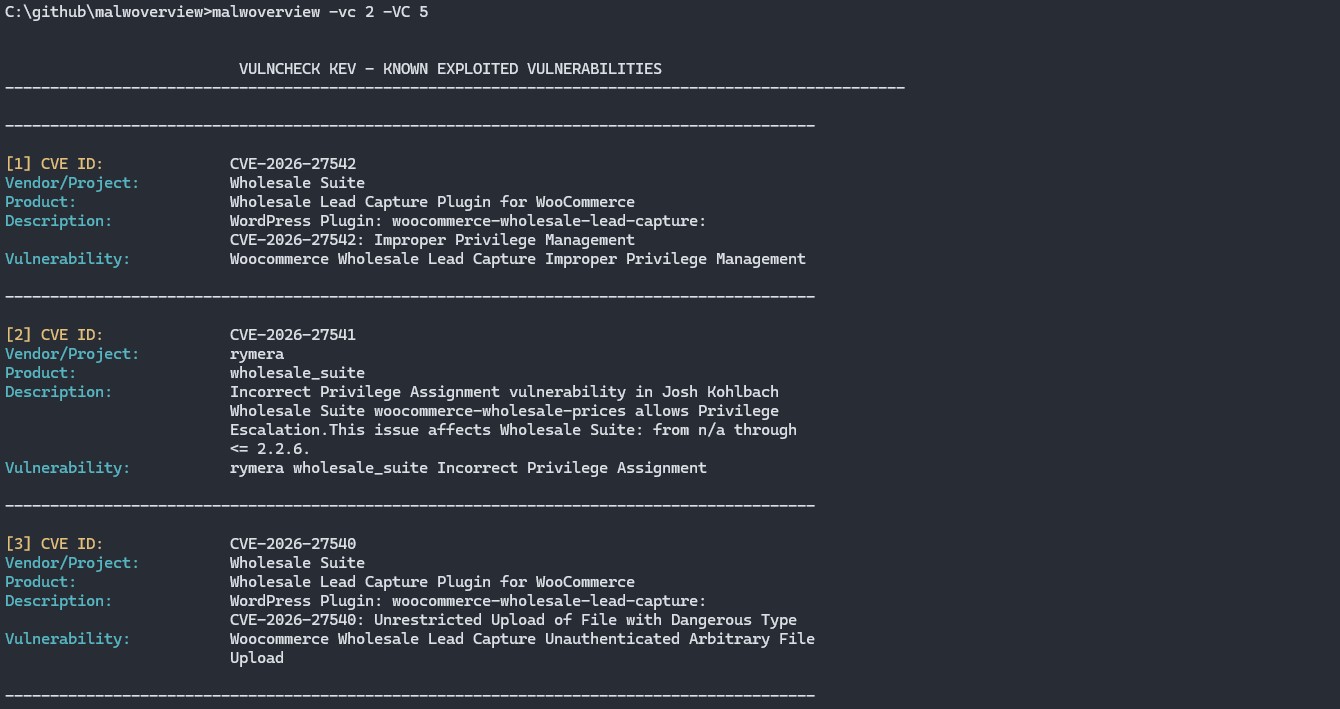
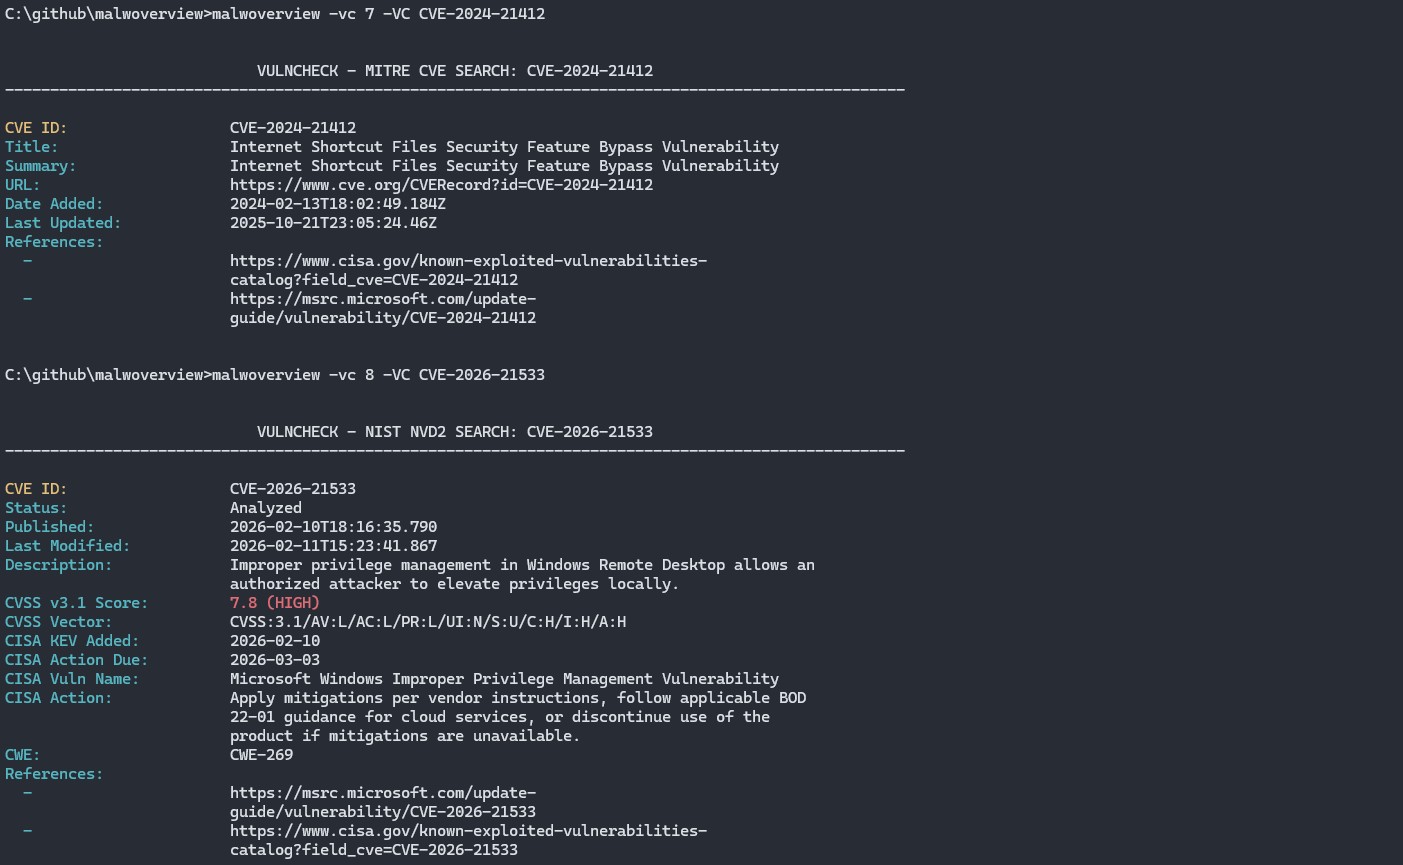
34. Die VulnCheck-Datenbank abzufragen – Community/Free-Tier.
35. Threat-Hunting-Informationen von Shodan unter Verwendung verschiedener Kriterien zu sammeln.
36. Die IP-Reputation von AbuseIPDB zu prüfen.
37. Die IP-Klassifizierung von GreyNoise (Community-API) zu prüfen.
38. Domain- und IP-Whois/RDAP-Lookups durchzuführen.
39. Dienstübergreifende Hash-Korrelation über VirusTotal, Hybrid Analysis, Triage und AlienVault.
40. Batch-Hash-Prüfung gegen Malware Bazaar aus einer Datei mit Hashes.
41. Batch-Hash-Prüfung gegen Hybrid Analysis aus einer Datei mit Hashes.
42. Batch-Hash-Prüfung gegen Triage aus einer Datei mit Hashes.
43. Verzeichnis-Scan gegen Malware Bazaar, Hybrid Analysis und Triage.
44. IOCs (Hashes, IPs, URLs, Domains, CVEs) aus Textdateien zu extrahieren.
45. Dateien oder Verzeichnisse mit YARA-Regeln zu scannen.
46. Interaktiver REPL-Modus für kontinuierliche Threat-Hunting-Sitzungen.
47. Strukturierte Ausgabeformate JSON und CSV.
48. Ergebnis-Caching mit konfigurierbarer TTL (SQLite-basiert).
49. HTTP/HTTPS/SOCKS5-Proxy-Unterstützung für alle API-Anfragen.
50. MITRE ATT&CK-Technik-Zuordnung für Verhaltensberichte.
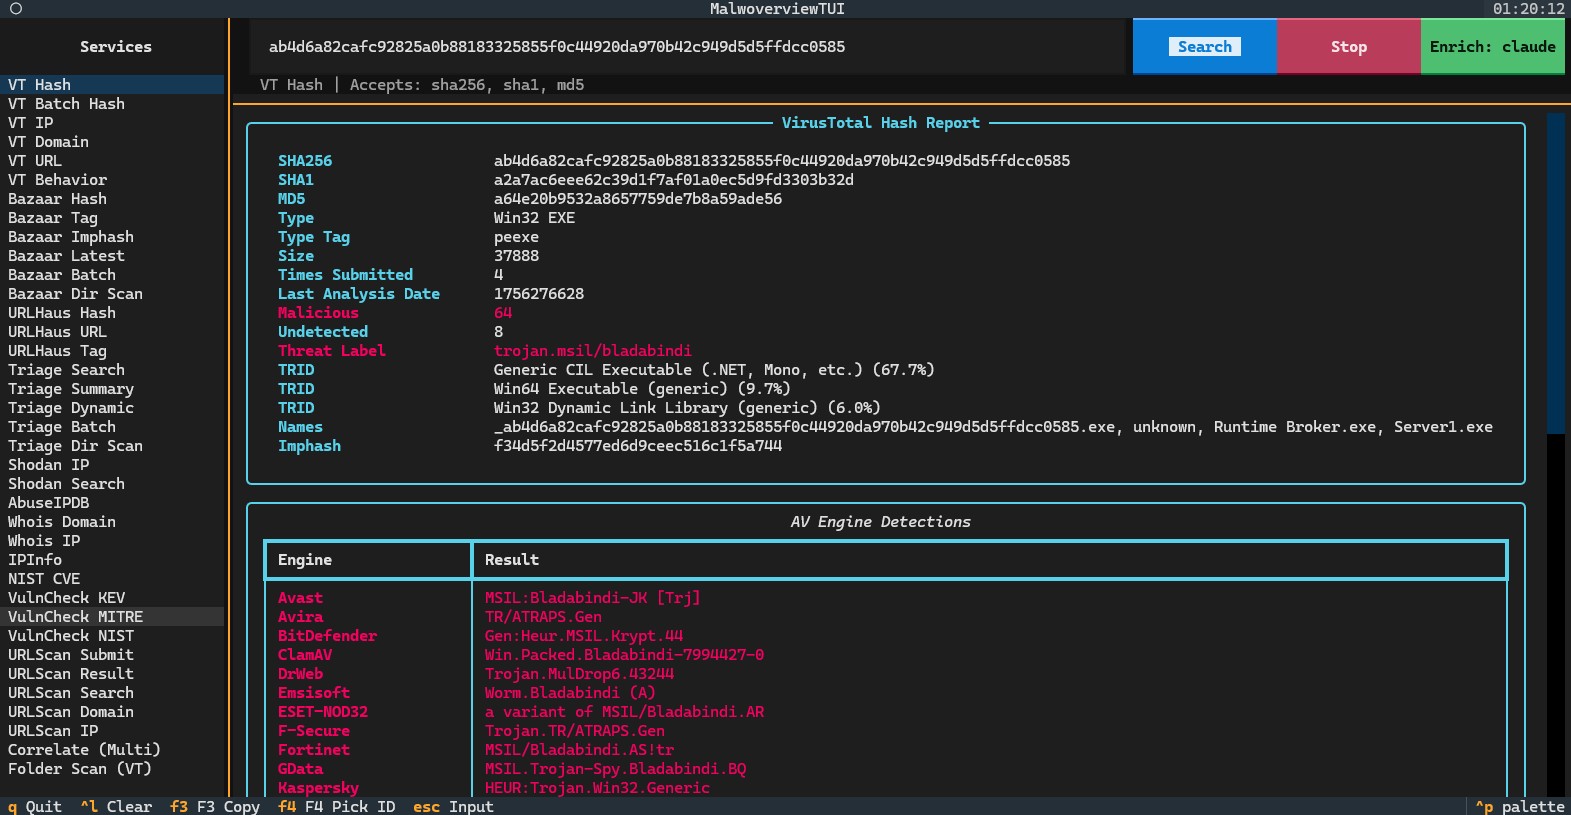
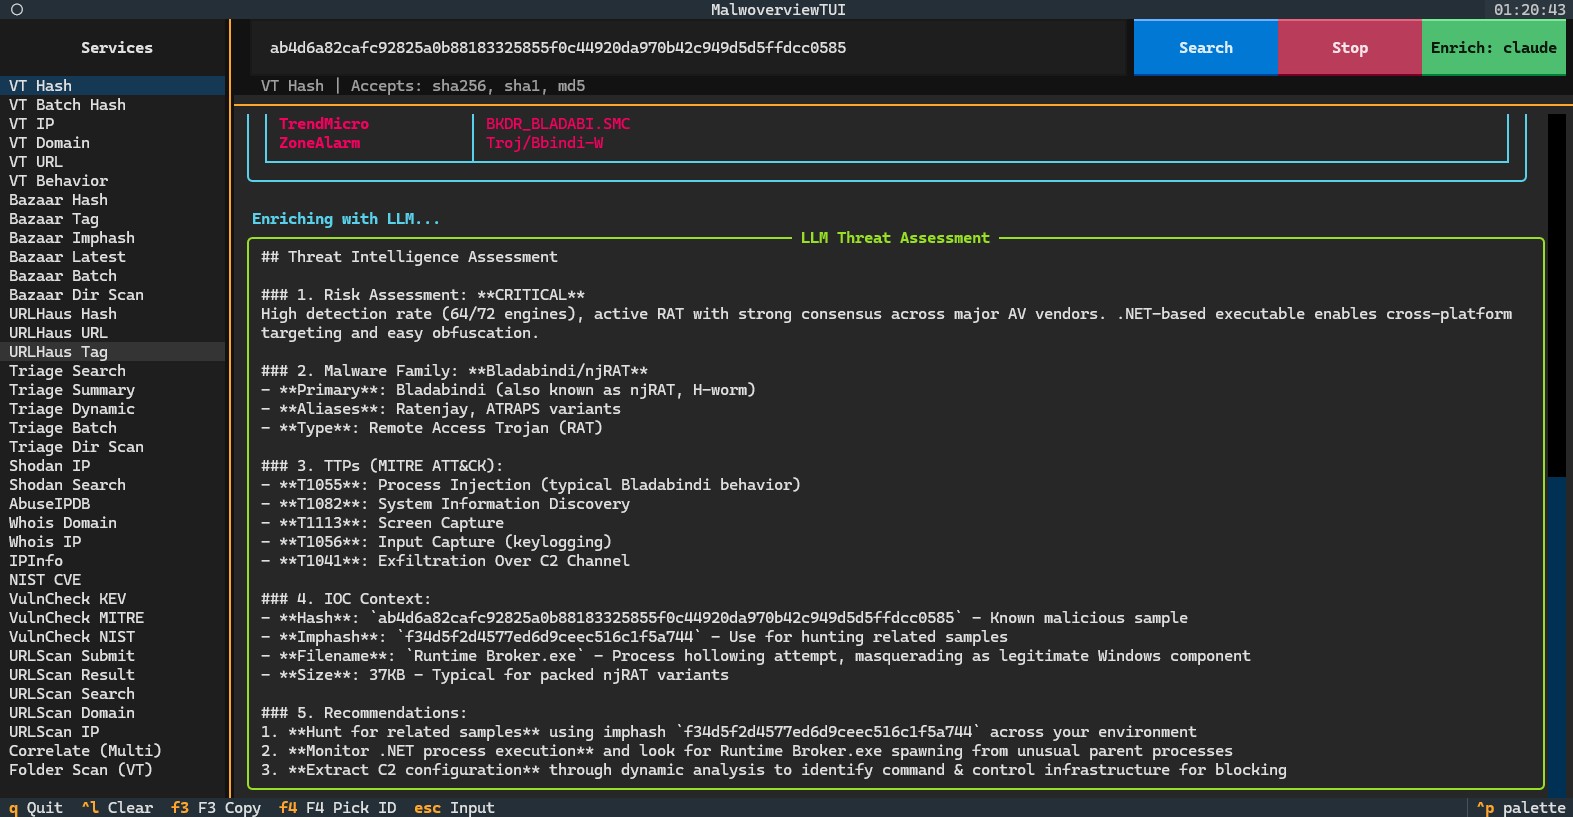
51. TUI-Dashboard-Modus (Text User Interface) mit panelbasierter Navigation.
52. Threat-Hunting-Informationen von URLScan.io zu sammeln — URLs übermitteln, Scan-Ergebnisse abrufen und Scans durchsuchen.
53. LLM-gestützte Threat-Anreicherung — KI-generierte Risikobewertung, MITRE ATT&CK-Zuordnung und Analystenempfehlungen, die an jedes Abfrageergebnis angehängt werden. Unterstützt Claude, Gemini, OpenAI und Ollama (lokal).
54. Batch-IP-Prüfung gegen VirusTotal aus einer Datei mit IP-Adressen, mit Anzeige einer Übersichtstabelle (IP-Adresse, Land, AS-Inhaber, Erkennung).
55. Jagd auf VirusTotal mit YARA-Regeln: Retrohunt-Jobs übermitteln und verfolgen, die übereinstimmenden Dateien auflisten sowie Livehunt-Rulesets und Benachrichtigungen erstellen und auflisten.
56. Scan mit einem ganzen Verzeichnis von YARA-Regeln, wobei jede Datei in ihrem eigenen Namespace kompiliert wird.
57. Malware-Bazaar-Samples nach YARA-Regelnamen durchsuchen sowie das YARAify-Regelset von abuse.ch herunterladen und extrahieren.
58. Das vollständige Malpedia-YARA-Regelset für ein gegebenes TLP-Level herunterladen.
59. Die in den letzten 24 Stunden gesehenen MalShare-Dateitypen auflisten und die Hashes eines beliebigen dieser Typen auflisten.
60. Batch-Hash-Prüfung gegen URLHaus aus einer Datei mit Hashes.
61. Certificate-Transparency-Pivots über crt.sh, ohne API-Schlüssel: die in ausgestellten Zertifikaten gesehenen Subdomains aufzählen und die Zertifikate selbst auflisten.
62. Den lokalen Ergebnis-Cache inspizieren, bereinigen und leeren.
63. Interaktiver Modus und TUI erreichen jeden Dienst, den die Kommandozeile erreicht, und die TUI exportiert ihre Ergebnisse nach json und csv.
64. Lokale PE-Triage einer Datei oder eines Verzeichnisses ohne API-Schlüssel, mit Auflistung von Dateityp, Größe, Overlay, Overlay-Größe und Entropie sowie Hervorhebung der Dateien oberhalb eines Entropie-Schwellenwerts.
65. Android-Scans hashen jede APK eines Pakets, einschließlich der Split-APKs, statt nur der Basis-APK.
66. Authenticode-Signaturprüfung ohne API-Schlüssel, mit Bericht darüber, ob eine Binärdatei signiert ist und ob die Signatur noch gültig ist, sowie Nennung des Unterzeichners einer manipulierten Datei.
67. Jede eingebettete Signatur einer mehrfach signierten Binärdatei wird gemeldet, jede mit ihrem eigenen Digest-Algorithmus, Zertifikat, Fingerabdruck und Seriennummer, sodass ein zweiter Unterzeichner niemals hinter dem ersten verborgen bleibt.
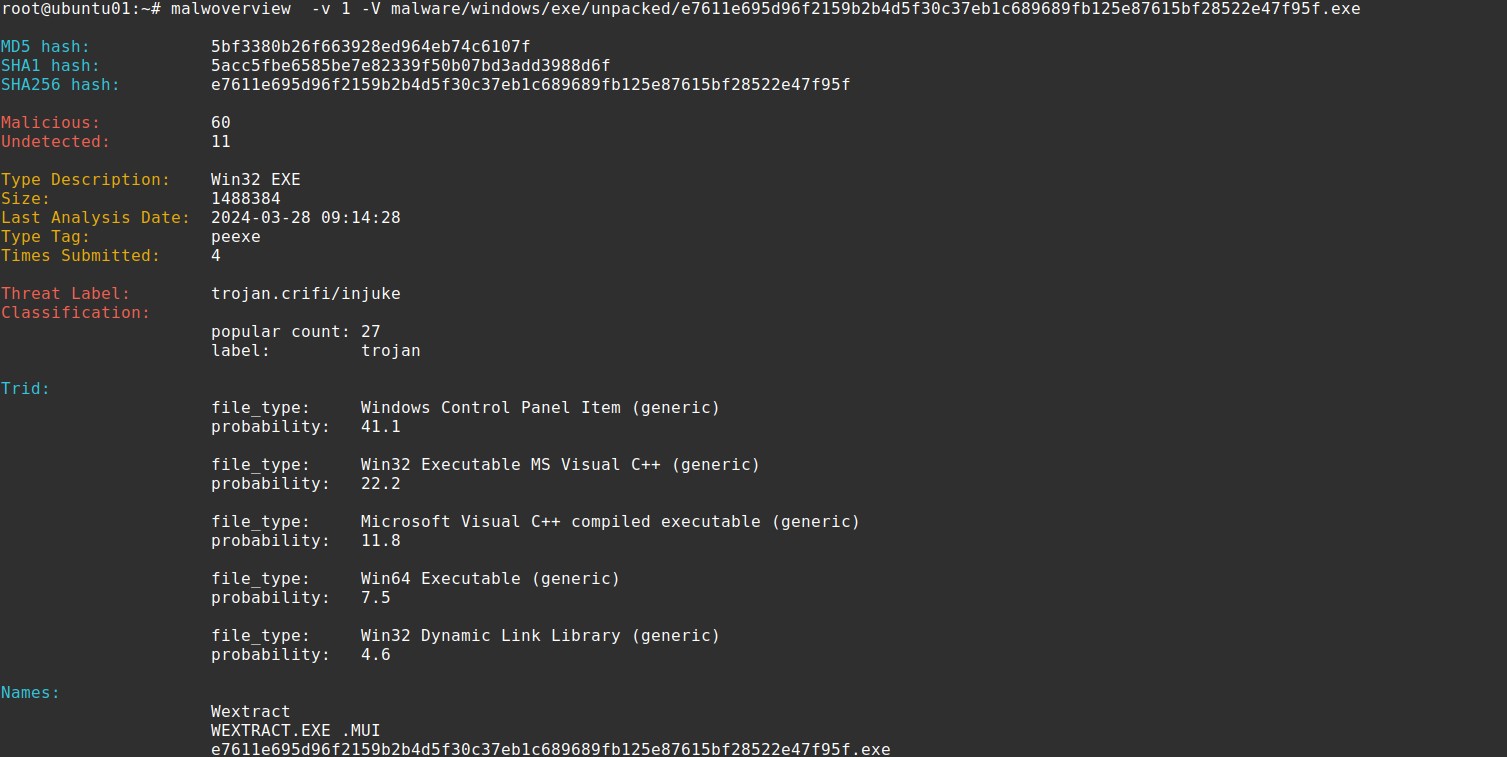
68. Die VirusTotal-Dateiprüfung (-v 1) und der Hash-Bericht (-v 8) zeigen den Signaturblock: ob das Zertifikat verifiziert wurde, die Unterzeichner- und Gegensignatur-Ketten, das Signierungsdatum und jedes Zertifikat mit seinem Status, Algorithmus, Gültigkeitsdaten, Seriennummer und Fingerabdruck.
69. Die mit einer Komponente verbundenen CVEs auflisten, entweder anhand ihres Namens oder des Pfads zu einer lokalen Binärdatei, deren VERSIONINFO die Komponentenbeschreibung liefert, gegen die moderne NVD-Einträge geschrieben sind.
## MITWIRKENDE
Alexandre Borges (https://github.com/alexandreborges) | Projektinhaber und Hauptentwickler
Artur Marzano (https://github.com/Macmod) | Co-Hauptentwickler
Corey Forman (https://github.com/digitalsleuth) | verantwortlich für die REMnux-Integration
Christian Clauss (https://github.com/cclauss)
## WIE MAN ZU DIESEM PROJEKT BEITRÄGT
Seit Version 6.0.0 gibt es einen neuen Branch namens "dev". Alle Beiträge und Vorschläge
müssen in diesem "dev"-Branch erfolgen.
Fachleute, die beitragen möchten, müssen ein Issue eröffnen, in dem sie ihre vorgeschlagene Verbesserung
und deren Nutzen für das Projekt erläutern. Sobald sie akzeptiert wurde, ist sie/er
autorisiert, den PR einzureichen, der getestet wird.
Sobald alle Änderungen getestet sind, wird diese neue Version von Malwoverview in den Master-
Branch repliziert und ein neues Python-Paket generiert.
## INSTALLATION
Dieses Tool wurde auf REMnux, Ubuntu, Kali Linux, macOS und Windows getestet. Malwoverview
kann durch Ausführen des folgenden Befehls installiert werden:
* pip3.11 install git+https://github.com/alexandreborges/malwoverview
oder...
* python -m pip install -U malwoverview
Wenn Sie Malwoverview auf macOS installieren möchten, müssen Sie die folgenden Befehle ausführen:
* /bin/bash -c "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/HEAD/install.sh)"
* brew install libmagic
* pip3 install urllib3==1.26.6
* pip3 install -U malwoverview
* Fügen Sie das Python-Binärverzeichnis zur PATH-Variable hinzu, indem Sie die Datei .bash_profile in Ihrem
Home-Verzeichnis bearbeiten. Beispiel:
export PATH=$PATH:/Users/alexandreborges/Library/Python/3.9/bin
* Ausführen: . ./.bash_profile
Wenn Sie Malwoverview auf Windows installieren, stellen Sie sicher, dass die folgenden Bedingungen erfüllt sind,
NACHDEM Sie Malwoverview installiert haben:
* python-magic ist NICHT installiert. (pip show python-magic)
* python-magic-bin IST installiert. (pip show python-magic-bin)
#### Hinweis: Es wird empfohlen, die .malwapi.conf vor jedem Update zu sichern!
#### Optionale Funktionen
Einige Funktionen erfordern optionale Abhängigkeiten. Installieren Sie sie nach Bedarf:
* YARA-Scanning: pip install malwoverview[yara]
* Signaturprüfung: pip install malwoverview[signature]
* PDF-Berichtsexport: pip install malwoverview[pdf]
* TUI-Dashboard: pip install malwoverview[tui]
* Alle optionalen: pip install malwoverview[all]
## ERFORDERLICHE APIs
Es ist möglich, Malwoverview zu verwenden, ohne alle APIs einzugeben. Um jedoch
alle Optionen von Malwoverview zu nutzen, müssen Sie die jeweilige API der folgenden Dienste eingeben:
VirusTotal, Hybrid Analysis, URLHaus, Malshare, Polyswarm, Alien Vault, Malpedia, Triage,
IPInfo, Malware Bazaar, ThreatFox, VulnCheck, Shodan, AbuseIPDB, GreyNoise und URLScan.io in die Konfigurationsdatei .malwapi.conf,
die im Home-Verzeichnis (/home/[username]
oder /root unter Linux und C:\Users\[username] unter Windows vorhanden sein (oder erstellt werden) muss. Alternativ können Benutzer
eine benutzerdefinierte Konfigurationsdatei erstellen und diese mit der Option -c angeben.
Hervorzuheben: Wenn die Datei .malwapi.conf nicht in Ihrem Home-Verzeichnis existiert, müssen Sie
sie erstellen!
* Ein besonderer Hinweis zu Alien Vault: Es ist notwendig, auf der Alien Vault-
Website Pulses zu abonnieren, bevor Sie die Option -n 1 verwenden.
* Ein besonderer Hinweis zu Malshare und Shodan: Beide Dienste erfordern, dass ihr API-Schlüssel in der
URL selbst gesendet wird, und keiner dokumentiert eine Header- oder Request-Body-Alternative (der Malshare-Hashlookup-
Endpunkt ist ein POST, aber der Schlüssel reist trotzdem im Query-String). Malwoverview ersetzt diese beiden
Schlüssel durch [REDACTED] in jeder Fehlermeldung, die es ausgibt, sodass sie nicht in der Ausgabe landen, die Sie
in einen Fehlerbericht einfügen, aber der Schlüssel wird trotzdem in den Zugriffsprotokollen dieser Dienste und in jedem
Proxy aufgezeichnet, der TLS zwischen Ihnen und ihnen terminiert. Behandeln Sie beide Schlüssel als für den Dienstanbieter
offengelegt und rotieren Sie sie wie jede andere Anmeldeinformation.
Die Konfigurationsdatei .malwapi.conf hat das folgende Format:
[VIRUSTOTAL]
VTAPI =
[HYBRID-ANALYSIS]
HAAPI =
[MALSHARE]
MALSHAREAPI =
[HAUSSUBMIT]
HAUSSUBMITAPI =
[POLYSWARM]
POLYAPI =
[ALIENVAULT]
ALIENAPI =
[MALPEDIA]
MALPEDIAAPI =
[TRIAGE]
TRIAGEAPI =
[IPINFO]
IPINFOAPI =
[BAZAAR]
BAZAARAPI =
[THREATFOX]
THREATFOXAPI =
[VULNCHECK]
VULNCHECKAPI =
[URLHAUS]
URLHAUSAPI =
[SHODAN]
SHODANAPI =
[ABUSEIPDB]
ABUSEIPDBAPI =
[GREYNOISE]
GREYNOISEAPI =
[URLSCANIO]
URLSCANIOAPI =
[LLM]
PROVIDER = claude
CLAUDE_API_KEY =
CLAUDE_MODEL = claude-opus-4-8
GEMINI_API_KEY =
OPENAI_API_KEY =
OPENAI_MODEL = gpt-4o-mini
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = llama3.1
Die APIs können auf den jeweiligen Dienst-Websites angefordert werden:
01. Virus Total (Community- und kostenpflichtige API): https://www.virustotal.com/gui/join-us
02. Hybrid Analysis: https://www.hybrid-analysis.com/signup
03. Malshare: https://malshare.com/doc.php
04. URLHaus: https://urlhaus.abuse.ch/api/#account
05. Polyswarm: https://docs.polyswarm.io/consumers
06. Alien Vault: https://otx.alienvault.com/api
07. Malpedia: Es bietet keine offene Registrierung an, aber Sie können ein Benutzerkonto
direkt über Twitter (DM) oder Feedback-E-Mail anfordern. Der Malpedia-Twitter-
Handle ist @malpedia.
08. Malware Bazaar: https://bazaar.abuse.ch/api/#auth\_key
09. ThreatFox: https://threatfox.abuse.ch/api/#auth\_key
10. Triage: https://tria.ge/signup.
11. IPInfo: https://ipinfo.io/
12. VulnCheck: https://vulncheck.com/signin (Community/Free-Tier verfügbar)
13. Shodan: https://account.shodan.io/register
14. AbuseIPDB: https://www.abuseipdb.com/register
15. GreyNoise: https://viz.greynoise.io/signup
16. URLScan.io: https://urlscan.io/user/signup
#### LLM-Anreicherungsanbieter (optional)
Malwoverview unterstützt LLM-gestützte Threat-Anreicherung über das Flag --enrich.
Nach jeder Abfrage wird eine KI-generierte Bedrohungsbewertung angehängt, mit Risikostufe,
Identifizierung der Malware-Familie, MITRE ATT&CK-Zuordnung und Analystenempfehlungen.
Drei Anbieter werden unterstützt. Konfigurieren Sie einen im Abschnitt [LLM] von .malwapi.conf:
**18. Anthropic Claude (kostenpflichtig, beste Qualität)**
Beste Ergebnisse für die Threat-Intelligence-Analyse. Identifiziert Malware-
Familien genau, ordnet präzise MITRE ATT&CK-Techniken zu und liefert umsetzbare
Empfehlungen auf Basis echten Bedrohungswissens.
Einrichtung:
a) Erstellen Sie ein API-Konto unter https://console.anthropic.com/ (getrennt vom
claude.ai-Abonnement)
b) Gehen Sie zu Settings → Billing → Add credit (mindestens $5, pay-per-use)
c) Gehen Sie zu Settings → API Keys → Create Key
d) Kopieren Sie den Schlüssel (beginnt mit sk-ant-api03-...)
e) Konfigurieren Sie .malwapi.conf:
[LLM]
PROVIDER = claude
CLAUDE_API_KEY = sk-ant-api03-your-key-here
CLAUDE_MODEL = claude-opus-4-8
CLAUDE_MODEL ist optional und standardmäßig auf claude-opus-4-8 gesetzt. Häufige Optionen:
- claude-opus-4-8 — Beste Qualität (Standard)
- claude-sonnet-4-6 — Starke Balance aus Qualität und Kosten
- claude-haiku-4-5 — Schnellste und günstigste
Kosten: ~$0,02-0,04 pro Anreicherungsaufruf mit dem Standard-Opus-Modell (weniger mit
Sonnet oder Haiku). $5 Guthaben ermöglichen etwa 125-250 Opus-Anreicherungsaufrufe.
**19. Google Gemini (erfordert Abrechnung)**
Gute Ergebnisqualität. Erfordert ein Google Cloud-Abrechnungskonto.
Einrichtung:
a) Gehen Sie zu https://aistudio.google.com/apikeys
b) Melden Sie sich mit einem Google-Konto an
c) Klicken Sie auf Create API Key → kopieren Sie den Schlüssel
d) Aktivieren Sie die Abrechnung: Klicken Sie auf den Projektlink neben Ihrem Schlüssel → Google Cloud
Console → Billing → Link a billing account
e) Konfigurieren Sie .malwapi.conf:
[LLM]
PROVIDER = gemini
GEMINI_API_KEY = your-gemini-key-here
GEMINI_MODEL = gemini-2.0-flash
Hinweis: Der kostenlose Tarif hat ein niedriges Ratenlimit (2-5 Anfragen pro Minute). Für
höhere Limits aktivieren Sie die pay-per-use-Abrechnung.
**20. OpenAI (kostenpflichtig)**
Gute Ergebnisqualität mit GPT-Modellen. Erfordert ein OpenAI-Konto mit
API-Guthaben.
Einrichtung:
a) Erstellen Sie ein Konto unter https://platform.openai.com/signup
b) Gehen Sie zu https://platform.openai.com/api-keys → Create new secret key
c) Fügen Sie Abrechnung unter https://platform.openai.com/settings/organization/billing hinzu
d) Konfigurieren Sie .malwapi.conf:
[LLM]
PROVIDER = openai
OPENAI_API_KEY = sk-your-key-here
OPENAI_MODEL = gpt-4o-mini
Verfügbare Modelle:
- gpt-4o-mini — Günstigste (~$0,002 pro Anreicherung), gute Qualität (Standard)
- gpt-4o — Bessere Qualität (~$0,01 pro Anreicherung)
**21. Ollama (kostenlos, lokal, privat)**Läuft vollständig auf Ihrem Rechner. Kein API-Schlüssel erforderlich, keine Daten verlassen
Ihr System. Gut für Umgebungen, in denen das Senden von Bedrohungsdaten an Cloud-APIs
nicht erlaubt ist. Die Qualität hängt vom gewählten Modell ab.
Einrichtung:
a) Laden Sie Ollama von https://ollama.com/download herunter und installieren Sie es
(verfügbar für Windows, Linux und macOS)
b) Öffnen Sie ein Terminal und laden Sie ein Modell herunter:
ollama pull qwen2.5:14b
Empfohlene Modelle:
- qwen2.5:14b — Beste Qualität bei vernünftiger Größe (9 GB, benötigt 16 GB RAM)
- llama3.1:8b — Gute Qualität, kleiner (5 GB, benötigt 8 GB RAM)
- llama3.1:70b — Ausgezeichnete Qualität, groß (40 GB, benötigt 48 GB RAM)
c) Ollama startet automatisch und ist unter http://localhost:11434 erreichbar
d) Konfigurieren Sie .malwapi.conf:
[LLM]
PROVIDER = ollama
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = qwen2.5:14b
Leistung: Eine GPU mit 12+ GB VRAM liefert schnelle Antworten (5-10s).
Nur-CPU ist langsamer (30-60s), aber funktionsfähig. Größere Modelle (14b, 70b)
benötigen mehr VRAM und können auf der CPU ein Timeout erreichen, wenn nicht
genügend Speicher verfügbar ist. Das Modell llama3.1:8b wird für Maschinen mit
begrenztem GPU-Speicher (6 GB oder weniger) empfohlen.
Erwartete Antwortzeiten:
- Claude API: 3-8 Sekunden
- Gemini API: 3-8 Sekunden
- Ollama (GPU mit ausreichend VRAM): 5-15 Sekunden
- Ollama (nur CPU, 8b-Modell): 30-60 Sekunden
- Ollama (nur CPU, 14b+-Modell): 60-300 Sekunden
Verwendungsbeispiele:
# CLI: --enrich an eine beliebige Abfrage anhängen
malwoverview -v 8 -V <hash> --enrich
malwoverview -ip 1 -IP 8.8.8.8 --enrich
malwoverview --correlate-hash <hash> --enrich
# Interaktive REPL: Anreicherung ein-/ausschalten oder Anbieter wechseln
malwoverview --interactive
malwoverview> set enrich on # Anbieter aus der Konfiguration verwenden
malwoverview> set enrich claude # zu Claude wechseln
malwoverview> set enrich ollama # zu Ollama wechseln
malwoverview> set enrich openai # zu OpenAI wechseln
malwoverview> set enrich off # Anreicherung deaktivieren
malwoverview> vt hash <hash> # Malware-Analyse + Anreicherung
malwoverview> nist cve CVE-2024-3400 # CVE-Lookup + Anreicherung
malwoverview> vulncheck cve CVE-2024-3400 # VulnCheck + Anreicherung
# TUI: Klicken Sie auf die Schaltfläche Enrich, um durch die Anbieter zu wechseln
# Enrich (OFF) → claude → gemini → openai → ollama → OFF
# Grüne Schaltfläche = Anbieter aktiv und konfiguriert
# Gelbe Schaltfläche = Anbieter ausgewählt, aber API-Schlüssel fehlt
# Standardschaltfläche = Anreicherung deaktiviert
malwoverview --tui
----------------------------------------------------
Hinweis zu API-Anfragen an MALPEDIA:
----------------------------------------------------
Der Dienst und die Annahme basieren auf der Überprüfung durch die Community. Daher
wird empfohlen, dass Sie eine API-Anfrage von Ihrer geschäftlichen E-Mail-Adresse
und NICHT von einer öffentlichen/kostenlosen (Gmail, Outlook und so weiter) senden.
Darüber hinaus wäre es großartig, wenn Sie weitere Informationen über sich selbst
angeben würden (LinkedIn-Konto, X/Twitter, Mastodon, BlueSky usw.), da dies die
Überprüfung Ihrer Identität, Ihres beruflichen Profils und Ihrer Legitimität
erleichtern und die Genehmigung Ihrer Anfrage beschleunigen würde.
----------------------------------------------------
Hinweis zu Triage:
----------------------------------------------------
Jeder Triage-Vorgang basiert auf der Triage-ID jedes Artefakts, daher müssen Sie
"-x 1 -X \<attribute\>:\<value\>" verwenden, um nach der korrekten ID des Artefakts
zu suchen, und dann diese ID-Information mit den übrigen Triage-Optionen (-x [2-7])
verwenden, um weitere Threat-Hunting-Informationen vom Triage-Endpunkt zu erhalten.
----------------------------------------------------
Hinweis zu URLHaus, Malware Bazaar und Threat Fox:
----------------------------------------------------
Ab der zweiten Hälfte des Jahres 2025 ist ein Auth-Key (API) erforderlich, um
die Dienste URLHaus, Malware Bazaar und Threat Fox zu nutzen.
----------------------------------------------------
Hinweis zur Hintergrundfarbe des Terminals:
----------------------------------------------------
Malwoverview wurde so geschrieben, dass es Ausgaben für einen dunklen
Terminalhintergrund erzeugt. Es gibt jedoch die Option -o 0, die die
Ausgabefarben ändert und an einen hellen Hintergrund anpasst.
-----------------------------------------------------
Um die Installation zu überprüfen, führen Sie aus:
malwoverview --help
Weitere Informationen sind verfügbar unter:
(PYPI.org repository) https://pypi.org/project/malwoverview/
(Github) https://github.com/alexandreborges/malwoverview
Wenn Sie die manuelle Installation durchführen möchten (sie ist normalerweise nicht
erforderlich), sollten nur wenige Schritte ausgeführt werden, wie im nächsten
Unterabschnitt gezeigt.
## MANUELLE INSTALLATION (REMnux und Ubuntu)
1. Python-Version 3.11 oder später (Nur Python 3.x !!! Es funktioniert NICHT mit
Python 2.7)
$ apt-get install python3.11 (zum Beispiel)
2. Python-magic.
Um das Paket python-magic zu installieren, können Sie den folgenden Befehl ausführen:
$ pip3.11 install python-magic
Oder Sie können es aus dem GitHub-Repository kompilieren:
$ git clone https://github.com/ahupp/python-magic
$ cd python-magic/
$ python3.11 setup.py build
$ python3.11 setup.py install
Da es ernste Probleme im Zusammenhang mit den beiden existierenden Versionen
des Pakets python-magic gibt, wird empfohlen, es von GitHub zu installieren
(zweites Verfahren oben) und die Datei magic.py in DASSELBE Verzeichnis des
Malwoverview-Tools zu kopieren.
3. Installieren Sie alle benötigten Python-Pakete:
$ pip3.11 install -r requirements.txt
ODER
$ pip3.11 install -U pefile
$ pip3.11 install -U colorama
$ pip3.11 install -U simplejson
$ pip3.11 install -U python-magic
$ pip3.11 install -U requests
$ pip3.11 install -U validators
$ pip3.11 install -U geocoder
$ pip3.11 install -U polyswarm-api
$ pip3.11 install -U pathlib
$ pip3.11 install -U configparser
4. Um ein Android-Mobiltelefon zu überprüfen, müssen Sie das Tool "adb" installieren:
$ sudo apt get install adb
PS: Bevor Sie die Android-Optionen ausprobieren, prüfen Sie:
* Ob das Tool adb in der Umgebungsvariable PATH aufgeführt ist.
* Ob das System den Zugriff auf das Gerät autorisiert hat, indem Sie "adb devices -l" verwenden.
## HILFE
usage: python malwoverview.py -c <API configuration file> -d <directory> -o <0|1> -v <1-20>
-V <virustotal arg> -a <1-13> -A <filename> -l <1-8> -L <hash|file type> -j <1-8>
-J <URLhaus argument> -p <1-8> -P <polyswarm argument> -y <1-5> -Y <file name> -n <1-5>
-N <argument> -m <1-9> -M <argument> -b <1-15> -B <arg> -x <1-9> -X <arg>
-ip <1-8> -IP <IP address> -O <output directory> --nist <1-6> --NIST <argument> -vc <1-8>
-VC <argument> -s <1-2> -S <arg> -ab <1> -AB <arg> -gn <1> -GN <arg>
-wh <1-2> -WH <arg> -ct <1-2> -CT <domain> -u <1-5> -U <arg> --correlate-hash <hash>
--extract-iocs <file|url> --yara <rules> --yara-target <target>
--peinfo <file|directory> --entropy-threshold <value>
--sigcheck <file|directory> --no-signature --sig-verify-mode <any|first|all|best>
--output-format text|json|csv --proxy <url> --quiet --verbose --no-cache
--cache-ttl <seconds> --cache-stats --prune-cache --clear-cache --no-resolve --defang
--no-ioc-filter --report html|pdf --interactive --tui --attack-map
Malwoverview ist ein First-Response-Tool für Threat Hunting, geschrieben von Alexandre Borges.
MALWARE-OPTIONEN:
Optionen für Malware-Analyse und Intelligence-Abfragen
-h, --help
+ zeigt diese Hilfemeldung an und beendet das Programm
-c CONFIG FILE, --config CONFIG FILE
+ Verwenden Sie eine benutzerdefinierte Konfigurationsdatei zur Angabe von APIs.
-d DIRECTORY, --directory DIRECTORY
---
[Read more](https://github.com/alexandreborges/malwoverview)

