

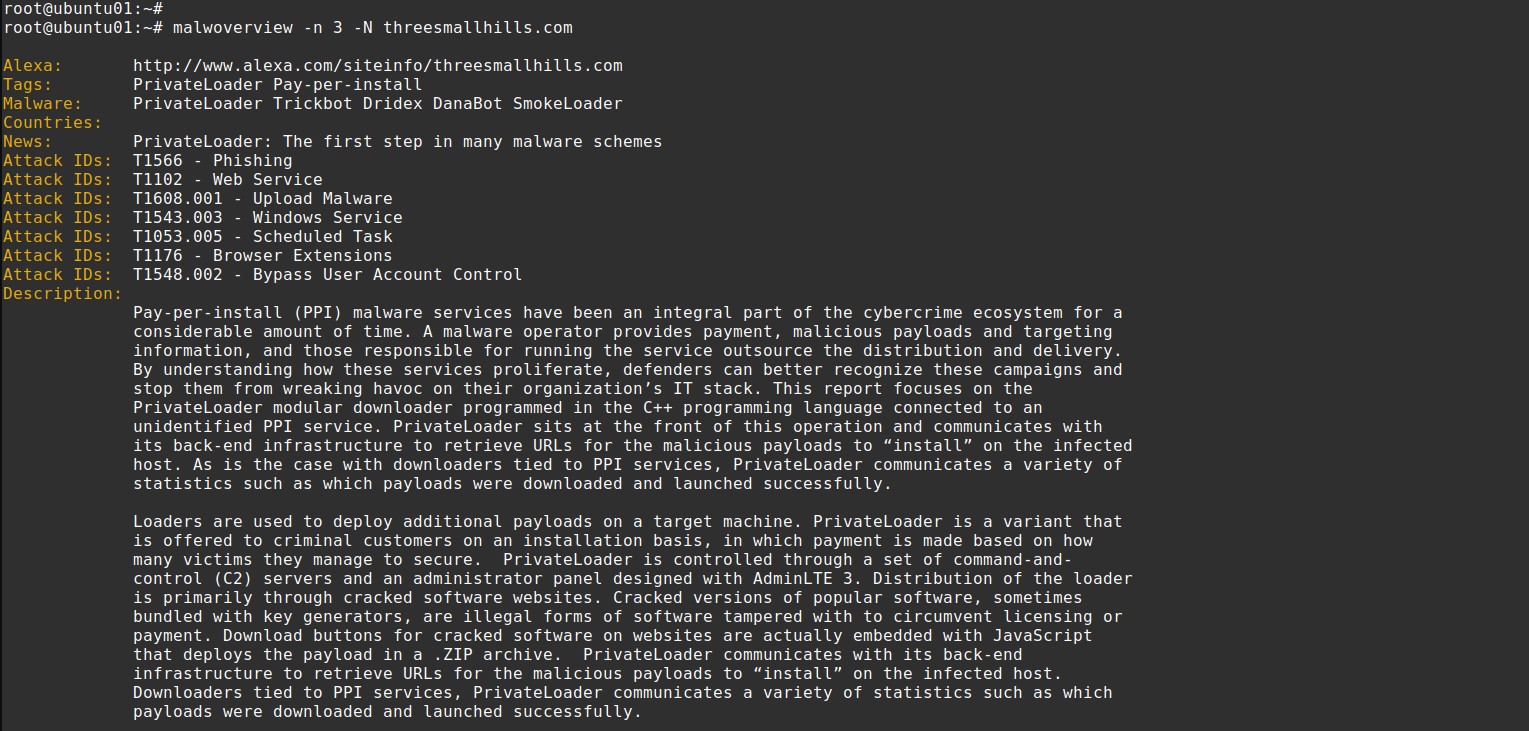
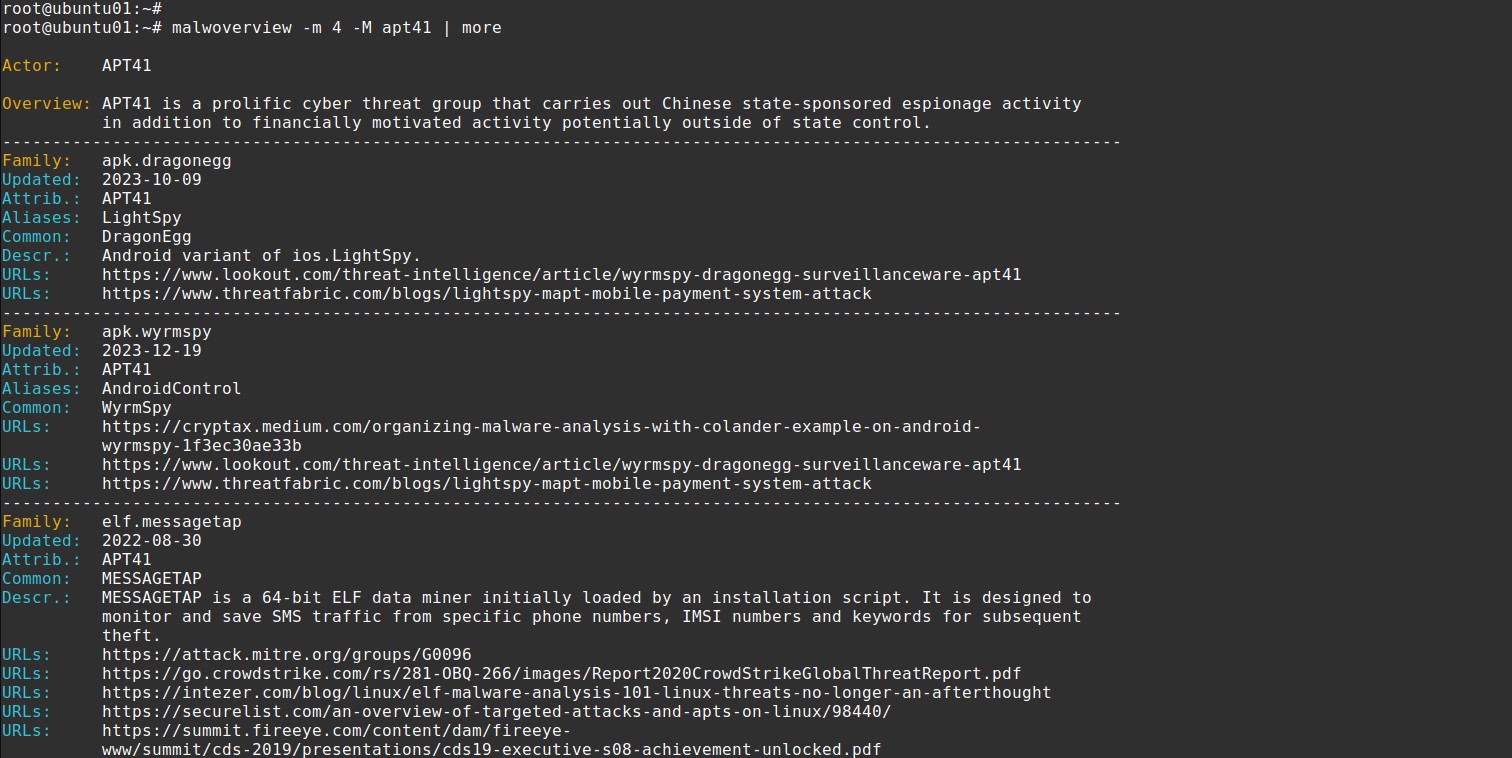
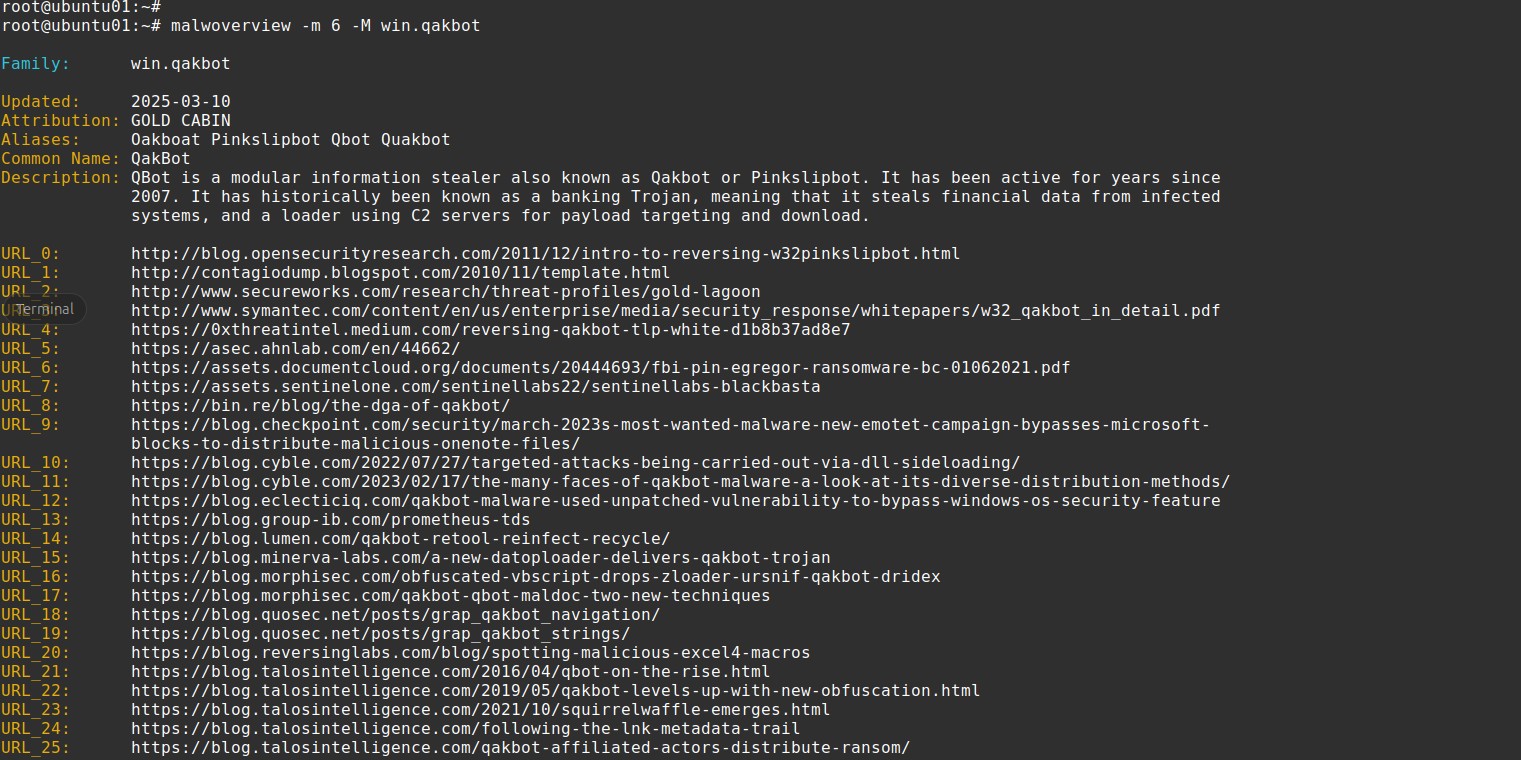
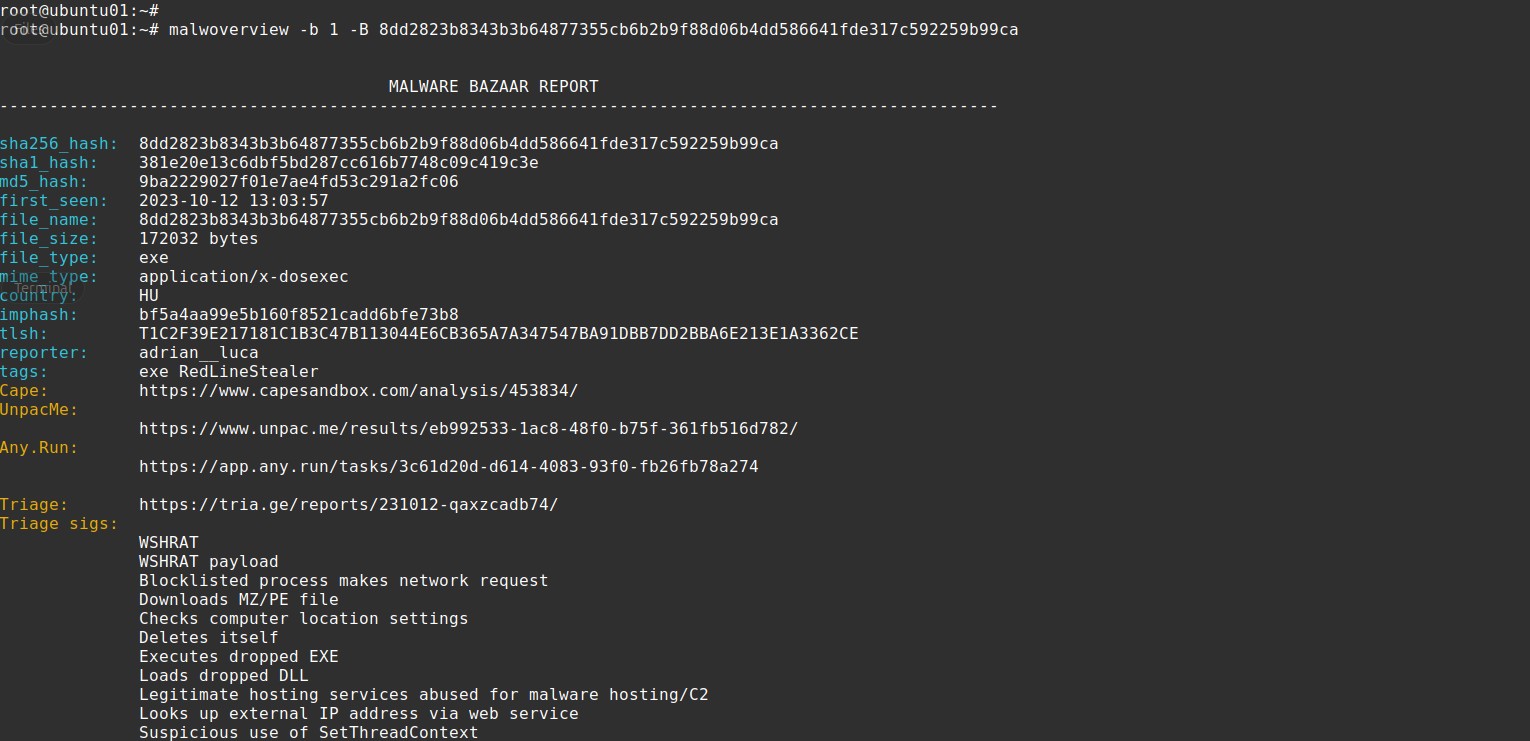
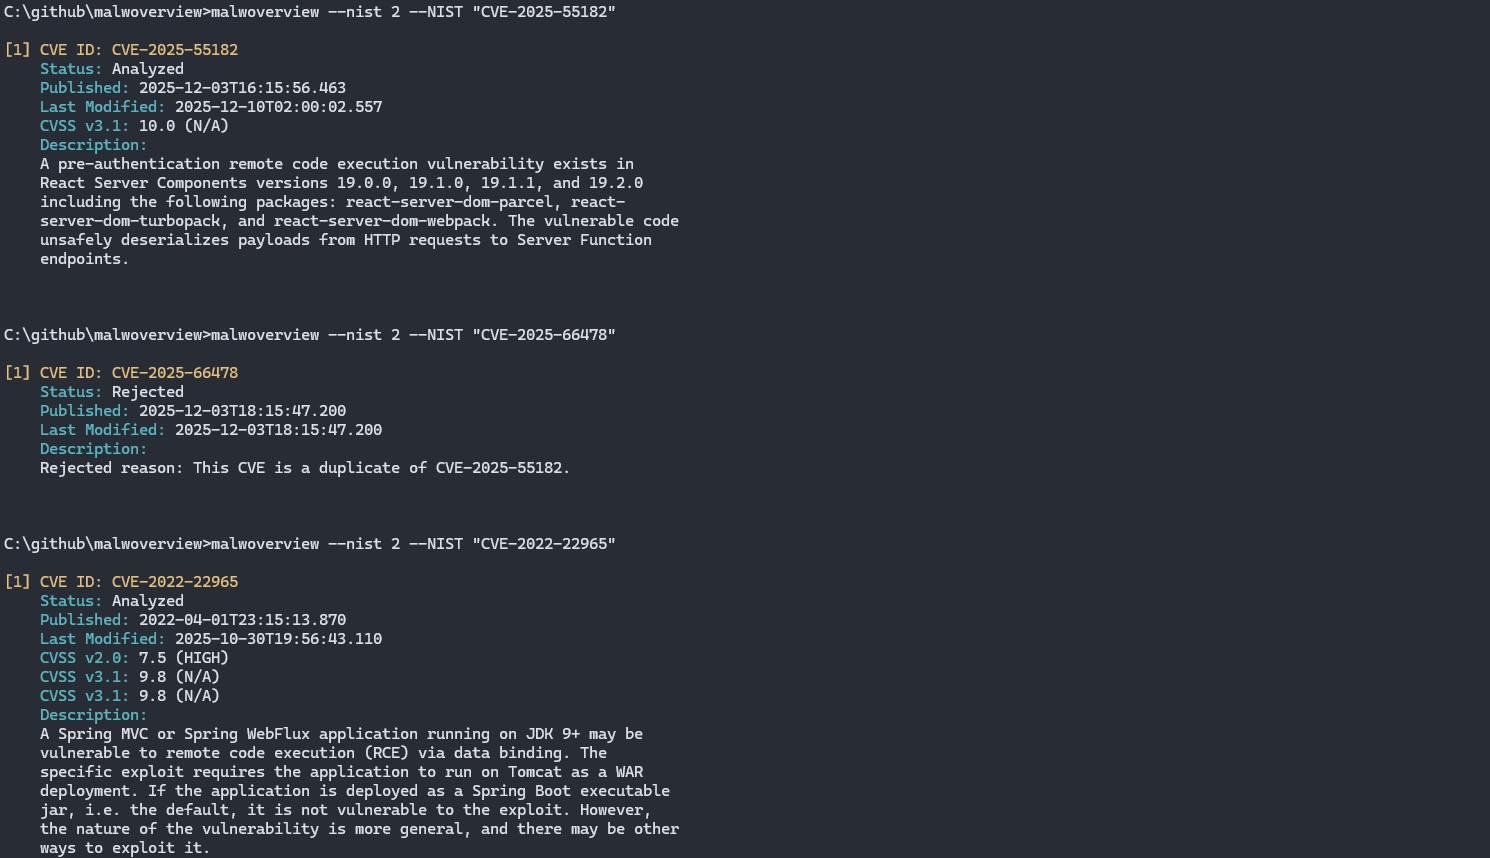
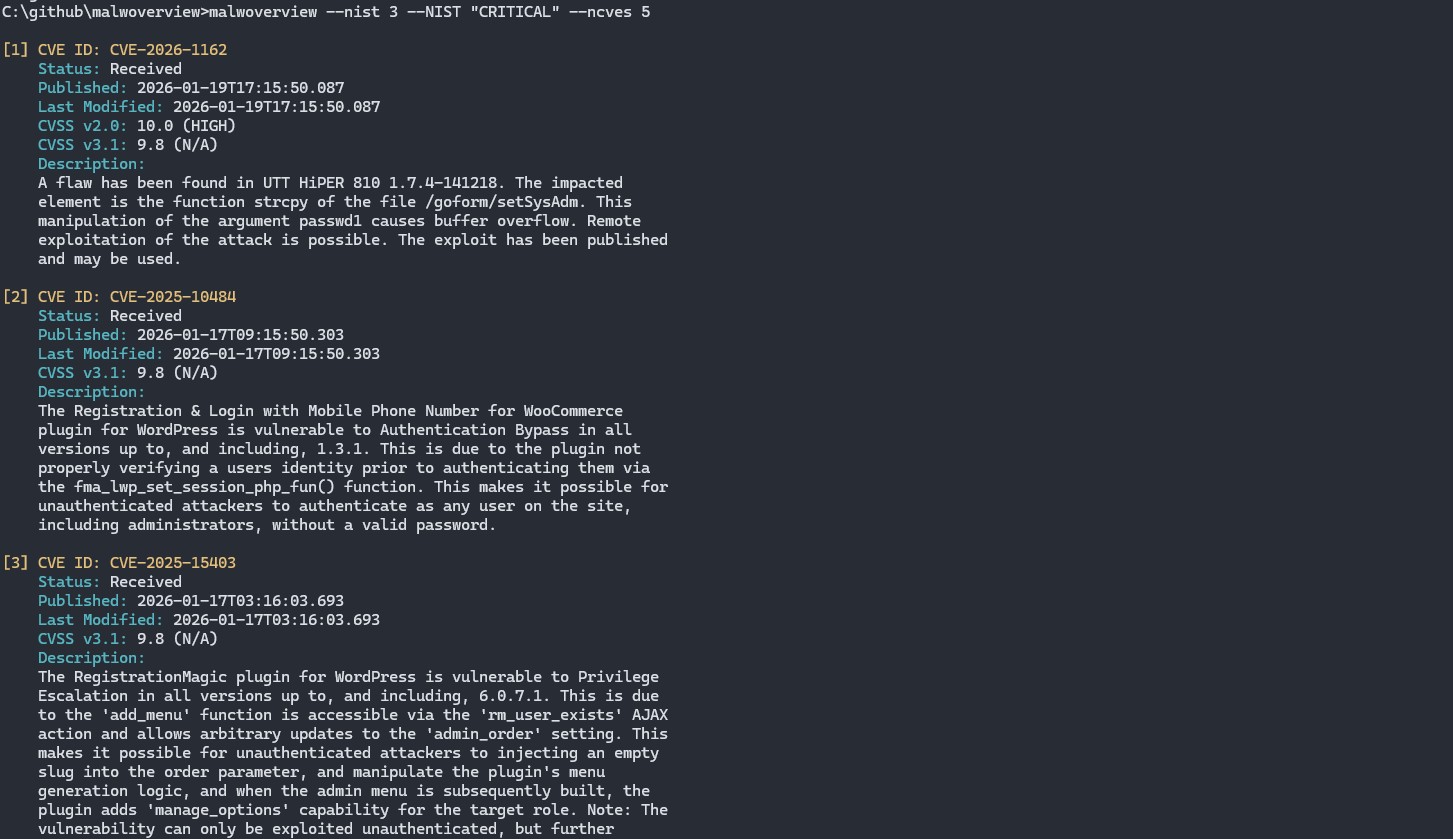
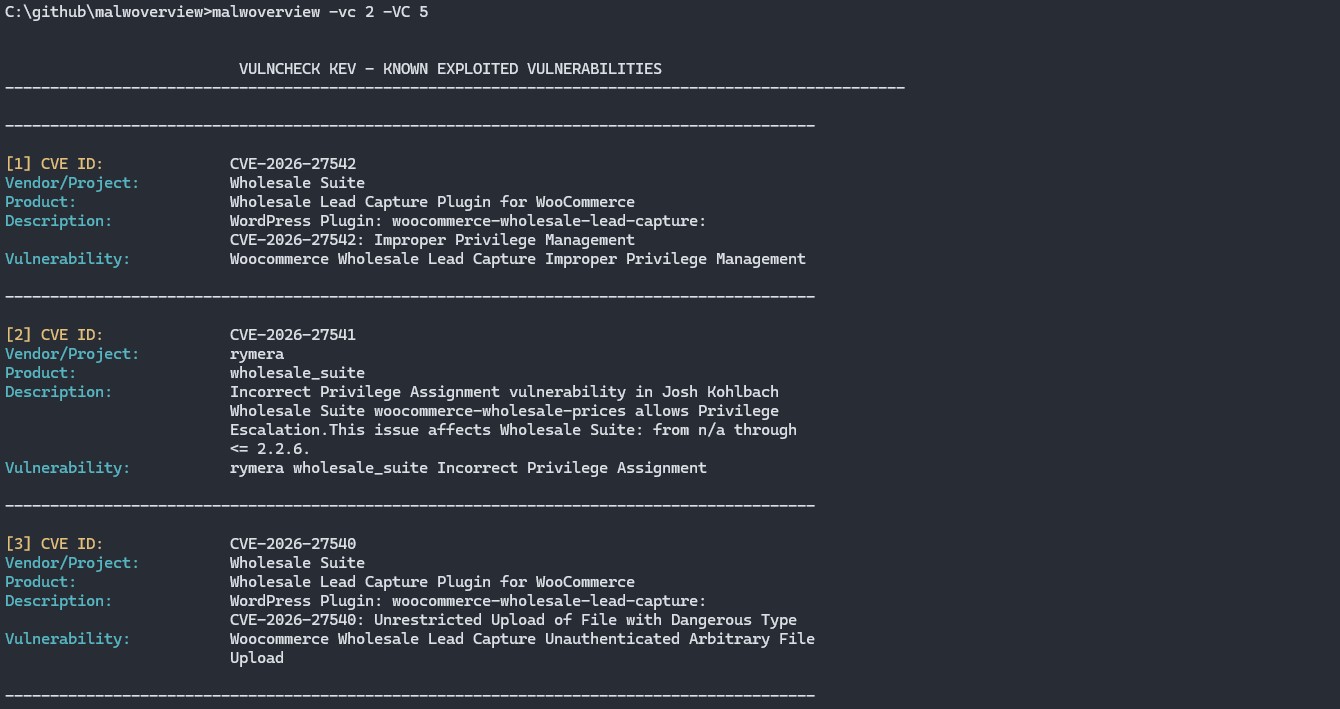
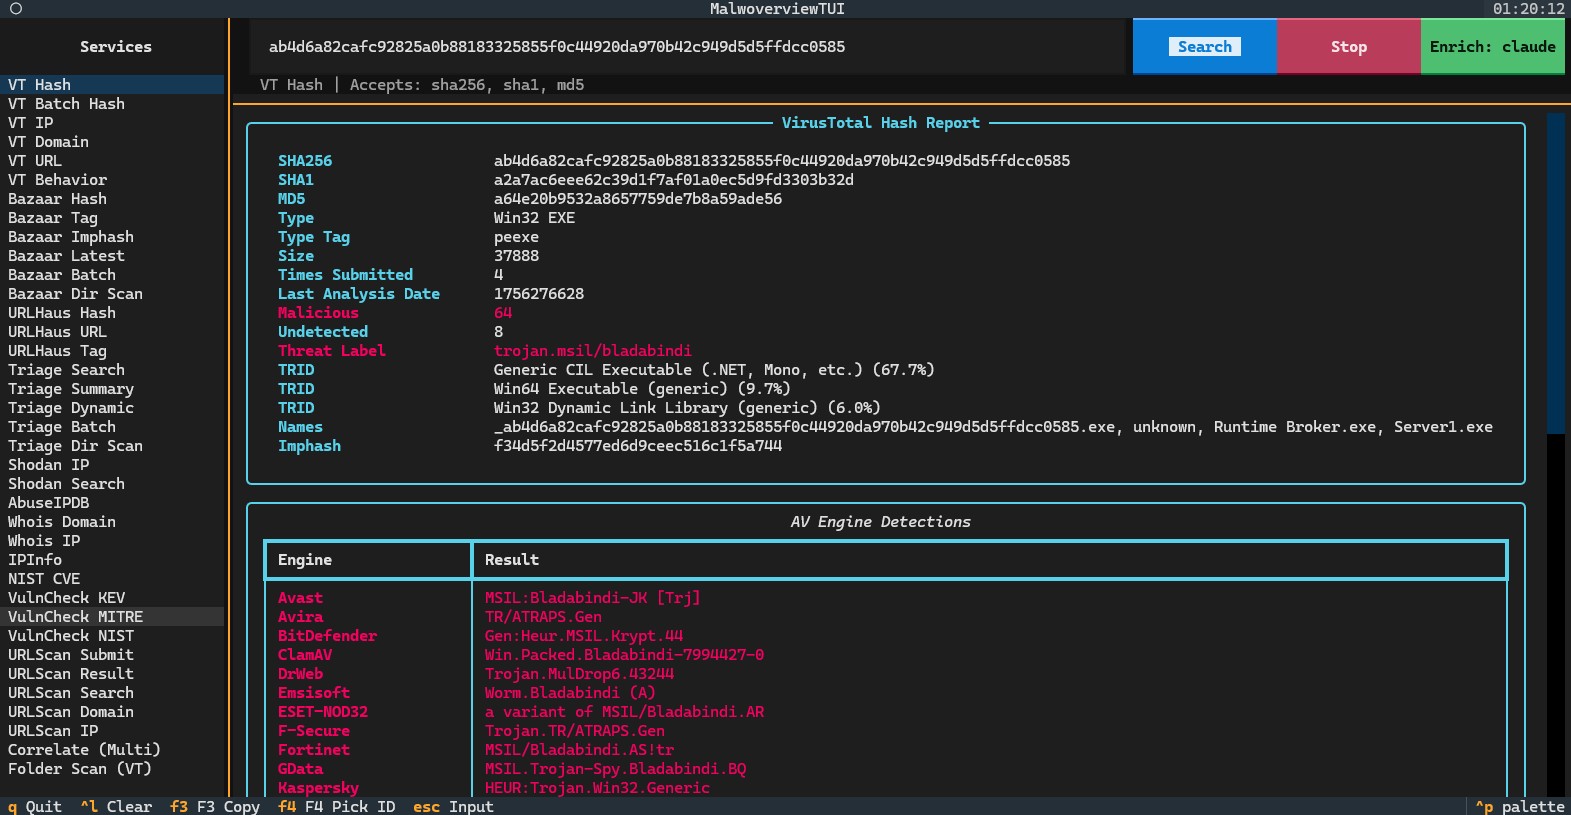
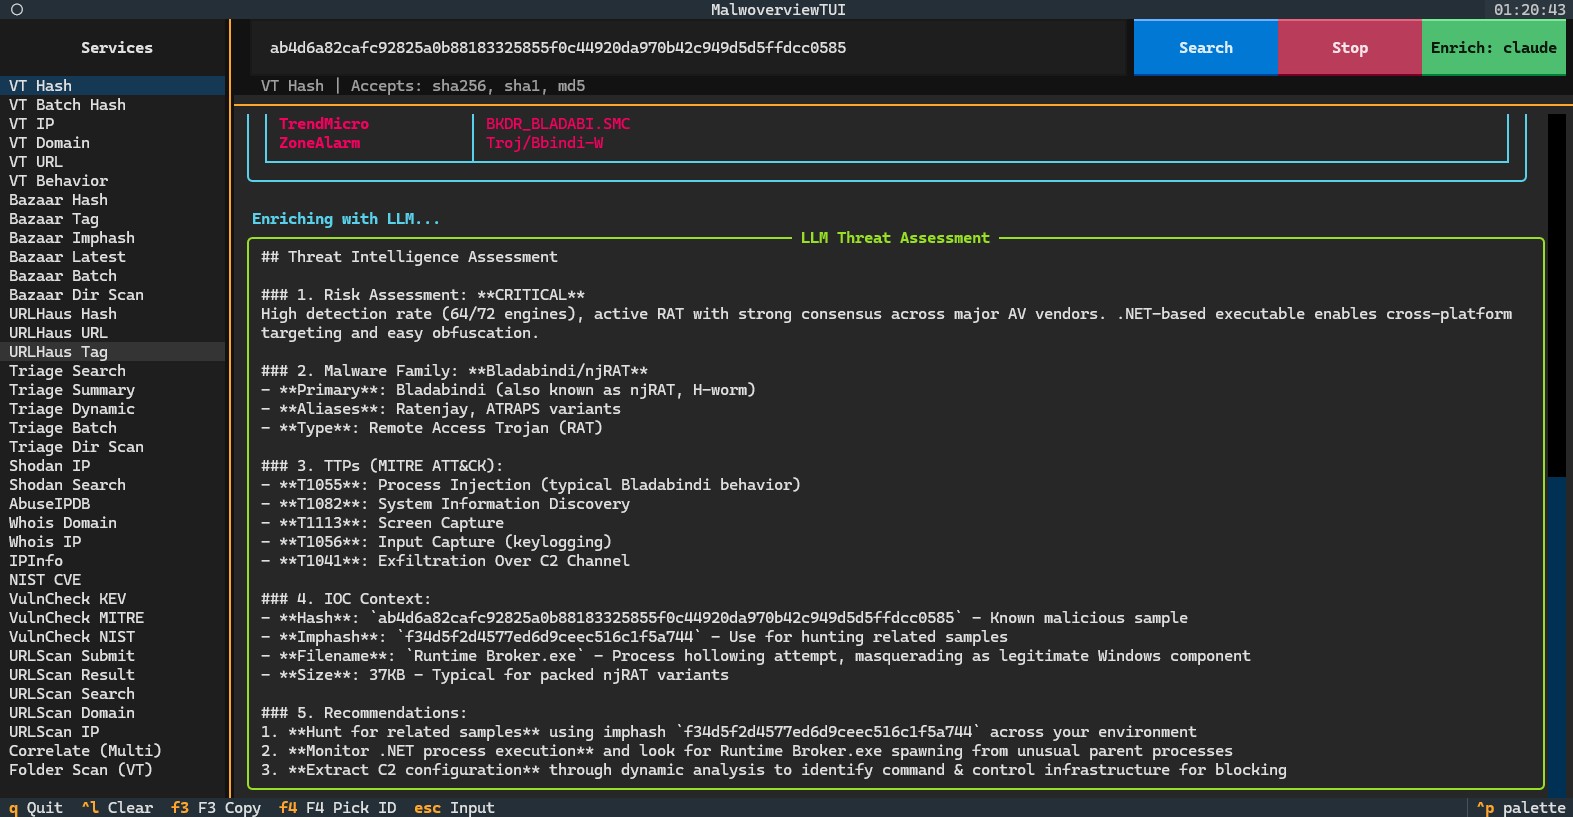
Malwoverview ist ein First-Response-Tool für die Jagd nach Bedrohungen (Threat Hunting) über VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault, Malpedia, Malware Bazaar, ThreatFox, Triage, IPInfo, Shodan, AbuseIPDB, GreyNoise, URLScan.io, Whois/RDAP, NIST und VulnCheck. Unterstützt LLM-Anreicherung, IOC-Extraktion, YARA-Scans und Android-Analyse.










  Copyright (C)  2018-2026 Alexandre Borges (https://exploitreversing.com)

  This program is free software: you can redistribute it and/or modify
  it under the terms of the GNU General Public License as published by
  the Free Software Foundation, either version 3 of the License, or
  (at your option) any later version.

  This program is distributed in the hope that it will be useful,
  but WITHOUT ANY WARRANTY; without even the implied warranty of
  MERCHANTABILITY or FITNESS FOR A PARTICULAR PURPOSE.  See the
  GNU General Public License for more details.

  See GNU Public License on <http://www.gnu.org/licenses/>.
 Wichtiger Hinweis:  Malwoverview übermittelt standardmäßig KEINE Samples an irgendeinen Endpunkt,
 sodass mögliche Vertraulichkeitsvereinbarungen (NDAs) respektiert werden. Es gibt spezifische Optionen,
 die explizit Samples übermitteln, aber diese Optionen werden in der Hilfe erläutert.
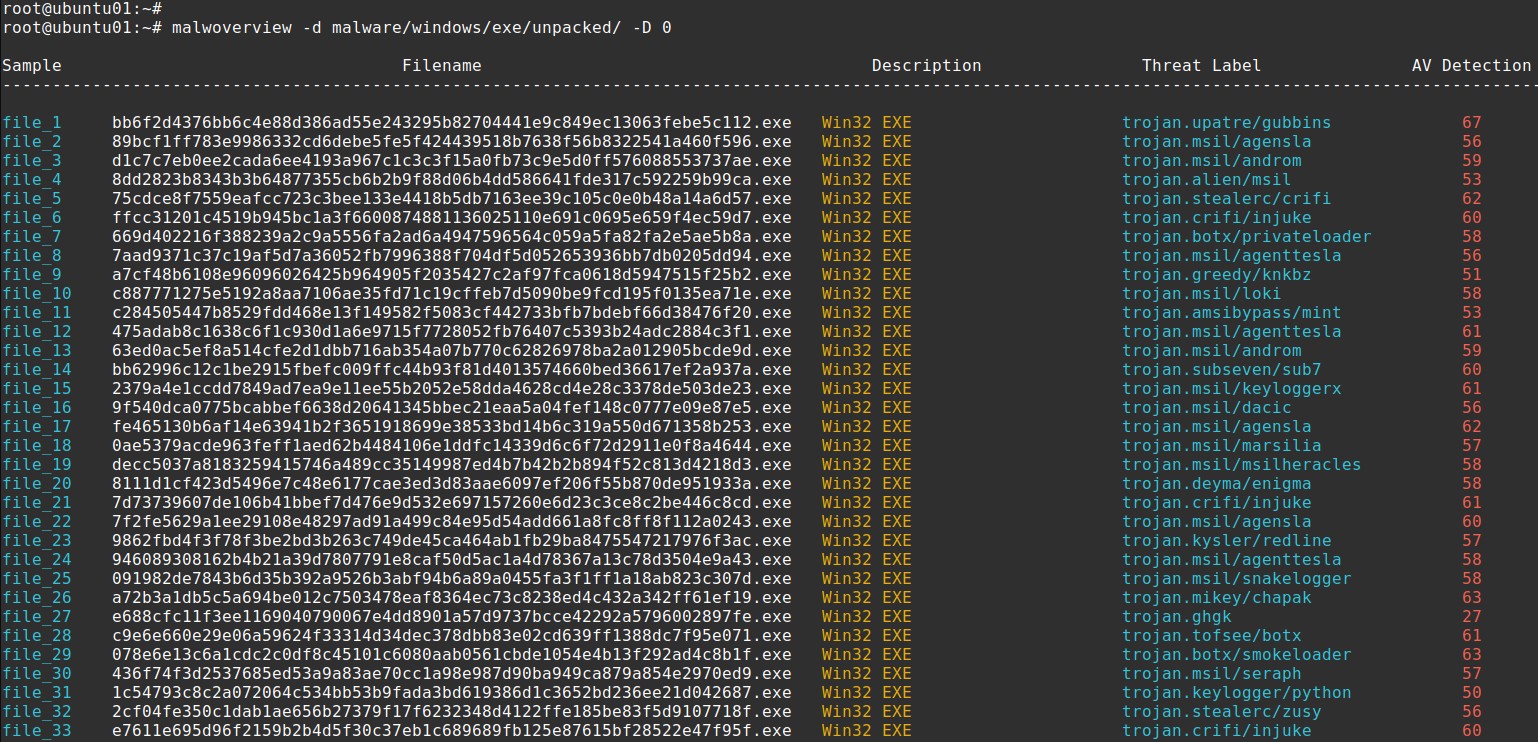
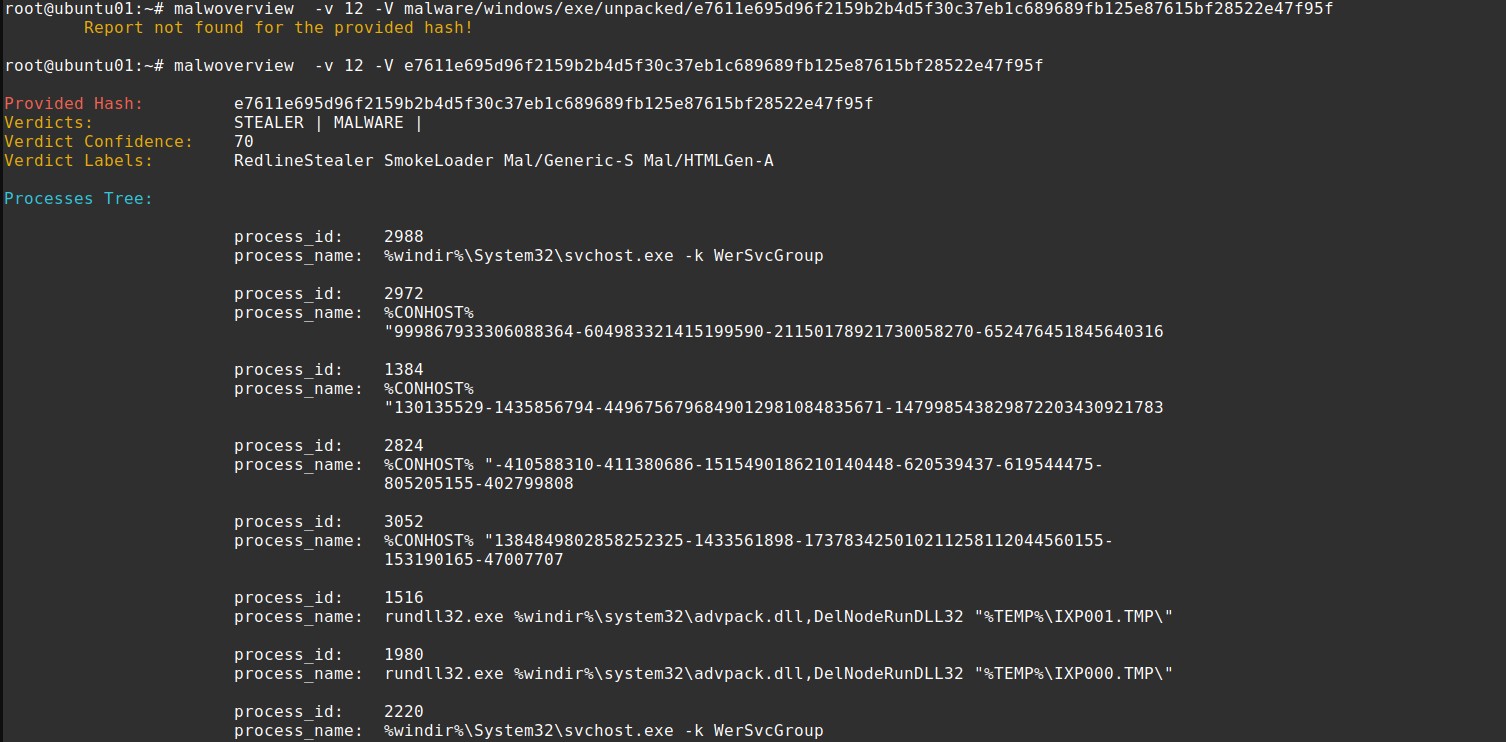
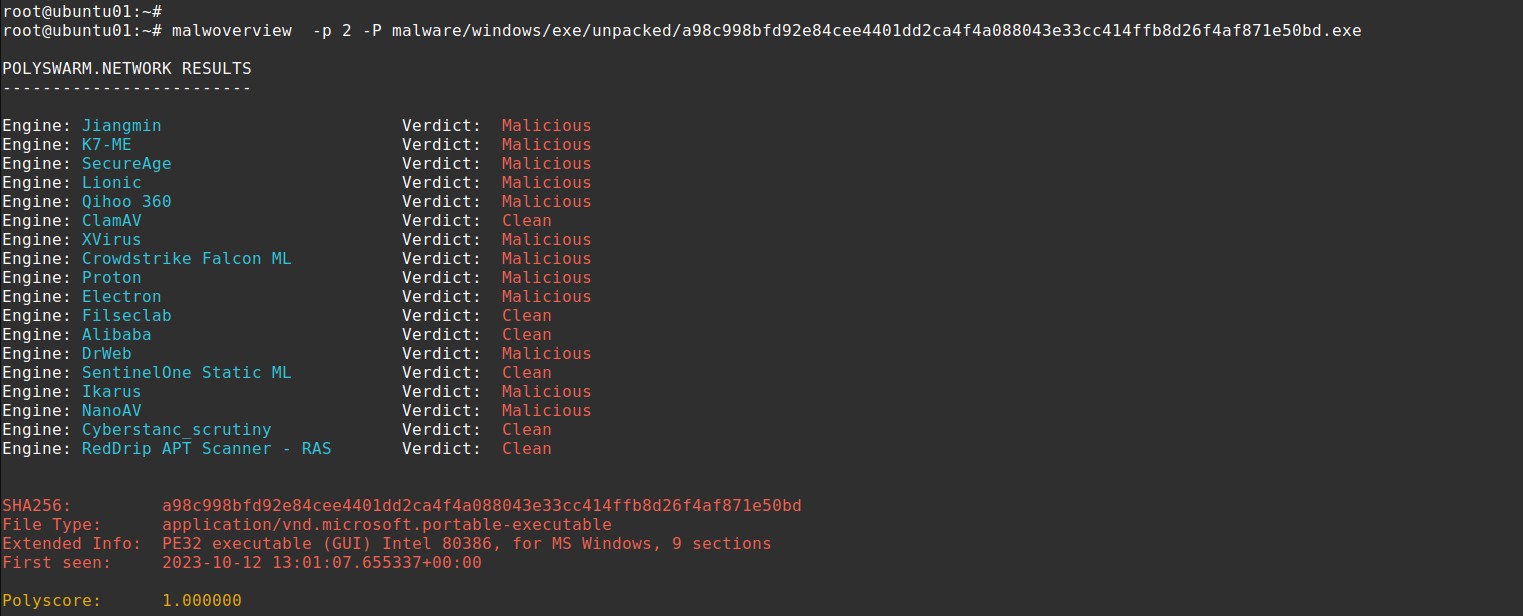
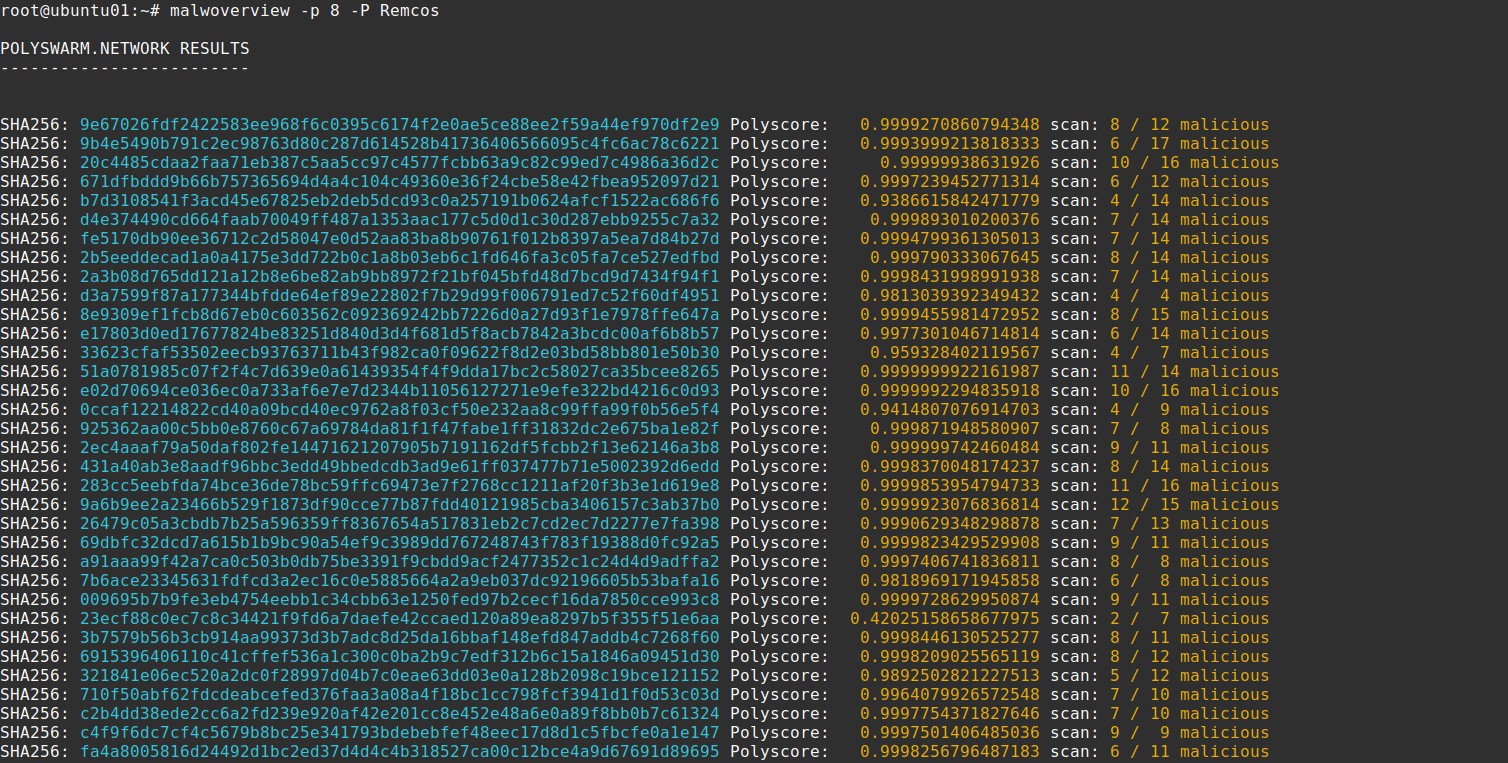
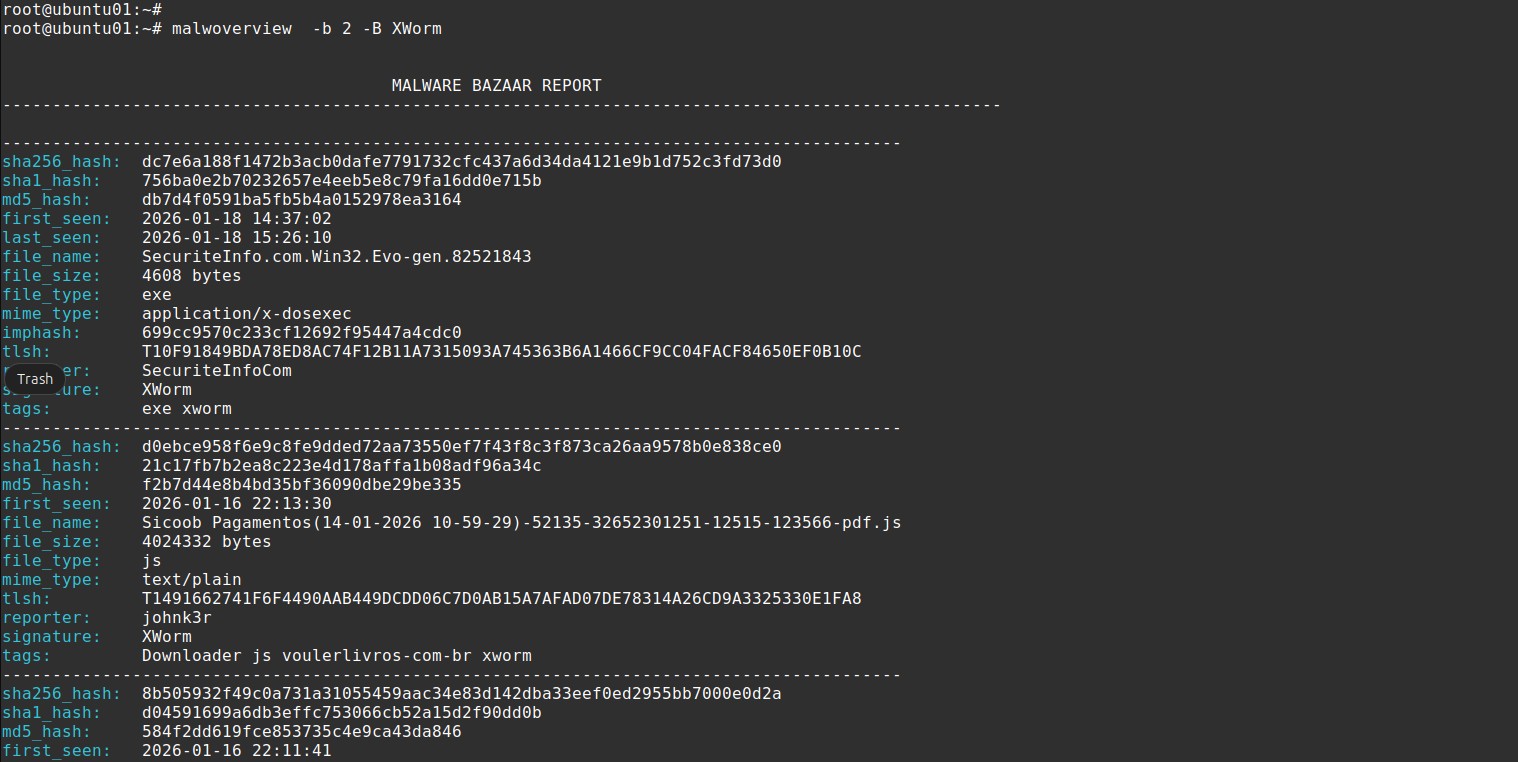
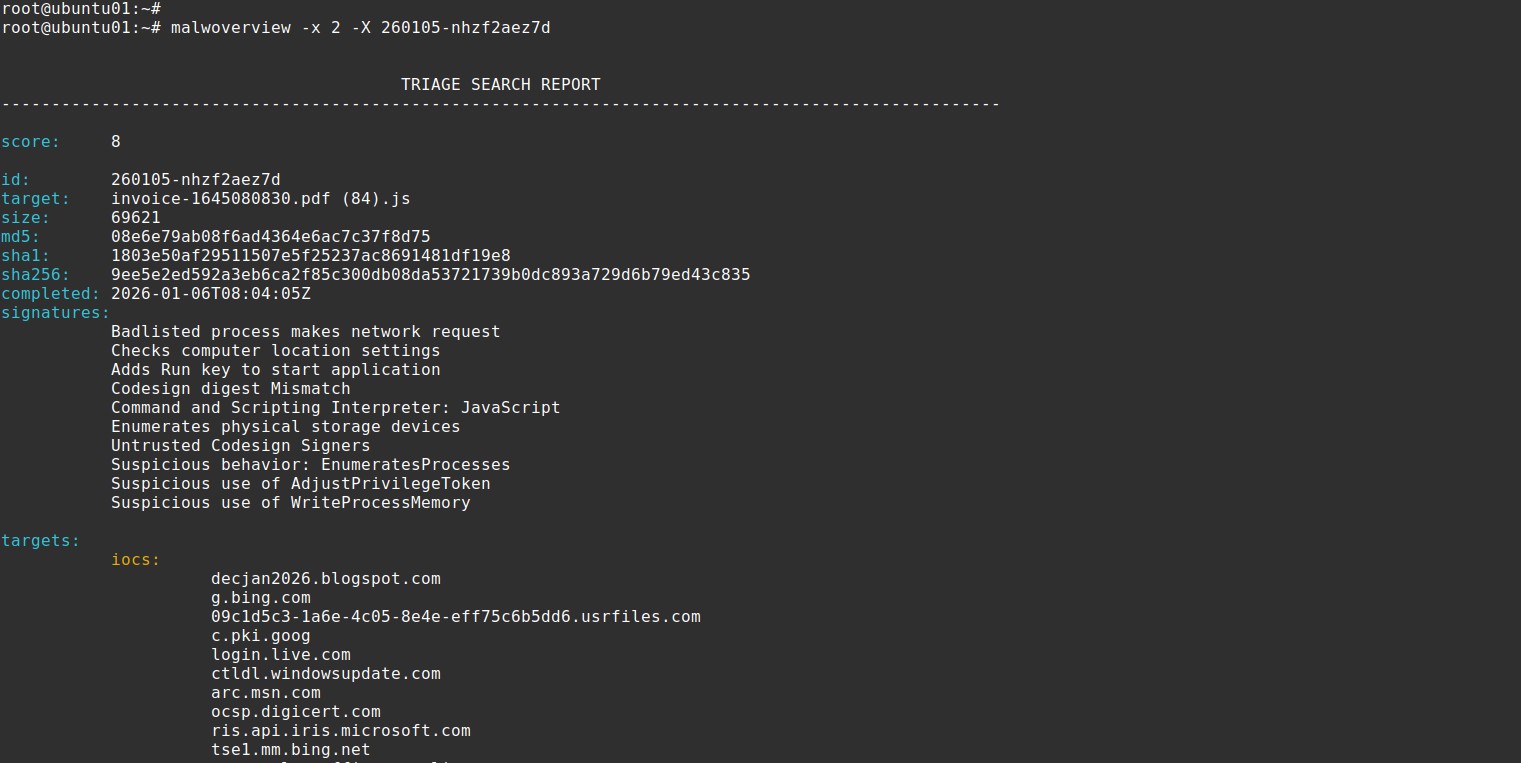
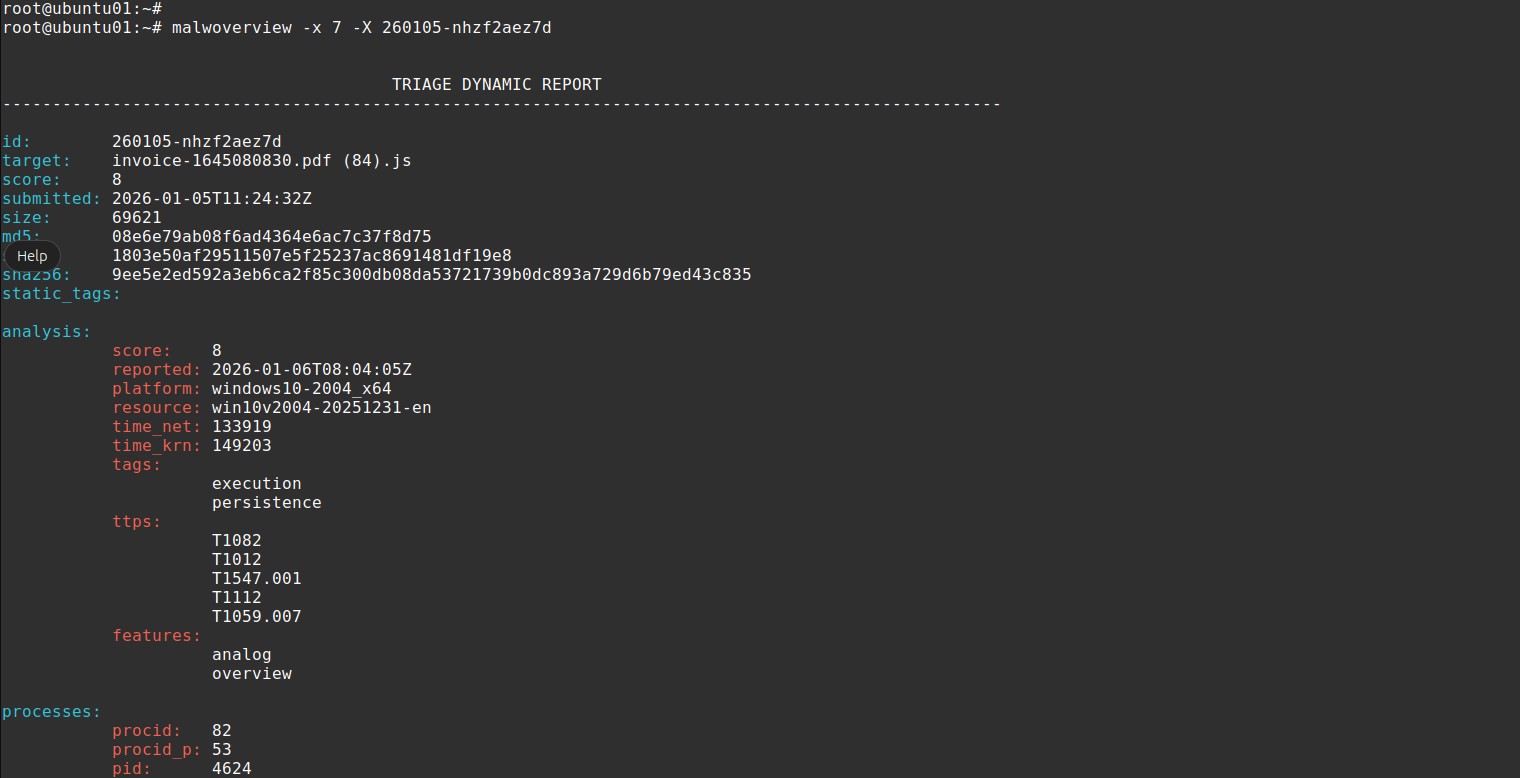
Malwoverview.py ist ein First-Response-Tool für Threat Hunting, das eine erste und schnelle Triage von Malware-Samples, URLs, IP-Adressen, Domains, Malware-Familien, IOCs und Hashes durchführt. Darüber hinaus ist Malwoverview in der Lage, dynamische und statische Verhaltensberichte abzurufen, Samples von mehreren Endpunkten zu übermitteln und herunterzuladen. In wenigen Worten: Es funktioniert als Client für die wichtigsten existierenden Sandboxes.
Dieses Tool hat zum Ziel:

