Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/alex-w-developer/getblocked
DefensivwerkzeugeWebsicherheitPrivatsphäreLernen & BildungKuratierte Ressourcen
GitHubalex-w-developer/getblocked

GetBlocked

Leichte, lokal ausgeführte MV3 Chrome-Erweiterung zur Reduzierung gängigen Web-Trackings durch Dritte.

Repository anzeigen
23635vor 1 MonatVon Kitploit geprüft
Teilen

GetBlocked!-Logo

GetBlocked!

Sauberere Seiten. Weniger Tracker. Nur lokal.

GetBlocked! ist eine leichtgewichtige Chrome-Erweiterung, die ausschließlich lokal arbeitet und dabei hilft, gängiges Tracking durch Drittanbieter-Websites zu reduzieren, indem bekannte Tracker-Anfragen blockiert, Tracking-Links bereinigt und Tracking-Versuche erklärt werden. Ein optionaler experimenteller Täuschmodus (Decoy Mode) kann stattdessen bekannte Tracker-Anfragen durchlassen und dabei unterstützte Analyse-Identifikatoren durch ein einheitliches, gefälschtes Browser-Sitzungsprofil ersetzen.

Das Projekt ist als kleines, überprüfbares Manifest-V3-Projekt konzipiert – für Menschen, die ein benutzerfreundliches Datenschutzwerkzeug suchen, und für Mitwirkende, die schnelle, nützliche Pull Requests beisteuern möchten.

Was GetBlocked! tut

  • Blockiert eine kuratierte Einstiegsliste bekannter Drittanbieter-Tracker-Domains mithilfe von Chrome declarativeNetRequest.
  • Bereinigt gängige Tracking-URL-Parameter wie utm_source, fbclid, gclid, dclid, mc_cid und ähnliche Kampagnen-IDs.
  • Bewahrt generische ref-Parameter, die von Einladungen, Empfehlungen und Anwendungs-Routing verwendet werden.
  • Erkennt sichtbare Tracking-Versuche wie Pixel, verdächtige Skripte, Tracking-Iframes und Tracking-Links.
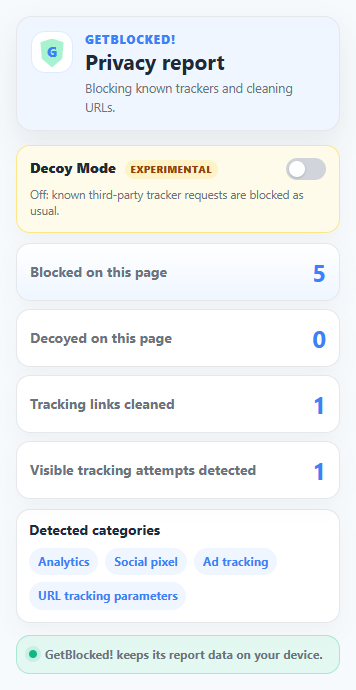
  • Zeigt einen kompakten Popup-Bericht mit:
    • Geschätzte Tracker-Ressourcen auf dieser Seite
    • Getäuschte Tracker auf dieser Seite
    • Bereinigte Tracking-Links
    • Erkannte sichtbare Tracking-Versuche
    • Erkannte Kategorien
  • Speichert Berichtsdaten lokal in chrome.storage.local.
  • Speichert die Einstellung für den Täuschmodus lokal und hält das generierte Fake-Profil ausschließlich in chrome.storage.session.

GetBlocked! in Aktion

Übersicht des Erweiterungs-Popups

GetBlocked!-Popup mit normalem Blockiermodus, Seitenzählern und erkannten Tracker-Kategorien

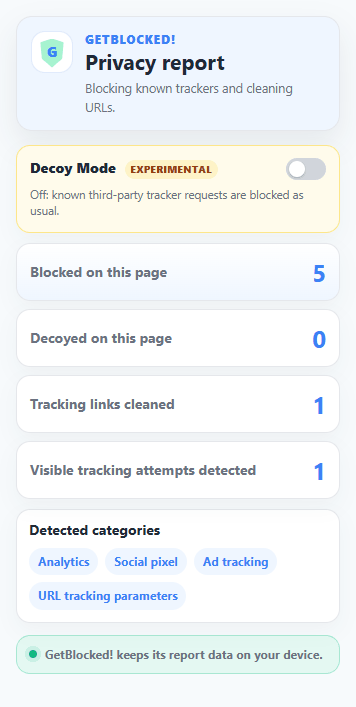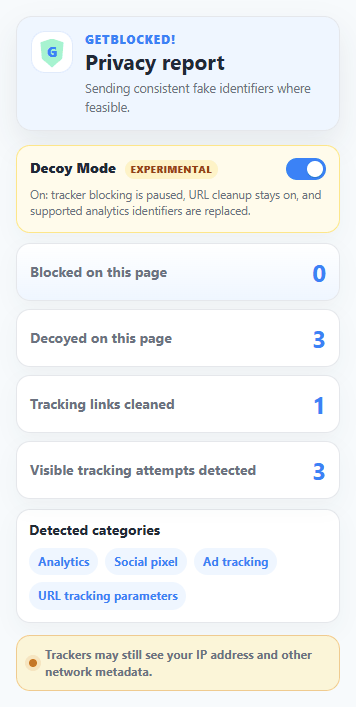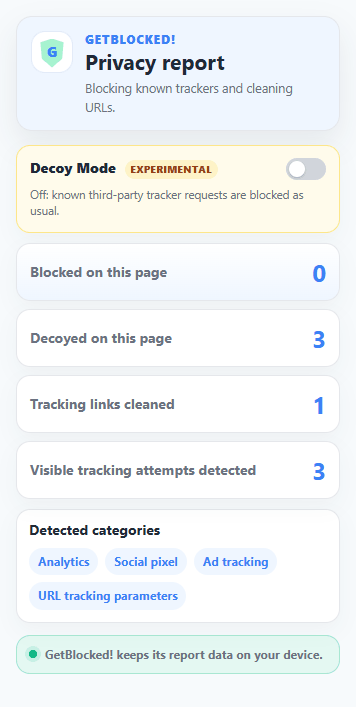
Normaler Modus und Täuschmodus

GetBlocked!-Popup beim Wechsel zwischen normalem Blockieren und experimentellem Täuschmodus

Was GetBlocked! blockieren kann

GetBlocked! blockiert eine kuratierte Einstiegsliste bekannter Drittanbieter-Tracker-Domains und Tracking-URL-Parameter.

Die aktuelle Abdeckung umfasst:

  • Analyse-Tracker
  • Werbe- und Retargeting-Tracker
  • Social-Media-Pixel
  • Session-Replay- und Heatmap-Tools
  • Affiliate- und Attributions-Tracker
  • E-Mail-Marketing-Tracker
  • Tracking-URL-Parameter

Die Tracker-Liste ist bewusst konservativ gehalten. Die Regeln beschränken sich auf Drittanbieter-Anfragen, um Beeinträchtigungen von Websites zu reduzieren.

Wenn der experimentelle Täuschmodus aktiviert ist, wird die Hauptregel zur Tracker-Blockierung deaktiviert, die Bereinigung von Tracking-Parametern bleibt jedoch aktiv. Seitenweite fetch-, XMLHttpRequest- und navigator.sendBeacon-Aufrufe an Domains aus demselben Katalog werden, wo möglich, abgefangen.

Was GetBlocked! nicht kann

  • Es blockiert nicht jeden Tracker.
  • Es macht Benutzer nicht anonym.
  • Es stoppt Tracking nicht nach der Anmeldung bei einem Konto.
  • Es stoppt kein serverseitiges Tracking.
  • Es verhindert nicht vollständig fortgeschrittenes Fingerprinting.
  • Es ist nicht als Ersatz für voll ausgestattete Werbeblocker gedacht.
  • Der Täuschmodus kann keine IP-Adresse, TLS-/Netzwerk-Metadaten, Browser-Fingerprints oder Identifikatoren verbergen, die außerhalb der unterstützten Anfrageformate hinzugefügt werden.
  • Der Täuschmodus kann keine Bild-Pixel, Skripte, Formulare, WebSockets oder Anfragen umschreiben, die beginnen, bevor seine Sitzungskonfiguration verfügbar ist.

Experimenteller Täuschmodus

Der Täuschmodus ist standardmäßig deaktiviert. Verwende den deutlich gekennzeichneten Experimental-Schalter im Popup, um ihn zu aktivieren. Er gilt für alle Websites: Wird er über das Popup einer Website aktiviert, pausiert die Katalog-Tracker-Blockierung überall, einschließlich anderer Tabs. Die URL-Bereinigung bleibt aktiv. Deaktiviere ihn über das Popup einer beliebigen Website, um die Blockierung überall wiederherzustellen; die globale Einstellung bleibt über Browser-Neustarts hinweg gespeichert.

Solange er aktiviert ist:

  • Die statische Regel 1, der katalogbasierte Blocker für Drittanbieter-Tracker, ist deaktiviert.
  • Die statische Regel 1000, die Bereinigung von Tracking-Parametern für die Navigation auf oberster Ebene, bleibt aktiviert.
  • Bekannte Tracker-Anfragen, die mit fetch, XMLHttpRequest und navigator.sendBeacon gestellt werden, werden in der Haupt-JavaScript-Welt der Seite untersucht.
  • Gängige Analyse-IDs und Profilfelder, einschließlich anonymer, Client-, Benutzer-, Geräte- und Sitzungs-IDs sowie unterstützter E-Mail-/Namens-/Telefonfelder, werden ersetzt, wenn ihr Anfrageformat unterstützt wird.
  • Ein einheitliches Fake-Profil wird für die aktuelle Browser-/Erweiterungssitzung tabübergreifend wiederverwendet. Es wird verworfen, wenn Chrome neu startet oder die Erweiterung neu geladen, deaktiviert oder aktualisiert wird.
  • Eine Anfrage gilt nur dann als getäuscht, wenn mindestens ein unterstütztes Feld tatsächlich ersetzt wird.

Der Decoy-Modus erzeugt keine Anfragen und ändert niemals Ereignisnamen, Ereignistypen, Reihenfolge oder Transaktions-IDs, Produkte, Preise, Beträge, Währungen, Conversions, Käufe oder Ad-Click-Felder. Bestehende transaktionale Ereignisse werden nicht erfunden oder neu klassifiziert. Da Tracker-Anfragen ihre Ziele erreichen dürfen, können diese Dienste weiterhin die IP-Adresse des Benutzers und andere Netzwerk-Metadaten beobachten. Siehe Decoy Mode details.

Wie sich GetBlocked! unterscheidet

GetBlocked! ist:

  • Leichtgewichtig: kleiner Regelsatz, einfaches Popup, minimale bewegliche Teile.
  • Nur lokal: keine externe Analytik, Telemetrie oder Remote-Protokollierung.
  • Open Source: die Regeln, das Popup und die Generierungsskripte sind einsehbar.
  • Lehrreich: Kategorien und Formulierungen sind darauf ausgelegt, gängiges Tracking klar zu erklären.
  • Anfängerfreundlich: kleine PRs können den Tracker-Katalog, die Dokumentation, Tests oder die UI verbessern.
  • Kein Ersatz für vollwertige Werbeblocker: der Fokus liegt auf gängigen Trackern und klaren Erklärungen.

Warum alle Daten lokal bleiben

GetBlocked! sendet keine Browserdaten an einen Server. Die Erweiterung verwendet:

  • declarativeNetRequest für die lokale, von Chrome verwaltete Anfragenblockierung.
  • chrome.storage.local für Seitenberichtsdaten.
  • chrome.storage.session für das In-Memory-Fake-Profil des Decoy-Modus.
  • Ein Content-Script, das die aktuelle Seite lokal nach sichtbaren Tracking-Signalen durchsucht.

Es gibt keine erweiterungseigenen Analysen, Telemetrie-Endpunkte, Remote-Logs oder gebündelten Remote-Assets. Im Decoy-Modus werden die bestehenden Tracker-Anfragen der Seite absichtlich durchgelassen, wobei unterstützte Identifikatoren ersetzt werden; GetBlocked! initiiert keine zusätzlichen Tracker-Anfragen.

Lokal in Chrome installieren

  1. Laden Sie dieses Repository herunter oder klonen Sie es.
  2. Öffnen Sie chrome://extensions.
  3. Aktivieren Sie den Entwicklermodus.
  4. Wählen Sie „Entpackte Erweiterung laden“.
  5. Wählen Sie den Projektordner von GetBlocked! aus.
  6. Heften Sie GetBlocked! an und öffnen Sie das Popup auf normalen Webseiten.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →