

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
LaZagneForensic — Entschlüsselung von Windows-Passwörtern aus Dump-Dateien | Kitploit

Tools/GitHubGitHub/alessandroz/lazagneforensic
Passwort-CrackingVerschlüsselungs-/EntschlüsselungstoolsForensikDigitale Forensik
GitHubalessandroz/lazagneforensic

LaZagneForensic

Entschlüsselung von Windows-Passwörtern aus Dump-Dateien

Repository anzeigen
52011339vor 3 JahrenVon Kitploit geprüft
Teilen

Das LaZagne-Projekt !!!

Beschreibung

Das LaZagne-Projekt ist zurück !!!

LaZagne verwendet eine interne Windows-Funktion namens CryptUnprotectData, um Benutzerpasswörter zu entschlüsseln. Diese API sollte in der Sitzung des Opferbenutzers aufgerufen werden, da sie sonst nicht funktioniert. Wenn der Computer nicht gestartet wurde (wenn die Analyse auf einer offline eingehängten Festplatte durchgeführt wird) oder wenn wir keine Binärdatei auf dem entfernten Host ablegen möchten, können keine Passwörter abgerufen werden.

LaZagneForensic wurde erstellt, um dieses Problem zu vermeiden. Diese Arbeit wurde hauptsächlich von der großartigen Arbeit von Jean-Michel Picod und Elie Bursztein für DPAPICK und Francesco Picasso für Windows DPAPI laboratory inspiriert.

Hinweis: Das Hauptproblem ist, dass zum Entschlüsseln dieser Passwörter das Windows-Passwort des Benutzers benötigt wird.

Installation

  • Erfordert Python2 (Nicht kompatibel mit Python3)
  • Erfordert pip2: falls nicht installiert:
    sudo wget https://bootstrap.pypa.io/pip/2.7/get-pip.py
    sudo python2 ./get-pip.py
    
sudo apt install python2-dev
pip2 install markerlib
pip2 install distribute
pip2 install -r requirements.txt

Verwendung

Erster Weg – Konfigurationsdateien vom entfernten Host auslesen

  • Verwenden des PowerShell-Skripts
PS C:\Users\test\Desktop> Import-Module .\dump.ps1
PS C:\Users\test\Desktop> Dump
Folder dump created successfully !
  • Verwenden des Python-Skripts
python dump.py
  • LaZagne mit Passwort starten, falls vorhanden
python laZagneForensic.py all -remote /tmp/dump -password 'ZapataVive'
  • LaZagne ohne Passwort starten
python laZagneForensic.py all -remote /tmp/dump

Zweiter Weg – Eine Festplatte in Ihr Dateisystem einhängen

  • Die Datei sollte in Ihr Dateisystem eingehängt sein
test:~$ ls /tmp/disk/
total 769M
drwxr-xr-x 2 root root    0 févr.  1 14:05 ProgramData
-rwxr-xr-x 1 root root 256M févr.  1 14:05 swapfile.sys
-rwxr-xr-x 1 root root 512M févr.  1 14:05 pagefile.sys
drwxr-xr-x 2 root root    0 janv. 31 00:35 System Volume Information
dr-xr-xr-x 2 root root    0 janv. 26 10:17 Program Files (x86)
dr-xr-xr-x 2 root root    0 janv. 25 18:13 Program Files
drwxr-xr-x 2 root root    0 janv. 19 10:09 Windows
drwxr-xr-x 2 root root    0 janv. 16 15:52 Homeware
drwxr-xr-x 2 root root    0 janv.  9 17:33 PerfLogs
drwxr-xr-x 2 root root    0 nov.  22 20:37 Recovery
drwxr-xr-x 2 root root 4,0K nov.  22 20:31 Documents and Settings
dr-xr-xr-x 2 root root    0 nov.  22 20:31 Users
  • LaZagne mit Passwort starten, falls vorhanden
python laZagneForensic.py all -local /tmp/disk -password 'ZapataVive'
  • LaZagne ohne Passwort starten
python laZagneForensic.py all -local /tmp/disk

Hinweis: Verwenden Sie -v für den ausführlichen Modus und -vv für den Debug-Modus.

Unterstützte Software

Hinweis: Überprüfen Sie das folgende Bild, um zu verstehen, welche Passwörter Sie entschlüsseln können, ohne das Windows-Passwort des Benutzers zu benötigen. Alle gefundenen Anmeldeinformationen werden als Windows-Passwort getestet, falls der Benutzer dasselbe Passwort wiederverwendet.
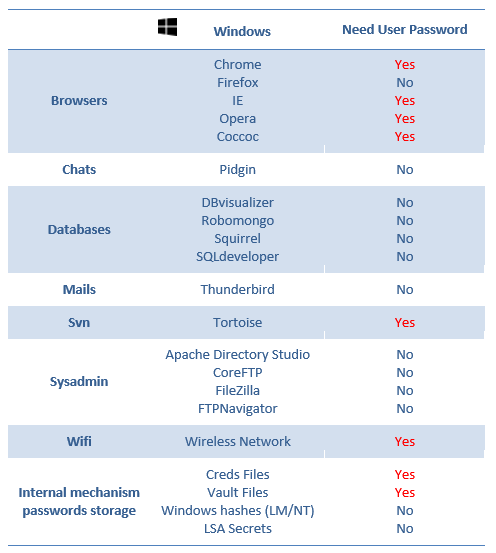
Das LaZagne-Projekt

Spende

Zögern Sie nicht, meine Arbeit durch eine Spende zu unterstützen, ich würde mich sehr freuen:

  • Via BTC: 16zJ9wTXU4f1qfMLiWvdY3woUHtEBxyriu

Besonderer Dank

  • Jean-Michel Picod und Elie Bursztein für DPAPICK
  • Francesco Picasso für Windows DPAPI laboratory
  • Jean-Christophe Delaunay – Jiss/Fist0urs vom Synacktiv-Team für ihre Arbeit

Empfohlene Artikel zu DPAPI

  • Happy DPAPI!
  • ReVaulting! Decryption and opportunities
  • Windows ReVaulting
  • DPAPI exploitation during pentest and password cracking

Alessandro ZANNI
[email protected]
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






