Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
dscanner — DScanner ist ein Bash-Tool, das die Erkennungsphase bei Web-Sicherheitsaudits automatisiert, indem es mehrere Dienstprogramme (dig, nmap, httpx, curl, whois) in einem einzigen Scan integriert, der IPs, offene Ports, Technologien und Cookies identifiziert, mit formatierter und exportierbarer Ausgabe. | Kitploit
Tools/GitHubGitHub/alan-baigorria/dscanner
AufklärungNetzwerkkartierungPort-ScanningSchwachstellenanalyseScripting & AutomatisierungInformationsbeschaffungWebsicherheitPenetrationstestsDNS-Analyse
GitHubalan-baigorria/dscanner

dscanner

Repository anzeigen
127vor 1 MonatNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →

Über

DScanner ist ein Bash-Tool, das die Erkennungsphase bei Web-Sicherheitsaudits automatisiert, indem es mehrere Dienstprogramme (dig, nmap, httpx, curl, whois) in einem einzigen Scan integriert, der IPs, offene Ports, Technologien und Cookies identifiziert, mit formatierter und exportierbarer Ausgabe.

Teilen

dScanner 🔍

Automatisiertes Web-Reconnaissance-Tool für Sicherheitsaudits

Beschreibung

dScanner bündelt mehrere Reconnaissance-Tools in einem einzigen Befehl für die Anfangsphase des Web-Pentestings.

Nur mit autorisierten Systemen verwenden!!!!

🚀 Installation

Erforderliche Abhängigkeiten: curl dnsutils nmap whois httpx

Tool, konzipiert und entwickelt zur Automatisierung von Web-Reconnaissance bei Sicherheitsaudits. Entwickelt in bash mit Unterstützung von Claude AI für die technische Implementierung und Optimierung.

Funktionen:

  • ✅ DNS-Auflösung mit Subdomain-Erkennung
  • ✅ Scan gängiger Ports (nmap)
  • ✅ Technologie-Erkennung (httpx/curl)
  • ✅ Sicherheitsanalyse von Cookies
  • ✅ WHOIS-Informationen (Root-Domains)
  • ✅ Analyse von robots.txt & sitemap.xml
  • ✅ Cookie-Analyse (
  • ✅ Export nach TXT mit Schwachstellenanalyse
  • ✅ Einfache Analyse der Konfiguration von DMARK, DKIM, ..
  • ✅ Analyse von Zone-Transfer

Architektur

ModulToolZweck
DNSdigDomain zu IPs auflösen
Webhttpx/curlTechnologien und Server erkennen
PortsnmapOffene Ports scannen
CookiescurlSicherheitsattribute analysieren
RegistrierungwhoisInformationen zum Registrar

Installation

Grundlegender Scan

sudo python3 dscanner.py ejemplo.com

Versionen

18/06/2026 - v2.0

  • Code auf Python umgestellt
  • SSL-Erkennung
  • Einfache Plattform-Erkennung
  • Verbesserte Benutzeroberfläche und Geschwindigkeit
  • Überwachung von DMARC DKIM ETC.
  • Zone Transfers

15/11/2025 - v1.5

  • Scraping von robots.txt, sitemap.xml hinzugefügt
  • nmap-Konfiguration auf -sV geändert, sodass mehr Informationen zu jedem Port sichtbar sind
  • Löst jetzt zu IPv6 auf

12/10/2025 - v1.0

  • Erste Version von dscanner

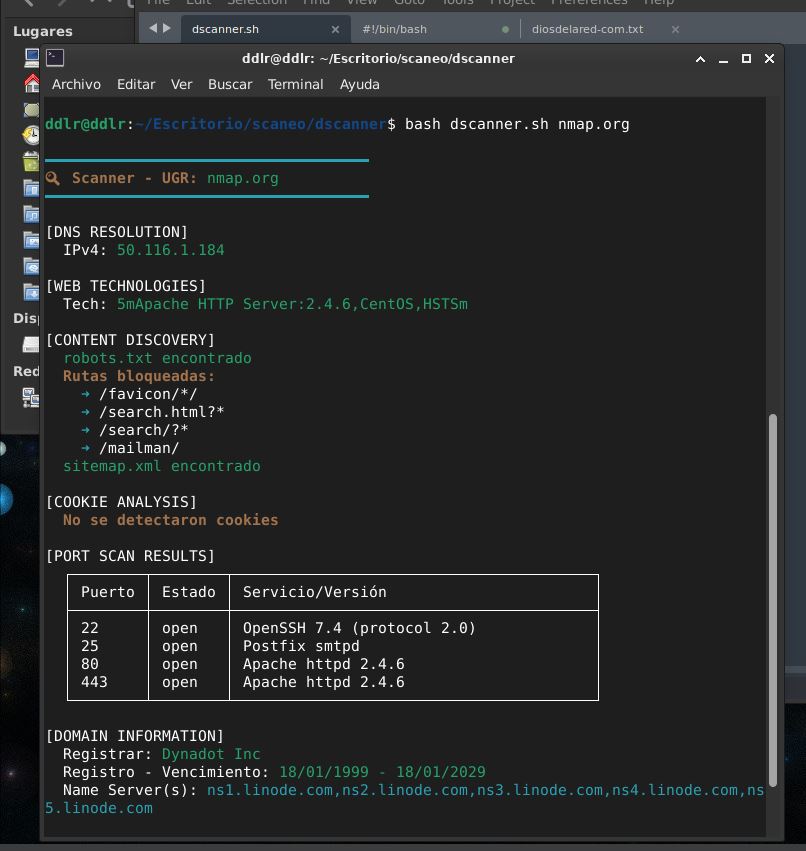
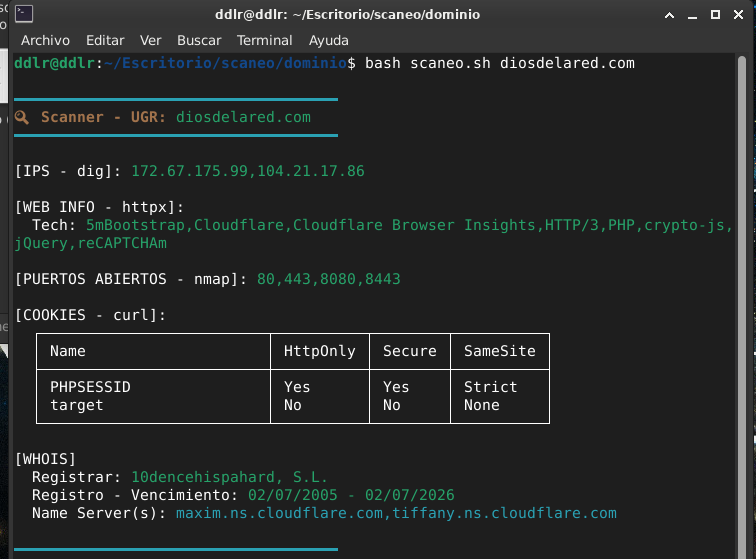
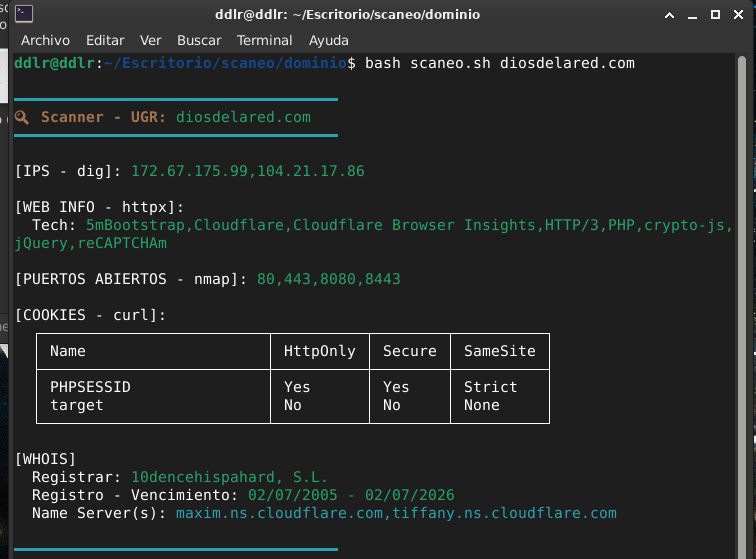
Beispielausgabe:

Version v2: image

image

Version 1:

dscanner1

image

vibecodeado mit claude

Tool herunterladen