 ak-cybe/cve-2025-68613-n8n-rce-analysis
CVE-2025-68613 (n8n) Kritische RCE-Analyse + defensive Empfehlungen (Patch-Validierung, Erkennungsideen und Härtungstipps)



 Matrix GIF

CVE-2025-68613 ist eine kritische Remote-Code-Ausführungsschwachstelle in der Workflow-Automatisierungsplattform n8n, die es authentifizierten Angreifern ermöglicht, durch Expression Injection beliebige Systembefehle auszuführen.
⚡ Kurzstatistiken
|
🎯 Wichtige Fakten
|
| Eigenschaft | Wert |
|---|---|
| 🆔 CVE-ID | CVE-2025-68613 |
| 📊 CVSS-Score | 9.9 (Kritisch) 🔴 |
| 🔗 CVSS-Vektor | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| 🏷️ CWE | CWE-913 (Unzureichende Kontrolle dynamisch verwalteter Code-Ressourcen) |
| 📦 Betroffene Versionen | 0.211.0 → 1.120.3, 1.121.0 |
| ✅ Gepatchte Versionen | 1.120.4, 1.121.1, 1.122.0+ |
n8n ist eine Open-Source-Workflow-Automatisierungsplattform, die No-Code/Low-Code-Integration mit über 400 Anwendungen ermöglicht. Sie wird häufig eingesetzt in:
| 🏢 Anwendungsfall | 📝 Beschreibung |
|---|---|
| 🔧 DevOps | Automatisierungspipelines, CI/CD-Integrationen |
| 🛡️ Security Ops | SOAR-Workflows, Incident Response |
| 💼 Business | Prozessautomatisierung, Daten-Workflows |
| 📊 Daten | ETL-Prozesse, API-Integrationen |
🔓 SCHWACHSTELLENKETTE:
┌─────────────────────────────────────────────────────────────────┐
│  📝 n8n Expression Language → Dynamische Datenverarbeitung     │
│                           ↓                                     │
│  ⚠️  Unzureichende Sandbox-Isolierung bei serverseitigem Eval  │
│                           ↓                                     │
│  💀 Bösartiger Ausdruck durchbricht Sandbox                    │
│                           ↓                                     │
│  🖥️  Zugriff auf Node.js child_process-Modul                   │
│                           ↓                                     │
│  💥 VOLLSTÄNDIGE RCE - Ausführung von OS-Befehlen              │
└─────────────────────────────────────────────────────────────────┘
Voraussetzungen für die Ausnutzung:
| # | 📋 Anforderung | 📝 Details |
|---|---|---|
| 1️⃣ | Authentifizierung | Gültiges n8n-Benutzerkonto (niedrige Rechte ausreichend) |
| 2️⃣ | Berechtigungen | Fähigkeit zur Workflow-Erstellung/-Bearbeitung |
| 3️⃣ | Netzwerkzugriff | Erreichbarkeit der n8n-Instanz |
| 🏷️ Attribut | 📊 Wert | 🔥 Risiko |
|---|---|---|
| Komplexität | NIEDRIG (AC:L) | 🔴 Hoch |
| Benutzerinteraktion | Nicht erforderlich | 🔴 Hoch |
| Scope | Geändert | 🔴 Kritisch |
graph TD
    A[🔐 Authentifizierter Benutzer] -->|Erstellt| B[📝 Neuen Workflow]
    B -->|Injiziert| C[💀 Bösartigen Ausdruck]
    C -->|Löst aus| D[⚡ Ausdrucksauswertung]
    D -->|Nutzt aus| E[🔓 Sandbox-Escape]
    E -->|Greift zu| F[🖥️ Node.js-Laufzeit]
    F -->|Führt aus| G[💥 OS-Befehl über child_process]
    G -->|Erreicht| H[☠️ VOLLSTÄNDIGE SERVERKOMPROMITTIERUNG]

    style A fill:#4CAF50,color:#fff
    style C fill:#ff9800,color:#fff
    style E fill:#f44336,color:#fff
    style H fill:#9c27b0,color:#fff
⚠️ HINWEIS: Das Folgende dient ausschließlich Bildungszwecken. Unbefugte Ausnutzung ist illegal.
Erster Zugriff auf die verwundbare n8n-Workflow-Automatisierungsplattform.
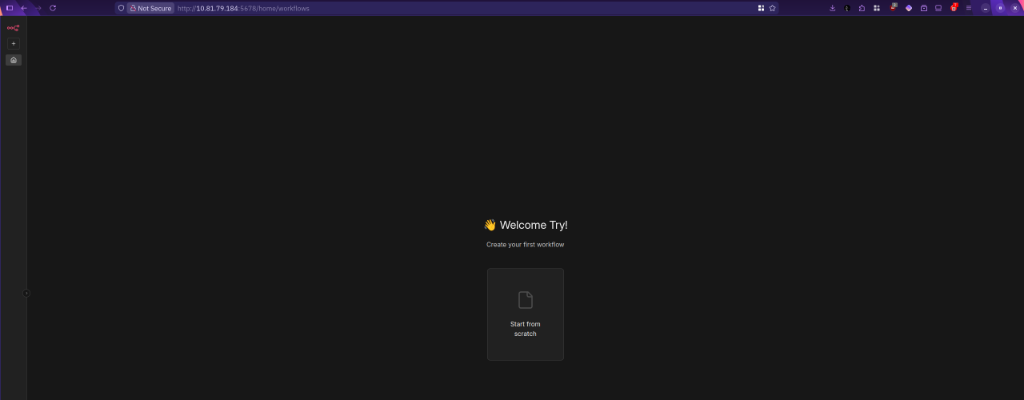
🔓 n8n Willkommens-Dashboard - Einstiegspunkt
Erstellen Sie einen neuen Workflow, der die bösartige Payload enthalten soll.
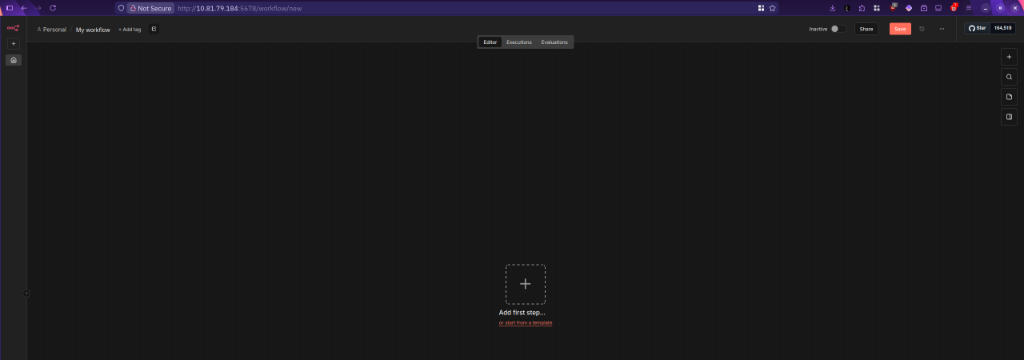
📝 Neuen Workflow mit „Ersten Schritt hinzufügen“ erstellen
