 afbase/cve-2017-10952
Demonstriert einen lokalen Codeausführungs-Exploit für Foxit PDF Reader über XFA-basierte PDFs, mit schrittweiser Angriffsreproduktion und Erweiterung auf verwandte CVEs.

Dies ist ein Beispiel auf hoher Ebene für einen lokalen Code-Ausführungsangriff auf den Foxit PDF Reader. Details zu diesem Angriff finden Sie hier [1]. Ich habe die Textbeschreibung dieser Schwachstelle aus [1] hier kopiert, um die Beschreibung im Laufe der Zeit zu erhalten – die Beschreibung wurde vom Autor Root auf vulners.com geschrieben.
Installieren Sie Foxit_Reader_v8.3.0.14878.exe. Gehen Sie Schritt für Schritt durch den Installationsprozess. Da dies nur eine Demonstration auf hoher Ebene ist, wie man diese Version des Foxit PDF Readers ausnutzt, müssen keine Browser- oder Windows-Standardanwendungseinstellungen geändert werden, um PDF-Dateien zu öffnen; unten sind einige Screenshots der Installation, die helfen, die Installationseinstellungen zu identifizieren:

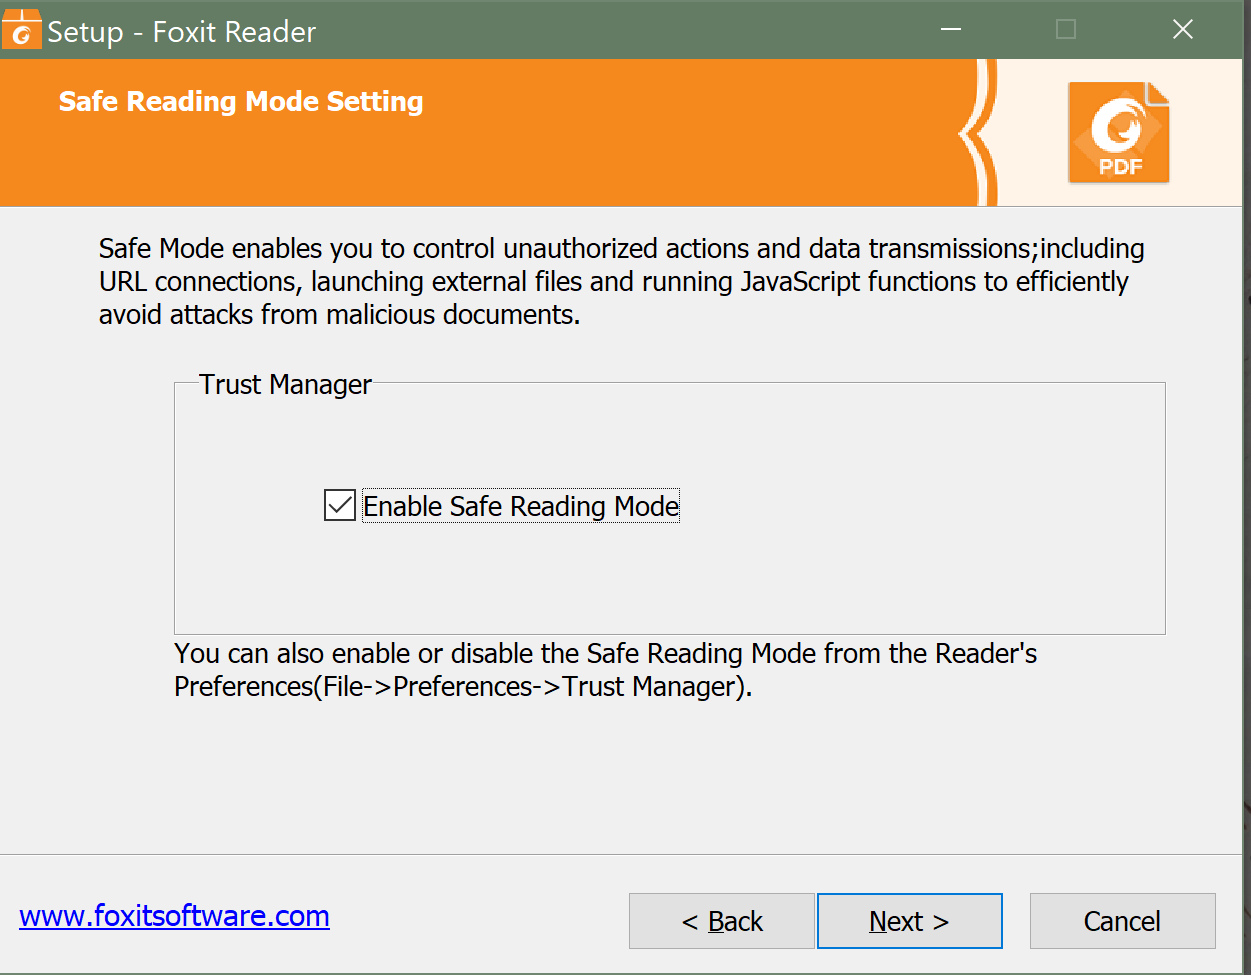
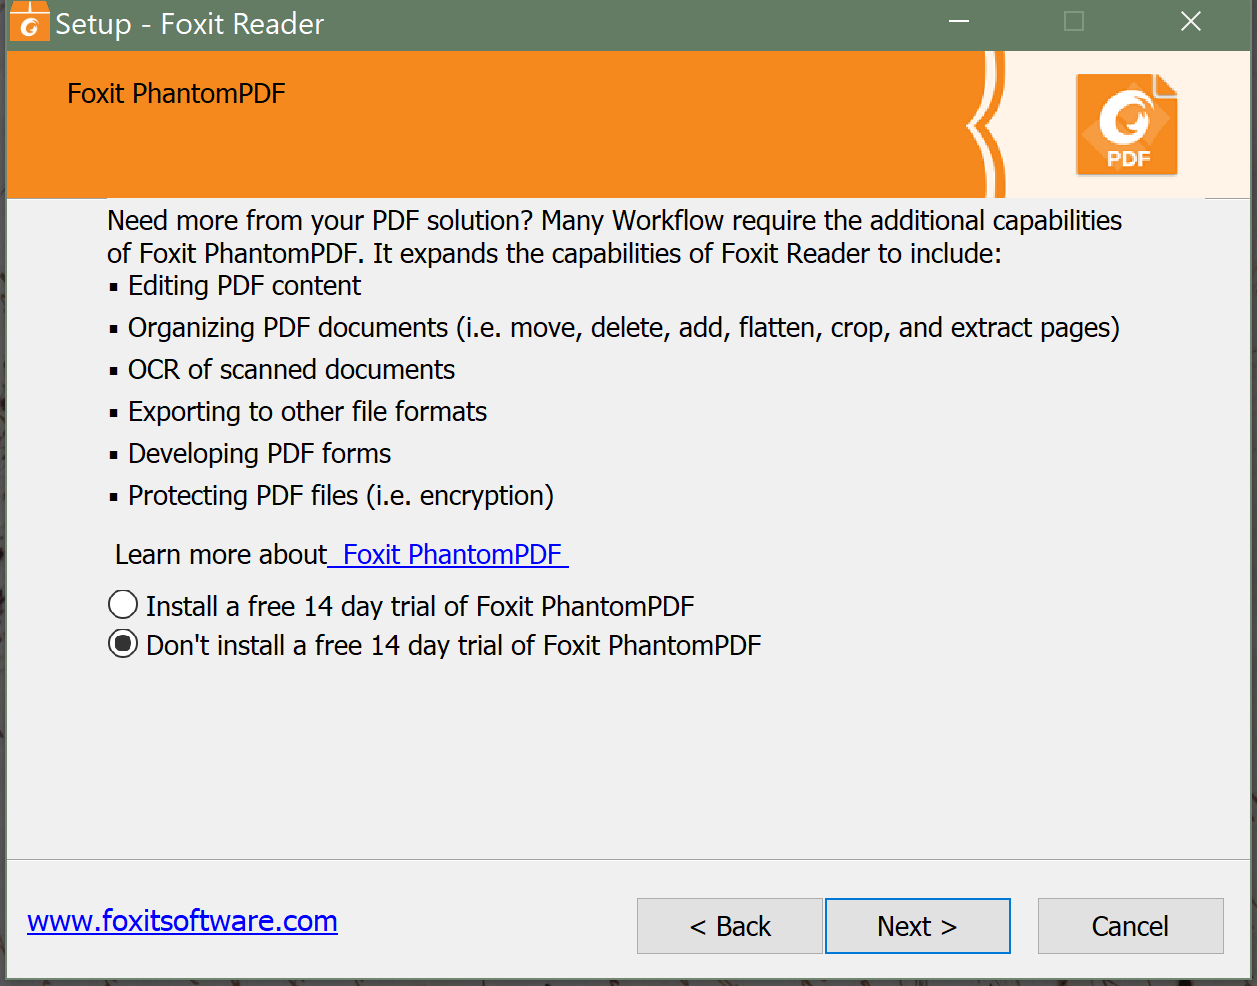
In beiden Angriffsfällen wird die XFA-Formatierung für PDFs ausgenutzt; ein Beispiel dafür wird von corkami hier gezeigt. Eine ausführlichere Erklärung dieses Exploits findet sich im obigen Link unter „[+] Fixed: Safe-Reading mode bypass“.
[1] - https://vulners.com/seebug/SSV:96369 [2] - https://github.com/corkami/pics [3] - https://raw.githubusercontent.com/corkami/pocs/master/pdf/formevent_js.pdf
Klicken Sie hier, um zu sehen, wie wir den CVE-2017-10952-Exploit zu CVE-2017-10951 erweitern.
