

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
NetLlix — Ein Projekt, das mit dem Ziel erstellt wurde, die Exfiltration von Daten über verschiedene Netzwerkprotokolle zu emulieren und zu testen. | Kitploit
Tools/GitHubGitHub/advanced-threat-research/netllix
DefensivwerkzeugeDatenexfiltrationNetzwerksicherheitPenetrationstestsCommand and Control
GitHubadvanced-threat-research/netllix

NetLlix

Ein Projekt, das mit dem Ziel erstellt wurde, die Exfiltration von Daten über verschiedene Netzwerkprotokolle zu emulieren und zu testen.

Repository anzeigen
30781vor 4 JahrenVon Kitploit geprüft
Teilen

NetLlix

Ein Projekt, das mit dem Ziel erstellt wurde, die Exfiltration von Daten über verschiedene Netzwerkprotokolle zu emulieren und zu testen. Die Emulation erfolgt ohne Verwendung nativer APIs. Dies hilft Blauen Teams dabei, Korrelationsregeln zu entwickeln, um jede Art von C2-Kommunikation oder Datenexfiltration zu erkennen.
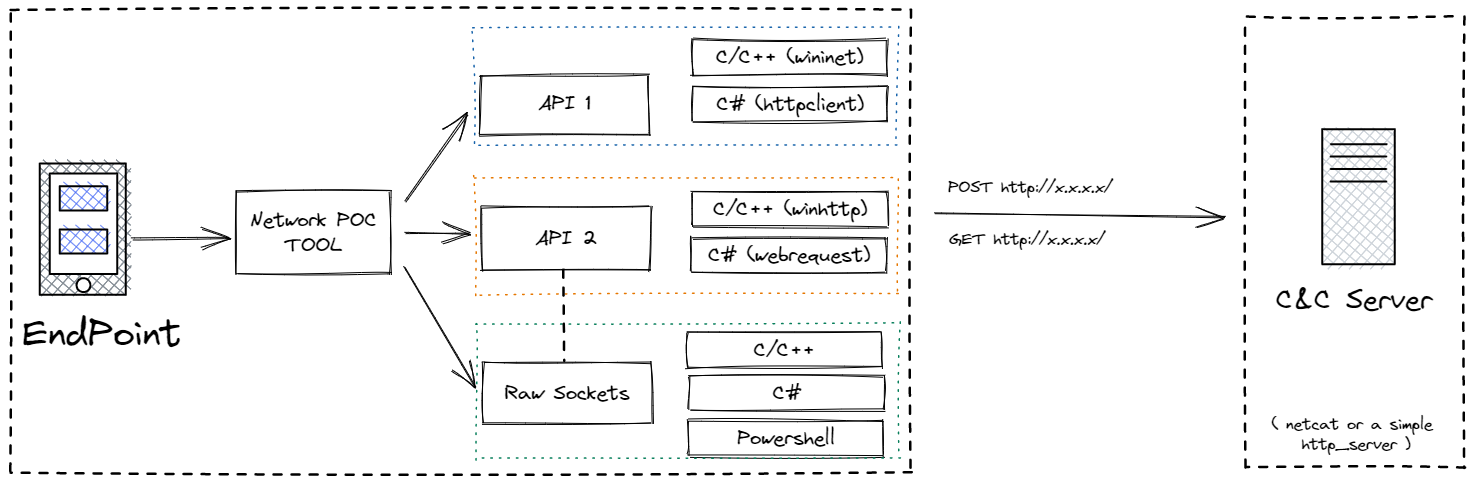
Alt text

Derzeit kann dieses Projekt helfen, HTTP/HTTPS-Traffic (sowohl GET als auch POST) mit den folgenden Programmier-/Skriptsprachen zu generieren:

  • CNet/WebClient: Entwickelt in C, um Netzwerkverkehr mit den bekannten WIN32-APIs (WININET und WINHTTP) sowie raw Socket-Programmierung zu erzeugen.
  • HashNet/WebClient: Eine C#-Binärdatei zur Generierung von Netzwerkverkehr mit .NET-Klassen wie HttpClient, WebRequest und raw Sockets.
  • PowerNet/WebClient: PowerShell-Skripte zur Generierung von Netzwerkverkehr mittels Socket-Programmierung.

Verwendung:


Laden Sie das neueste ZIP aus dem Release herunter.

Server starten:

  • Mit SSL: python3 HTTP-S-EXFIL.py ssl

  • Ohne SSL: python3 HTTP-S-EXFIL.py

Client starten:

  • CNet - CNet.exe <Server-IP-ADDRESS> - Option auswählen
  • HashNet - ChashNet.exe <Server-IP-ADDRESS> - Option auswählen
  • PowerNet - .\PowerHttp.ps1 -ip <Server-IP-ADDRESS> -port <80/443> -method <GET/POST>


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




