
Führen Sie Befehle interaktiv auf entfernten Windows-Rechnern über das WinRM-Protokoll aus (einfach schneller)


evil-winrm-py ist ein Python-basiertes Tool zum Ausführen von Befehlen auf entfernten Windows-Rechnern über das WinRM-Protokoll (Windows Remote Management). Es bietet eine interaktive Shell mit erweiterten Funktionen wie Datei-Upload/Download mit Fortschrittsanzeige und Prüfsummenverifizierung, Tab-Vervollständigung für lokale/entfernte Pfade und PowerShell-Cmdlets, Laden und Ausführen von PowerShell-Skripten, In-Memory-Ausführung von DLLs und EXEs, Befehlsverlauf und farbige Ausgabe. Es kann auch als MCP-Server betrieben werden und WinRM-Sitzungen als Tools für MCP-kompatible Clients bereitstellen. Es unterstützt verschiedene Authentifizierungsmethoden, darunter NTLM, Pass-the-Hash, Zertifikat und Kerberos. Zur Installation springen
[!NOTE] Dieses Tool ist ausschließlich für Bildungszwecke, ethischen Einsatz und autorisierte Penetrationstests konzipiert. Stellen Sie stets sicher, dass Sie eine ausdrückliche Genehmigung haben, bevor Sie auf ein System zugreifen. Unbefugter Zugriff oder Missbrauch dieses Tools ist sowohl illegal als auch unethisch.
Das ursprüngliche evil-winrm ist in Ruby geschrieben, was für manche Benutzer eine Hürde darstellen kann. Die Neufassung in Python macht es zugänglicher und einfacher zu verwenden und ermöglicht es uns zudem, das reichhaltige Python-Ökosystem für zusätzliche Funktionen und Flexibilität zu nutzen.
Außerdem wollte ich mehr über winrm und seine Interna lernen, daher dient dieses Projekt auch als Lernerfahrung für mich.
Tab-Vervollständigung.Tab-Vervollständigung.up/down-Pfeiltasten.Enthält Unterstützung für:
Ausführliche Dokumentation finden Sie im Verzeichnis docs.
sudo apt install gcc python3-dev libkrb5-dev krb5-pkinit
# Optional: krb5-user
evil-winrm-py installierenSie können uv/pipx anstelle von pip verwenden, um evil-winrm-py zu installieren.
uv/pipxist ein Tool zum Installieren und Ausführen von Python-Anwendungen in isolierten Umgebungen, das dabei hilft, Abhängigkeitskonflikte zu vermeiden, indem die Abhängigkeiten des Tools von den Python-Paketen Ihres Systems getrennt gehalten werden.
Weitere Details finden Sie im Installationsleitfaden.
pip install evil-winrm-py
# for optional dependencies use any one of the following commands:
pip install evil-winrm-py[kerberos] # for kerberos support on Linux
pip install evil-winrm-py[mcp] # for mcp support
pip install evil-winrm-py[kerberos,mcp] # to install both optional dependencies

# Note: building gssapi and krb5 packages may take some time, so be patient.
Oder wenn Sie mit dem neuesten Commit aus dem main-Branch installieren möchten, können Sie das Repository klonen und es mit pip/uv/pipx installieren:
git clone https://github.com/adityatelange/evil-winrm-py
cd evil-winrm-py
pip install .
# or use: pip install .[kerberos,mcp] to install both optional dependencies
pip install --upgrade evil-winrm-py
pip uninstall evil-winrm-py

Für die oben genannten Distributionen können Sie evil-winrm-py direkt über deren Paketmanager installieren. Dank an die Paketbetreuer für das Paketieren und Pflegen von evil-winrm-py in ihren jeweiligen Distributionen.
Details zur Verwendung von evil-winrm-py finden Sie im Nutzungsleitfaden.
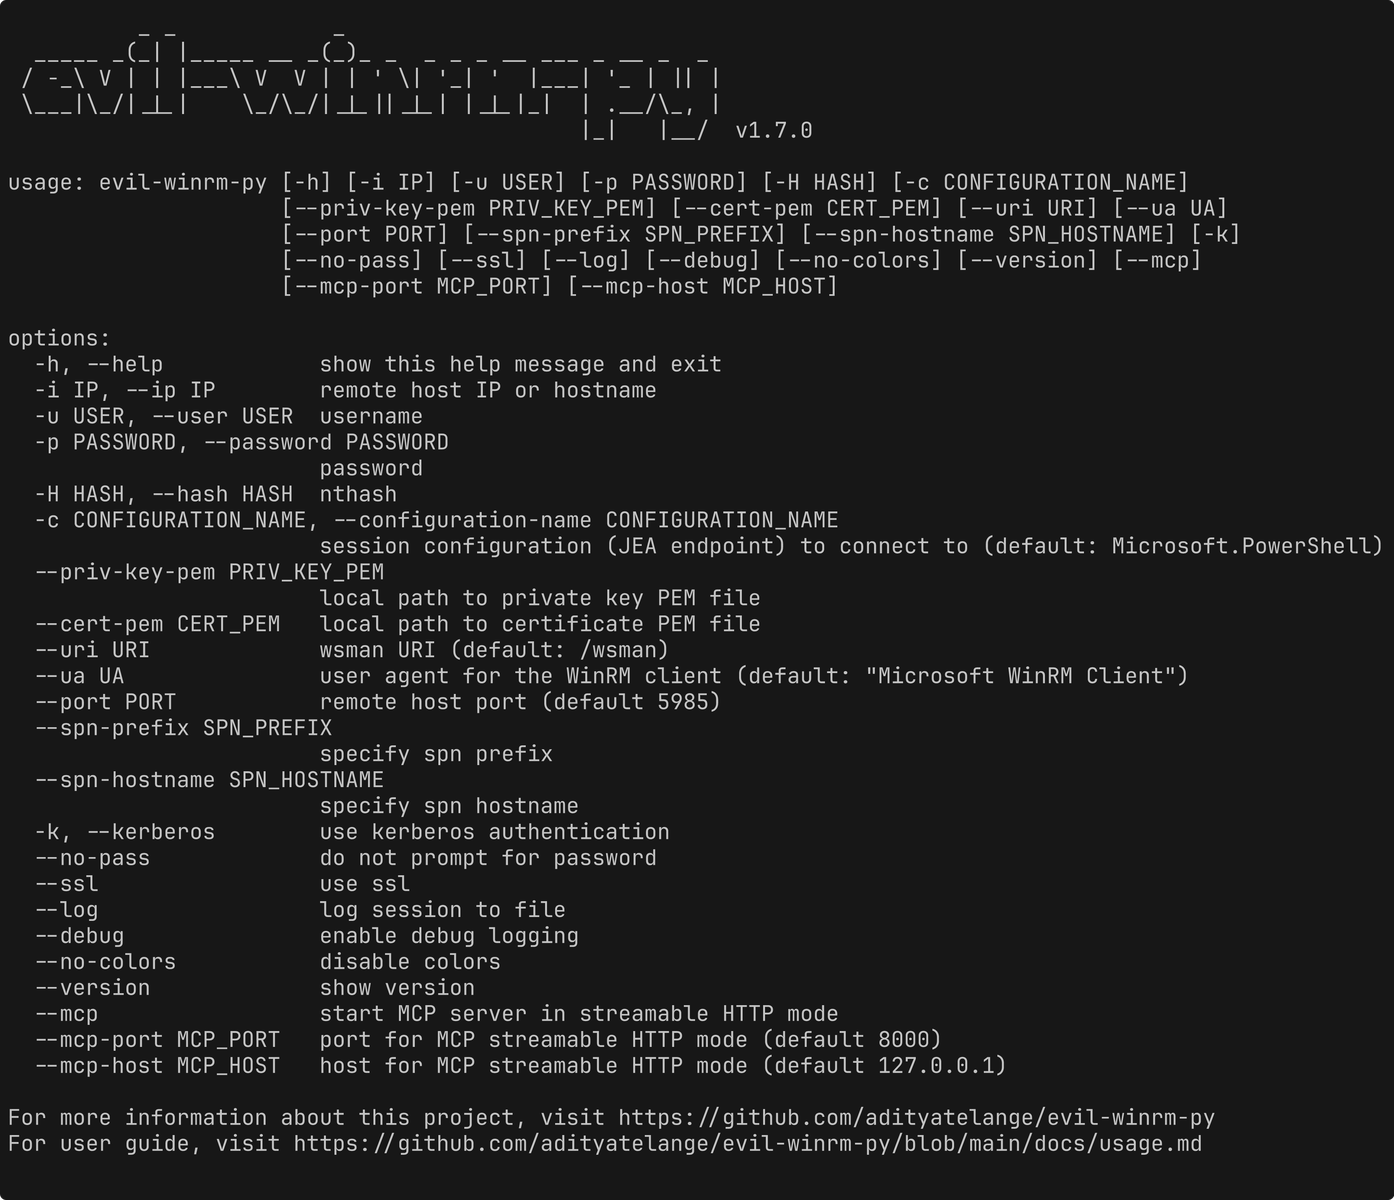
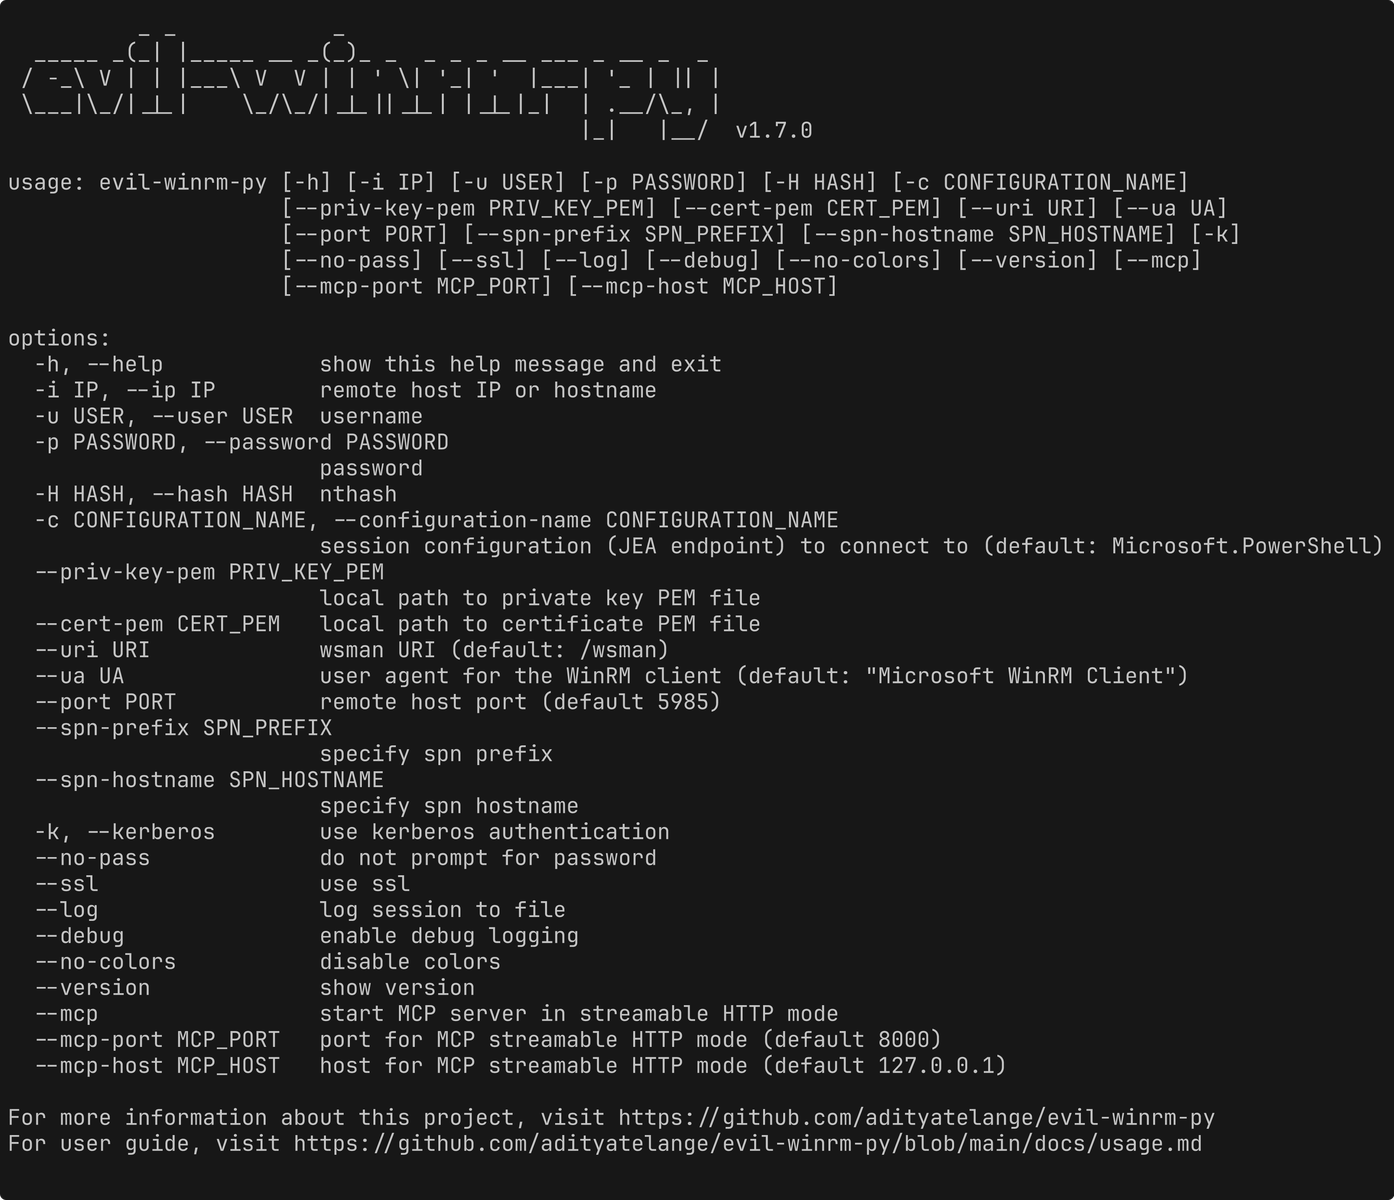
usage: evil-winrm-py [-h] [-i IP] [-u USER] [-p PASSWORD] [-H HASH] [-c CONFIGURATION_NAME]
                     [--priv-key-pem PRIV_KEY_PEM] [--cert-pem CERT_PEM] [--uri URI] [--ua UA]
                     [--port PORT] [--spn-prefix SPN_PREFIX] [--spn-hostname SPN_HOSTNAME] [-k]
                     [--no-pass] [--ssl] [--log] [--debug] [--no-colors] [--version] [--mcp]
                     [--mcp-port MCP_PORT] [--mcp-host MCP_HOST]