adamwhitehat/judge-jury-and-executable
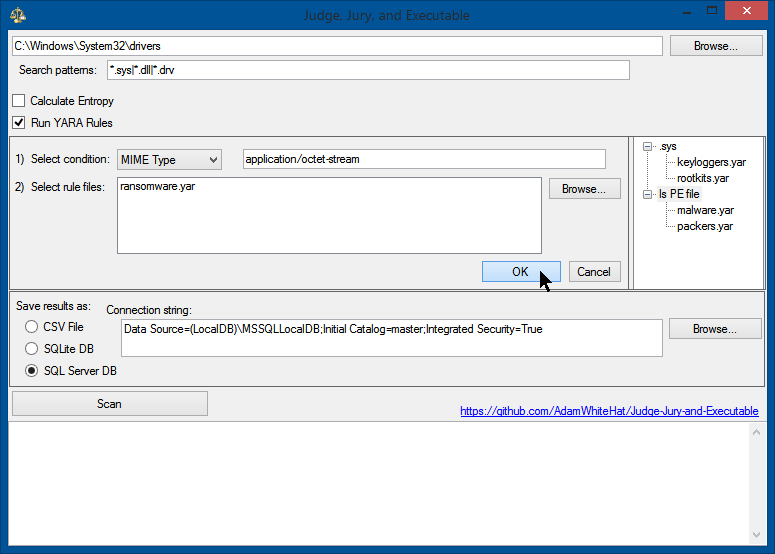
Ein Scanner für Dateisystem-Forensik-Analyse und Bedrohungsjagd-Tool. Scannt Dateisysteme auf MFT- und OS-Ebene und speichert Daten in SQL, SQLite oder CSV. Bedrohungen und Daten können mithilfe der Leistungsfähigkeit und Syntax von SQL untersucht werden.

Lassen Sie mich ausführen...
Sie beginnen mit einer Festplatte oder Festplattenabbildern, die potenziell mit Malware, Viren, APTs (Advanced Persistent Threats) oder Ähnlichem verseucht sind, und scannen diese dann mit diesem Tool. (Optional, und vorausgesetzt Sie haben die Weisheit und Weitsicht, dies zu tun, können Sie zuerst (oder später – das spielt keine Rolle) ein bekannt gutes Basis-Festplattenabbild mit diesem Tool scannen. Dies ist sicherlich nicht notwendig, kann aber nur hilfreich sein.) Der forensische Scan-Teil dieses Tools sammelt eine Menge von Eigenschaften über jede Datei in einem Dateisystem (oder einem oder mehreren Abbildern davon) und legt diese Eigenschaften in einer SQL-Relationsdatenbanktabelle ab. Die Geheimzutat besteht darin, Bedrohungen zu jagen, zu untersuchen oder Fragen zu den Daten zu stellen, indem Sie Abfragen in der Sprache SQL gegen die erstellte Datenbank verwenden. Ein Hauptmerkmal war hier, KEINE proprietäre Abfragesprache zu erfinden. Wenn Sie SQL kennen und wissen, wie man auf einen Button klickt, dann wissen Sie bereits, wie Sie dieses Tool wie ein Profi verwenden. Selbst wenn nicht, ist dieses Konzept mächtig genug, dass vorgefertigte Abfragen (siehe unten) Ihnen eine Menge bringen.
Zunächst erstellt das Tool einen Eintrag in der Datenbank für jeden in der MFT (Master File Table – so führt NTFS seine Aufzeichnungen) gefundenen Datensatz. Dies umgeht Dateisicherheitsberechtigungen, Dateiversteck-, Tarn- oder Verschleierungstechniken, Dateilöschung oder Zeitstempelmanipulation. Diese Techniken verhindern nicht, dass die Datei gescanned und katalogisiert wird. Die Bytes der Datei werden aus der MFT gelesen und so viele Datenpunkte wie möglich aus den aus der MFT gelesenen Bytes der Datei extrahiert, bevor versucht wird, auf Datenpunkte über die höherwertigen Betriebssystem-API-Aufrufe zuzugreifen.
Nachdem die MFT- und forensischen Daten gesichert sind, werden die auf Betriebssystemebene verfügbaren Eigenschaften, Daten und Metadaten über jede Datei gesammelt und ergänzen jeden aus dem MFT-Eintrag erstellten Eintrag. Dadurch wird selbst dann, wenn auf die Datei oder ihre Eigenschaften über die Betriebssystem-API oder das .NET-Framework aufgrund von Dateiberechtigungen (ACL), Dateisperren (in Verwendung), Festplattenfehlern, einer Datei mit null Byte Länge oder aus verschiedenen anderen Gründen nicht zugegriffen werden kann, die Existenz der Datei dennoch aufgezeichnet, protokolliert und verfolgt. Der Eintrag enthält jedoch einfach nicht die Informationen, die für das Betriebssystem nicht zugänglich waren. Bis zu 51 verschiedene Datenpunkte können für jede Datei gesammelt werden.