 aalex954/whisperpair-poc-tool
Ein Sicherheitsforschungs-Tool, das die Schwachstelle CVE-2025-36911: Fast Pair Pairing Mode Bypass identifiziert und demonstriert.

Ein tiefer Einblick in CVE-2025-36911 und die Sicherheitslücken im Google-Fast-Pair-Ökosystem
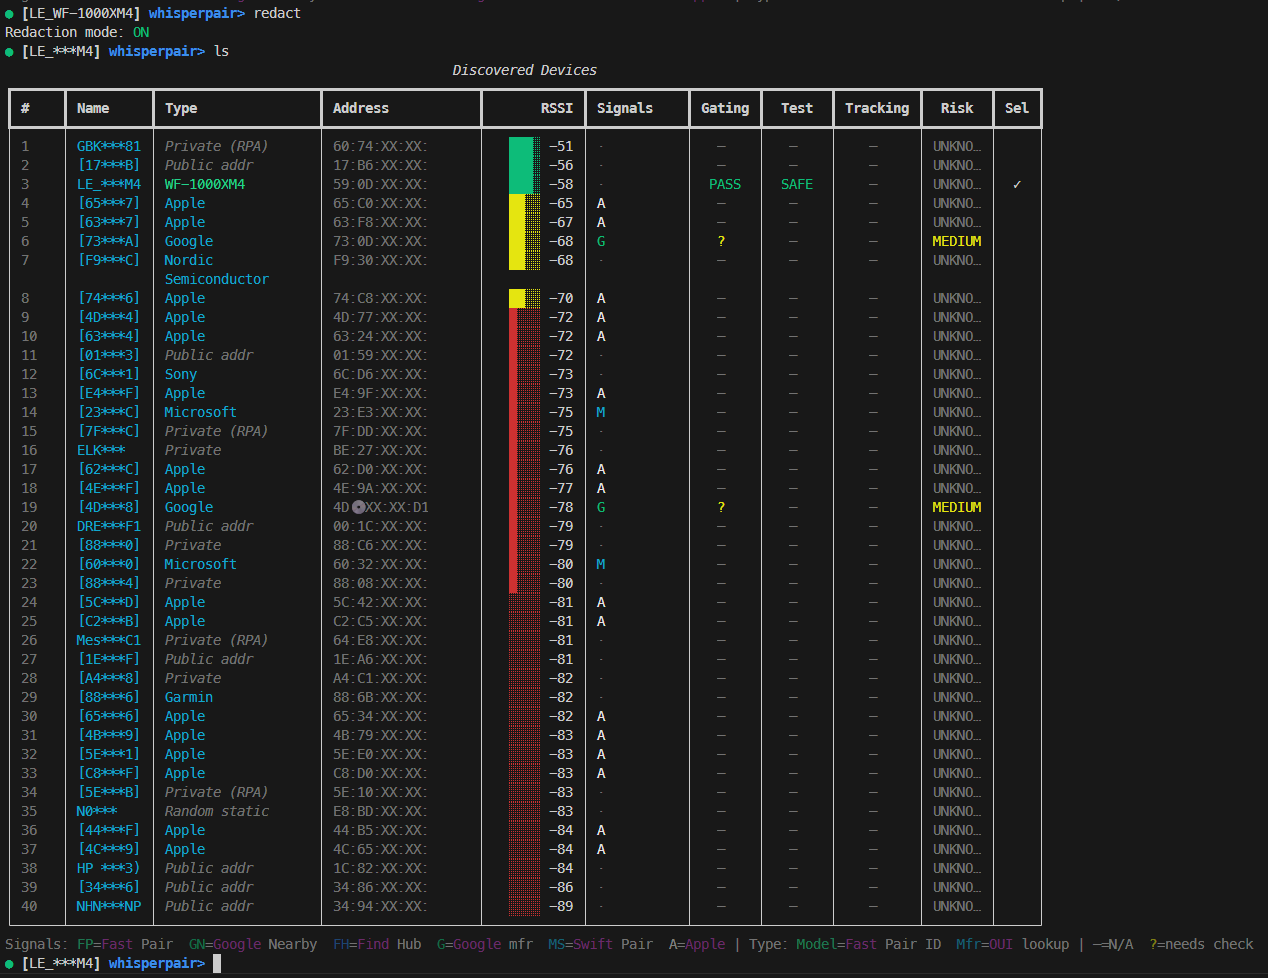
Google Fast Pair wurde entwickelt, um das Bluetooth-Koppeln nahtlos zu gestalten: Ein Tipp auf eine Benachrichtigung und man ist verbunden. Doch was passiert, wenn diese nahtlose Erfahrung zu einem Sicherheitsrisiko wird? WhisperPair-PoC-Tool ist ein Sicherheitsforschungs-Tool, das zwei kritische Schwachstellenklassen aufdeckt, von denen Millionen von Bluetooth-Zubehörgeräten betroffen sind: die unbefugte Kopplungsumgehung und die Ausnutzung der Verfolgung über das Find-My-Device-Netzwerk.
Dieser Beitrag erläutert die technischen Interna von WhisperPair-PoC-Tool, die Protokollschwächen, die es ausnutzt, und was dies für das Ökosystem der Bluetooth-Zubehörgeräte bedeutet.
Die Google-Fast-Pair-Spezifikation besagt ausdrücklich:
„Wenn das optionale Public-Key-Feld vorhanden ist: Wenn sich das Gerät nicht im Kopplungsmodus befindet, den Schreibvorgang ignorieren und beenden."
Dies ist die kritische Sicherheitsprüfung. Geräte sollten nur dann auf Key-Based-Pairing-Anfragen reagieren, wenn der Benutzer das Gerät ausdrücklich in den Kopplungsmodus versetzt hat (in der Regel durch Gedrückthalten einer Taste). Dadurch wird die Benutzerabsicht sichergestellt, sodass man sich nicht mit den Ohrhörern einer Person koppeln kann, während diese sie trägt.
Das Problem: Viele Hersteller überspringen diese Prüfung vollständig. Sie verarbeiten Kopplungsanfragen unabhängig vom Zustand des Kopplungsmodus, was Folgendes ermöglicht:
Das Find-My-Device-Netzwerk (FMDN) von Google ermöglicht die Verfolgung von Bluetooth-Zubehör über das per Crowdsourcing betriebene Netzwerk von Android-Geräten. Dies erfordert einen Account Key, einen 16-Byte-symmetrischen Schlüssel, der das Gerät mit einem Google-Konto verknüpft.
Das Problem: Die Account-Key-Charakteristik akzeptiert häufig Schreibvorgänge ohne Authentifizierung:
Bevor wir in die Ausnutzung eintauchen, wollen wir den legitimen Fast-Pair-Ablauf verstehen:
┌─────────────────────────────────────────────────────────────┐
│                    BLE Advertisement                         │
├─────────────────────────────────────────────────────────────┤
│  Service UUID: 0xFE2C (Fast Pair)                           │
│  Service Data:                                               │
│    [Pairing Mode]   → 3 bytes: Model ID only                │
│    [Not Pairing]    → 4+ bytes: 0x00 + Account Key Filter   │
└─────────────────────────────────────────────────────────────┘
Das Advertisement-Format offenbart den Kopplungsstatus:
Seeker (Phone)                              Provider (Accessory)
      │                                              │
      │───── GATT Connect ──────────────────────────>│
      │                                              │
      │───── Discover Services ─────────────────────>│
      │<──── Service: 0xFE2C ────────────────────────│
      │                                              │
      │───── Enable Notifications (0xFE2C1234) ─────>│
      │                                              │
      │───── Write Key-Based Pairing Request ───────>│
      │      [16-byte encrypted block]               │
      │      [64-byte ECDH Public Key] (optional)    │
      │                                              │
      │      ┌────────────────────────────────────┐  │
      │      │ SECURITY CHECK:                    │  │
      │      │ If Public Key present AND          │  │
      │      │ device NOT in pairing mode:        │  │
      │      │   → IGNORE and EXIT                │  │
      │      │ Else:                              │  │
      │      │   → Process request                │  │
      │      └────────────────────────────────────┘  │
      │                                              │
      │<──── Notification: Encrypted Response ───────│
      │      [Provider's BR/EDR Address]             │
      │                                              │
      │═══════ Bluetooth Classic Pairing ═══════════>│
Die Schwachstelle tritt auf, wenn Geräte das Feld „SECURITY CHECK" vollständig überspringen.
WhisperPair-PoC-Tool ist ein auf Python basierendes Sicherheitsforschungs-Tool, das auf der Bleak-BLE-Bibliothek aufbaut. Es arbeitet in mehreren Phasen:
