 0xredash/cve-2026-0300
Advisory und technische Analyse von CVE-2026-0300, einem kritischen, nicht authentifizierten Buffer-Overflow-RCE in Palo Alto PAN-OS User-ID-Portalen, mit betroffenen Versionen, Gegenmaßnahmen und Hinweisen zur Erkennung.

Pufferüberlauf im User-ID™ Authentication Portal (Captive Portal) – aktiv in freier Wildbahn ausgenutzt


Eine kritische Pufferüberlauf-Schwachstelle (CWE-787) im User-ID Authentication Portal von PAN-OS ermöglicht es nicht authentifizierten Angreifern, durch das Senden speziell präparierter Pakete Remote-Code-Ausführung mit Root-Rechten zu erreichen.
CVE-ID: CVE-2026-0300
CVSS 4.0 Score: 9.3 (Kritisch)
Dringlichkeit: HÖCHSTE
| PAN-OS-Zweig | Betroffene Versionen | Behoben in (ETA) |
|---|---|---|
| 12.1 | < 12.1.4-h5, < 12.1.7 | 12.1.4-h5 (13. Mai) |
| 11.2 | Alle unterhalb bestimmter Hotfixes | Mehrere (13.–28. Mai) |
| 11.1 | Alle unterhalb bestimmter Hotfixes | Mehrere (13.–28. Mai) |
| 10.2 | Alle unterhalb bestimmter Hotfixes | Mehrere (13.–28. Mai) |
Nicht betroffen: Cloud NGFW, Prisma Access, Panorama (in den meisten Konfigurationen)
Ausnutzungsbedingung: Das User-ID Authentication Portal muss aktiviert und aus nicht vertrauenswürdigen Netzwerken erreichbar sein (z. B. aus dem Internet exponiert).
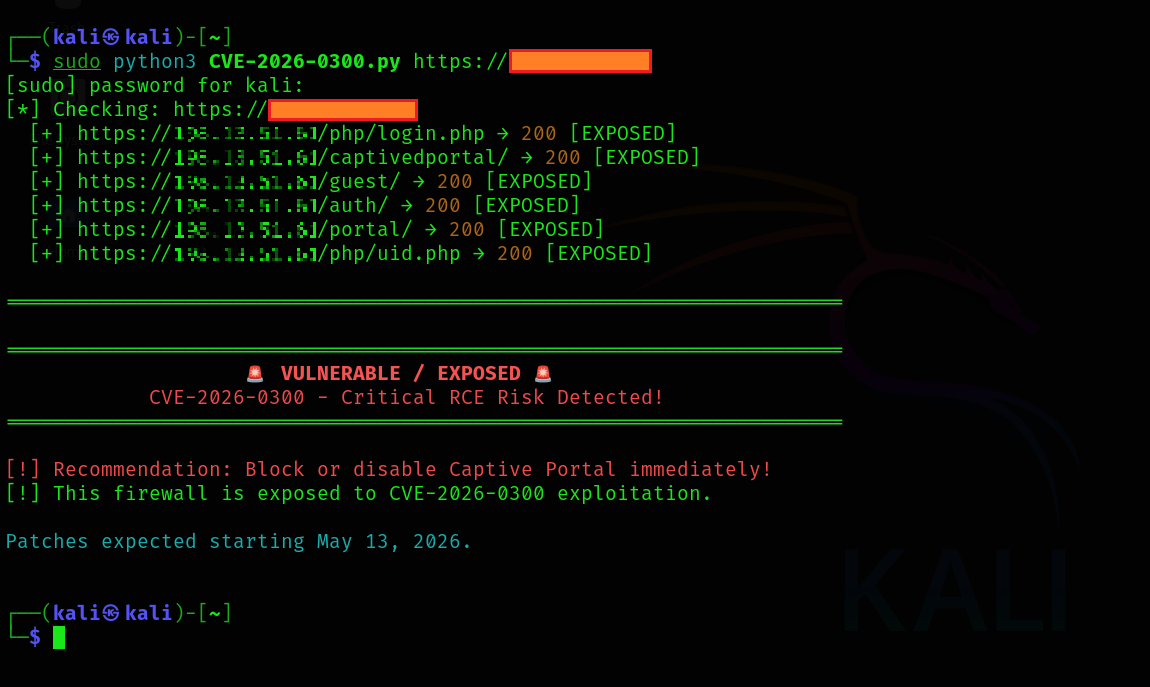
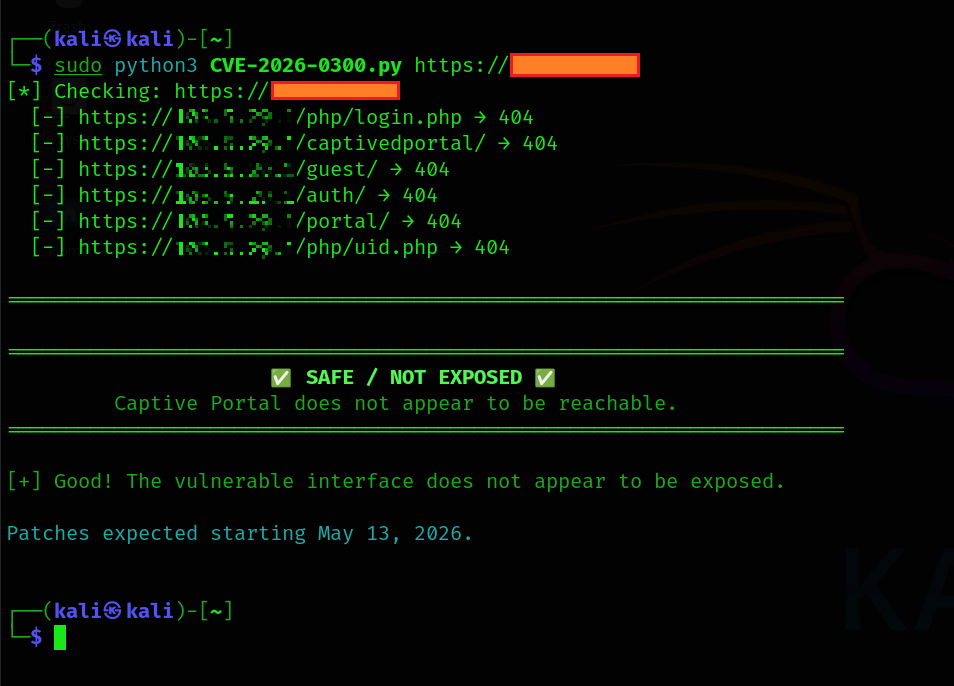
Aktiv in freier Wildbahn ausgenutzt (Stand 6. Mai 2026).
Es wurden begrenzte Angriffe aus der realen Welt beobachtet, die auf exponierte User-ID-Portale abzielen.
Patches werden ab dem 13. Mai 2026 schrittweise bereitgestellt.
/php/login.php oder Captive-Portal-Endpunkten.Bleiben Sie sicher — Überprüfen Sie Ihre Firewall-Exposition heute.
Zuletzt aktualisiert: 6. Mai 2026

