
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-0073 — C++-Proof-of-Concept-Prüftool und Exploit für CVE-2026-0073, eine Android-Authentifizierungsumgehung bei Wireless ADB, die nicht authentifizierten Remote-Shell-Zugriff auf Port 5555 ermöglicht. | Kitploit
Tools/GitHubGitHub/0xredash/cve-2026-0073
Android-SicherheitSchwachstellenanalyseExploitationPenetrationstestsMobile SicherheitAuthentifizierungRemote-Access-Tool
GitHub0xredash/cve-2026-0073

CVE-2026-0073

C++-Proof-of-Concept-Prüftool und Exploit für CVE-2026-0073, eine Android-Authentifizierungsumgehung bei Wireless ADB, die nicht authentifizierten Remote-Shell-Zugriff auf Port 5555 ermöglicht.

Repository anzeigen
512vor 5 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

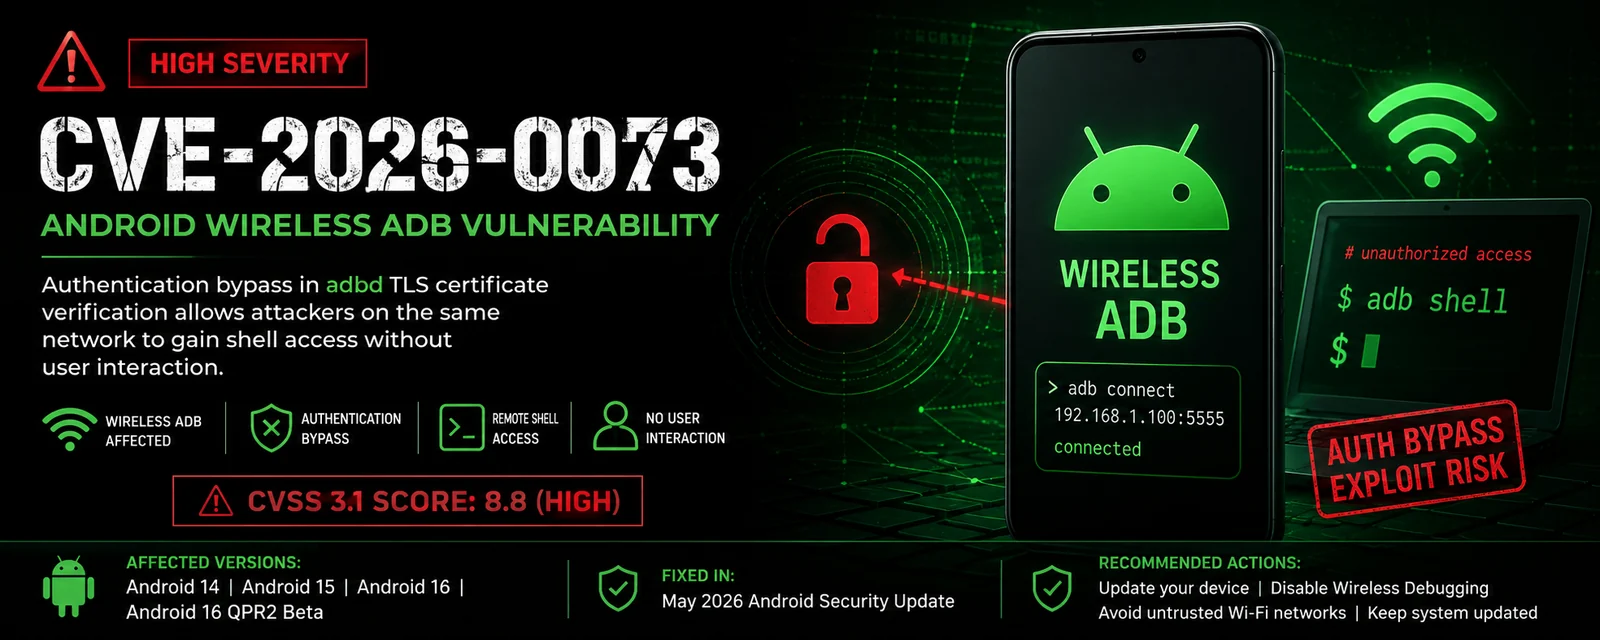
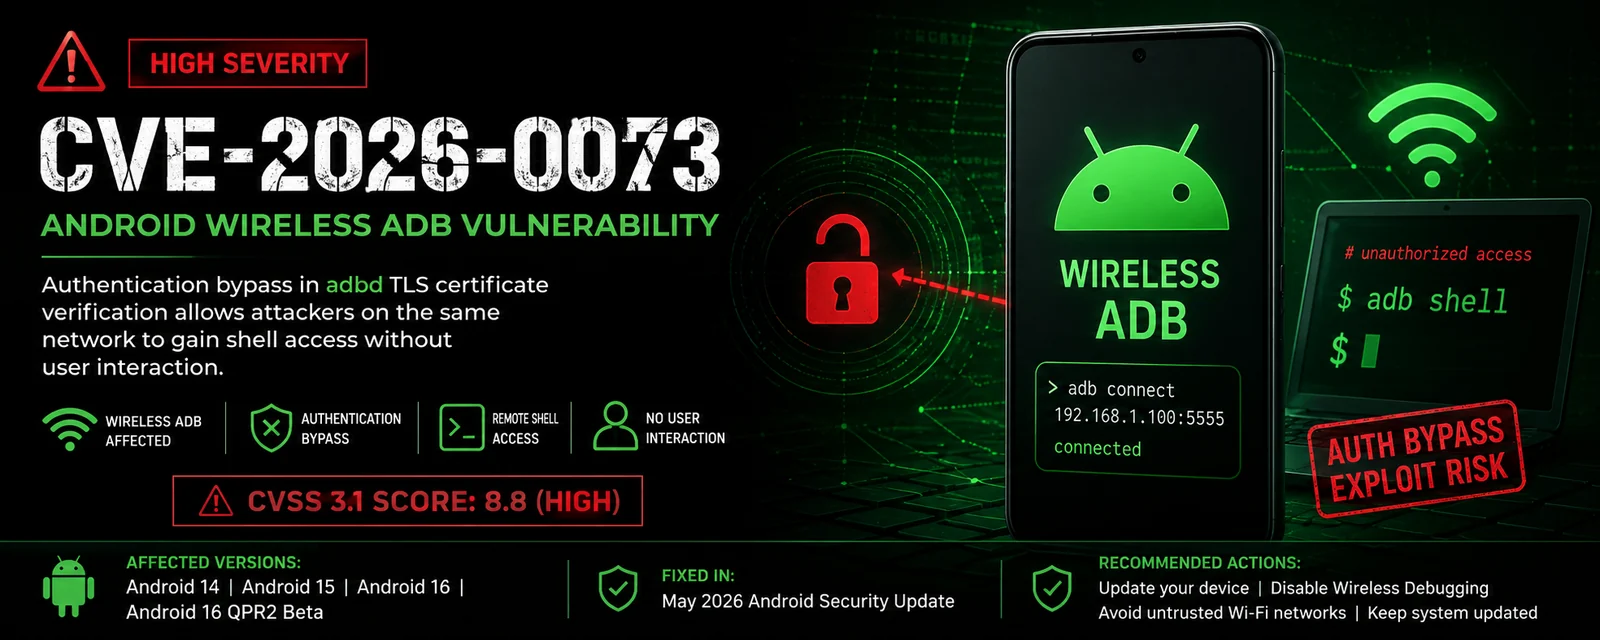
🤖 CVE-2026-0073 - Wireless-ADB-Authentifizierungsumgehung

ChatGPT Image May 7, 2026, 03_05_19 PM

Critical Android Type


📌 Überblick

CVE-2026-0073 ist eine kritische Schwachstelle zur Umgehung der Authentifizierung im Wireless-ADB von Android (Daemon adbd).

Ein Angreifer im selben Netzwerk kann die gegenseitige TLS-Authentifizierung umgehen und sich mit dem Gerät verbinden, ohne dass der Benutzer zustimmen muss oder zuvor eine Kopplung erfolgt ist.

Wichtige Informationen

ElementDetails
CVE-IDCVE-2026-0073
SchweregradKritisch
CVSS-Score8.8
Betroffene Komponenteadbd (Android Debug Bridge) - TLS-Handler
TypUmgehung der Authentifizierung
AuswirkungRemote-Shell-Zugriff (Benutzer shell)
BehobenAndroid Security Bulletin Mai 2026

🛠 Betroffene Versionen

  • Android 14
  • Android 15
  • Android 16
  • Android 16 QPR2

Behoben in: Sicherheitspatch-Level 2026-05-01 und später.


🎯 Angriffsvoraussetzungen

  • Auf dem Zielgerät muss Wireless Debugging aktiviert sein
  • Der Angreifer muss sich im selben Wi-Fi-Netzwerk befinden
  • Entwickleroptionen aktiviert (auf vielen Geräten üblich)
  • Das Gerät wurde zuvor mindestens einmal mit ADB gekoppelt

⚠️ Auswirkung

  • Keine Benutzerinteraktion erforderlich
  • Der Angreifer erhält eine vollständige ADB-Shell
  • Kann Apps installieren, Daten extrahieren und Befehle als Benutzer shell ausführen
  • Kann die Rechte weiter eskalieren, falls weitere Schwachstellen vorhanden sind
  • Besonders gefährlich in Unternehmens-, Entwickler- und Testumgebungen

🛡️ Gegenmaßnahmen

  • Aktualisieren Sie auf den Sicherheitspatch von Mai 2026 oder neuer
  • Deaktivieren Sie Wireless Debugging, wenn es nicht verwendet wird
  • Vermeiden Sie die Aktivierung von Wireless ADB in öffentlichen/nicht vertrauenswürdigen Netzwerken
  • Verwenden Sie nach Möglichkeit USB-ADB statt Wireless

🧪 PoC-Status

  • Öffentliche PoCs sind verfügbar
  • Eine einfache Version verwendet einen modifizierten ADB-Client mit Zertifikatsumgehung
  • Funktioniert durch Ausnutzung eines Logikfehlers in adbd_tls_verify_cert()

✅ Lösung für Ihren Fehler

Der Fehler tritt auf, weil die Datei CVE-2026-0073-Checker.cpp noch nicht existiert.


Schritt-für-Schritt-Lösung:

  1. Erstellen Sie die Datei mit diesem Befehl:
nano CVE-2026-0073-Checker.cpp
  1. Kopieren und einfügen Sie den vollständigen Code unten in den Editor:

  2. Speichern und beenden (Ctrl + X → Y → Enter)

  3. Erneut kompilieren:

g++ -o CVE-2026-0073 CVE-2026-0073-Checker.cpp -lssl -lcrypto -Wall -O2
  1. Führe es aus:
./CVE-2026-0073 192.168.1.105

✅ Exploit

Hier ist genau das, was Sie sehen werden, wenn das C++-Programm auf einem anfälligen Android-Gerät erfolgreich funktioniert:

Erwartete erfolgreiche Ausgabe:

╔══════════════════════════════════════════════════════════════╗
║                CVE-2026-0073  PoC Checker                    ║
║         Android Wireless ADB Authentication Bypass           ║
╚══════════════════════════════════════════════════════════════╝

Target : 192.168.1.105

[*] Checking 192.168.1.105:5555 → OPEN

[!] Wireless ADB Port is Open!
[!] High chance of being vulnerable to CVE-2026-0073

Next Steps:
   1. adb connect 192.168.1.105:5555
   2. adb shell

Was das bedeutet:

  • OPEN in Grün → Der ADB-Port lauscht.
  • Das Programm hat erkannt, dass Wireless Debugging aktiviert ist.
  • Das bedeutet, dass das Gerät eine hohe Wahrscheinlichkeit hat, mit CVE-2026-0073 ausnutzbar zu sein.

Nächster echter Test (nach Ausführung des C++-Tools):

Führen Sie diese Befehle aus:

adb connect 192.168.1.105:5555

Wenn es heißt:

connected to 192.168.1.105:5555

Dann tippen Sie:

adb shell

Sie sollten in das Gerät gelangen:

pixel8:/ $ 

Das ist vollständige erfolgreiche Ausnutzung.


⚠️ Haftungsausschluss

Dieses PoC dient ausschließlich Bildungszwecken und autorisierten Tests.

Sie dürfen dieses Tool nur auf Geräten verwenden, die Ihnen gehören oder für die Sie eine ausdrückliche Genehmigung zum Testen haben. Unbefugte Nutzung ist illegal und strengstens verboten.

Verwendung auf eigenes Risiko. Der Autor ist nicht verantwortlich für Schäden oder rechtliche Konsequenzen.


🎯 Mit Vorsicht erstellt — Nur auf autorisierten Geräten verwenden.

Tool herunterladen