 0xrawsec/whids
Windows EDR mit gene-basierter Erkennungsengine, Echtzeit-Artefaktsammlung, Sysmon-Integration und REST-API zur Verwaltung von Endpunkten, Regeln und Incident-Response-Workflows.

WICHTIG: Diese README und andere Dokumentation sind nicht aktualisiert, um die Änderungen der letzten Beta-Releases widerzuspiegeln (da viele Änderungen stattgefunden haben). All dies wird rechtzeitig aktualisiert, wenn eine stabile Version veröffentlicht wird (siehe Fahrplan bis zum nächsten Release). Du kannst gerne Beta-Releases selbst ausführen und Fragen stellen, falls du Hilfe benötigst.


EDR mit Artefaktsammlung, gesteuert durch Erkennung. Die Erkennungsengine basiert auf einem vorherigen Projekt Gene, das speziell entwickelt wurde, um Windows-Ereignisse mit benutzerdefinierten Regeln abzugleichen.
Es bedeutet, dass ein Alarm direkt eine Sammlung von Artefakten auslösen kann (Datei, Registry, Prozessspeicher). So bist du sicher, dass du die Artefakte so früh wie möglich gesammelt hast (nahezu in Echtzeit).
All diese Arbeit wurde in meiner Freizeit erledigt, in der Hoffnung, dass sie anderen Menschen hilft. Ich hoffe, sie gefällt dir. Sofern ich keine Finanzierung erhalte, um dieses Projekt weiterzuentwickeln, werde ich es auf Best-Effort-Basis weiterentwickeln. Ich werde mein Bestes tun, um Probleme rechtzeitig zu beheben und Updates bereitzustellen. Du kannst gerne Issues eröffnen, um das Projekt zu verbessern und am Leben zu erhalten.
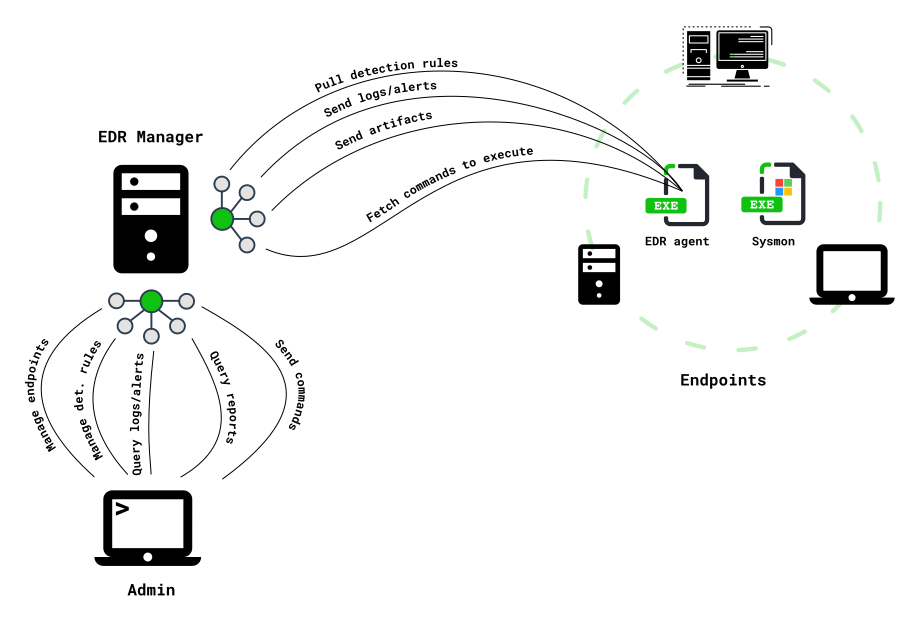
Hinweis: Der EDR-Agent kann eigenständig betrieben werden (ohne Verbindung zu einem EDR-Manager)
Hinweis: Die Ereignisfilterung kann zu 100% mit Gene-Regeln durchgeführt werden, also mach dir nicht die Mühe, eine komplizierte Sysmon-Konfiguration zu erstellen.
Um das Beste aus WHIDS herauszuholen, solltest du deine Protokollierungsrichtlinie verbessern.
Computerkonfiguration\Windows-Einstellungen\Sicherheitseinstellungen\Erweiterte Überwachungsrichtlinienkonfiguration\Systemüberwachungsrichtlinien\System\Sicherheitssystemerweiterung überwachen -> AktivierenComputerkonfiguration\Windows-Einstellungen\Sicherheitseinstellungen\Erweiterte Überwachungsrichtlinienkonfiguration\Systemüberwachungsrichtlinien\Objektzugriff\Dateisystem überwachen -> AktivierenHauptbenutzer auswählen (hier den Namen des Benutzers / der Gruppe eintragen, für den/die die Überwachung gelten soll). Setze die Gruppe Jeder ein, wenn du Zugriffe von jedem Benutzer protokollieren möchtest.Anwenden auf wird verwendet, um den Gültigkeitsbereich dieser Überwachungsrichtlinie ausgehend vom ausgewählten Ordner auszuwählenStandardberechtigungen wähle die Arten von Zugriffen aus, für die die Protokolle generiert werden sollenSicherheitMicrosoft-Windows-Windows Defender/Operational protokolliert, der vom EDR überwacht wird.Dieser Abschnitt behandelt die Installation des Agents auf dem Endpunkt.
