Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
poc-cve-xss-encoded-wp-inventory-manager-plugin — PoC für CVE-2023-2123 | Kitploit
Tools/GitHubGitHub/0xn4d/poc-cve-xss-encoded-wp-inventory-manager-plugin
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungWebsicherheitPenetrationstests
GitHub0xn4d/poc-cve-xss-encoded-wp-inventory-manager-plugin

poc-cve-xss-encoded-wp-inventory-manager-plugin

PoC für CVE-2023-2123

Repository anzeigenWebseite
27vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

Update - 5/10/2023

Die CVE-2023-2123-ID wurde reserviert und der PoC auf der WPScan-Website veröffentlicht: https://wpscan.com/vulnerability/44448888-cd5d-482e-859e-123e442ce5c1

Details

Titel: Nicht authentifiziertes Reflected Cross-Site Scripting im WP Inventory Manager Plugin für WordPress CMS
Datum: 2023-04-15
Autor: Danilo Albuquerque
Hersteller-Website: https://wordpress.org
Software-Link: https://wordpress.org/download
Version: WordPress 6.2
Plugin-Name und -Version: WP Inventory Manager 2.1.0.12
Getestet auf: Brave (Version 1.50.119 Chromium: 112.0.5615.121 (Offizielle Version) 64 Bit)

PoC für Reflected XSS-Schwachstelle in WP Inventory Manager 2.1.0.12

  1. Gehen Sie zu der Seite, die die Inventarartikel enthält;
  2. Rufen Sie den gewünschten Artikel auf;
  3. Füllen Sie das Formular im Abschnitt „Reserve This Item“ der Seite aus und klicken Sie auf die Schaltfläche „Reserve“;
  4. Nachdem Sie zur Seite „Your reservation has been submited“ weitergeleitet wurden, fügen Sie die KODIERTE Nutzlast %3Cscript%3Ealert%281%29%3C%2Fscript%3E in den Parameter message der URL ein;
  5. Drücken Sie die Eingabetaste, um die Anfrage auszuführen, und voilà.

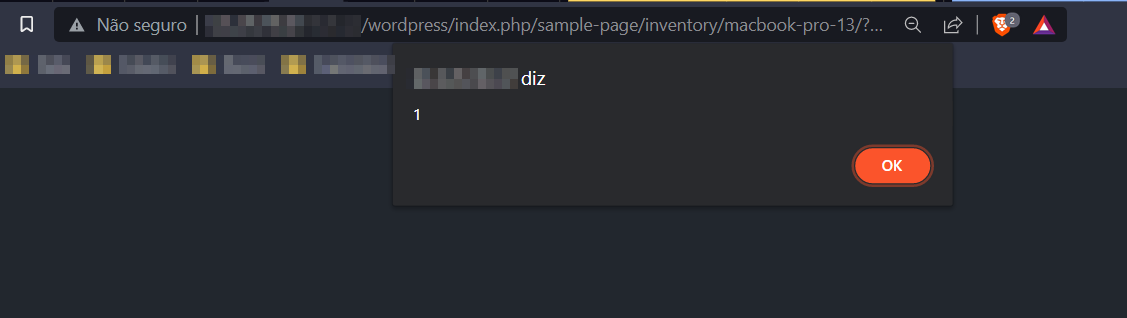
Wenn Sie all dies tun und die aktuelle Seite aktualisieren, erhalten Sie ein Popup mit der Meldung.

Screenshots unten

  1. Gehen Sie zu der Seite, die die Inventarartikel enthält:
    image

  2. Rufen Sie den gewünschten Artikel auf:
    image

  3. Füllen Sie das Formular im Abschnitt „Reserve This Item“ der Seite aus und klicken Sie auf die Schaltfläche „Reserve“:
    image

  4. Nachdem Sie zur Seite „Your reservation has been submited“ weitergeleitet wurden, fügen Sie die KODIERTE Nutzlast %3Cscript%3Ealert%281%29%3C%2Fscript%3E in den Parameter message der URL ein:
    image

  5. Das Popup mit der Meldung: image

Bonus

Sie können auch eine DOPPELT KODIERTE bösartige Nutzlast hinzufügen, und der Angreifer kann so einige Sicherheitskontrollen wie die Nichtakzeptanz von Anführungszeichen umgehen.

Die von mir verwendete Nutzlast: %253Cscript%253Ealert%2528%2522pwned%2520by%2520daniloalbuqrque%2522%2529%253C%252Fscript%253E

Screenshot unten:
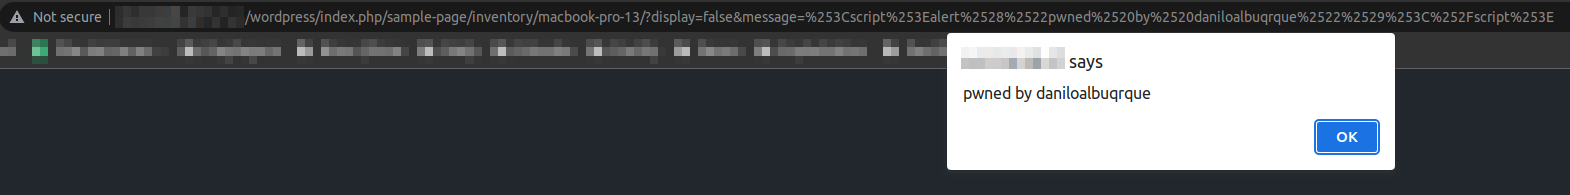
image

Tool herunterladen