 0xinfection/xsrfprobe
Das Prime Cross Site Request Forgery (CSRF) Audit- und Exploitation Toolkit.

<h1 align="center">
  <br>
  <a href="https://github.com/0xinfection/xsrfprobe"><img src="https://github.com/user-attachments/assets/c8e9ee87-f60b-4ab3-b3ae-4a79808adc11" alt="xsrfprobe-logo" width="25%" /></a>
  <br>
  <br>
  XSRFProbe
</h1>
<h4 align="center">Das führende Toolkit für Cross-Site-Request-Forgery-Audit und -Exploitation.</h4>
<p align="center">
  <a href="https://docs.python.org/3/download.html">
    <img src="https://img.shields.io/badge/Python-3.11+-green.svg">
  </a>
  <a href="https://github.com/0xinfection/XSRFProbe/releases">
    <img src="https://img.shields.io/badge/Version-v3.0.0%20(stable)-blue.svg">
  </a>
  <a href="https://github.com/0xinfection/XSRFProbe/blob/master/LICENSE">
    <img src="https://img.shields.io/badge/License-GPLv3-orange.svg">
  </a>
</p>

## Über
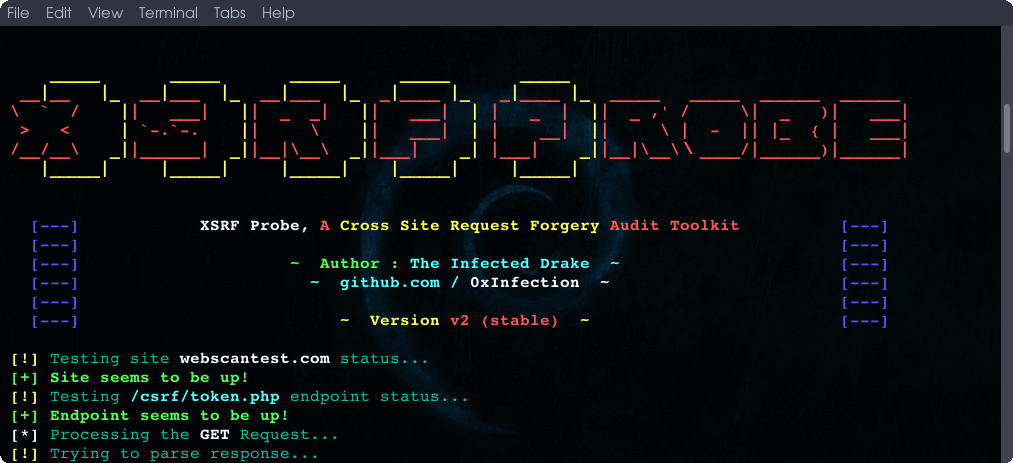
__XSRFProbe__ ist ein fortschrittliches Toolkit für [Cross-Site-Request-Forgery](https://www.owasp.org/index.php/Cross-Site_Request_Forgery_(CSRF)) (CSRF/XSRF) Audit und Exploitation. Ausgestattet mit einer leistungsstarken Crawling-Engine und zahlreichen systematischen Prüfungen, kann es die meisten Fälle von CSRF-Schwachstellen, deren Umgehungen erkennen und darüber hinaus für jede gefundene Schwachstelle ausnutzbare Proof-of-Concepts generieren. Weitere Informationen zur Funktionsweise von XSRFProbe finden Sie auf dem [Wiki](https://github.com/0xInfection/XSRFProbe/wiki/) unter [XSRFProbe Internals](https://github.com/0xInfection/XSRFProbe/wiki#xsrfprobe-internals).

<img src="https://github.com/user-attachments/assets/11a4d30a-bcf1-4d4e-9ec4-5a4e440f8842" alt="banner-image">
<br><br>
<p align="center">
  <a href="https://github.com/0xinfection/xsrfprobe/wiki">XSRFProbe Wiki</a> •
  <a href="https://github.com/0xinfection/xsrfprobe/wiki/Getting-Started">Getting Started</a> •
  <a href="https://github.com/0xinfection/xsrfprobe/wiki/General-Usage">General Usage</a> •
  <a href="https://github.com/0xinfection/xsrfprobe/wiki/Advanced-Usage">Advanced Usage</a> •
  <a href="https://github.com/0xinfection/xsrfprobe/wiki/XSRFProbe-Internals">XSRFProbe Internals</a> •
  <a href="https://github.com/0xinfection/xsrfprobe#gallery">Galerie</a>
</p>

## Einige Funktionen

- [x] Führt eine vollständige Reihe von [systematischen Prüfungen](https://github.com/0xInfection/XSRFProbe/wiki/XSRFProbe-Internals#types-of-checks) durch – unterstützt von einer Response-Diffing/Benchmark-Engine – bevor ein Endpunkt als verwundbar deklariert wird.
- [x] Erkennt und manipuliert aktiv viele Anti-CSRF-Token-Implementierungen: Wechsel der Anfragemethode, Token-Entfernung, leere/doppelte Werte, nicht-sitzungsgebundene Tokens, Double-Submit-Cookies und Custom-Header-Tokens.
- [x] Prüft Referer- und Origin-Validierung mit realistischen Umgehungen (Header-Entfernung, Regex/Subdomain-Tricks, `Origin: null`) sowie Method-Override- und Content-Type-Umgehungen.
- [x] Analysiert SameSite-Cookie-Schutzmaßnahmen, mit optionaler Subdomain-Erkennung (via crt.sh) für Tests zur Umgehung über Schwester-Domains.
- [x] Arbeitet mit einem leistungsstarken Crawler mit deterministischem, begrenztem Crawling und Scannen (konfigurierbar über `--max-urls`, `--max-depth` und `--crawl-timeout`).
- [x] Optionale Integration von Headless Firefox (Selenium) für browserabhängige Tests und automatische Validierung generierter PoCs.
- [x] Genaue [Token-Stärke-Erkennung](https://github.com/0xInfection/XSRFProbe/wiki/XSRFProbe-Internals#token-randomness-calculation) und [Analyse](https://github.com/0xInfection/XSRFProbe/wiki/XSRFProbe-Internals#post-scan-token-analysis) mittels Entropie- und Kodierungsprüfungen.
- [x] Kann sowohl normale als auch böswillig ausnutzbare CSRF-Proof-of-Concepts generieren.
- [x] Standardmäßige Unterstützung für benutzerdefinierte Cookie-Werte, generische Header und einen JSON-Report – jeder Fund enthält eine Schweregradbewertung und eine Ausnutzbarkeitsvoraussetzung.
- [x] Der Benutzer hat [die Kontrolle über alles](https://github.com/0xInfection/XSRFProbe/wiki/Advanced-Usage#xsrfprobe-configuration-variables), was der Scanner tut.
- [x] Benutzerfreundliche Interaktionsumgebung mit vollständiger Verbose-Unterstützung und detaillierter Protokollierung von Fehlern, Schwachstellen und Tokens.

## Durchgeführte Schwachstellentests:

Jede von XSRFProbe durchgeführte Prüfung hat eine eindeutige Kennung. Die ID wird in der Konsolenausgabe angezeigt (z. B. `[T6] VULNERABLE: ...`) und als `test_id`-Feld jedes Fundes im JSON-Report gespeichert (zusammen mit `severity` und, wo relevant, einem `exploitability`-Hinweis unter `details`), sodass jeder Fund auf den genauen Test zurückgeführt werden kann, der ihn erzeugt hat.

| ID | Kategorie | Prüfung |
|----|----------|-------|
| `D1` | Token-Präsenz | Kein Anti-CSRF-Token vorhanden (allgemeine Request-Fälschung) |
| `D2` | Token-Präsenz | Login-Formular ohne CSRF-Token (Login-CSRF) |
| `T2` | Token-Manipulation | Validierung an Anfragemethode gebunden (GET ↔ POST-Wechsel) |
| `T3` | Token-Manipulation | Token kann vollständig weggelassen werden |
| `T4` | Token-Manipulation | Token nicht an die Benutzersitzung gebunden (sitzungsübergreifende Wiederverwendung) |
| `T5` | Token-Manipulation | Token an ein nicht-sitzungsgebundenes Cookie gebunden (z. B. `csrfKey`) |
| `T6` | Token-Manipulation | Naives Double-Submit-Cookie (Cookie == Body, keine Bindung) |
| `T7` | Token-Manipulation | Leerer Tokenwert akzeptiert |
| `T8` | Token-Manipulation | Custom-Header-Token kann weggelassen oder gefälscht werden |
| `M1` | Methode / Content-Type | HTTP-Methoden-Override über Parameter `_method` |
| `M2` | Methode / Content-Type | HTTP-Methoden-Override über Header `X-HTTP-Method-Override` |
| `M4` | Methode / Content-Type | Umgehung der Validierung durch alternativen `Content-Type` |
| `R0` | Referer | Referer-Header bei Formularübermittlung nicht validiert |
| `R1` | Referer | Referer-Validierung durch Weglassen des Headers umgangen |
| `R2a` | Referer | Referer-Regex-Umgehung – Ziel als Angreifer-Subdomain |
| `R2b` | Referer | Referer-Regex-Umgehung – Ziel in der Abfragezeichenfolge |
| `R2c` | Referer | Referer-Regex-Umgehung – Ziel im Pfad |
| `O1` | Origin | Origin-Validierung mit `Origin: null` umgangen |
| `O2` | Origin | Origin-Validierung mit einem Subdomain-Trick umgangen |
| `O3` | Origin | Origin-Validierung durch Weglassen des Headers umgangen |
| `S2` | SameSite (Browser) | `SameSite=Strict`-Umgehung über clientseitigen Redirect-Gadget |
| `S3` | SameSite (Browser) | `SameSite=Strict`-Umgehung über XSS auf einer Schwester-Subdomain |
| `S4` | SameSite (Browser) | `SameSite=Lax`-Umgehung über Cookie-Refresh / OAuth-Ablauf |
| `C1` | Cookie-Status | Analyse des Cookie-`SameSite`-Attributs (`None`/`Lax`/`Strict`) |
| `C2` | Cookie-Status | Kein `SameSite`-Attribut bei Cookies gesetzt |
| `E1` | Token-Stärke | Token verwendet eine schwache/strukturierte Hash-Kodierung |
| `A1` | Token-Stärke | Analyse der Vorhersagbarkeit/Fälschbarkeit von Tokens nach dem Scan |

> `S*`-Prüfungen erfordern die optionale Headless-Browser-Integration (`--browser`). `T*`/`M*`/`R*`/`O*` sind HTTP-Ebene-Prüfungen, die durch die Response-Diffing/Benchmark-Engine gesteuert werden.

## Galerie
Sehen wir uns einige reale Szenarien von XSRFProbe in Aktion an:

<img src="https://github.com/user-attachments/assets/0fc41fb9-d2c3-400f-8b8f-f4f0093457e1" width=50% /><img src="https://github.com/user-attachments/assets/e2beffb1-5cae-4cb6-9740-2a49f6e15bf8" width=50% />
<img src="https://github.com/user-attachments/assets/47d48c78-bb9a-4eeb-b1ea-ab9ba9ab694c" width=100% />
<img src="https://github.com/user-attachments/assets/e23acca5-f66b-4349-84b1-09cff64e1320" width=50% /><img src="https://github.com/user-attachments/assets/1fd7fe7e-b3de-41e9-aa9f-24d0f7fb151e" width=50% />

## Installation & Verwendung
> Die vollständige Nutzungsinformation finden Sie im Wiki – [General Usage](https://github.com/0xinfection/xsrfprobe/wiki/general-usage) und [Advanced Usage](https://github.com/0xinfection/xsrfprobe/wiki/advanced-usage).

### Installation über PyPI:
XSRFProbe kann einfach mit einem Befehl installiert werden:
```
pip install xsrfprobe
```

### Manuelle Installation:
- Für die Grundlagen installieren Sie zuerst das Tool:
```
pip install .
```
- Nun kann das Tool gestartet werden über:
```
xsrfprobe --help
```
- Die browserabhängigen Tests (`--browser`, `--auto-validate-poc`) erfordern zusätzlich, dass [geckodriver](https://github.com/mozilla/geckodriver/releases) in Ihrem `PATH` verfügbar ist (oder über `--geckodriver-path` angegeben wird).
- Nach dem Testen von XSRFProbe auf einer Website wird ein Ausgabeordner namens `xsrfprobe-output` in Ihrem aktuellen Arbeitsverzeichnis erstellt. In diesem Ordner können Sie die detaillierten Protokolle und während der Scans gesammelten Informationen einsehen (übergeben Sie `--json` für einen maschinenlesbaren Report).

## Version und Lizenz
XSRFProbe ist derzeit `v3.0.0` und die Arbeit ist unter der [GNU General Public License (GPLv3)](https://www.gnu.org/licenses/gpl-3.0.en.html) lizenziert.

### Warnungen

Verwenden Sie dieses Tool nicht auf einer Live-Seite!

Dies liegt daran, dass dieses Tool darauf ausgelegt ist, automatisch alle Arten von Formularübermittlungen durchzuführen, was die Seite beschädigen kann. Manchmal können Sie die Datenbank beschädigen und höchstwahrscheinlich auch einen DoS auf der Seite verursachen.

Testen Sie auf einer Wegwerf-/Testumgebung/-Seite!

### Haftungsausschluss
Die Nutzung von XSRFProbe zum Testen von Websites ohne vorherige gegenseitige Zustimmung kann als illegale Aktivität betrachtet werden. Es liegt in der Verantwortung des Endbenutzers, alle geltenden lokalen, staatlichen und bundesstaatlichen Gesetze einzuhalten. Der Autor übernimmt keine Haftung und ist nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Programm verursacht werden.

## Worte des Autors
Dieses Projekt basiert __vollständig auf meiner eigenen Forschung und meiner eigenen Erfahrung mit Webanwendungen__ zu Cross-Site-Request-Forgery-Angriffen. Sie können versuchen, den Quellcode durchzugehen, um zu verstehen, wie dieses Toolkit aufgebaut wurde. Nützliche [Pull-Requests](https://github.com/0xInfection/XSRFProbe/wiki/Contributing), [Ideen und Probleme](https://github.com/0xInfection/XSRFProbe/wiki/Reporting-Bugs#before-submitting) sind sehr willkommen. Wenn Sie sehen möchten, wie XSRFProbe entwickelt wird, schauen Sie sich das [Development Board](https://github.com/0xInfection/XSRFProbe/projects/1) an.

> Erstellt mit ♡ von [@0xInfection](https://x.com/0xInfection)