Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/0xdekster/reconnote
AufklärungSchwachstellenscannerInformationsbeschaffungWebsicherheitPenetrationstestsSubdomain-Enumeration
GitHub0xdekster/reconnote

ReconNote

Web Application Security Automation Framework, das das Ziel auf verschiedene Assets untersucht, um die Angriffsfläche für Sicherheitsexperten und Bug-Hunter zu maximieren.

Repository anzeigen
4119384vor 5 JahrenVon Kitploit geprüft
Teilen

ReconNote

Web Application Security Recon Automation Framework

Es nimmt einen Domainnamen als Benutzereingabe entgegen und maximiert die Angriffsfläche, indem es die Assets der Domain auflistet, wie z.B.:

  • Subdomains von – Amass, findomain, subfinder & auflösbare Subdomains mittels shuffledns
  • Screenshots
  • Port-Scan
  • JS-Dateien
  • Httpx-Statuscodes von Subdomains
  • Dirsearch-Datei-/Verzeichnispfade durch Fuzzing

Installation

1 - Installieren Sie Docker & docker-compose gemäß Ihrem Betriebssystem von hier – https://docs.docker.com/get-docker/
2 - git clone https://github.com/0xdekster/ReconNote.git
3 - Öffnen Sie docker-compose.yml & ändern Sie den volumes-Verzeichnispfad zum Ausgabeordner

Beispiel:

volumes: - /root/reconnote/output/:/var/www/html

4 - Ändern Sie den API_HOST-Parameterwert auf Ihre Server-/Host-IP oder Ihren Domainnamen.
5 - Führen Sie docker-compose build ODER docker-compose build --no-cache aus
6 - Führen Sie docker-compose up -d aus
7 - Das Reconnote-Framework wird unter {your-server}:3000 verfügbar sein.

Amass-Konfigurationsdatei zum Festlegen der API-Schlüssel einrichten

1- cd /ReconNote
2- docker exec -it reconnote_dekster_1 bash
3- cd /deksterrecon
4- nano amass-config.ini
5- Setzen Sie Ihre API-Schlüssel, speichern Sie und beenden Sie.

Verwendung

1 - Geben Sie einfach den Domain-/Zielnamen in Add Target ein & wählen Sie den Scan-Typ
2 - Alles wird von Reconnote erledigt und in wenigen Minuten erhalten Sie die Scan-Ergebnisse
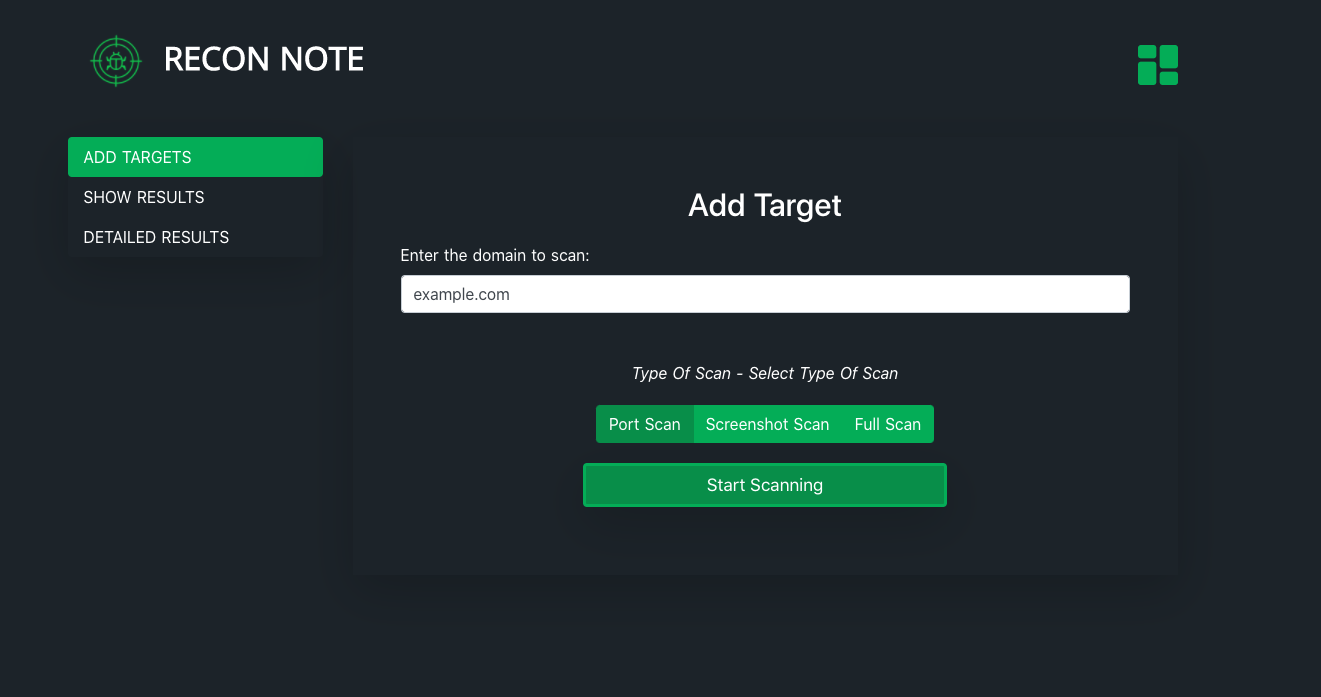
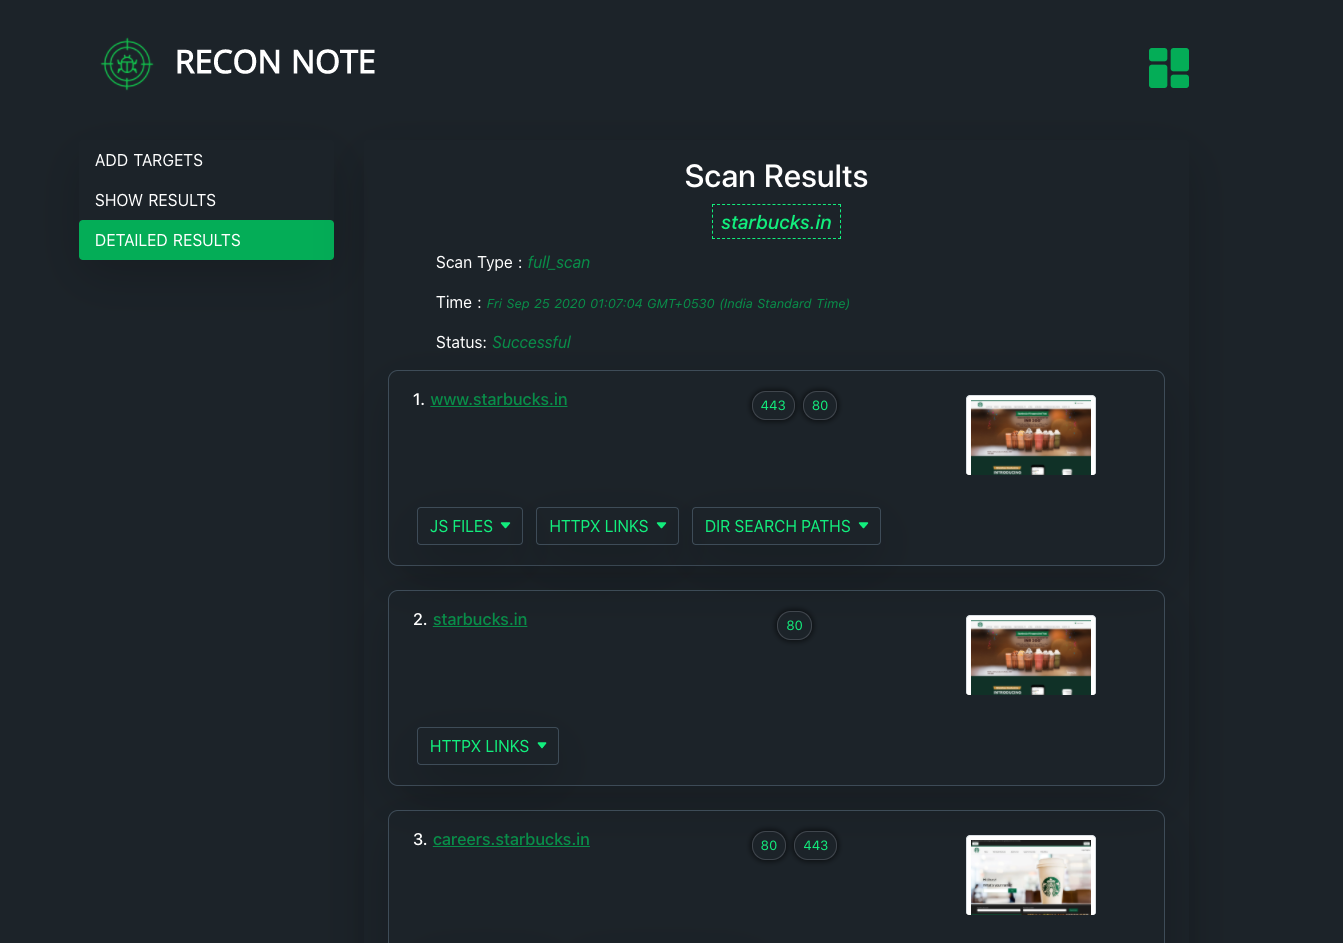
Image of reconnote

Scan-Ergebnis

Image of reconnote2

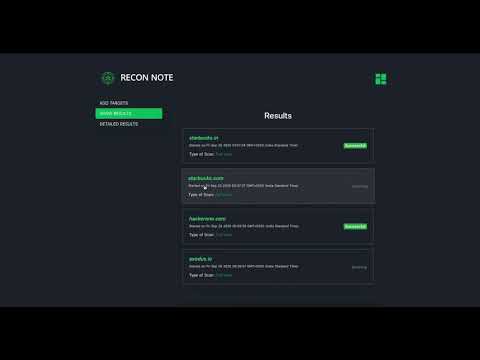
Demo-Video

BILD-ALT-TEXT HIER

Beiträge

Dies ist ein Open-Source-Projekt, daher sind Beiträge willkommen. Sie können einen PR für jede Änderung anfordern, die das ReconNote-Framework verbessert – sei es UI-Verbesserung, Tool-Anpassungen, Funktionen usw.

Danksagungen

Das ReconNote-Sicherheitsframework wurde unter Verwendung der Open-Source-Sicherheitstools erstellt, die von der großartigen Sicherheitscommunity entwickelt wurden:

1- Eduard Tolosa
2- Tomnomnom
3- Michen riksen
4- Project Discovery
5- Corben Leo

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →