 0xblackash/cve-2026-86950
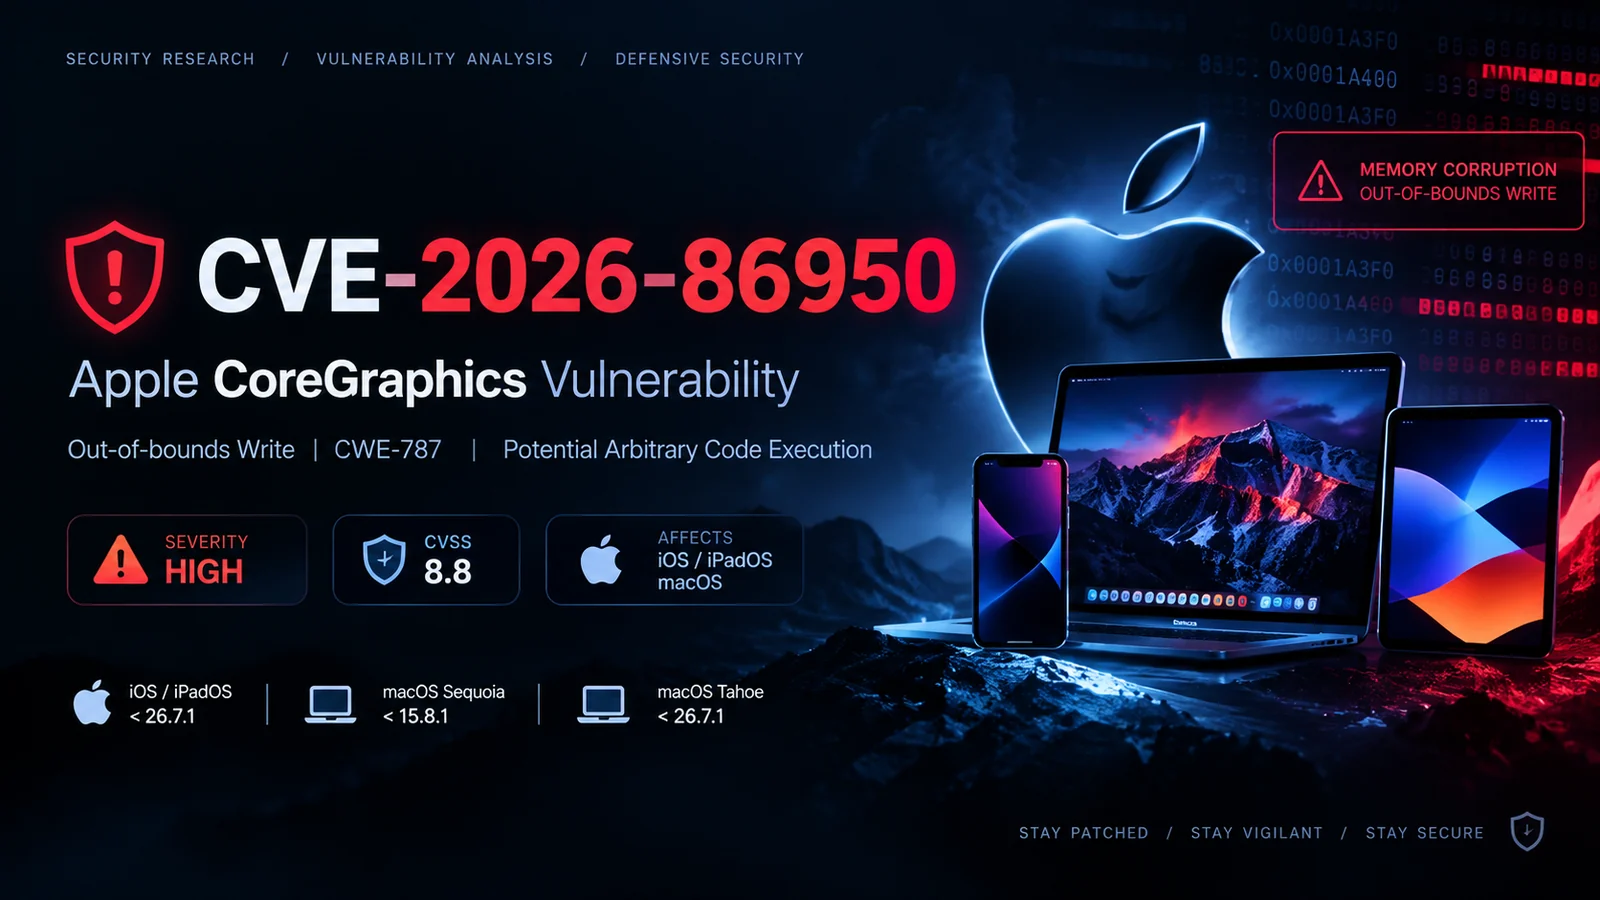
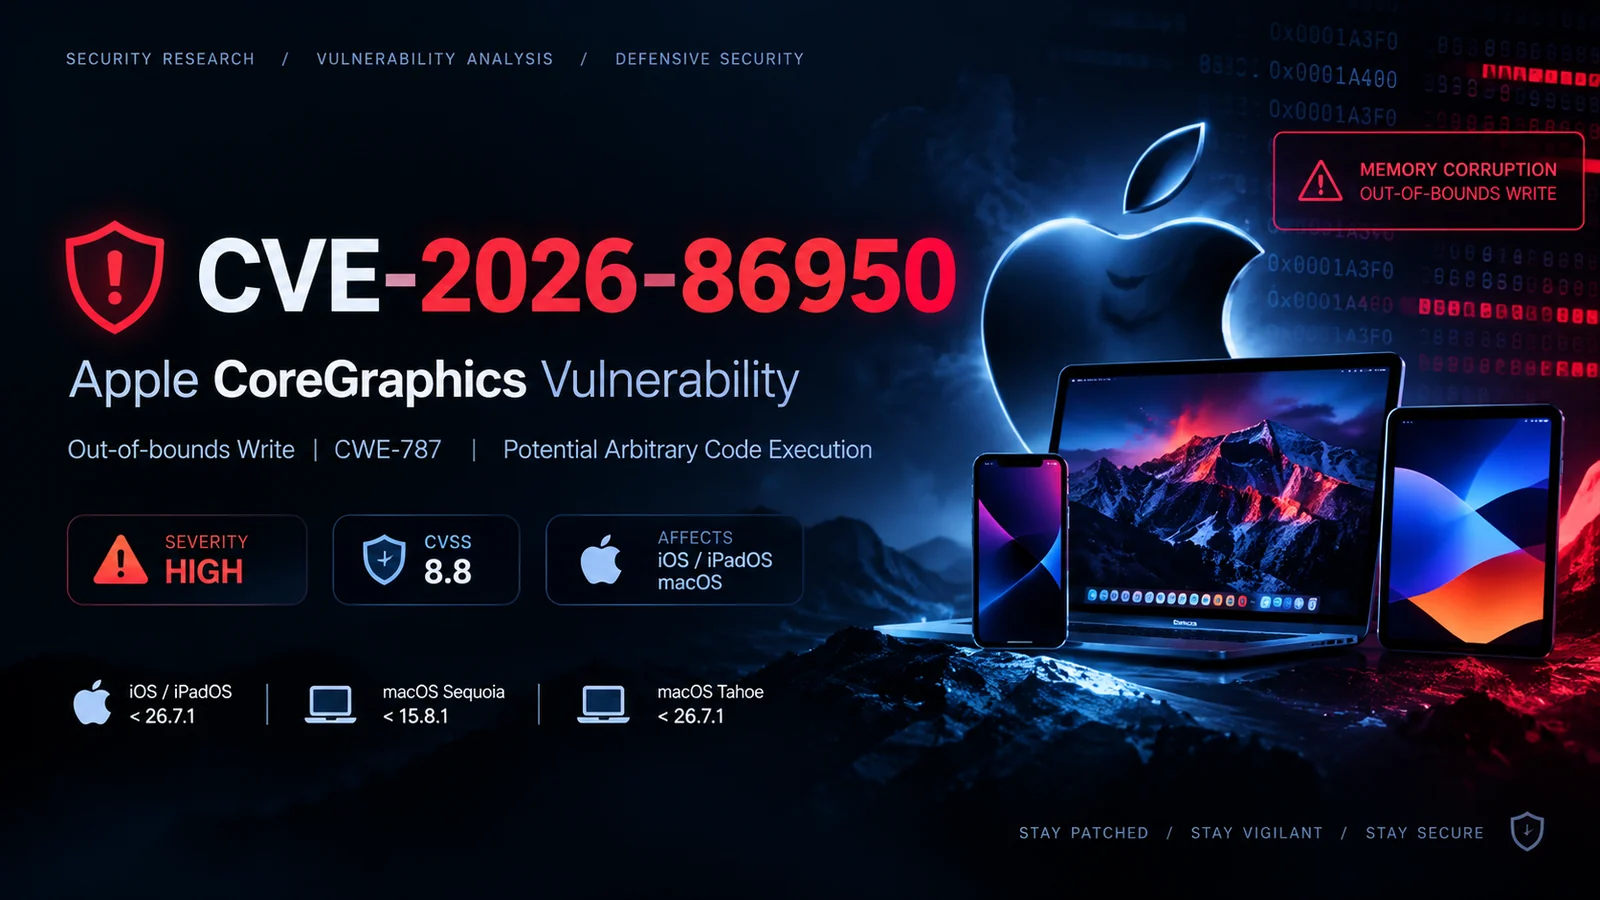
Verteidigungsforschungsdokumentation für CVE-2026-86950, einen Out-of-Bounds-Schreibvorgang in Apple CoreGraphics, mit Abdeckung von Schwachstellen-Triage, betroffenen Versionen, Erkennung und Patch-Anleitung.


🔬 Defensive Sicherheitsforschung • Schwachstellenanalyse • Erkennung
CVE-2026-86950 ist eine Schwachstelle mit hohem Schweregrad, die Apples CoreGraphics-Komponente betrifft.
Die Schwachstelle ist als Out-of-bounds Write (CWE-787) klassifiziert und kann potenziell zu Speicherbeschädigung und beliebiger Codeausführung führen, wenn ein anfälliges System speziell präparierte Inhalte verarbeitet.
⚠️ Sicherheitshinweis
Dieses Repository ist ausschließlich für autorisiere Sicherheitsforschung, Schwachstellenbewertung, Erkennung und defensive Analyse vorgesehen.
| Eigenschaft | Details |
|---|---|
| 🆔 CVE | CVE-2026-86950 |
| 🧩 Komponente | Apple CoreGraphics |
| 🐛 Schwachstelle | CWE-787 — Out-of-bounds Write |
| 🔥 Schweregrad | Hoch |
| 📊 CVSS | 8.8 |
| 🌐 Angriffsvektor | Netzwerk |
| 👤 Erforderliche Rechte | Keine |
| 🖱️ Benutzerinteraktion | Erforderlich |
| 💥 Potenzieller Impact | Codeausführung / Speicherbeschädigung |
| 🎯 Ausnutzungsstatus | Gezielte Ausnutzung gemeldet |
Die Schwachstelle betrifft bestimmte Versionen von Apples Betriebssystemen, die die anfällige CoreGraphics-Implementierung enthalten.
iOS / iPadOS
macOS Sequoia
macOS Tahoe
iOS / iPadOS       → 26.7.1+
macOS Sequoia     → 15.8.1+
macOS Tahoe       → 26.7.1+
💡 Versionsnummern sollten vor der Durchführung einer Bewertung anhand der aktuellen Sicherheitshinweise von Apple überprüft werden.
Die Schwachstelle fällt unter:
CWE-787
Out-of-bounds Write
Konzeptionell tritt ein Out-of-bounds Write auf, wenn Software Daten außerhalb des für ein Objekt oder einen Puffer reservierten Speicherbereichs schreibt.
Eine vereinfachte Darstellung:
┌───────────────────────────────┐
│       Allocated Buffer        │
├───────────────┬───────────────┤
│   Valid Data  │     Valid     │
└───────────────┴───────────────┘
                  ↓
             ❌ Invalid Write
                  ↓
┌──────────────────────────────────────┐
│ Adjacent Memory / Control Structures │
└──────────────────────────────────────┘
Je nach umgebendem Speicherlayout und Ausnutzbarkeit des konkreten Fehlers können Speicherbeschädigungsschwachstellen schwerwiegende Sicherheitsfolgen haben.
Mögliche Sicherheitsfolgen können umfassen:
Die praktische Auswirkung hängt vom anfälligen Ausführungspfad, dem betroffenen Prozess, den Mitigationen und der Art und Weise ab, wie schädliche Inhalte das Zielsystem erreichen.
Für defensive Bewertungen ermitteln Sie zunächst die installierte Betriebssystemversion.
sw_vers
Beispiel:
ProductName:    macOS
ProductVersion: 15.x.x
BuildVersion:   XXXXX
Navigieren Sie zu:
Settings
   ↓
General
   ↓
About
   ↓
iOS Version / iPadOS Version
Vergleichen Sie dann die installierte Version mit Apples Informationen zu Sicherheitsupdates.
Die primäre Mitigation besteht darin, betroffene Apple-Geräte auf eine sicherheitsgefixte Version zu aktualisieren.
1. 🔎 Identify affected devices
2. 📋 Determine installed OS versions
3. 🔐 Apply Apple's security updates
4. 🔄 Reboot if required
5. 🧪 Verify the patched version
6. 📊 Monitor endpoints for suspicious activity
Organisationen sollten Systemen Priorität einräumen, die nicht vertrauenswürdige Dateien oder Inhalte verarbeiten.
Dieses Projekt konzentriert sich bewusst auf nicht-destruktive Schwachstellenforschung.
Empfohlener Workflow:
                 ┌─────────────────┐
                 │ Identify Target  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Determine Build │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Check Exposure  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Apply Patch     │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Verify Fix      │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Document Result │
                 └─────────────────┘
Verwenden Sie für Laborforschung nach Möglichkeit isolierte Geräte oder virtualisierte Testumgebungen.
| Kategorie | Bewertung |
|---|---|
| 🔥 Schweregrad | HOCH |
| 🌐 Remote-Angriffspotenzial | Potenziell anwendbar |
| 👤 Authentifizierung | Laut CVSS-Vektor nicht erforderlich |
| 🖱️ Benutzerinteraktion | Erforderlich |
| 💻 Vertraulichkeit | Hohe Auswirkung |
| ✏️ Integrität | Hohe Auswirkung |
| 📴 Verfügbarkeit | Hohe Auswirkung |
[ ] Identify Apple devices in the environment
[ ] Collect OS/build versions
[ ] Identify systems below the fixed versions
[ ] Prioritize internet-facing / high-value endpoints
[ ] Deploy Apple's security updates
[ ] Verify successful patch deployment
[ ] Review endpoint telemetry
[ ] Investigate suspicious crashes or document-processing events
[ ] Record remediation status
Dieses Repository kann verwendet werden für:
Es vermeidet bewusst die Bereitstellung von weaponisierter Ausnutzung gegen reale Systeme.
Dieses Projekt ist ausschließlich vorgesehen für:
Autorisierte Sicherheitstests, defensive Forschung, Schulung und Schwachstellenbewertung.
