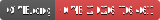
Forschungs-Repository für CVE-2026-76461, eine kritische SQL-Injection im Cisco Secure Email Gateway, die zu Root-RCE führt, mit Erkennungsregeln, Anleitungen zur Risikominderung und Laborvalidierung.
Critical SQL Injection
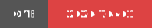


Eine kritische, aus der Ferne ausnutzbare SQL-Injection-Schwachstelle in der E-Mail-Parsing-Logik von Cisco Secure Email Gateway, die zur Ausführung beliebiger Befehle mit Root-Rechten führen kann.
CVE-2026-76461 ist eine kritische SQL-Injection-Schwachstelle, die Cisco AsyncOS Software für Cisco Secure Email Gateway betrifft.
Die Schwachstelle besteht aufgrund unzureichender Validierung in der E-Mail-Parsing-Logik.
Ein nicht authentifizierter Angreifer aus der Ferne kann eine speziell präparierte E-Mail mit bösartigen SQL-Anweisungen an ein betroffenes Gateway senden. Eine erfolgreiche Ausnutzung kann zur Ausführung beliebiger SQL-Anweisungen und letztendlich zur Befehlsausführung mit Root-Rechten auf dem zugrunde liegenden Betriebssystem führen.
Cisco bestätigte, dass die Schwachstelle aktiv in freier Wildbahn ausgenutzt wird.
Schweregrad: KRITISCH — Sofortige Behebung empfohlen.
                 INTERNET
                     │
                     │
              Crafted Email
                     │
                     ▼
        ┌─────────────────────────┐
        │  Cisco Secure Email     │
        │        Gateway          │
        └────────────┬────────────┘
                     │
                     ▼
             Email Parser
                     │
             Insufficient
              Validation
                     │
                     ▼
               SQL Injection
                     │
                     ▼
             Arbitrary SQL
                 Execution
                     │
                     ▼
          OS Command Execution
                     │
                     ▼
                ┌───────┐
                │ ROOT  │
                └───────┘
| Attribut | Details |
|---|---|
| CVE | CVE-2026-76461 |
| Hersteller | Cisco |
| Produkt | Cisco Secure Email Gateway |
| Software | Cisco AsyncOS |
| Schwachstellentyp | SQL Injection |
| CWE | CWE-89 |
| CVSS | 9.8 Critical |
| Angriffsvektor | Network |
| Angriffskomplexität | Low |
| Erforderliche Rechte | None |
| Benutzerinteraktion | None |
| Scope | Unchanged |
| Vertraulichkeit | High |
| Integrität | High |
| Verfügbarkeit | High |
| Authentifizierung | Nicht erforderlich |
| Auswirkung | Root-Befehlsausführung |
| Ausnutzung | Aktive Ausnutzung gemeldet |
Malicious Email
      │
      ▼
Email Parsing
      │
      ▼
Insufficient Input Validation
      │
      ▼
SQL Injection
      │
      ▼
Arbitrary SQL Statements
      │
      ▼
Command Execution
      │
      ▼
ROOT PRIVILEGES
Das wesentliche Merkmal dieser Schwachstelle ist, dass die Angriffsfläche der E-Mail-Verarbeitungspfad selbst ist und nicht etwa der Zugriff auf die administrative Oberfläche erforderlich ist.
Ein Angreifer benötigt nicht:
❌ Valid credentials
❌ Administrative privileges
❌ Existing account
❌ User interaction
❌ Local network access
Die grundlegende Voraussetzung ist die Fähigkeit, eine bösartig präparierte E-Mail an ein betroffenes Gateway zuzustellen.
Remote Attacker
      │
      │  Malicious Email
      ▼
Cisco Secure Email Gateway
      │
      ▼
Vulnerable Email Parser
      │
      ▼
SQL Injection
      │
      ▼
Root Command Execution
Eine erfolgreiche Kompromittierung des Gateways kann schwerwiegende Folgen haben:
Da die Ausnutzung zu Root-Rechten führen kann, sollte die Untersuchung nach einer Kompromittierung nicht ausschließlich auf Protokollen basieren, die auf dem betroffenen Gerät gespeichert sind.
Cisco meldete aktive Ausnutzung im September 2026.
Die Schwachstelle wurde außerdem in den CISA Known Exploited Vulnerabilities (KEV)-Katalog aufgenommen.
Organisationen, die betroffene Cisco Secure Email Gateway-Installationen betreiben, sollten dies daher als Notfallbehebung behandeln und nicht als routinemäßiges Patch-Ereignis.
Cisco empfiehlt, die mail_logs des Geräts auf verdächtige SQL-Anweisungen zu überprüfen.
Ein besonders wichtiges Erkennungsmuster ist:
COPY.*TO PROGRAM
Administratoren können die Mail-Logs über die Cisco ESA CLI untersuchen:
grep -i "COPY.*TO PROGRAM" [mail_logs]
Jeder übereinstimmende Eintrag sollte als potenzieller Indikator für bösartige Aktivität untersucht werden.
Beschränken Sie die Untersuchung nicht auf das betroffene Gerät.
Überprüfen Sie:
├── mail_logs
├── Network firewall logs
├── DNS logs
├── Proxy logs
├── Egress traffic
├── Authentication logs
├── Cluster member logs
└── Endpoint telemetry
Achten Sie auf: