 0xblackash/cve-2026-72018
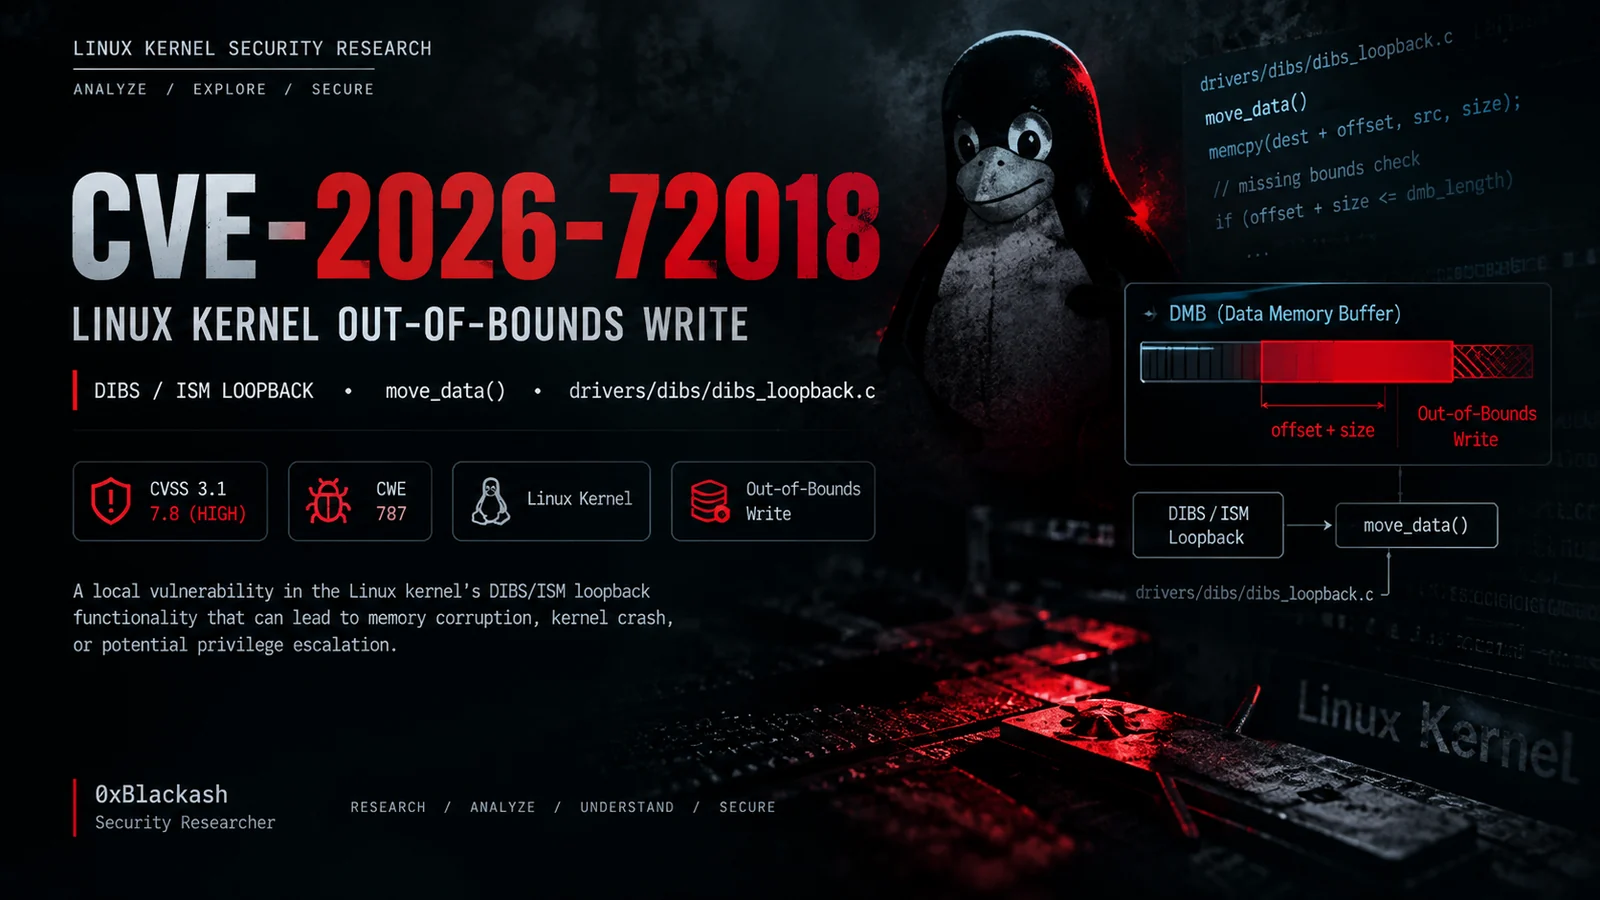
Technische Analyse von CVE-2026-72018, einem Out-of-Bounds-Schreibzugriff im Linux-Kernel im DIBS/ISM-Loopback, einschließlich Ursachenanalyse, betroffener Versionen, Erkennung und Gegenmaßnahmen.

Linux-Kernel • DIBS Loopback • Out-of-Bounds Write
Sicherheitsforschung und technische Analyse von CVE-2026-72018.
01 — ÜberblickCVE-2026-72018 ist eine Out-of-Bounds-Write-Schwachstelle im Linux-Kernel, die die DIBS/ISM-Loopback-Funktionalität betrifft.
Die Schwachstelle steht im Zusammenhang mit der Verarbeitung von Daten, die in einen registrierten DMB (Data Memory Buffer) übertragen werden.
Die betroffene Implementierung validiert nicht ausreichend die Beziehung zwischen dem angegebenen Offset, der Übertragungsgröße und den tatsächlichen DMB-Grenzen, bevor die Speicheroperation durchgeführt wird.
| Eigenschaft | Wert |
|---|---|
| CVE | CVE-2026-72018 |
| CWE | CWE-787 — Out-of-bounds Write |
| CVSS v3.1 | 7.8 — High |
| Angriffsvektor | Lokal |
| Erforderliche Rechte | Niedrig |
| Benutzerinteraktion | Keine |
| Vertraulichkeit | Hoch |
| Integrität | Hoch |
| Verfügbarkeit | Hoch |
| Komponente | Linux-Kernel |
| Bereich | DIBS / ISM Loopback |
02 — Technische ZusammenfassungDer verwundbare Codepfad umfasst:
drivers/dibs/dibs_loopback.c
und die:
move_data()
Funktion.
Konzeptionell lässt sich die problematische Operation wie folgt darstellen:
memcpy(destination + offset, source, size);
Die Sicherheitsgrenze, die eingehalten werden muss, ist:
offset + size <= DMB_length
Wenn diese Beziehung nicht korrekt durchgesetzt wird, kann die resultierende Speicheroperation über den gültigen DMB-Bereich hinausgehen.
             DMB
┌──────────────────────────────────────┐
│                                      │
│        Valid Memory Region           │
│                                      │
│   ┌────────────────────────────┐     │
│   │      offset + size         │     │
│   └────────────────────────────┘     │
│                                      │
└──────────────────────────────────────┘
                    │
                    ▼
              Boundary Check
                    │
          ┌─────────┴─────────┐
          │                   │
        VALID               INVALID
          │                   │
          ▼                   ▼
       memcpy()        Out-of-Bounds Write
03 — UrsacheDas zugrunde liegende Problem ist eine unzureichende Grenzenvalidierung vor dem Kopieren von Daten in den Ziel-DMB.
Eine sichere Implementierung sollte sicherstellen, dass:
offset <= dmb_length
und:
size <= dmb_length - offset
bevor die Kopie durchgeführt wird.
Die Verwendung der Subtraktion für die zweite Prüfung vermeidet außerdem einen Vergleich im Stil eines Integer-Overflows wie:
offset + size <= dmb_length
bei angreifergesteuerten Integer-Werten.
if (offset > dmb_length)
    return -EINVAL;

if (size > dmb_length - offset)
    return -EINVAL;
Erst nach diesen Prüfungen sollte die Speicheroperation fortgesetzt werden.
04 — SicherheitsauswirkungEin Out-of-Bounds Write im Kernel-Space kann potenziell zu Folgendem führen:
User-controlled input
        │
        ▼
Insufficient bounds validation
        │
        ▼
Out-of-bounds memory write
        │
        ├──► Kernel memory corruption
        │
        ├──► Kernel crash / DoS
        │
        └──► Potential privilege escalation
Die tatsächliche Ausnutzbarkeit und Auswirkung hängen von der Kernel-Konfiguration, dem Speicherlayout, erreichbaren Codepfaden, Mitigationen und der Systemkonfiguration ab.
Wichtig: CVSS beschreibt die potenzielle Schwere der Schwachstelle; es belegt für sich genommen nicht, dass ein funktionierender Privilegieneskalations- oder Codeausführungs-Exploit existiert.
05 — Betroffener Codedrivers/
└── dibs/
└── dibs_loopback.c
Relevante Funktion:
move_data()
Die Schwachstelle betrifft das Zusammenspiel zwischen:
DIBS
 │
 └── ISM Loopback
       │
       └── DMB
            │
            └── Memory Transfer
06 — Betroffene VersionenÜberprüfen Sie den Status stets anhand der Kernel-Distribution, die Sie testen, da Linux-Distributionen Sicherheitsfixes möglicherweise backporten.
Gemeldete betroffene Bereiche umfassen:
6.10.x

6.13.x – 6.18.39

6.19.x – 7.1.4
Gemeldete korrigierte Versionen umfassen:
6.12.97
6.18.40
7.1.5
Entwicklungszweige können den Fix an unterschiedlichen Revisionspunkten enthalten.
uname -r
Zusätzliche Informationen:
uname -a
Für distributionsspezifische Paketinformationen:
cat /etc/os-release
07 — LaborverifikationDieses Repository ist für autorisiertes Sicherheitsresearch und defensives Testen gedacht.
Empfohlener Workflow:
# Identify the running kernel
uname -r

# Identify distribution
cat /etc/os-release

# Inspect kernel configuration
zgrep -i "DIBS\|ISM" /proc/config.gz 2>/dev/null

# Check loaded modules
lsmod | grep -Ei "dibs|ism"

# Inspect kernel messages
dmesg | grep -Ei "dibs|ism|smc"
Für die Quellcode-Analyse:
grep -R "move_data" drivers/dibs/ 2>/dev/null
Die verfügbaren Befehle hängen von der Kernel-Quelle und der Distributionskonfiguration ab.
08 — ForschungsmethodikEin nützlicher Analyse-Workflow ist:
       ┌──────────────────┐
       │ Identify Kernel  │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Locate Component │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Review Data Flow │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Find Boundary    │
       │ Validation       │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Compare Patched  │
       │ / Vulnerable     │
       │ Implementations  │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Validate in an   │
       │ Isolated Lab     │
       └──────────────────┘
09 — Defensive AnalyseBei der Untersuchung eines potenziell betroffenen Systems:
uname -r
cat /etc/os-release
Verwenden Sie den Sicherheitshinweis Ihrer Linux-Distribution, anstatt sich nur auf die Upstream-Kernel-Version zu verlassen.
