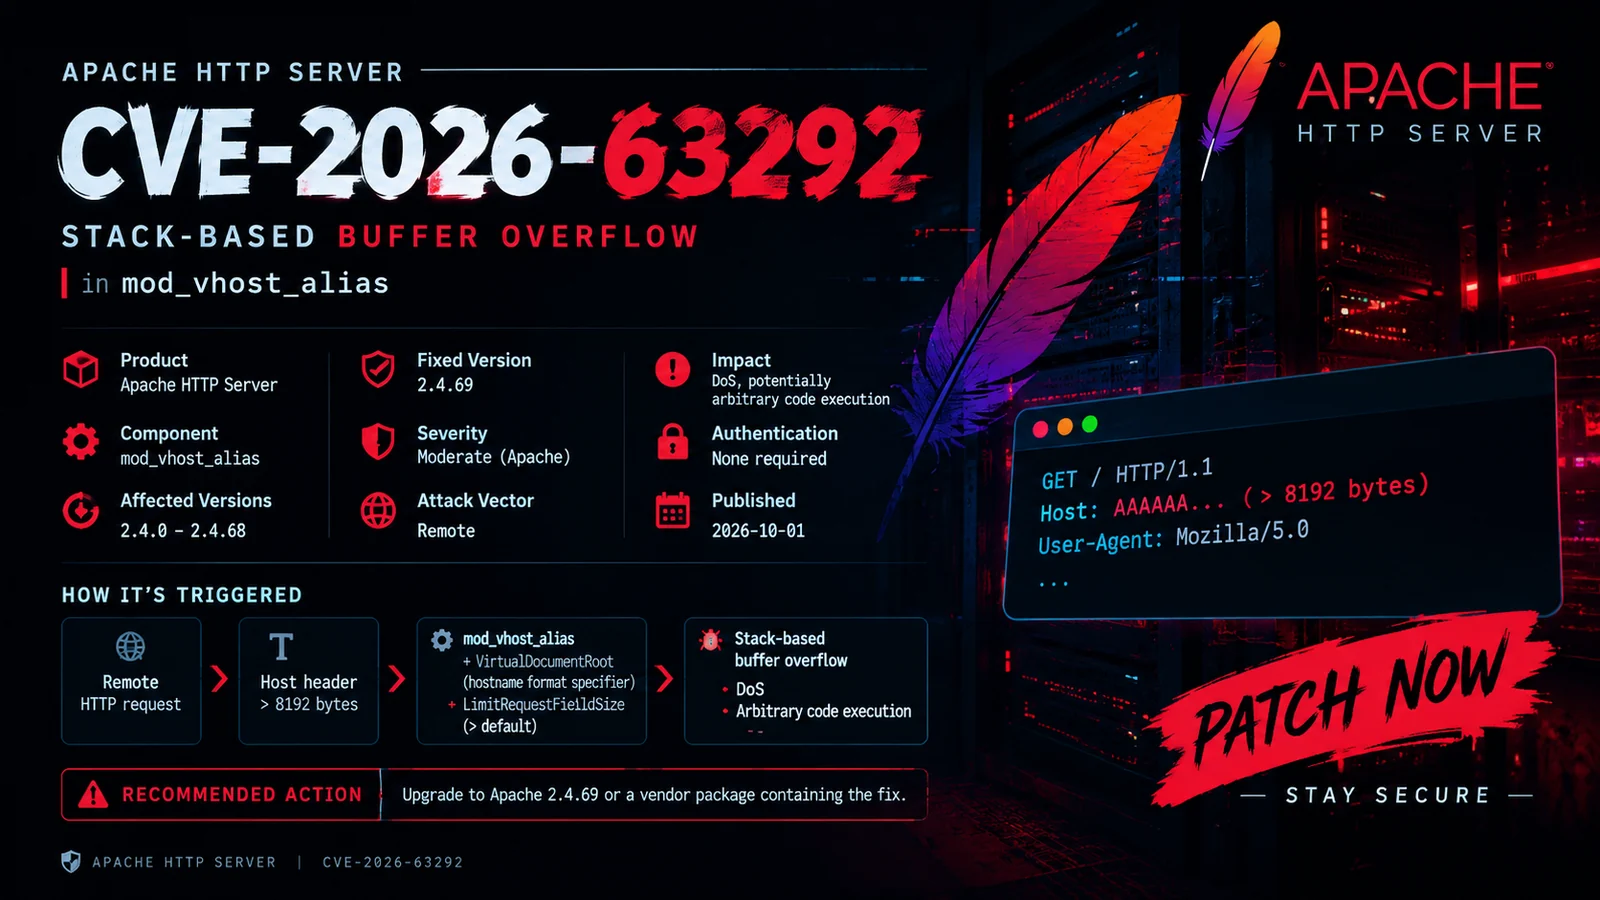
 0xblackash/cve-2026-63292
Dokumentiert CVE-2026-63292, einen stackbasierten Pufferüberlauf in Apache mod_vhost_alias, mit betroffenen Versionen, sicherer Version und Konfigurationsprüfungen sowie Patch-Anleitung.

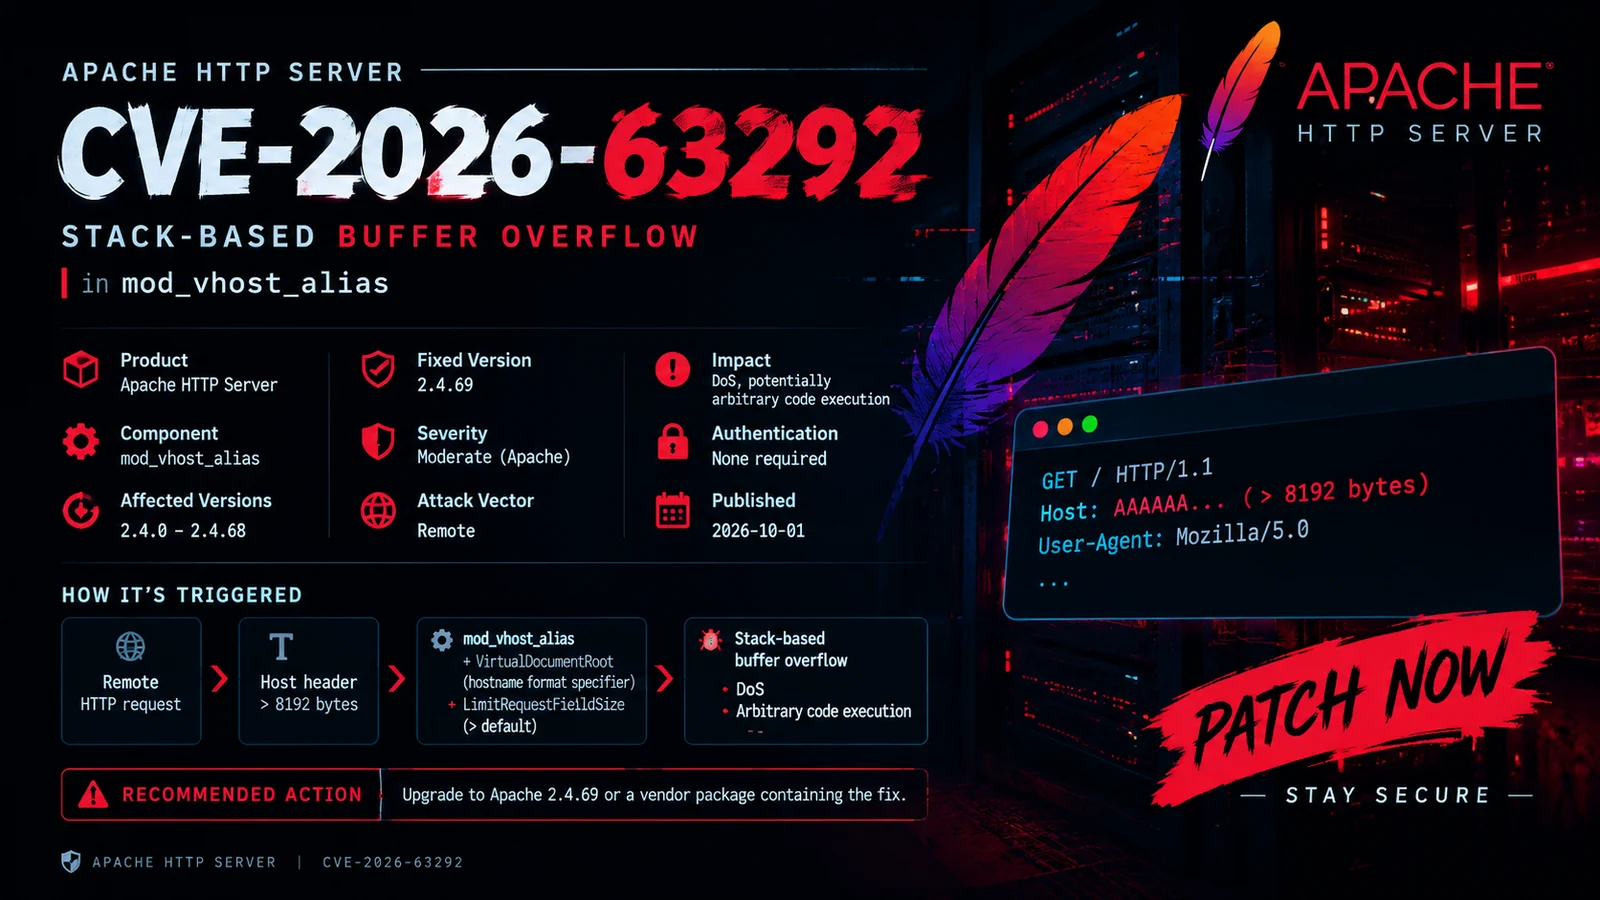
CVE-2026-63292 ist eine stackbasierte Pufferüberlauf-Schwachstelle, die das Modul mod_vhost_alias des Apache HTTP Servers betrifft.
Das Problem kann unter bestimmten Serverkonfigurationen ausgelöst werden, die übergroße HTTP-Host-Header und VirtualDocumentRoot-Hostnamen-Formatbezeichner beinhalten.
CVE-2026-63292
├── Component: mod_vhost_alias
├── Type: Stack-Based Buffer Overflow
├── CWE: CWE-121
├── Attack Vector: Network
├── Authentication: Not required
└── Impact: Denial of Service / Potential Code Execution
| Apache HTTP Server | Status |
|---|---|
2.4.0 – 2.4.68 | ⚠️ Betroffen |
2.4.69+ | ✅ Behoben |
Überprüfen Sie stets die Paketversion, die von Ihrem Betriebssystem-Anbieter bereitgestellt wird, da Distributionen Sicherheitsfixes per Backport einspielen können, ohne die Upstream-Versionsnummer zu ändern.
Apache HTTP Server
        │
        ▼
   mod_vhost_alias
        │
        ▼
VirtualDocumentRoot
        │
        ▼
Hostname format processing
        │
        ▼
Oversized Host header
        │
        ▼
Stack-based buffer overflow
Die Schwachstelle steht im Zusammenhang mit einer bestimmten Konfigurationskombination.
Relevante Indikatoren sind unter anderem:
LoadModule vhost_alias_module modules/mod_vhost_alias.so

VirtualDocumentRoot /var/www/%0

LimitRequestFieldSize <value above default>
Eine anfällige Konfiguration sollte nur in einer autorisierten Testumgebung bewertet werden.
Apache-Version prüfen:
apache2 -v
Debian / Ubuntu:
dpkg -l | grep apache2
RHEL / Fedora:
rpm -qa | grep httpd
Prüfen, ob mod_vhost_alias geladen ist:
apachectl -M | grep vhost
oder:
apache2ctl -M | grep vhost
Konfiguration durchsuchen:
grep -R "VirtualDocumentRoot" /etc/apache2/ 2>/dev/null
LimitRequestFieldSize prüfen:
grep -R "LimitRequestFieldSize" /etc/apache2/ 2>/dev/null
Aktualisieren Sie den Apache HTTP Server auf eine Version, die den Sicherheitsfix enthält.
Affected
2.4.0 ───────────────► 2.4.68
                         │
                         │ UPDATE
                         ▼
                     2.4.69+
                      FIXED
Nach dem Update überprüfen:
apache2 -v
Anschließend die Konfiguration validieren:
apachectl configtest
Starten Sie den Dienst neu, sofern dies für Ihre Umgebung angemessen ist:
sudo systemctl restart apache2
Dieses Repository konzentriert sich bewusst auf sichere Schwachstellenidentifikation.
Es stellt nicht bereit:
Der empfohlene Ansatz ist die Überprüfung von Version und Konfiguration.
     ┌──────────────────────┐
     │ Identify Apache      │
     │ version              │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Check mod_vhost_alias │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Review VirtualHost / │
     │ VirtualDocumentRoot  │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Check request-header │
     │ configuration         │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Patch / Verify       │
     │ fixed package        │
     └──────────────────────┘
| Property | Value |
|---|---|
| CVE | CVE-2026-63292 |
| Product | Apache HTTP Server |
| Module | mod_vhost_alias |
| Vulnerability | Stack-based buffer overflow |
| CWE | CWE-121 |
| Vector | Network |
| Authentication | Not required |
| Affected | 2.4.0 – 2.4.68 |
| Fixed | 2.4.69 |
| Primary Concern | Memory corruption |
| Safe Testing | Version + configuration checks |
CVE-2026-63292/
│
├── README.md
├── banner.png
├── CVE-2026-63292.py
├── requirements.txt
└── screenshots/
    └── lab-environment.png
Dieses Projekt ist für autorisierten Sicherheitsforschung, defensives Testen, Schwachstellenanalyse und Bildungszwecke bestimmt.
Testen Sie nur Systeme, die Ihnen gehören oder für die Sie eine ausdrückliche Genehmigung zur Bewertung haben.
0xBlackash // Security Research
Understand • Verify • Patch • Secure
