 0xblackash/cve-2026-55450
Advisory, das CVE-2026-55450 dokumentiert, eine nicht authentifizierte Datei-Upload-Schwachstelle in Langflow, mit Auswirkungsanalyse, Erkennungsreferenzen und Hinweisen zur Behebung.

Nicht authentifizierte Datei-Upload-Schwachstelle
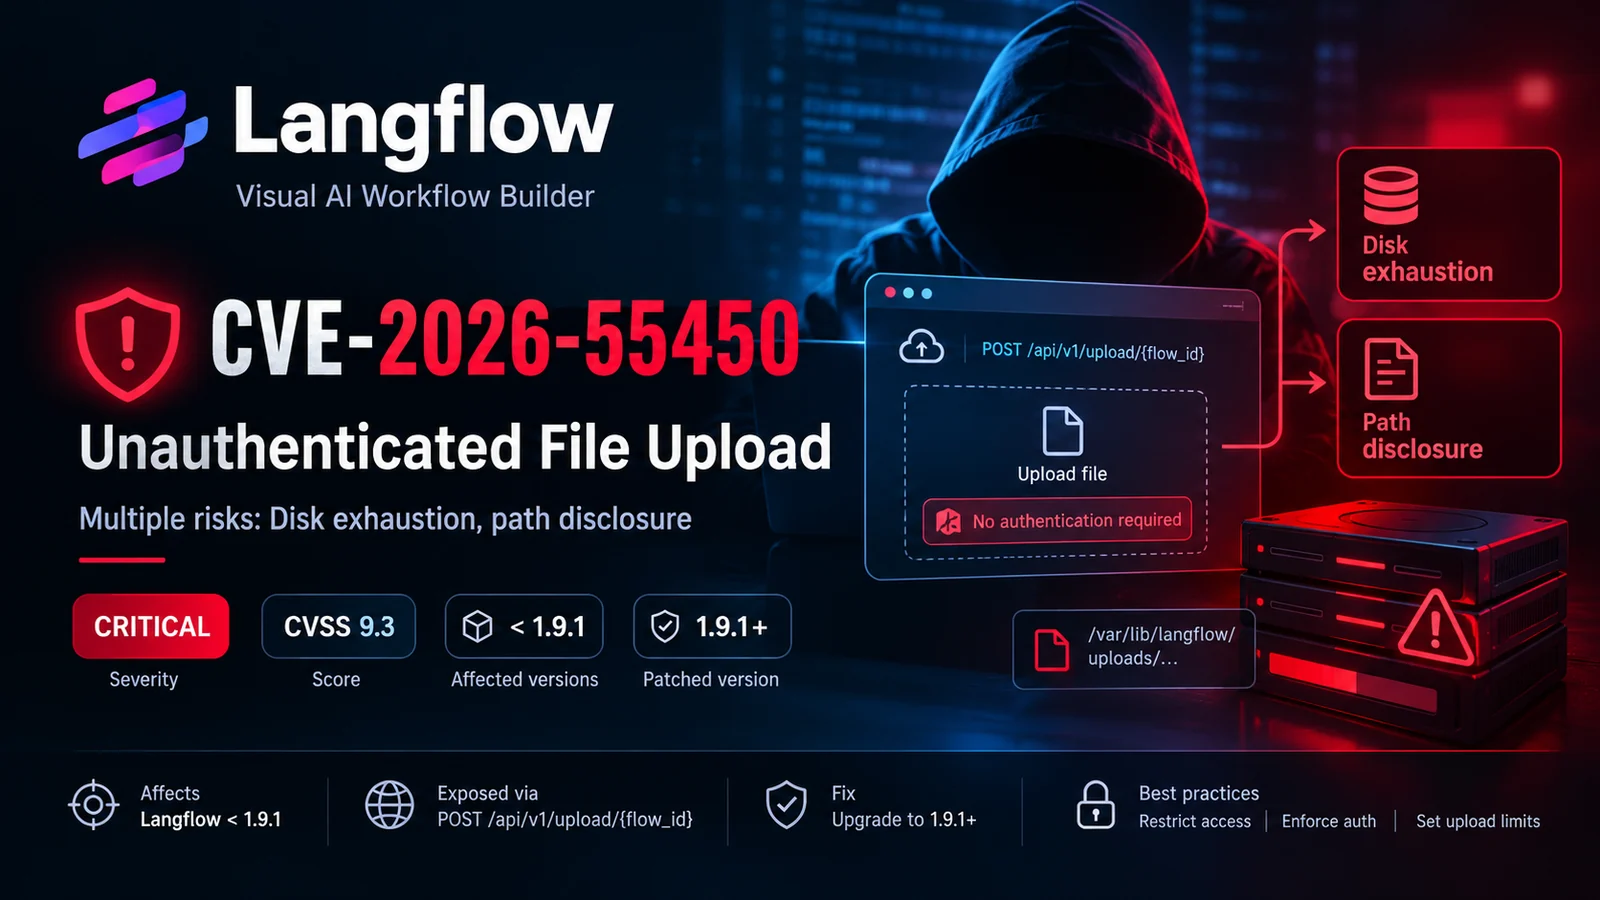
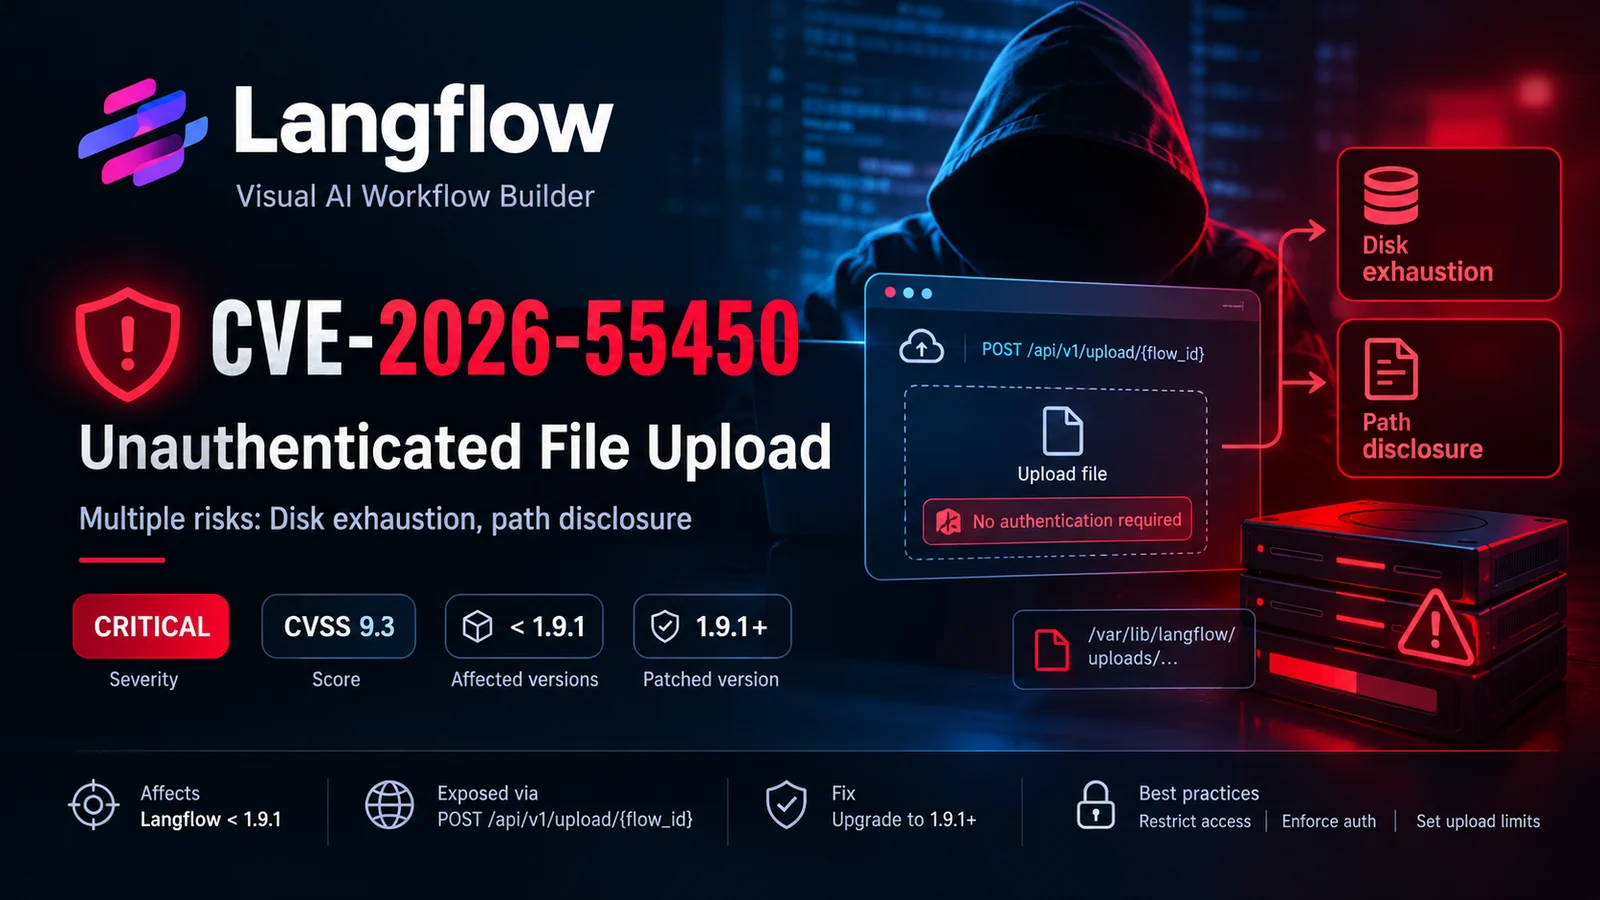
CVE-2026-55450 betrifft eine gemeldete Datei-Upload-Schwachstelle in Langflow, einer Open-Source-Plattform zum Erstellen KI-gestützter Workflows.
Ein exponierter Upload-Endpunkt kann nicht authentifizierte Datei-Uploads ermöglichen, was potenziell zu übermäßigem Speicherverbrauch und der Offenlegung interner Dateisystempfade führen kann.
Dieses Repository dokumentiert die Schwachstelle, ihre potenziellen Auswirkungen, Erkennungsreferenzen und empfohlene Gegenmaßnahmen.
| Attribut | Details |
|---|---|
| CVE-ID | CVE-2026-55450 |
| Produkt | Langflow |
| Betroffene Versionen | Früher als 1.9.1, gemäß dem referenzierten Hinweis |
| Behobene Version | 1.9.1 oder später |
| Angriffsvektor | Netzwerk |
| Authentifizierung | Nicht erforderlich für den gemeldeten verwundbaren Endpunkt |
| Potenzielle Auswirkung | Denial of Service und Informationsoffenlegung |
| Verwandte Schwächen | CWE-306, CWE-400, CWE-200 |
Für verbindliche Informationen konsultieren Sie den offiziellen GitHub-Sicherheitshinweis.
Die gemeldete Schwachstelle betrifft den folgenden API-Endpunkt:
POST /api/v1/upload/{flow_id}
Unzureichende Authentifizierung und Upload-Beschränkungen können eine Bereitstellung unautorisierten Datei-Uploads aussetzen.
Die potenziellen Folgen umfassen:
Die bloße Existenz dieses Endpunkts bestätigt nicht, dass eine Bereitstellung verwundbar ist. Version, Konfiguration und Patch-Status müssen überprüft werden.
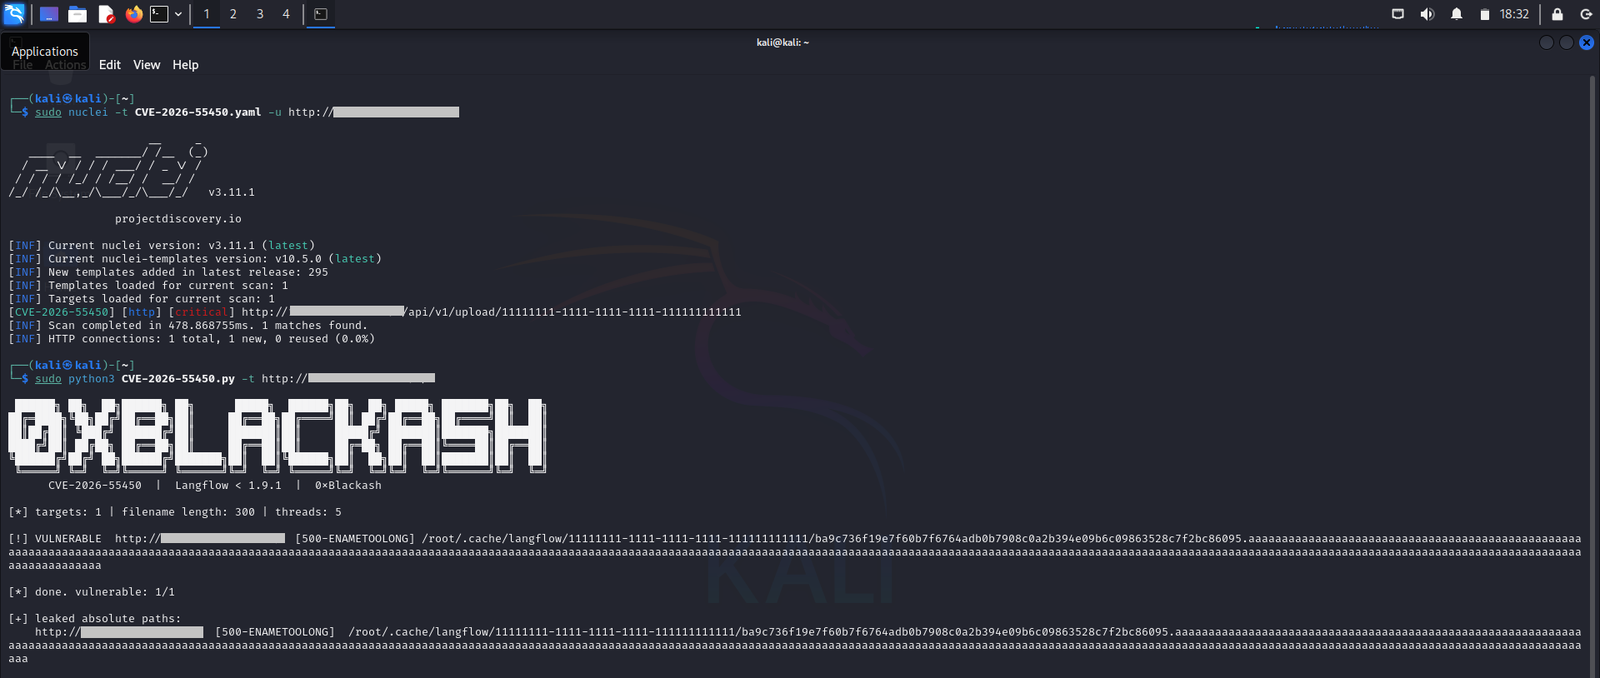
Übermäßige Datei-Uploads können verfügbare Speicherressourcen verbrauchen und die Anwendungsverfügbarkeit beeinträchtigen.
Antworten, die interne Dateisystempfade preisgeben, können Implementierungsdetails offenlegen, die für eine weitergehende Sicherheitsbewertung nützlich sind.
Ein Upload-Endpunkt, der die erforderlichen Authentifizierungs- und Autorisierungskontrollen nicht durchsetzt, kann unautorisierte Vorgänge ermöglichen.
Sicherheitsteams sollten ihre Langflow-Bereitstellungen mit autorisierten, nicht destruktiven Methoden validieren.
Empfohlene Prüfungen:
Ergebnisse automatisierter Erkennung sollten als Indikatoren und nicht als definitiver Nachweis einer Schwachstelle behandelt werden. Aktive Tests müssen auf Systeme beschränkt werden, für die eine ausdrückliche Autorisierung erteilt wurde.
Empfohlene Schutzmaßnahmen:
Sofern unterstützt, überprüfen Sie die Einstellung max_file_size_upload und verifizieren Sie ihren effektiven Wert anhand der Dokumentation für die bereitgestellte Version.
Dieses Repository ist für defensive Sicherheitsforschung, Schwachstellenbewusstsein und autorisierte Tests bestimmt.
Testen Sie keine Systeme ohne Genehmigung. Der Autor übernimmt keine Verantwortung für Schäden oder Missbrauch, die aus unautorisierten Aktivitäten resultieren.
Sicherheitsforschung | Schwachstellenanalyse | Defensive Validierung
