 0xblackash/cve-2026-46333
CVE-2026-46333

Hochwertiger Proof of Concept für die Race-Condition-Schwachstelle im Linux-Kernel


Ein sauberer und zuverlässiger Proof-of-Concept-Exploit für CVE-2026-46333 – Lokale Informationsoffenlegung durch eine Race-Condition im Prozess-Exit-Pfad des Linux-Kernels.

Erfolgreiches Stehlen des SSH-Host-Private-Keys und von /etc/shadow auf Kali Linux
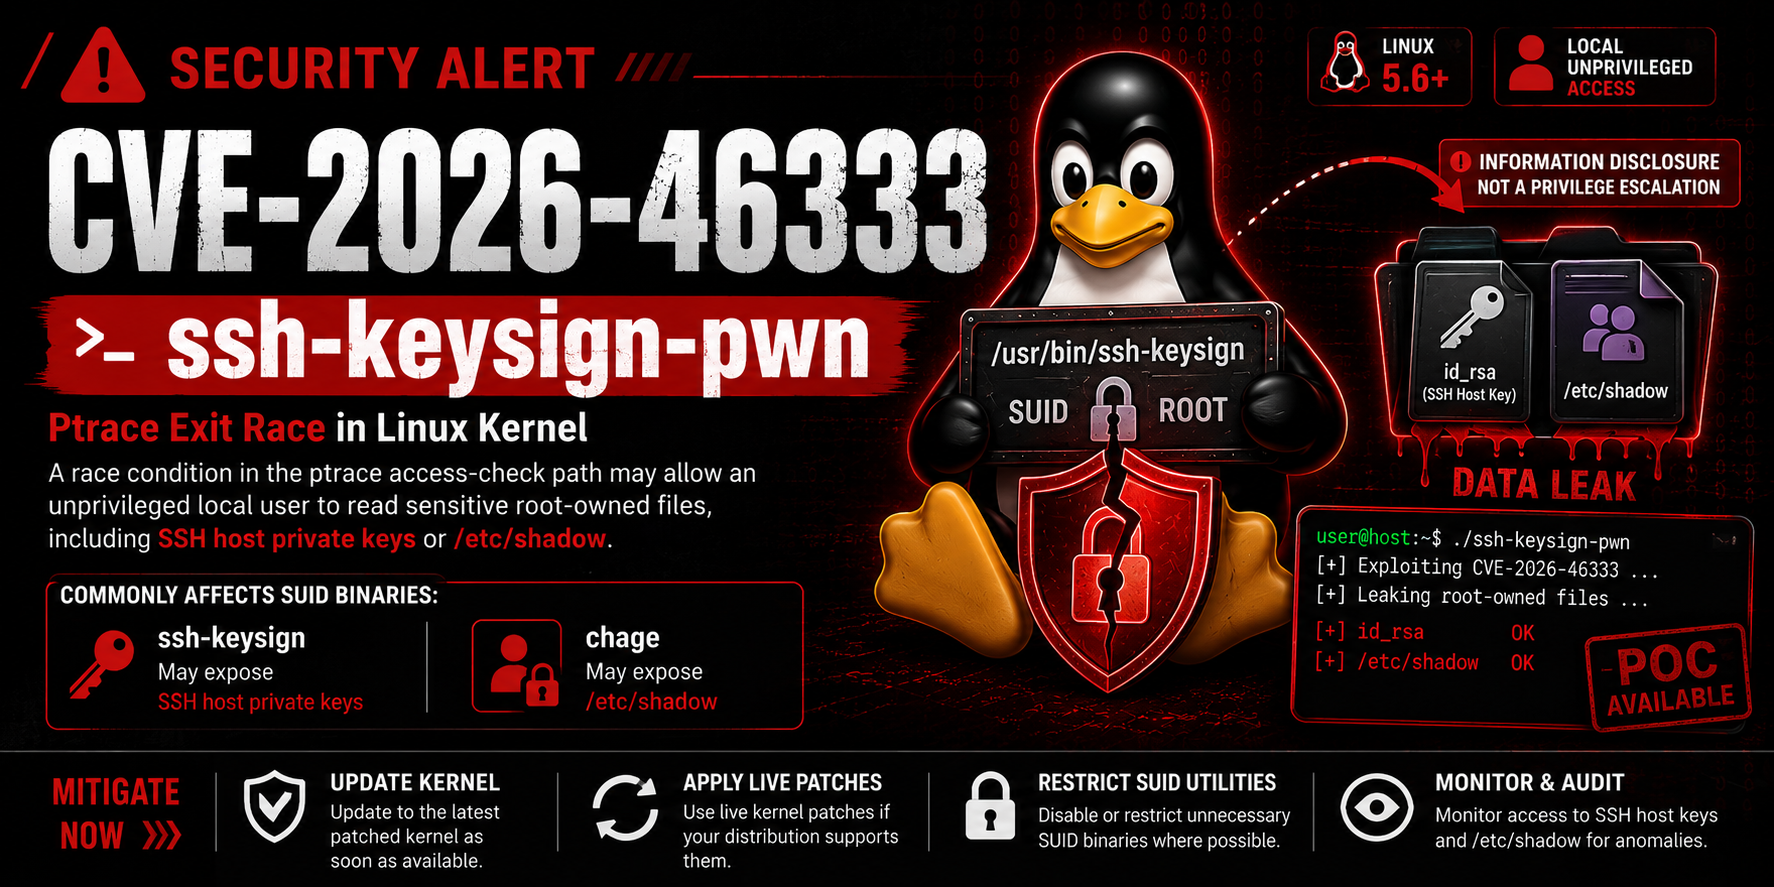
CVE-2026-46333 (auch bekannt als ssh-keysign-pwn) ist eine Race-Condition in der ptrace- und Prozess-Exit-Logik des Linux-Kernels (do_exit() → exit_mm() vor exit_files()).
Wenn ein privilegierter Prozess (z.B. SUID ssh-keysign oder chage) während des Exits mm == NULL hat, wird die Dumpability-Prüfung umgangen, sodass ein unprivilegierter lokaler Angreifer pidfd_getfd() verwenden kann, um offene Dateideskriptoren zu stehlen.
Auswirkung:
/etc/ssh/ssh_host_*_key)/etc/shadowEntdeckt von: Qualys
Behoben in: Kernel-Commit 31e62c2ebbfdc3fe3dbdf5e02c92a9dc67087a3a (Mai 2026)
/etc/shadow-Dieb über chagegit clone https://github.com/0xBlackash/CVE-2026-46333.git
cd CVE-2026-46333
sudo ./CVE-2026-46333
sudo ./CVE-2026-46333-shadow
| Datei | Beschreibung |
|---|---|
cve-2026-46333.c | SSH-Host-Private-Keys-Dieb |
cve-2026-46333-shadow.c | /etc/shadow-Dieb über chage |
README.md | Diese Datei |
SSH-Key-Dieb:
[+] SUCCESS! Stolen fd 3 -> /etc/ssh/ssh_host_ecdsa_key (round 0)
-----BEGIN OPENSSH PRIVATE KEY-----
b3BlbnNzaC1rZXktdjEAAAAABG5vbmUAAAAEbm9uZQAAAAAAAAAB...
Shadow-Dieb:
[+] SUCCESS! Stolen /etc/shadow (round 0)
root:*:19953:0:99999:7:::
kali:$y$j9T$zY1oKFxJlTgP2WcJhzbNl1$...
31e62c2ebbfd... enthältEnableSSHKeysign in der sshd_config, falls nicht benötigtDieser Exploit dient ausschließlich zu Bildungs- und Sicherheitsforschungszwecken.
Verwenden Sie ihn nur auf Systemen, die Ihnen gehören oder für die Sie eine ausdrückliche schriftliche Erlaubnis zum Testen haben.
Der Autor übernimmt keine Haftung für Missbrauch oder Schäden.
Dieses Projekt ist unter der MIT-Lizenz lizenziert – Sie können es frei verwenden, modifizieren und verteilen.
Mit ❤️ für die Sicherheits-Community erstellt
Systeme aktuell zu halten ist die beste Verteidigung.

