

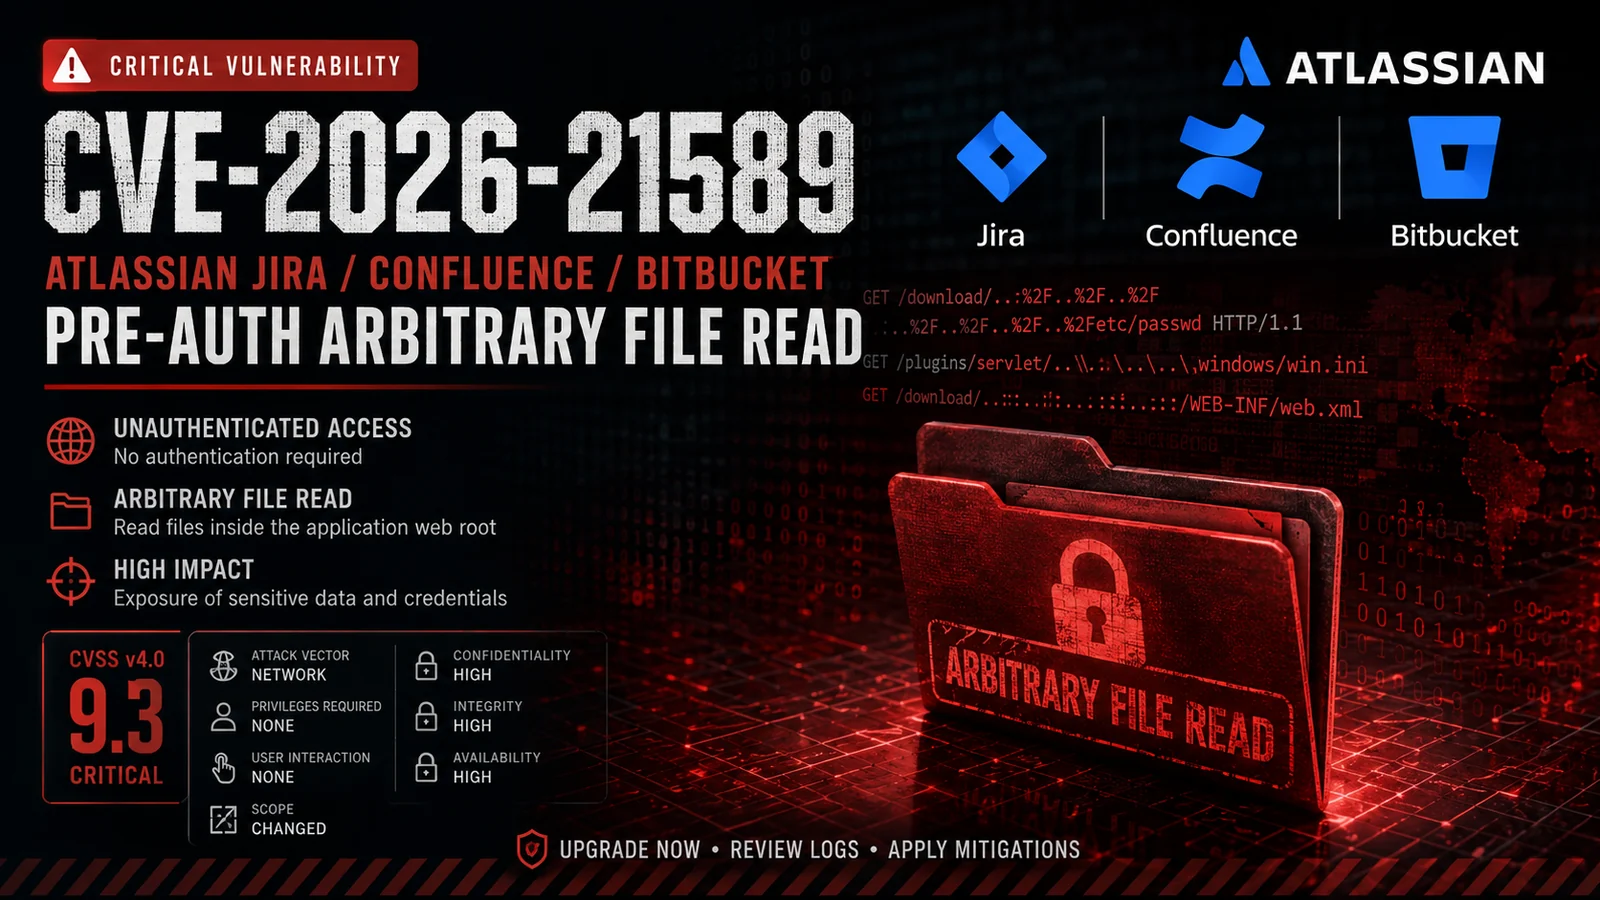
Technische Analyse und Erkennungshinweise für CVE-2026-21589, eine Pre-Auth-Path-Traversal-Schwachstelle mit beliebigem Dateizugriff in Atlassian Data Center-Produkten.


Unauthenticated Arbitrary File Access via Path Traversal
Security research and technical analysis of CVE-2026-21589 affecting multiple Atlassian Data Center products.
CVE-2026-21589 ist eine kritische unauthentifizierte Arbitrary-File-Access-Schwachstelle, die mehrere Atlassian Data Center-Produkte betrifft.
Die Schwachstelle ermöglicht einem entfernten, nicht authentifizierten Angreifer den Zugriff auf bestimmte Dateien innerhalb des Web-Application-Roots der Anwendung.
Die Ausnutzung erfordert keine gültigen Anmeldedaten und keine Benutzerinteraktion, aber der Angreifer muss den exakten Namen und Pfad der Zieldatei kennen. Die Schwachstelle bietet keine Verzeichnisauflistung oder beliebige Dateiaufzählung.
CVE: CVE-2026-21589
Schweregrad: Kritisch
CVSS v4.0: 9.3
Angriffsvektor: Netzwerk
Erforderliche Berechtigungen: Keine
Benutzerinteraktion: Keine
Schwachstellenklasse: Path Traversal / Arbitrary File Access
Wichtig: Diese Schwachstelle sollte für internetzugewandte selbstgehostete Atlassian-Deployments als besonders schwerwiegend angesehen werden.
CVE-2026-21589 betrifft die folgenden Atlassian-Produkte:
| Produkt | Behobene Versionen |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
Alle Versionen vor den jeweils zutreffenden behobenen Releases gelten gemäß Atlassians Advisory als betroffen.
Die Schwachstelle steht im Zusammenhang mit der unsachgemäßen Behandlung von Pfadinformationen in Atlassians Web-Ressourcen-Verarbeitung.
Eine speziell präparierte Anfrage kann dazu führen, dass Traversal-Komponenten als Pfadtrenner interpretiert werden, wodurch die Anfrage Dateien erreichen kann, die normalerweise nicht über den betroffenen Ressourcen-Handling-Mechanismus offengelegt werden sollten.
Konzeptionell:
Unauthenticated HTTP Request
          |
          v
   Crafted Resource Path
          |
          v
   Path Traversal Handling
          |
          v
Application Web Root
          |
          v
   Target File Disclosure
Der Angriff bietet von sich aus keine Verzeichnisauflistung.
Ein Angreifer benötigt daher Vorwissen über die folgenden Eigenschaften einer Zieldatei:
Filename
+
Path
bevor er versucht, sie abzurufen.
Das zugrunde liegende Problem betrifft die Pfadnormalisierung und die Traversal-Behandlung in der gemeinsamen Atlassian-Web-Ressourcen-Funktionalität.
Nach dem Advisory veröffentlichte Sicherheitsforschung zeigte, dass speziell konstruierte Traversal-Sequenzen mit der Ressourcen-Ladelogik der Anwendung interagieren können.
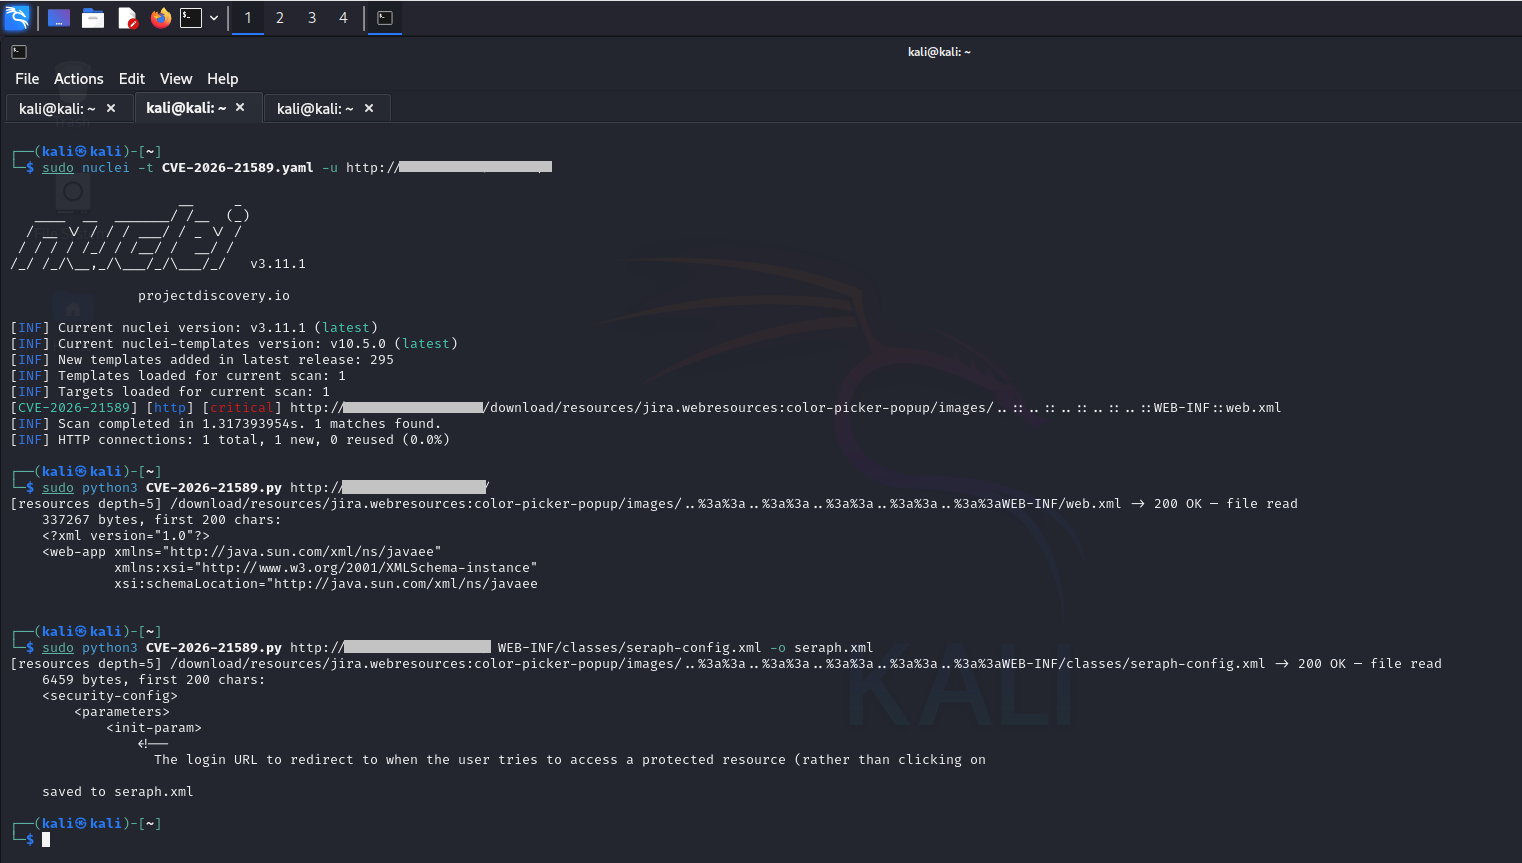
Eine wichtige während der Forschung identifizierte Eigenschaft ist die Behandlung von ::-Sequenzen als Pfadtrenner während der Anfrageverarbeitung.
Konzeptionell:
Normal Path
    |
    v
Resource Resolver
    |
    v
Expected Application Resource


Malicious Path
    |
    v
Traversal Sequence
    |
    v
Resource Resolver
    |
    v
Unexpected File
Das genaue Ausnutzungsverhalten hängt vom betroffenen Produkt und der Deployment-Konfiguration ab.
| Eigenschaft | Wert |
|---|---|
| Authentifizierung | Nicht erforderlich |
| Benutzerinteraktion | Nicht erforderlich |
| Angriffsvektor | Netzwerk |
| Angriffskomplexität | Gering |
| Erforderliche Rechte | Keine |
| Primäre Auswirkung | Vertraulichkeit |
| Sekundäre Auswirkung | Mögliche Systemkompromittierung je nach offengelegten Dateien/Konfiguration |
| Verzeichnisaufzählung | Nicht direkt bereitgestellt |
| Remote-Ausnutzung | Ja |
| Internet-Expositionsrisiko | Hoch |
Der offizielle CVSS-v4.0-Vektor lautet:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
CVSS-Score:
9.3 — CRITICAL
Die primäre Sicherheitsauswirkung ist der unbefugte Zugriff auf Dateien innerhalb des Web-Roots der Anwendung.
Je nach Produkt, Installation und offengelegter Datei kann dies zur Offenlegung folgender Informationen führen:
Application configuration
Deployment information
Internal application resources
Credentials or secrets
Integration configuration
Other sensitive application data
Die tatsächlichen Auswirkungen hängen stark davon ab, welche Dateien innerhalb des Web-Roots der betroffenen Anwendung vorhanden sind.
Ein besonders gefährliches Szenario kann auftreten, wenn Atlassian-Produkte mit Crowd oder anderer zentralisierter Authentifizierungsinfrastruktur integriert sind und sensible Konfigurationsdateien wiederverwendbare Anmeldedaten enthalten.
Sicherheitsforscher demonstrierten Szenarien, in denen offengelegte Crowd-Konfigurationsinformationen in bestimmten Deployments möglicherweise zu einer weitergehenden Kompromittierung verkettet werden könnten.
Ein Angreifer benötigt:
1. Network access to the vulnerable Atlassian instance
2. No authentication
3. Knowledge of a target file path
4. A vulnerable product/version
Die Schwachstelle bietet nicht:

