
 0xblackash/cve-2026-20253
CVE-2026-20253

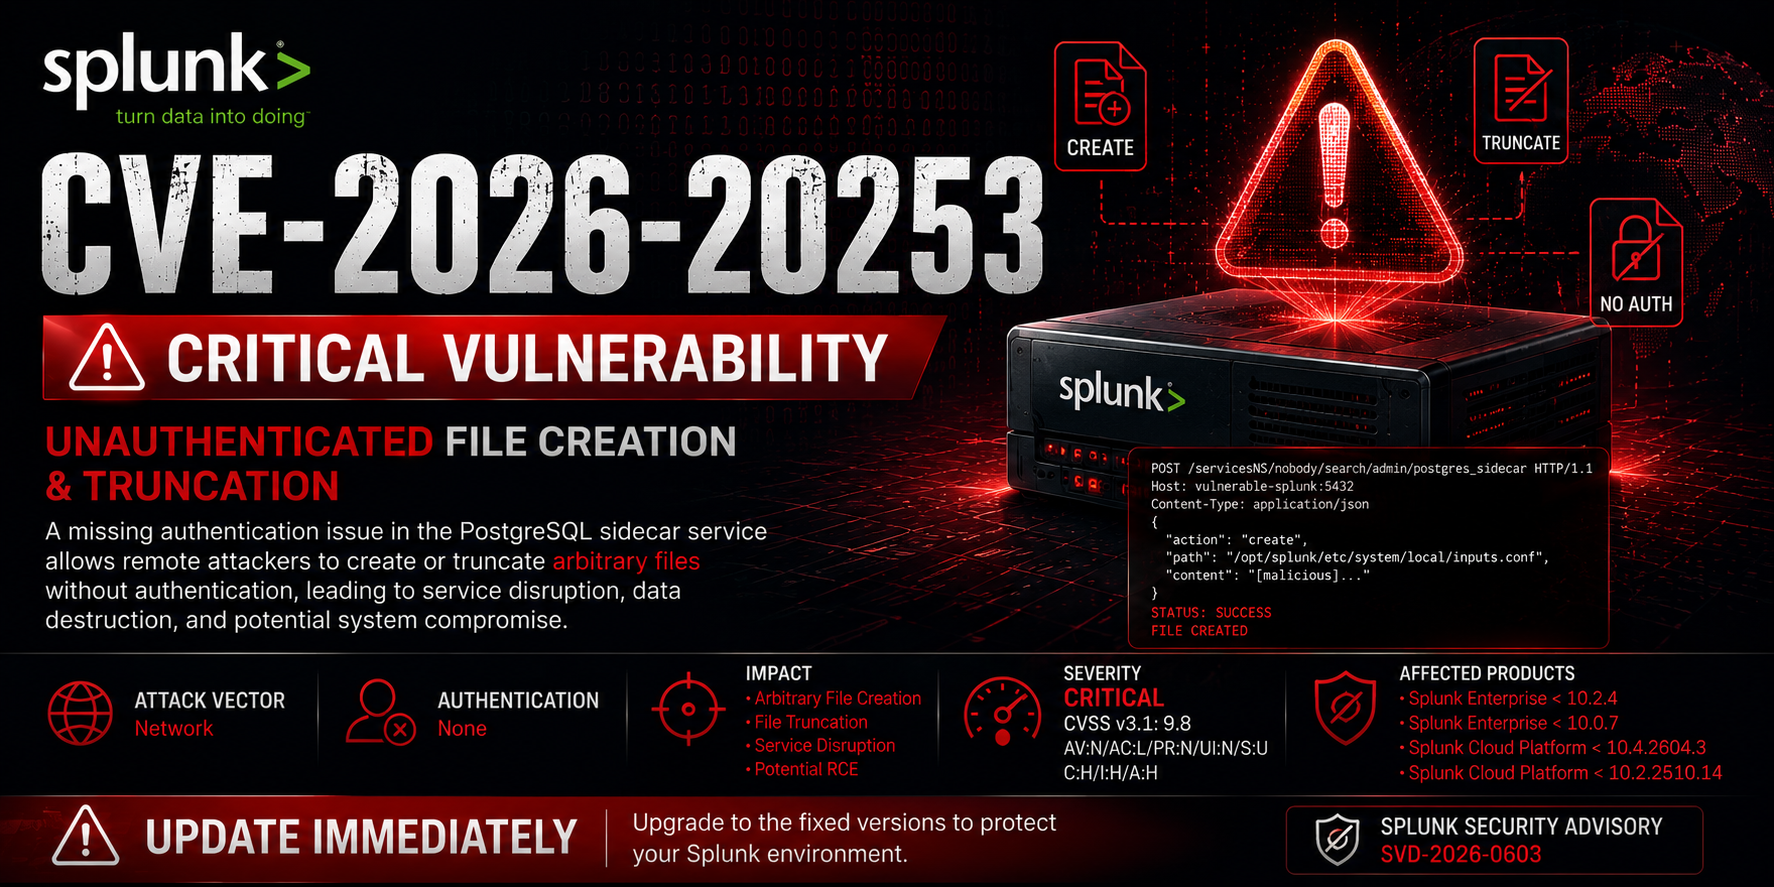


Nicht authentifizierte, beliebige Dateierstellungs- und Trunkierungsschwachstelle, die Splunk Enterprise und Splunk Cloud Platform betrifft.
CVE-2026-20253 ist eine kritische Schwachstelle in Splunk Enterprise und Splunk Cloud Platform, die es einem nicht authentifizierten entfernten Angreifer ermöglicht, über einen offengelegten PostgreSQL-Seitenwagen-Dienstendpunkt beliebige Dateien zu erstellen oder zu kürzen.
Da die anfällige Funktionalität keine Authentifizierungskontrollen besitzt, können Angreifer Dateioperationen ohne gültige Anmeldeinformationen durchführen.
Ein erfolgreicher Angriff kann Folgendes zur Folge haben:
| Eigenschaft | Wert |
|---|---|
| CVE | CVE-2026-20253 |
| Hersteller | Splunk |
| Schweregrad | Kritisch |
| CVSS v3.1 | 9.8 |
| CWE | CWE-306 |
| Schwachstellentyp | Fehlende Authentifizierung |
| Angriffsvektor | Netzwerk |
| Authentifizierung | Keine |
| Benutzerinteraktion | Keine |
| Auswirkung | Dateierstellung / Dateitrunkierung |

Die Schwachstelle existiert innerhalb einer PostgreSQL-Seitenwagen-Dienstkomponente, die sensible Dateioperationsfunktionalität offenlegt.
Aufgrund fehlender Authentifizierungsprüfungen:
Remote-Benutzer
        │
        ▼
Erreichbarer Seitenwagen-Endpunkt
        │
        ▼
Beliebige Dateien erstellen
        │
        ▼
Vorhandene Dateien kürzen
        │
        ▼
Systemauswirkung
Ein Angreifer benötigt lediglich Netzwerkzugriff auf den offengelegten Dienst.
Angreifer
    │
    ▼
Offengelegten Splunk-Dienst lokalisieren
    │
    ▼
Mit PostgreSQL-Seitenwagen verbinden
    │
    ▼
Nicht authentifizierte Anfrage
    │
    ▼
Dateien erstellen/überschreiben
    │
    ▼
Dienstunterbrechung
    │
    ▼
Potenzielle Eskalation
Mögliche Offenlegung sensibler operativer Daten.
Beliebige Dateiänderungen können die Systemintegrität beeinträchtigen.
Kritische Dateien können gekürzt werden, was Ausfälle verursacht.
Die SIEM-Infrastruktur kann unzuverlässig oder nicht verfügbar werden.
| Version | Status |
|---|---|
| < 10.2.4 | Angreifbar |
| < 10.0.7 | Angreifbar |
| Version | Status |
|---|---|
| < 10.4.2604.3 | Angreifbar |
| < 10.2.2510.14 | Angreifbar |
| Produkt | Sichere Version |
|---|---|
| Splunk Enterprise | 10.2.4+ |
| Splunk Enterprise | 10.0.7+ |
| Splunk Cloud Platform | 10.4.2604.3+ |
| Splunk Cloud Platform | 10.2.2510.14+ |
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| Metrik | Wert |
|---|---|
| Angriffsvektor | Netzwerk |
| Angriffskomplexität | Niedrig |
| Erforderliche Privilegien | Keine |
| Benutzerinteraktion | Keine |
| Vertraulichkeit | Hoch |
| Integrität | Hoch |
| Verfügbarkeit | Hoch |
Häufige Ports:
8000
8089
8191
5432
http.title:"Splunk"
product:"Splunk"
http.html:"Splunk"
title="Splunk"
body="Splunk"
app="Splunk"
app:"Splunk"
Unerwartete:
Dateierstellungsereignisse
Dateitrunkierungsereignisse
Dienstausfälle
Konfigurationsänderungen
Datenbank-Seitenwagen-Zugriffe
find /opt/splunk -mtime -1
find /opt/splunk -size 0
journalctl -xe
grep -Ri "postgres" /opt/splunk/var/log/
Achten Sie auf:
Unerwartete leere Dateien
Modifizierte Konfigurationsdateien
Splunk-Neustart-Anomalien
Nicht autorisierten Dienstzugriff
Netzwerkverbindungen zu Seitenwagen-Komponenten
Potenzielle Ziele:
server.conf
inputs.conf
outputs.conf
authentication.conf
web.conf
1. Angreifbare Splunk-Instanz entdecken
2. PostgreSQL-Seitenwagen-Endpunkt erreichen
3. Manipulierte Anfrage senden
4. Zieldatei erstellen oder kürzen
5. Systemauswirkung beobachten
⚠️ Exploit-Code wird absichtlich weggelassen.
10.2.4+
10.0.7+
Nur VPN-Zugriff
Internes Verwaltungsnetzwerk
ACL-Einschränkungen
Firewall-Filter
Dateierstellungsaktivität
Konfigurationsänderungen
Unerwartete Dienstneustarts
Verwaltungsschnittstellen
        │
        ├── Internes VLAN
        ├── VPN-Zugriff
        └── Zero-Trust-Kontrollen
Aktivieren:
Auditd
Sysmon für Linux
EDR-Telemetrie
Netzwerküberwachung
Warum diese Schwachstelle wichtig ist:
Die Kompromittierung von Splunk kann die Fähigkeit einer Organisation, Angriffe zu erkennen, erheblich beeinträchtigen.
CVE-2026-20253/
│
├── README.md
│
├── assets/
│   ├── CVE-2026-20253.png
│   └── screenshots/
│
├── advisory/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   └── patch-guidance.md
│
├── detection/
│   ├── sigma/
│   ├── yara/
│   ├── splunk-searches/
│   └── hunting-guide.md
│
├── iocs/
│   └── indicators.md
│
└── references/
    └── links.md
Dieses Repository ist ausschließlich bestimmt für:
Alle Tests sollten nur gegen Systeme durchgeführt werden, die Sie besitzen oder für die Sie ausdrücklich autorisiert sind.
Splunk Enterprise • Kritisch • CVSS 9.8


