 0xblackash/cve-2026-12485
CVE-2026-12485

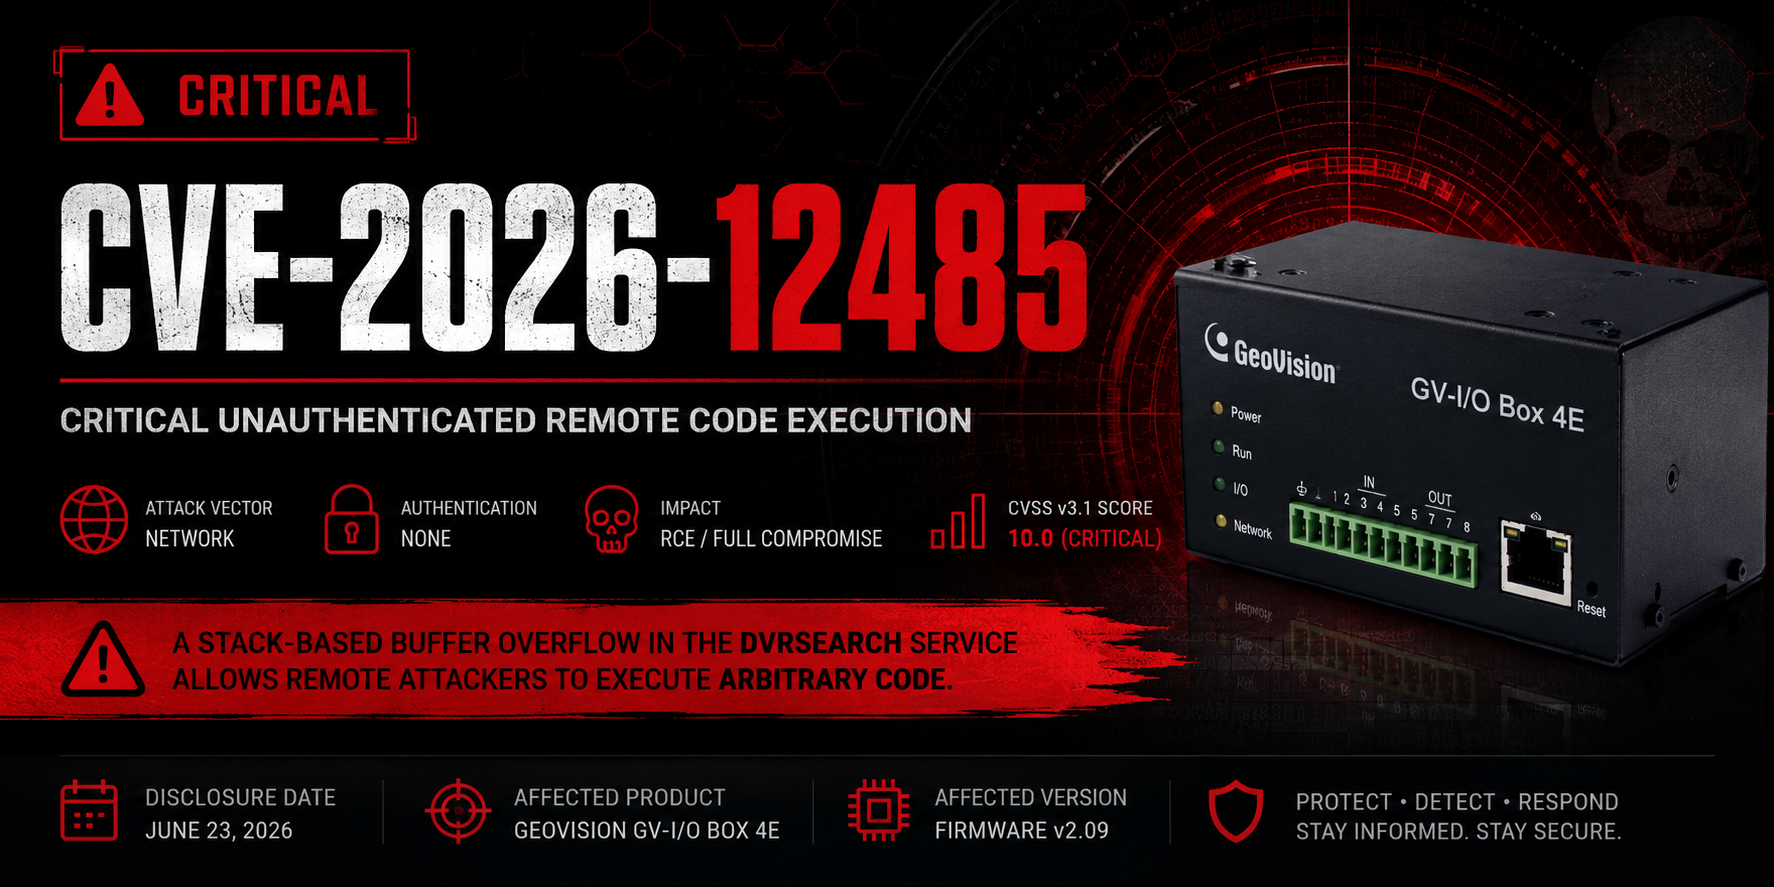


Offenlegungsdatum: 23. Juni 2026
CWE: CWE-121 – Stapelbasierter Pufferüberlauf
Angriffsvektor: Netzwerk (nicht authentifiziert)
Eine nicht authentifizierte Schwachstelle in Form eines stapelbasierten Pufferüberlaufs im DVRSearch-Dienst des GeoVision GV-I/O Box 4E ermöglicht es entfernten Angreifern, beliebigen Code auszuführen und betroffene Geräte vollständig zu kompromittieren.
| Feld | Wert |
|---|---|
| CVE-ID | CVE-2026-12485 |
| CVSS v3.1 | 10.0 (Kritisch) |
| CWE | CWE-121 |
| Betroffenes Produkt | GeoVision GV-I/O Box 4E |
| Betroffene Version | Firmware v2.09 |
| Erforderliche Authentifizierung | Nein |
| Benutzerinteraktion | Keine |
| Auswirkung | Remote-Codeausführung |
| Produkt | Version | Status |
|---|---|---|
| GeoVision GV-I/O Box 4E | 2.09 | Angreifbar |
Die Schwachstelle befindet sich in der CMD_IP_SET-Funktionalität des DVRSearch-Dienstes. Ein unsicherer memcpy()-Aufruf kopiert vom Benutzer kontrollierte Daten in einen Stapelpuffer fester Größe, ohne die Länge der Quelleingabe zu validieren.
v3 = strlen(g_network_config->ip_addr);
memcpy(&reply_buf[36], g_network_config->ip_addr, v3);
Da die Grenzen des Zielpuffers nicht überwacht werden, kann eine speziell präparierte Anfrage einen Stapelpufferüberlauf auslösen, der es einem Angreifer möglicherweise ermöglicht, den Ausführungsfluss zu überschreiben und beliebigen Code auszuführen.
Eine erfolgreiche Ausnutzung kann es einem Angreifer ermöglichen:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Base Score: 10.0 (Critical)
| Metrik | Wert |
|---|---|
| Angriffsvektor | Netzwerk |
| Angriffskomplexität | Niedrig |
| Erforderliche Privilegien | Keine |
| Benutzerinteraktion | Keine |
| Umfang | Geändert |
| Vertraulichkeit | Hoch |
| Integrität | Hoch |
| Verfügbarkeit | Hoch |
DVRSearch abzielen.DVRSearch-Dienst.| Datum | Ereignis |
|---|---|
| 2026-06-23 | Schwachstelle öffentlich bekannt gegeben |
| 2026-06-23 | CVE-Kennung vergeben |
| 2026-06-23 | Technische Mitteilung veröffentlicht |
So sollte die Ausgabe bei der Ausführung des Prüfprogramms aussehen:
$ python3 CVE-2026-12485-check.py 192.168.1.100
============================================================
Safe CVE-2026-12485 (GV-I/O Box 4E DVRSearch) Checker
============================================================
Target: 192.168.1.100:10001
This script does NOT exploit the vulnerability.

[+] Sending safe probe to 192.168.1.100:10001 ...
[+] Received response (XXX bytes) from ('192.168.1.100', 10001)
[+] Service appears active. Response preview: b'\x00\x00...'

============================================================
Recommendation:
- If service responds → Update firmware immediately (GV-IOBOX_2026-06-01).
- Block UDP/10001 from untrusted sources.
- Full advisory: https://talosintelligence.com/vulnerability_reports/TALOS-2026-2377
============================================================
--length-testSie sehen zusätzliche Zeilen wie:
[+] Performing safe length test (non-crashing)...
    Testing payload size: 54 bytes...
    [+] Size 54 -> Response received (XXX bytes)
    Testing payload size: 104 bytes...
    [+] Size 104 -> Response received (XXX bytes)
    ...
| Situation | Was Sie sehen | Bedeutung |
|---|---|---|
| Dienst läuft | „Received response" | Anfälliger Dienst hört |
| Keine Antwort | „No response received (timeout)" | Firewall, Dienst gestoppt oder falsche IP |
| Dienst abgestürzt (unwahrscheinlich) | Skript hängt / Ziel antwortet nicht mehr | Sie sind zu weit gegangen (nicht mit diesem Skript machen) |
| Berechtigung verweigert / Fehler | Socket-Fehler | Als Root ausführen oder Firewall-Problem |
Nächste Schritte, wenn es antwortet:
Dieses Repository dient ausschließlich Bildungs-, Forschungs- und defensiven Sicherheitszwecken.
Es wird kein Exploit-Code bereitgestellt. Tests sollten nur an Systemen durchgeführt werden, für die Sie eine ausdrückliche Genehmigung haben.

