📌 1. Zusammenfassung
CitrixBleed 2 bezeichnet eine kritische Schwachstelle zur Speicheroffenlegung, die folgende Systeme betrifft:
- 🏢 Citrix NetScaler ADC
- 🌐 NetScaler Gateway
- 🔐 Internetzugängliche VPN-Appliances
Sie erlaubt es nicht authentifizierten Angreifern, durch manipulierte Netzwerkanfragen sensible Speicherinhalte betroffener Geräte auszulesen.
Diese Art von Problem ähnelt in der Natur dem ursprünglichen CitrixBleed (CVE-2023-4966).
🧠 2. Betroffener Hersteller & Produkte
Betroffene Systeme umfassen:
- Citrix NetScaler ADC
- Citrix NetScaler Gateway
- Geräte, die dem öffentlichen Internet ausgesetzt sind
Diese Geräte werden typischerweise am Rand von Unternehmensnetzwerken eingesetzt.
🔎 3. Schwachstellenklassifikation
| Feld | Wert |
|---|
| Schwachstellentyp | Speicherüberlesen |
| Auswirkungstyp | Offenlegung sensibler Daten |
| Ausnutzbarkeit | Remote |
| Authentifizierung | Nicht erforderlich |
| Erforderliche Berechtigungen | Keine |
| Benutzerinteraktion | Keine |
🔬 4. Grundursache (Technische Erklärung)
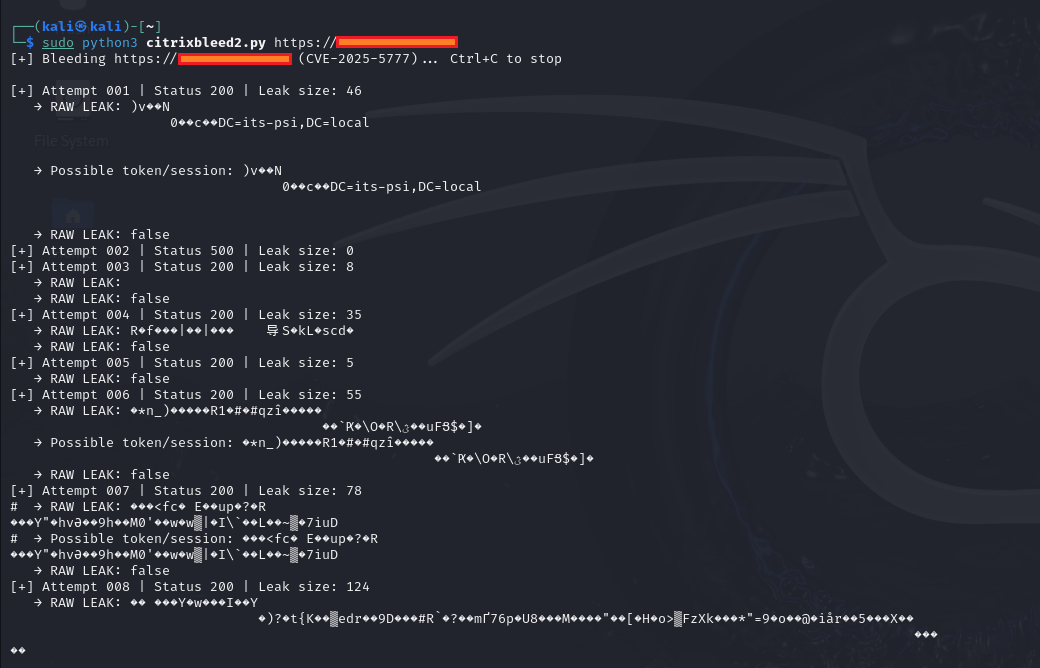
Die Schwachstelle beruht auf:
- Unzureichender Prüfung von Speichergrenzen
- Unzureichender Überprüfung der Eingabegröße
- Fehlerhafter Behandlung von Antwortpuffern
Bei der Verarbeitung speziell präparierter HTTP-Anfragen gibt das Gerät Speicherinhalte jenseits der beabsichtigten Grenzen zurück.
Dies kann folgende Daten offenlegen:
- Sitzungstoken
- Authentifizierungs-Cookies
- Interne Speicherpuffer
- Fragmente anderer Benutzersitzungen
Konzeptionell ähnelt dies:
- Heartbleed (OpenSSL Speicherüberlesen)
- Andere Pufferüberlese-Schwachstellen
🚨 5. Auswirkungen in der Praxis
Da NetScaler-Geräte:
- Am Netzwerkrand stehen
- VPN-Zugriff schützen
- Authentifizierung und SSO verwalten
Umfassen die Konsequenzen:
- 🔑 Sitzungsentführung
- 👤 Identitätsdiebstahl
- 🛜 VPN-Umgehung
- 🧭 Seitwärtsbewegung
- 💣 Ransomware-Vorbereitung
- 🏢 Vollständige Unternehmenskompromittierung
📊 6. Schweregradbewertung
| Sicherheitseigenschaft | Auswirkung |
|---|
| Vertraulichkeit | 🔴 Hoch |
| Integrität | 🟡 Indirekt |
| Verfügbarkeit | 🟡 Indirekt |
| Gesamtrisiko | 🔥 Kritisch |
Die Kompromittierung von Randgeräten vergrößert die Angriffsfläche drastisch.
🌍 7. Warum Randgeräte-Schwachstellen gefährlich sind
Randapparate:
- Sind internetzugänglich
- Haben eine privilegierte Netzwerkposition
- Umgehen oft die interne Überwachung
- Folgen möglicherweise nicht den normalen Patch-Zyklen
Bei Kompromittierung können Angreifer mit legitimen Sitzungen ins interne Netz wechseln.
🛠 8. Maßnahmen & Reaktionsstrategie
Sofortmaßnahmen
- Neueste Citrix-Sicherheitspatches einspielen
- Alle aktiven Sitzungen ungültig machen
- Administrationszugangsdaten rotieren
- Benutzerpasswörter zurücksetzen, falls Offenlegung vermutet wird
- Logs auf abnormale Aktivitäten prüfen
Defensive Härtung
- Multi-Faktor-Authentifizierung (MFA) erzwingen
- Verwaltungsschnittstellen auf interne IP-Bereiche beschränken
- Detaillierte Protokollierung aktivieren
- Auf Anomalien bei der Wiederverwendung von Sitzungen achten
- Netzwerksegmentierung implementieren
🔍 9. Erkennungsindikatoren
Sicherheitsteams sollten auf Folgendes achten:
- Unerwartete Wiederverwendung von VPN-Sitzungen
- Abnormale geografische Anmeldemuster
- Hohes Volumen verdächtiger HTTP-Anfragen
- Interner Zugriff von neuen VPN-Sitzungen
- Seitwärtsbewegung nach der Authentifizierung
📅 10. Überlegungen zur Incident Response
Falls Ausnutzung vermutet wird:
- Sofort patchen
- Alle Sitzungen ungültig machen
- Zugangsdaten rotieren
- Authentifizierungslogs prüfen
- Nach Persistenzmechanismen suchen
- Interne Systeme auf Seitwärtsbewegung scannen
Alleiniges Patchen reicht nicht aus, wenn Token geleakt wurden.
🧩 11. Vergleich mit ähnlichen Schwachstellen
| Schwachstelle | Software | Typ | Auswirkung |
|---|
| Heartbleed | OpenSSL | Speicheroffenlegung | Schlüssel- und Speicherleck |
| Shellshock | Bash | RCE | Vollständige Systemausführung |
| Log4Shell | Log4j | RCE | Remote-Codeausführung |
| CitrixBleed | NetScaler | Speicheroffenlegung | Sitzungsentführung |
Schwachstellen der CitrixBleed-Klasse sind aufgrund der Geräteplatzierung besonders gefährlich.
⚖️ 12. Ethische & rechtliche Hinweise
Diese Informationen dienen:
- Bildungszwecken
- Defensivem Bewusstsein
- Autorisierter Sicherheitsforschung
Nutzen Sie Systeme NICHT ohne ausdrückliche schriftliche Genehmigung aus.
Unbefugte Ausnutzung ist illegal.
🧠 13. Wichtige Sicherheitslektionen
- Speichersicherheit bleibt eine große Risikoklasse
- Randgeräte erfordern schnelles Patchen
- Sitzungsinvalidation ist nach Speicherlecks kritisch
- VPN-Appliances sind wertvolle Ziele
- Überwachung sollte Authentifizierungsanomalien umfassen
🔐 Abschließende Erkenntnis
Wenn das Gateway Speicher leckt,
ist das gesamte Unternehmen gefährdet.
 0xblackash/cve-2025-5777