📖 Inhaltsverzeichnis
- Überblick
- Technische Details
- Schweregrad & CVSS
- Betroffene Versionen
- Auswirkungen in der Praxis
- Ausnutzungszusammenfassung
- Erkennungshinweise
- Behebung
- Milderung (vorübergehend)
- Sicherheitscheckliste
- Zusammenfassung
🔎 Überblick
CVE-2025-14847, mit dem Spitznamen „MongoBleed“, ist eine Schwachstelle in der Netzwerkprotokollverarbeitung des MongoDB-Servers.
Sie ermöglicht es einem entfernten, nicht authentifizierten Angreifer, nicht initialisierten Heap-Speicher aus einem anfälligen MongoDB-Prozess auszulesen.
Dies kann vertrauliche Informationen offenlegen, wie zum Beispiel:
- 🔑 Anmeldedaten
- 🔐 Verschlüsselungsschlüssel
- 🎟 Sitzungstoken
- 📦 Interne Laufzeitdaten
🧠 Technische Details
🧩 Grundursache
Das Problem resultiert aus:
- Nicht übereinstimmenden Längenfeldern in zlib-komprimierten Protokoll-Headern
- Fehlerhafter Validierung während der Dekomprimierungsverarbeitung
- Offenlegung von Speicherbereichen, die nicht ordnungsgemäß initialisiert wurden
Wenn speziell präparierter komprimierter Netzwerkverkehr verarbeitet wird, kann der Server unbeabsichtigte Speicherinhalte zurückgeben.
🛑 Schwachstellentyp
- Informationsoffenlegung
- Heap-Speicher-Offenlegung
- Fehlerhafte Eingabevalidierung
📊 Schweregrad & CVSS
| Metrik | Wert |
|---|
| CVSS v3.1 | 7,5 (Hoch) |
| CVSS v4.0 | 8,7 (Hoch) |
| Angriffsvektor | Netzwerk |
| Authentifizierung erforderlich | ❌ Nein |
| Benutzerinteraktion | ❌ Keine |
| In freier Wildbahn ausgenutzt | ✅ Ja |
Die Schwachstelle wurde in den :contentReference[oaicite:1]{index=1} (CISA) Katalog bekannter ausgenutzter Schwachstellen (KEV) aufgenommen.
📦 Betroffene Versionen
Die folgenden MongoDB-Release-Linien sind betroffen:
3.6.x (alle Versionen)
4.0.x (alle Versionen)
4.2.x (alle Versionen)
4.4.0 – 4.4.29
5.0.0 – 5.0.31
6.0.0 – 6.0.26
7.0.0 – 7.0.26
8.0.0 – 8.0.16
8.2.0 – 8.2.2
🛠 Behobene Versionen
Führen Sie ein Upgrade auf eine der folgenden gepatchten Versionen durch:
4.4.30
5.0.32
6.0.27
7.0.28
8.0.17
8.2.3
🌍 Auswirkungen in der Praxis
- Tausende exponierte MongoDB-Instanzen online beobachtet
- Aktive Ausnutzung bestätigt
- Hohes Risiko für internetfähige Bereitstellungen
- Sowohl Cloud-gehostete als auch selbstverwaltete Instanzen betroffen
Da für die Ausnutzung keine Authentifizierung erforderlich ist, sind öffentlich zugängliche MongoDB-Server sofort gefährdet.
🧨 Ausnutzungszusammenfassung
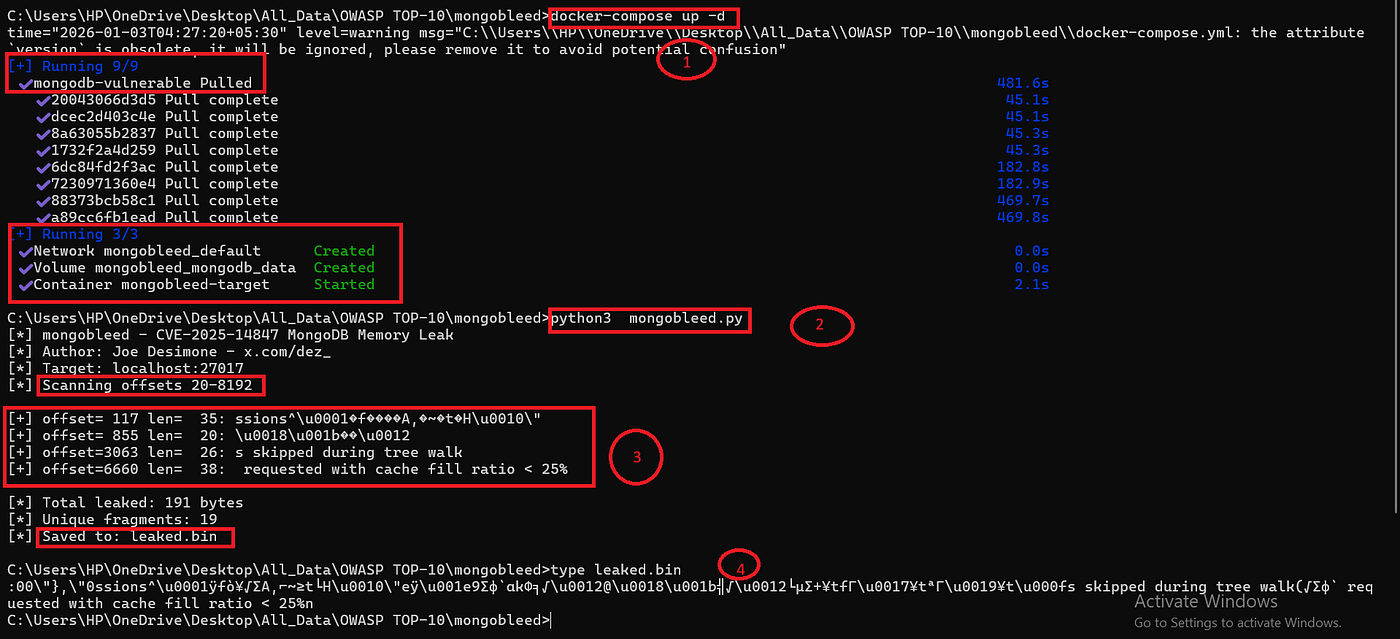
Angreiferfähigkeiten
- Senden speziell präparierter komprimierter Protokollpakete
- Auslösen fehlerhafter Dekomprimierungsverarbeitung
- Extrahieren von Blöcken des Prozessspeichers
Mögliche Folgen
- Abgreifen von Anmeldedaten
- Privilegienerweiterung
- Datenexfiltration
- Folgeangriffe auf die Backend-Infrastruktur
🔍 Erkennungshinweise
Überwachen Sie auf:
- Ungewöhnlichen komprimierten Protokollverkehr
- Anormale zlib-Aushandlungsaktivität
- Unerwarteten ausgehenden Datenverkehr von Datenbank-Hosts
- Wiederholte anomale Verbindungen auf Port
27017
Erwägen Sie:
- Netzwerk-Intrusion-Detection-Signaturen
- Speicherintegritätsüberwachung
- Externe Expositionsscans
🔒 Behebung
✅ Sofortmaßnahmen
- Aktualisieren Sie auf eine behobene MongoDB-Version
- Starten Sie nach dem Upgrade alle Datenbankknoten neu
- Überprüfen Sie die Protokolle auf verdächtige Aktivitäten
- Rotieren Sie Anmeldedaten, falls ein Kompromiss vermutet wird
🧱 Vorübergehende Milderung (falls Patch verzögert)
- Deaktivieren Sie die zlib-Komprimierung, falls nicht benötigt
- Wechseln Sie zu alternativen Kompressoren (z. B. Snappy)
- Beschränken Sie den Netzwerkzugriff auf vertrauenswürdige IP-Bereiche
- Stellen Sie sicher, dass MongoDB nicht öffentlich exponiert ist
🧾 Sicherheitscheckliste
📌 Zusammenfassung
| Feld | Wert |
|---|
| CVE-ID | CVE-2025-14847 |
| Spitzname | MongoBleed |
| Typ | Speicher-Offenlegung |
| Schweregrad | Hoch |
| Authentifizierung erforderlich | Nein |
| In freier Wildbahn ausgenutzt | Ja |
| Betroffene Software | MongoDB Server |
⚠️ Abschließender Hinweis
Wenn Sie MongoDB Server betreiben, insbesondere internetfähige Bereitstellungen:
Sofort patchen.
Nicht authentifizierte Speicher-Offenlegungsschwachstellen können selbst ohne direkte Codeausführung zu schwerwiegenden nachgelagerten Kompromittierungen führen.
 0xblackash/cve-2025-14847