
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-25157 — Scannt Hostlisten nach GeoServer-Endpunkten, die anfällig für die SQL-Injection CVE-2023-25157 sind, verifiziert exponierte Pfade mit Schlüsselwortprüfungen und protokolliert bestätigte Ziele in eine Ausgabedatei. | Kitploit
Tools/GitHubGitHub/0x2458bughunt/cve-2023-25157
AufklärungSchwachstellenscannerExploitationWebanwendungs-ExploitationInformationsbeschaffung
GitHub0x2458bughunt/cve-2023-25157

CVE-2023-25157

Scannt Hostlisten nach GeoServer-Endpunkten, die anfällig für die SQL-Injection CVE-2023-25157 sind, verifiziert exponierte Pfade mit Schlüsselwortprüfungen und protokolliert bestätigte Ziele in eine Ausgabedatei.

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
Repository anzeigen
10120vor 3 JahrenNoch nicht geprüft

CVE-2023-25157

Dies ist ein einfaches Python-Skript, um die neueste GeoServer SQL-Injection-Schwachstelle zu finden. Sie können die Skripte auf Hosts verwenden, um nach infizierten Pfaden zu suchen.

Installation:

  1. git clone https://github.com/0x2458bughunt/CVE-2023-25157/
  2. cd CVE-2023-25157
  3. chmod +x geoserver.sh

Hinweis: Sie sollten alle Dateien im selben Verzeichnis haben. Falls Sie die Dateien von überall in Ihrem System aus verwenden möchten, folgen Sie diesen Schritten:

  1. Öffnen Sie geoserver.sh und ändern Sie GeoServerPath-Finder.py zu seinem vollständigen Pfad. (Z.B. /root/CVE-2023-25157/GeoServerPath-Finder.py)
  2. Machen Sie dasselbe mit GeoServer_Keyword-Checker.py.
  3. Kopieren Sie geoserver.sh nach /usr/bin. Jetzt können Sie von überall in Ihrem System darauf zugreifen! :D

#Verwendung: ./geoserver.sh /path/to/hosts/file/

Wenn es das Verzeichnis findet, antwortet es mit "Directory Found" gefolgt von der vollständigen URL. image
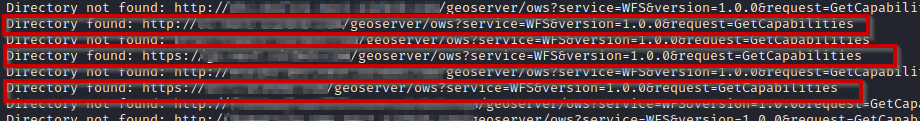
Andernfalls gibt es "Directory Not Found" aus. image

Dann wird nach dem spezifischen Schlüsselwort gesucht, um zu überprüfen, ob die URL wirklich ein GeoServer-Verzeichnis geöffnet hat oder nicht. Dieser Prozess wurde hinzugefügt, um Fehlalarme zu vermeiden. Wenn das Schlüsselwort gefunden wird, gibt es in final_output.txt "Keyword Found on https://website123.com/" aus. Wenn das Schlüsselwort nicht übereinstimmt, gibt es aus: "Keyword not Found on https://website123.com/"

Hoffe, es gefällt Ihnen! Dies ist mein erstes Github-Projekt überhaupt! Wenn Sie Ihre Wertschätzung zeigen möchten, hinterlassen Sie einen Stern und folgen Sie meinen Social-Media-Kanälen! Twitter: https://twitter.com/0x2458 BuyMeACoffee: https://buymeacoffee.com/0x2458/

Tool herunterladen