
strix v1.7.1
Open-Source-KI-Tool für Penetrationstests, um Schwachstellen in Ihrer App zu finden und zu beheben.
Strix
Das Open-Source-KI-Pentesting-Tool. Autonome KI-Hacker, die Schwachstellen in deiner App finden und beheben.




[!TIP] Neu! Strix lässt sich nahtlos in GitHub Actions und CI/CD-Pipelines integrieren. Scanne bei jedem Pull Request automatisch nach Schwachstellen und blockiere unsicheren Code, bevor er die Produktion erreicht – Jetzt ohne Einrichtung starten.
Strix-Überblick
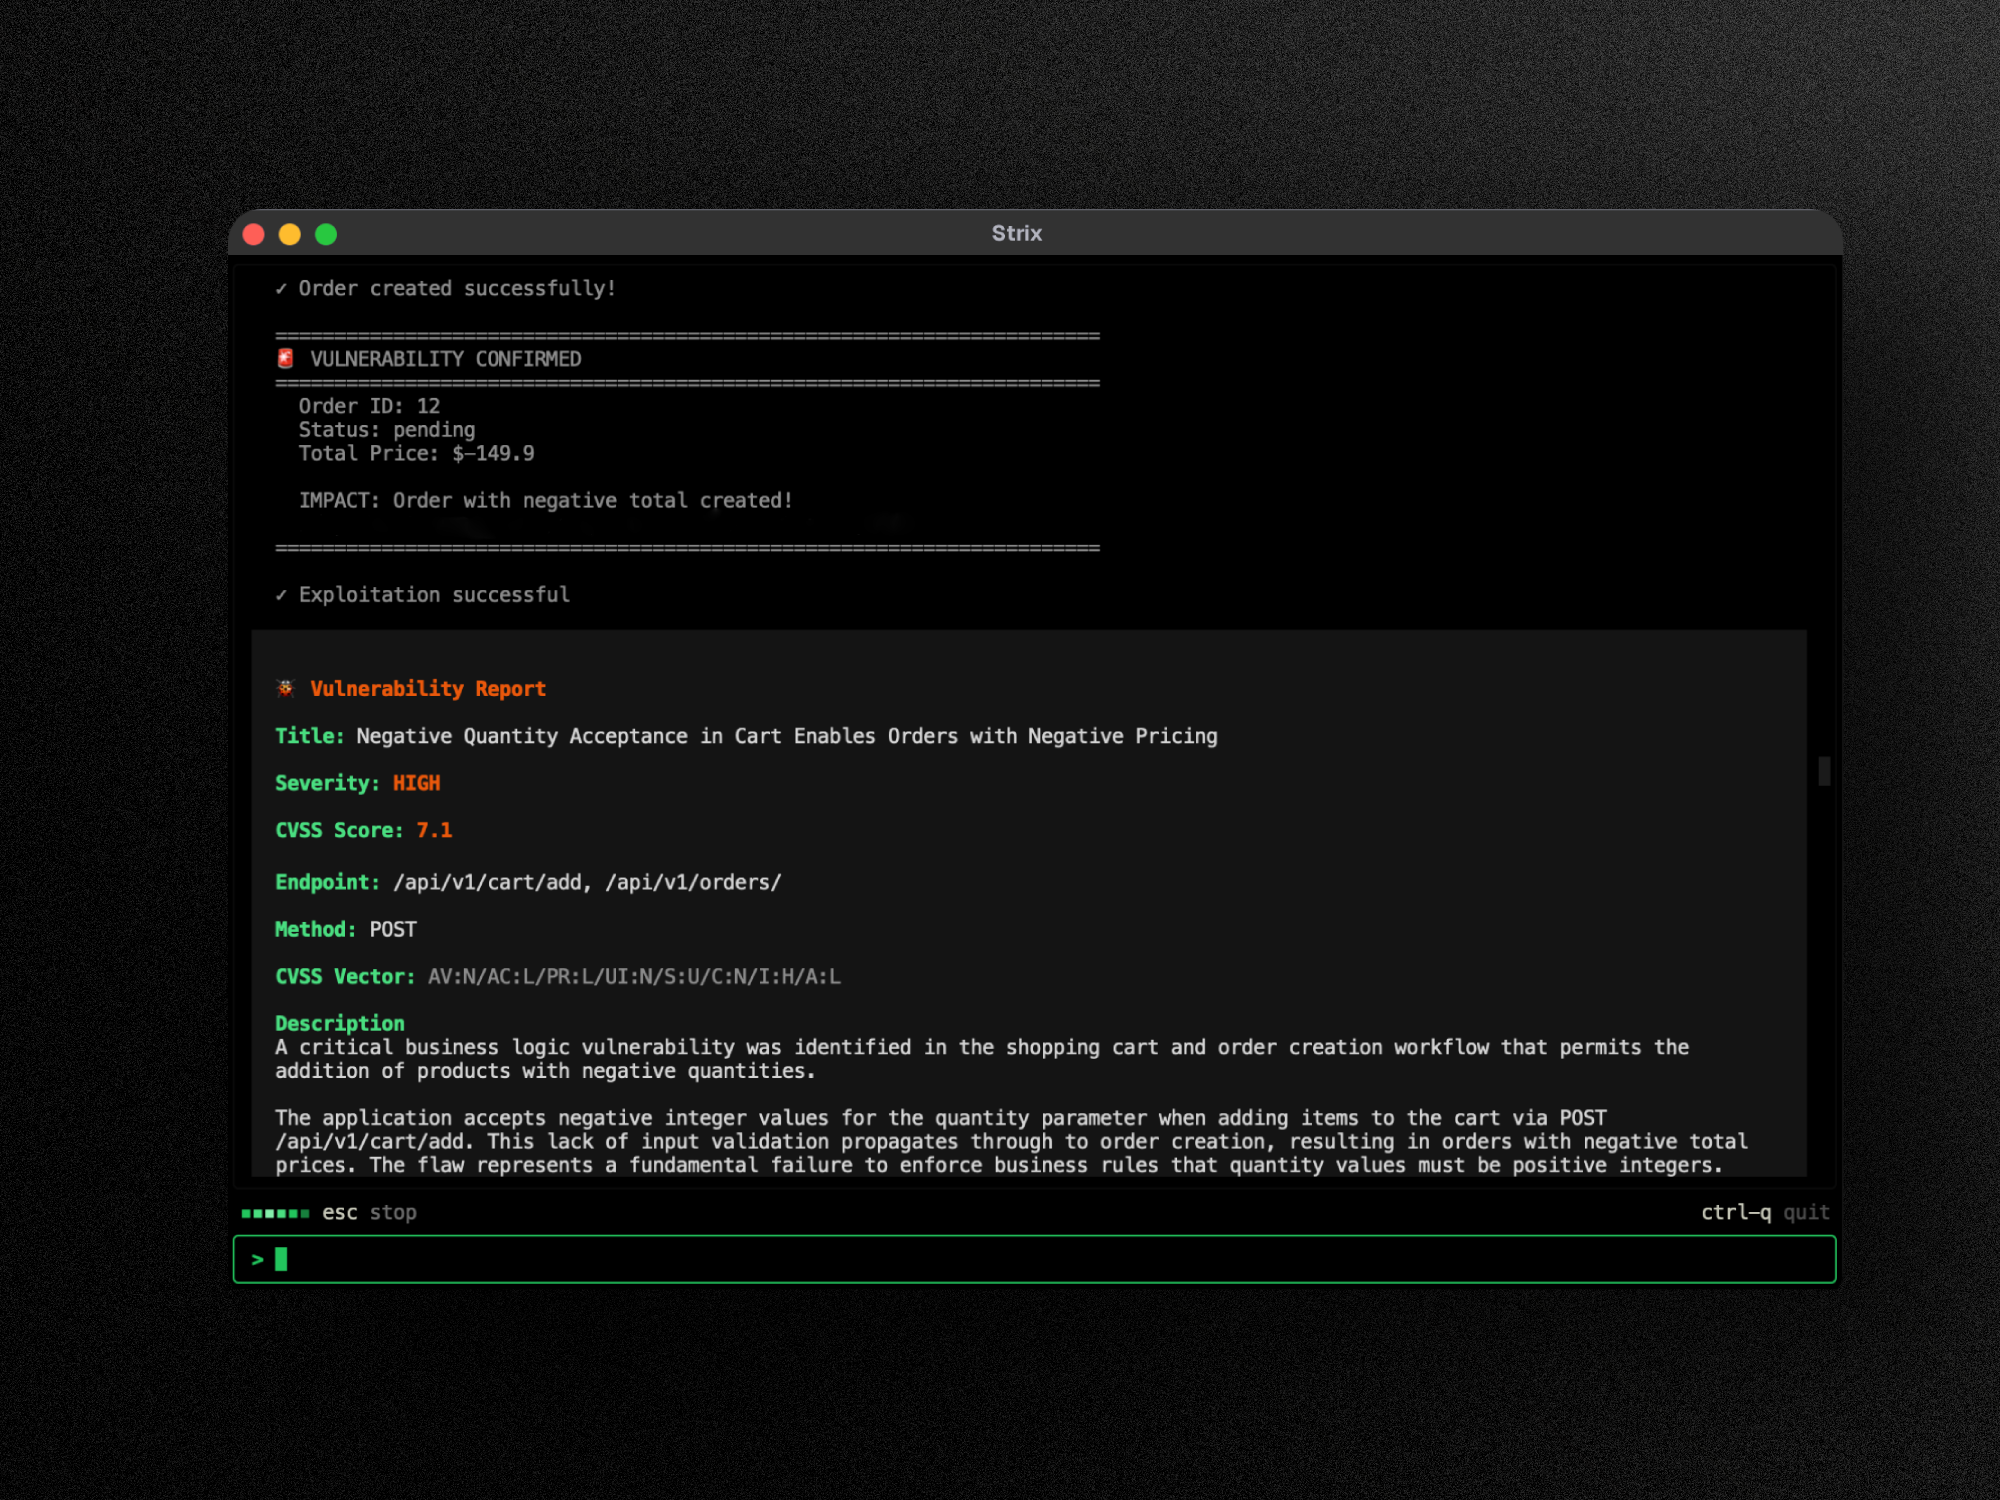
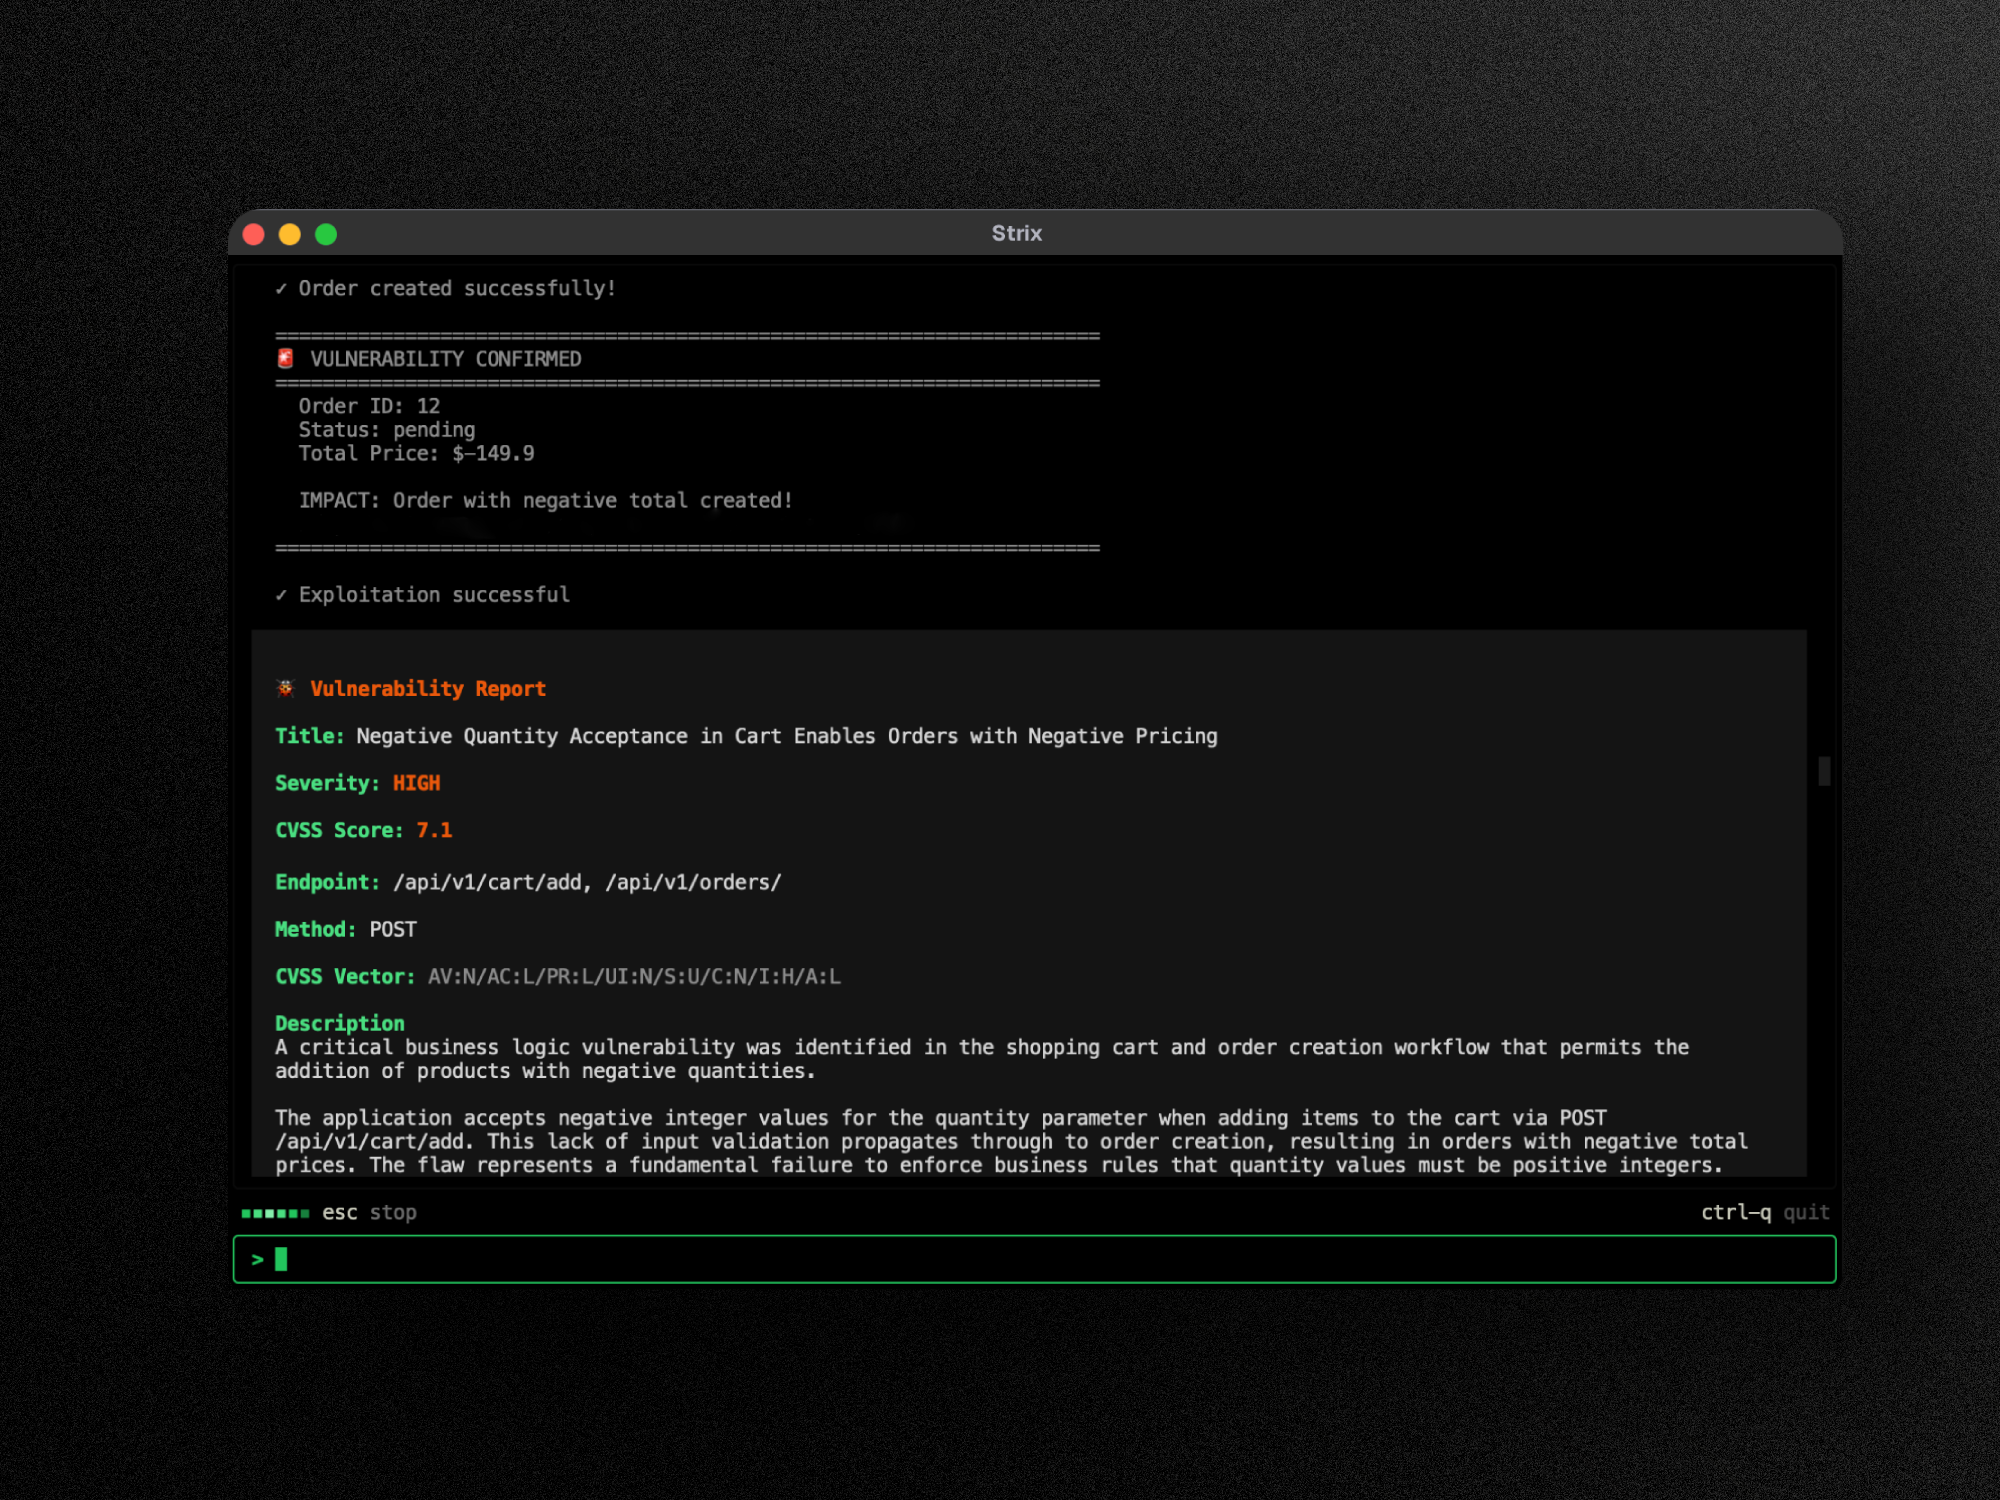
Strix sind autonome KI-Penetrationstest-Agenten, die wie echte Hacker agieren – sie führen deinen Code dynamisch aus, finden Schwachstellen und validieren sie durch tatsächliche Proofs-of-Concept. Entwickelt für Entwickler und Sicherheitsteams, die schnelle, präzise Sicherheitstests benötigen, ohne den Aufwand manueller Pentests oder die Fehlalarme statischer Analysetools.
Wichtige Funktionen:
- Vollständiges Pentesting-Toolkit – Reconnaissance, Exploitation und Validierung direkt einsatzbereit
- Multi-Agenten-Orchestrierung – Teams von KI-Pentestern, die zusammenarbeiten und skalieren
- Echte Exploit-Validierung – funktionierende PoCs, keine Fehlalarme wie bei herkömmlichen Schwachstellen-Scannern
- Entwicklerfreundliche CLI – umsetzbare Ergebnisse mit Hinweisen zur Behebung
- Automatische Fehlerbehebung & Berichterstellung – Patches und compliance-konforme Pentest-Berichte generieren
Anwendungsfälle
- Application Security Testing – Erkennen und Validieren kritischer Schwachstellen in Ihren Anwendungen
- Rapid Penetration Testing – Penetrationstests in Stunden statt Wochen durchführen, mit Compliance-Berichten
- Bug Bounty Automation – Bug-Bounty-Recherche automatisieren und PoCs für schnellere Meldungen generieren
- CI/CD Integration – Tests in CI/CD ausführen, um Schwachstellen zu blockieren, bevor sie die Produktion erreichen
🚀 Schnellstart
Voraussetzungen:
- Docker (laufend)
- Ein LLM-API-Schlüssel von einem beliebigen unterstützten Anbieter (OpenAI, Anthropic, Google usw.)
Installation & erster Scan
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="vercel_ai_gateway/zai/glm-5.3"   # Vercel AI Gateway
# export STRIX_LLM="openrouter/z-ai/glm-5.3"       # OpenRouter
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] Beim ersten Ausführen wird automatisch das Sandbox-Docker-Image heruntergeladen. Die Ergebnisse werden in
strix_runs/<run-name>gespeichert.
Aktualisierung
# Self-update the standalone binary to the latest release
strix --update

# ...or re-run the installer
curl -sSL https://strix.ai/install | bash
Mit pipx, uv oder pip installiert? strix --update gibt stattdessen den passenden Upgrade-Befehl aus (pipx upgrade strix-agent, uv tool upgrade strix-agent, pip install --upgrade strix-agent). Strix zeigt außerdem einen Hinweis mit dem richtigen Befehl an, wenn eine neue Version verfügbar ist.
Möglichkeiten, Strix auszuführen
- Open Source – kostenlos, läuft lokal mit Docker und deinem eigenen LLM-Schlüssel. Quick Start
- Strix Cloud – kein Setup, validierte Findings, Ein-Klick-Autofix und PR-Reviews. Pentest starten →
- Enterprise – SSO, compliance-konforme Berichte, VPC- oder Self-Hosted-Deployment. Strix Enterprise testen →
☁️ Strix Cloud
Probiere die Full-Stack-Penetrationstesting-Plattform von Strix unter app.strix.ai aus – melde dich kostenlos an, verbinde deine Repos und Domains und starte einen Pentest in wenigen Minuten.
- Validierte Findings mit PoCs – jede Schwachstelle enthält einen funktionierenden Proof-of-Concept-Exploit und Reproduktionsschritte
- Ein-Klick-Autofix – KI-generierte Sicherheits-Patches als merge-bereite Pull Requests
- Kontinuierliches Pentesting – permanent laufendes Schwachstellen-Scanning, das mit deinen Deployments Schritt hält
- DevSecOps-Integrationen – GitHub, GitLab, Bitbucket, Slack, Jira, Linear und CI/CD-Pipelines
- Kontinuierliches Lernen – KI, die auf früheren Findings aufbaut, sich an deine Codebasis anpasst und False Positives mit der Zeit reduziert
🏢 Enterprise
Erhalte dasselbe Strix-Erlebnis mit Enterprise-gerechten Kontrollen: SSO (SAML/OIDC), benutzerdefinierte compliance-konforme Penetrationstesting-Berichte (SOC 2, ISO 27001, PCI DSS), dedizierten Support und SLA, individuelle Deployment-Optionen (VPC oder Self-Hosted), BYOK-Modellunterstützung und maßgeschneiderte KI-Pentesting-Agenten, die für deine Umgebung optimiert sind.