brutespray v2.7.2
Schneller, Multiprotokoll-Credential-Brute-Forcer. Analysiert Nmap-, Nessus- und Nexpose-Ausgaben, um automatisch Standard- und benutzerdefinierte Anmeldedaten über 30+ Protokolle zu testen.
Brutespray


Erstellt von: Shane Young/@x90sky && Jacob Robles/@shellfail
Inspiriert von: Leon Johnson/@sho-luv
Beschreibung
Brutespray versucht automatisch Standard-Anmeldedaten auf entdeckten Diensten. Es nimmt Scan-Ausgaben von Nmap (GNMAP/XML), Nessus, Nexpose, JSON und Listen entgegen und brute-forct Anmeldedaten parallel über 40+ Protokolle. In Go gebaut mit einer interaktiven Terminal-Oberfläche, eingebetteten Wortlisten und Fortsetzungsfunktion.
Schnellinstallation
go install github.com/x90skysn3k/brutespray/v2@latest
Release-Binaries | Aus dem Quellcode bauen | Docker
Schnellstart
# Aus Nmap-Scan-Ausgabe
brutespray -f nmap.gnmap -u admin -p password

# Bestimmten Host anvisieren
brutespray -H ssh://192.168.1.1:22 -u admin -p passlist.txt

# CIDR-Bereich
brutespray -H ssh://10.1.1.0/24:22 -u root -p passlist.txt

# Kombinierte Anmeldedaten
brutespray -H ssh://10.0.0.1:22 -C root:root
Weitere Verwendungsmuster finden Sie unter alle Beispiele.
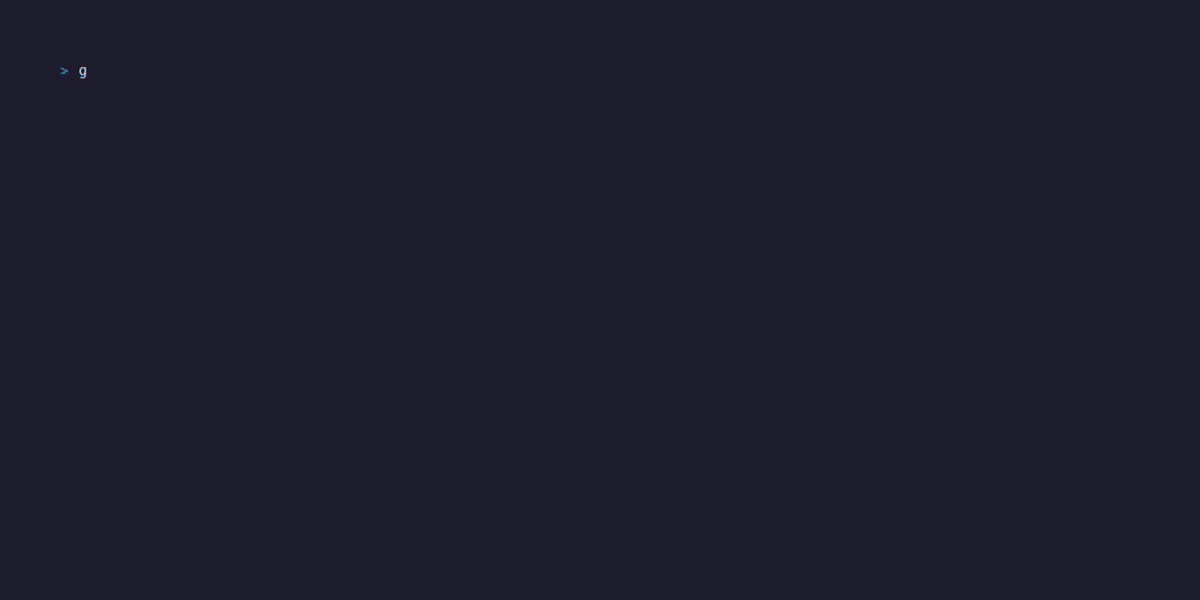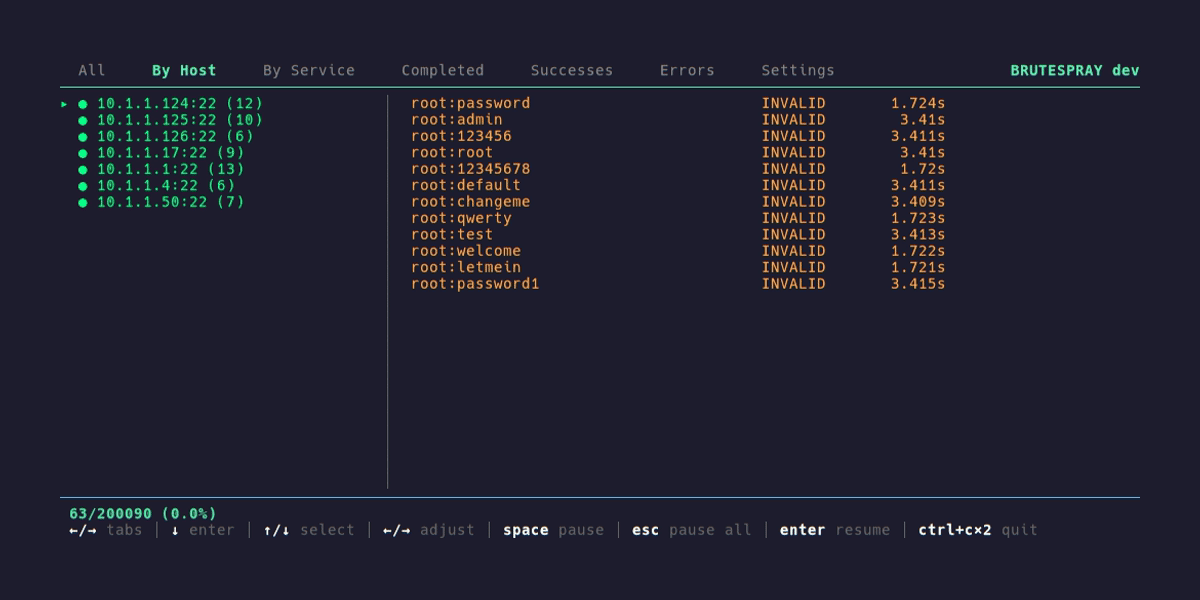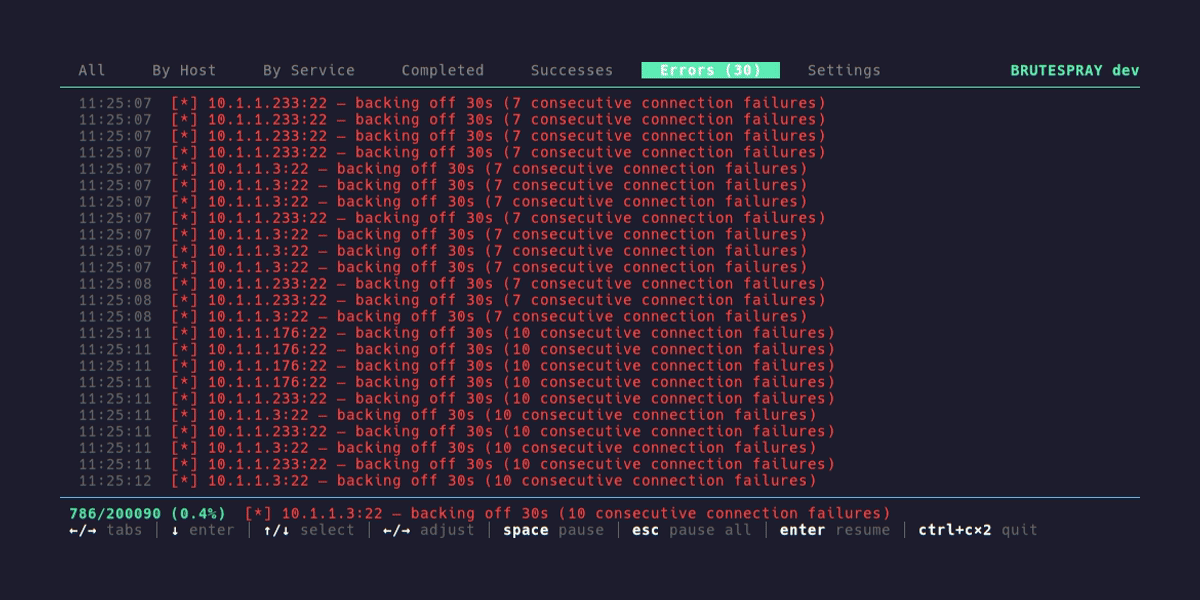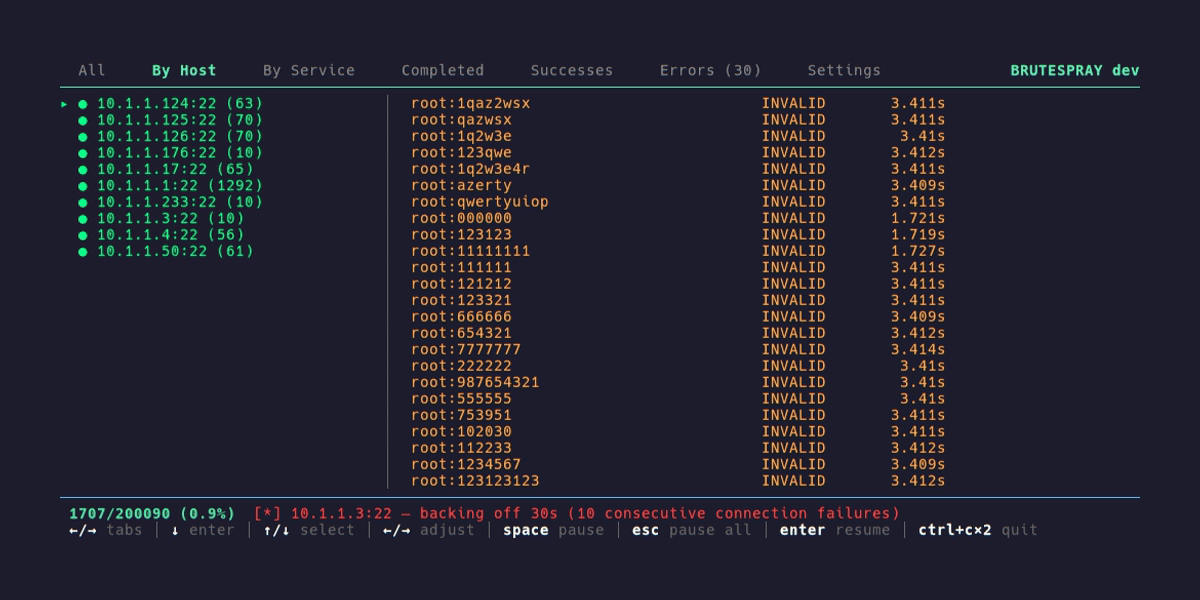
Demo
Funktionen
- 40+ Protokolle — SSH, FTP, RDP, SMB, MySQL, PostgreSQL, Redis, LDAP, WinRM und mehr
- Modulparameter — Modulspezifische Einstellungen über
-m KEY:VALUE(Auth-Typ, Zielpfad, NTLM-Domäne usw.) - Multi-Auth-Unterstützung — HTTP Basic/Digest/NTLM Auto/Forced-Modi, SMTP PLAIN/LOGIN, IMAP/POP3 SASL, SMB Pass-the-Hash
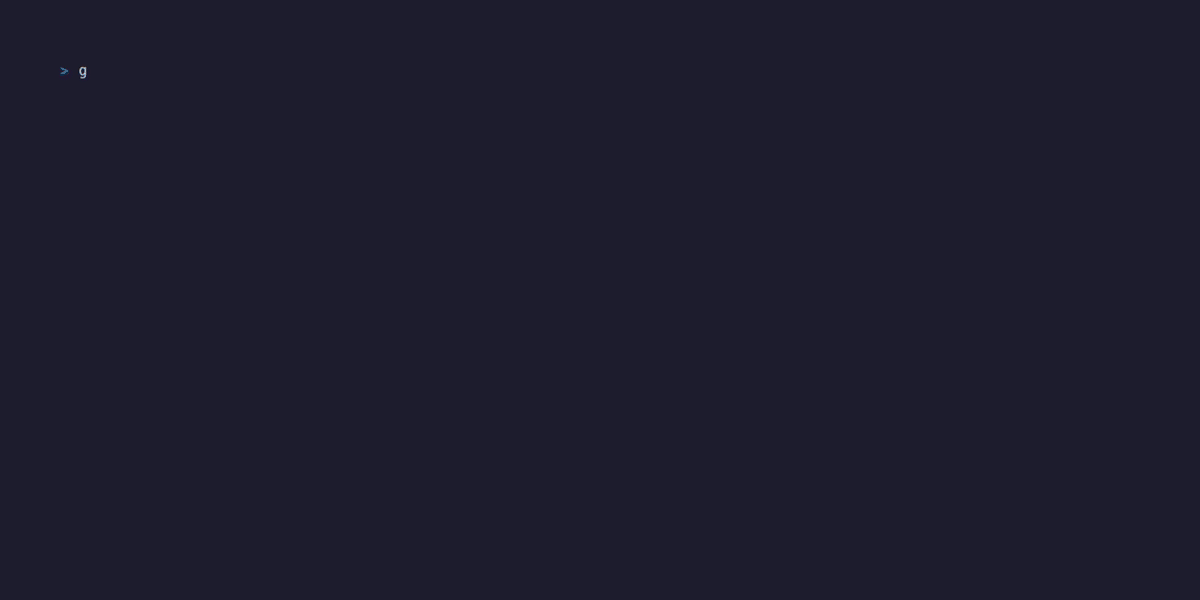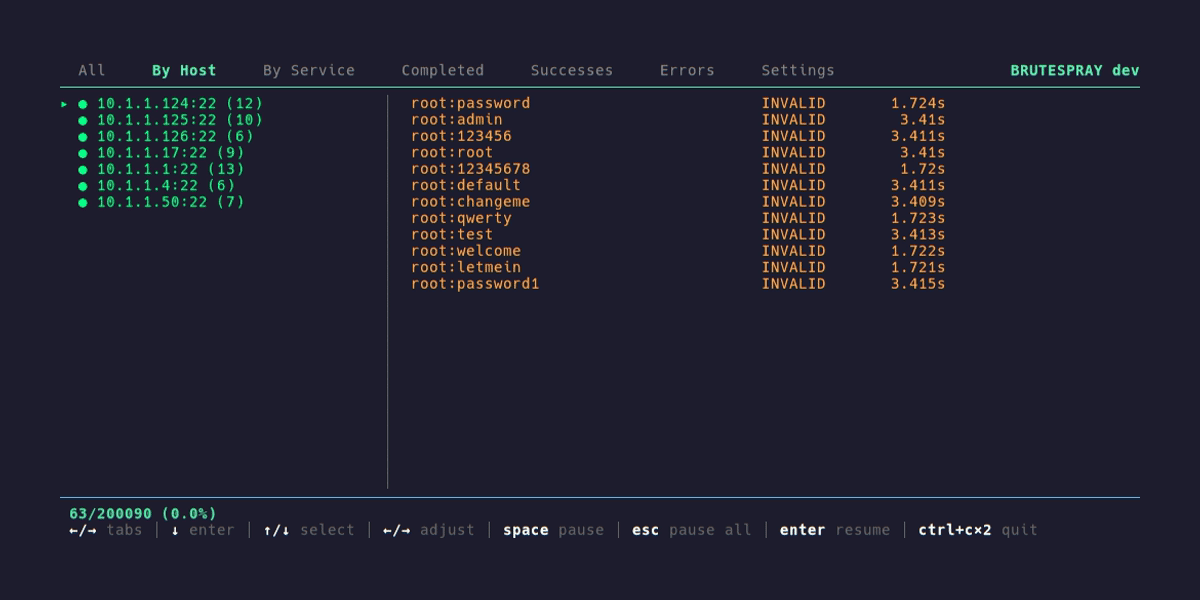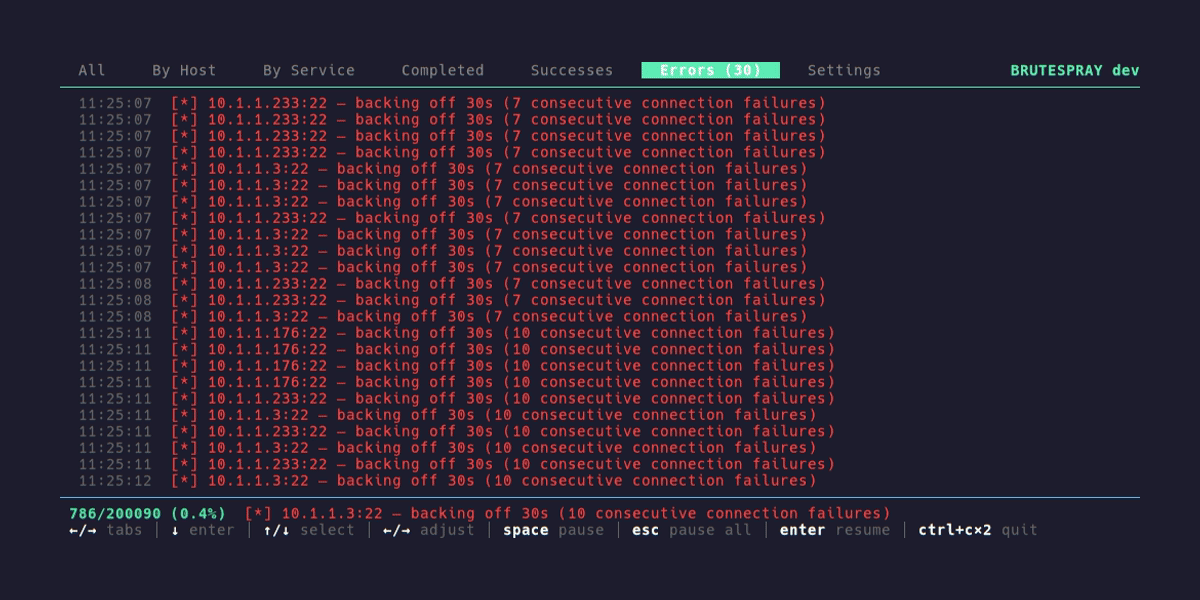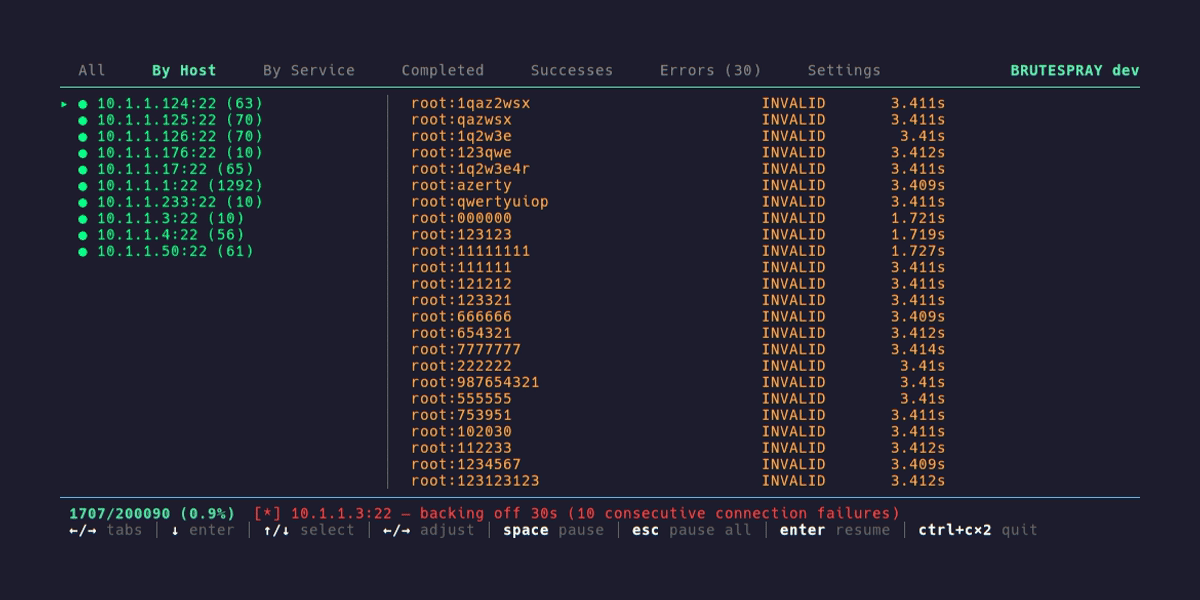
- Interaktive TUI — Tab-Ansichten inklusive Findings, Live-Einstellungen, Pause/Fortsetzen von Hosts (Details)
- Mehrere Eingabeformate — Nmap GNMAP/XML, Nessus, Nexpose, JSON, Listen (Details)
- Password-Spray-Modus — Lockout-bewusstes Spraying mit konfigurierbaren Verzögerungen (Details)
- SOCKS5-Proxy — Vollständige Proxy-Unterstützung mit Authentifizierung (Details)
- Fortsetzen & Checkpoint — Mit Ctrl+C unterbrechen, später fortsetzen (Details)
- Eingebettete Wortlisten — Gestuftes Manifest-System, in die Binärdatei kompiliert (Details)
- Zusammenfassungsberichte — JSON, CSV, Metasploit RC, NetExec-Skripte (Details)
- Leistungsoptimierung — Dynamisches Threading, Schutzschalter, Ratenbegrenzung (Details)
- YAML-Konfigurationsdateien — Einstellungen pro Engagement (Details)
Wie Brutespray im Vergleich abschneidet
| Funktion | brutespray | hydra | medusa | ncrack | brutus |
|---|---|---|---|---|---|
| Einzelne statische Binärdatei | ✅ | ❌ | ❌ | ❌ | ✅ |
| Interaktive TUI | ✅ | ❌ | ❌ | ❌ | ❌ |
| Checkpoint / Fortsetzen | ✅ | ❌ | ❌ | ✅ | ❌ |
| Spray-Modus (lockout-bewusst) | ✅ | ❌ | ❌ | ❌ | ❌ |
| JSONL-Ausgabe pro Versuch | ✅ | ⚠️ | ❌ | ❌ | ❌ (nur Erfolge) |
| SOCKS5 + Proxy-Rotation | ✅ | ⚠️ | ❌ | ❌ | ❌ |
| Eingebettete SSH-Bad-Keys (CVE-gekennzeichnet) | ✅ | ❌ | ❌ | ❌ | ✅ |
| Pipeline-Stdin (naabu / fingerprintx / masscan) | ✅ | ❌ | ❌ | ❌ | ✅ |
| Pre-Auth-RDP-Recon (NLA / Sticky-Keys) | ✅ | ❌ | ❌ | ❌ | ✅ |
| Nmap gnmap + XML / Nessus / Nexpose-Import | ✅ | ⚠️ | ❌ | ❌ | ⚠️ (nur nmap) |
Modulspezifische Parameter (-m KEY:VAL) | ✅ | ❌ | ❌ | ❌ | teilweise |
| Anzahl der Dienste | 41 | 50+ | 34 | 14 | 23 |
Die Symbole spiegeln das dokumentierte Verhalten zum Zeitpunkt des PR wider. Konkurrierende Tools ändern sich schnell.
Unterstützte Dienste
ssh ftp ftps telnet smtp smtp-vrfy imap pop3 mysql postgres mssql mongodb redis vnc snmp smbnt rdp http https vmauthd teamspeak asterisk nntp oracle xmpp ldap ldaps winrm rexec rlogin rsh wrapper
Vollständige Details und dienstspezifische Hinweise: docs/services.md
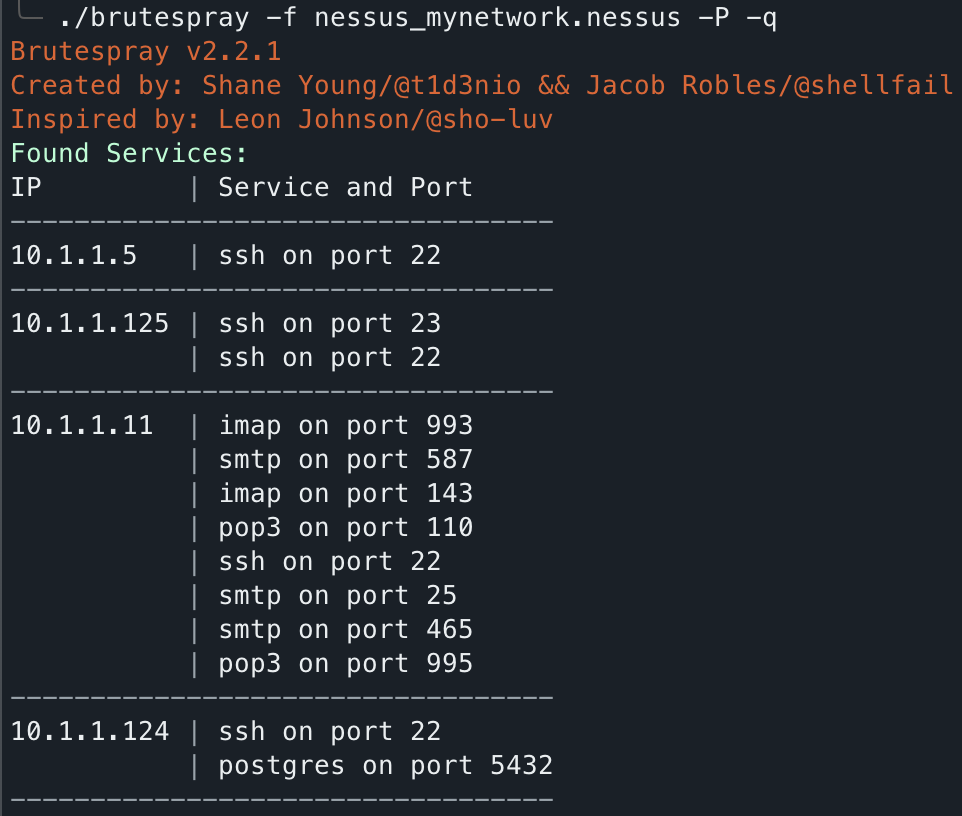
Entdeckte Dienste aus einer Scan-Datei mit -P -q ausgeben:
Dokumentation
| Anleitung | Beschreibung |
|---|---|
| Installation | Go-Installation, Release-Binaries, aus dem Quellcode bauen, Docker |
| Verwendung | CLI-Flags, Konfigurationsdateien, Eingabeformate |
| Dienste | Alle 40+ Protokolle mit Ports, Status und Hinweisen |
| Beispiele | Häufige Verwendungsmuster und Rezepte |
| Interaktive TUI | Tastenkombinationen, Tabs, Findings, Live-Einstellungen |
| Erweitert | Spray-Modus, Proxy, Fortsetzen, Leistungsoptimierung |
| Wortlisten | Manifest-System, Ebenen, Überschreibungen, Anpassung |
| Ausgabe & Berichte | Zusammenfassungsberichte, Metasploit/NetExec-Integration |
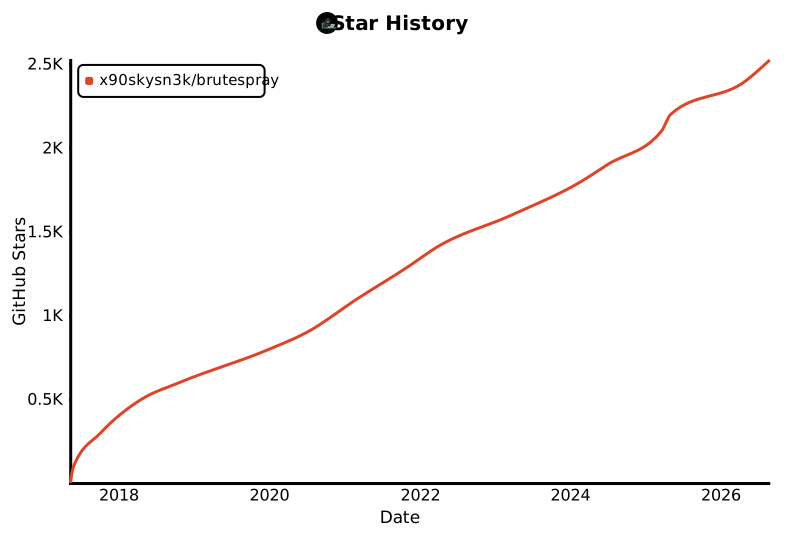
Stern-Verlauf