
wazuh v4.10.5
Open-Source-XDR- und SIEM-Plattform für Bedrohungserkennung, Protokollanalyse, Dateiintegritätsüberwachung, Schwachstellenbewertung und Compliance-Management für Endpunkte und Cloud-Workloads.
Wazuh



Wazuh ist eine freie und quelloffene Plattform zur Bedrohungsprävention, -erkennung und -reaktion. Sie ist in der Lage, Workloads in lokalen, virtualisierten, containerisierten und cloudbasierten Umgebungen zu schützen.
Die Wazuh-Lösung besteht aus einem Endpoint-Security-Agenten, der auf den überwachten Systemen bereitgestellt wird, und einem Management-Server, der die von den Agenten gesammelten Daten erfasst und analysiert. Darüber hinaus ist Wazuh vollständig in den Wazuh Indexer integriert und bietet eine Suchmaschine und ein Datenvisualisierungswerkzeug, mit dem Benutzer durch ihre Sicherheitswarnungen navigieren können.
Wazuh-Funktionen
Eine kurze Vorstellung einiger der gebräuchlichsten Anwendungsfälle der Wazuh-Lösung.
Einbruchserkennung
Wazuh-Agenten durchsuchen die überwachten Systeme nach Malware, Rootkits und verdächtigen Anomalien. Sie können versteckte Dateien, getarnte Prozesse oder nicht registrierte Netzwerk-Listener sowie Inkonsistenzen in Systemaufrufantworten erkennen.
Zusätzlich zu den Agenten-Funktionen verwendet die Serverkomponente einen signaturbasierten Ansatz zur Einbruchserkennung und nutzt ihre Regular-Expression-Engine, um gesammelte Protokolldaten zu analysieren und nach Kompromittierungsindikatoren zu suchen.
Protokolldatenanalyse
Wazuh-Agenten lesen Betriebssystem- und Anwendungsprotokolle und leiten sie sicher an einen zentralen Manager zur regelbasierten Analyse und Speicherung weiter. Wenn kein Agent bereitgestellt ist, kann der Server auch Daten über syslog von Netzwerkgeräten oder Anwendungen empfangen.
Die Wazuh-Regeln helfen Ihnen, Anwendungs- oder Systemfehler, Fehlkonfigurationen, versuchte und/oder erfolgreiche bösartige Aktivitäten, Richtlinienverstöße und eine Vielzahl anderer Sicherheits- und Betriebsprobleme zu erkennen.
Dateiintegritätsüberwachung
Wazuh überwacht das Dateisystem und identifiziert Änderungen an Inhalt, Berechtigungen, Eigentümerschaft und Attributen von Dateien, die Sie im Auge behalten müssen. Darüber hinaus identifiziert es nativ Benutzer und Anwendungen, die zum Erstellen oder Ändern von Dateien verwendet wurden.
Die Funktionen zur Dateiintegritätsüberwachung können in Kombination mit Threat Intelligence eingesetzt werden, um Bedrohungen oder kompromittierte Hosts zu identifizieren. Darüber hinaus ist sie für mehrere regulatorische Compliance-Standards wie PCI DSS erforderlich.
Schwachstellenerkennung
Wazuh-Agenten rufen Softwareinventardaten ab und senden diese Informationen an den Server, wo sie mit kontinuierlich aktualisierten CVE-Datenbanken (Common Vulnerabilities and Exposure) abgeglichen werden, um bekannte verwundbare Software zu identifizieren.
Die automatisierte Schwachstellenbewertung hilft Ihnen, die Schwachstellen in Ihren kritischen Assets zu finden und Korrekturmaßnahmen zu ergreifen, bevor Angreifer sie ausnutzen, um Ihr Unternehmen zu sabotieren oder vertrauliche Daten zu stehlen.
Konfigurationsbewertung
Wazuh überwacht System- und Anwendungskonfigurationseinstellungen, um sicherzustellen, dass sie mit Ihren Sicherheitsrichtlinien, Standards und/oder Härtungsleitfäden konform sind. Agenten führen regelmäßige Scans durch, um Anwendungen zu erkennen, die bekanntermaßen verwundbar, nicht gepatcht oder unsicher konfiguriert sind.
Darüber hinaus können Konfigurationsprüfungen angepasst und auf Ihre Organisation zugeschnitten werden. Warnungen enthalten Empfehlungen für eine bessere Konfiguration, Referenzen und eine Zuordnung zur regulatorischen Compliance.
Incident Response
Wazuh-Agenten bieten sofort einsatzbereite aktive Reaktionen, um verschiedene Gegenmaßnahmen gegen aktive Bedrohungen durchzuführen, wie z. B. das Blockieren des Zugriffs auf ein System von der Bedrohungsquelle, wenn bestimmte Kriterien erfüllt sind.
Darüber hinaus kann Wazuh verwendet werden, um Befehle oder Systemabfragen remote auf Agenten auszuführen, Kompromittierungsindikatoren (IOCs) zu identifizieren und andere Live-Forensik- oder Incident-Response-Aufgaben zu unterstützen.
Regulatorische Compliance
Wazuh bietet einige der notwendigen Sicherheitskontrollen, um Branchenstandards und -vorschriften zu entsprechen. Diese Funktionen helfen in Kombination mit ihrer Skalierbarkeit und Multi-Plattform-Unterstützung Organisationen dabei, technische Compliance-Anforderungen zu erfüllen.
Wazuh wird häufig von Zahlungsabwicklungsunternehmen und Finanzinstituten eingesetzt, um die Anforderungen von PCI DSS (Payment Card Industry Data Security Standard) zu erfüllen. Die Web-Benutzeroberfläche bietet Berichte und Dashboards, die dabei und bei anderen Vorschriften (z. B. GPG13 oder DSGVO) helfen können.
Cloud-Sicherheit
Wazuh hilft bei der Überwachung von Cloud-Infrastrukturen auf API-Ebene und verwendet Integrationsmodule, die Sicherheitsdaten von bekannten Cloud-Anbietern wie Amazon AWS, Azure oder Google Cloud abrufen können. Darüber hinaus bietet Wazuh Regeln zur Bewertung der Konfiguration Ihrer Cloud-Umgebung, um Schwachstellen leicht zu erkennen.
Außerdem werden die leichtgewichtigen und Multi-Plattform-fähigen Wazuh-Agenten häufig zur Überwachung von Cloud-Umgebungen auf Instanzebene eingesetzt.
Container-Sicherheit
Wazuh bietet Sicherheitstransparenz für Ihre Docker-Hosts und -Container, überwacht deren Verhalten und erkennt Bedrohungen, Schwachstellen und Anomalien. Der Wazuh-Agent verfügt über eine native Integration mit der Docker-Engine, die es Benutzern ermöglicht, Images, Volumes, Netzwerkeinstellungen und laufende Container zu überwachen.
Wazuh sammelt und analysiert kontinuierlich detaillierte Laufzeitinformationen. Zum Beispiel Warnungen für Container, die im privilegierten Modus ausgeführt werden, verwundbare Anwendungen, eine in einem Container laufende Shell, Änderungen an persistenten Volumes oder Images und andere mögliche Bedrohungen.
WUI
Die Wazuh WUI bietet eine leistungsstarke Benutzeroberfläche für Datenvisualisierung und -analyse. Diese Oberfläche kann auch zur Verwaltung der Wazuh-Konfiguration und zur Überwachung ihres Status verwendet werden.
Modulübersicht
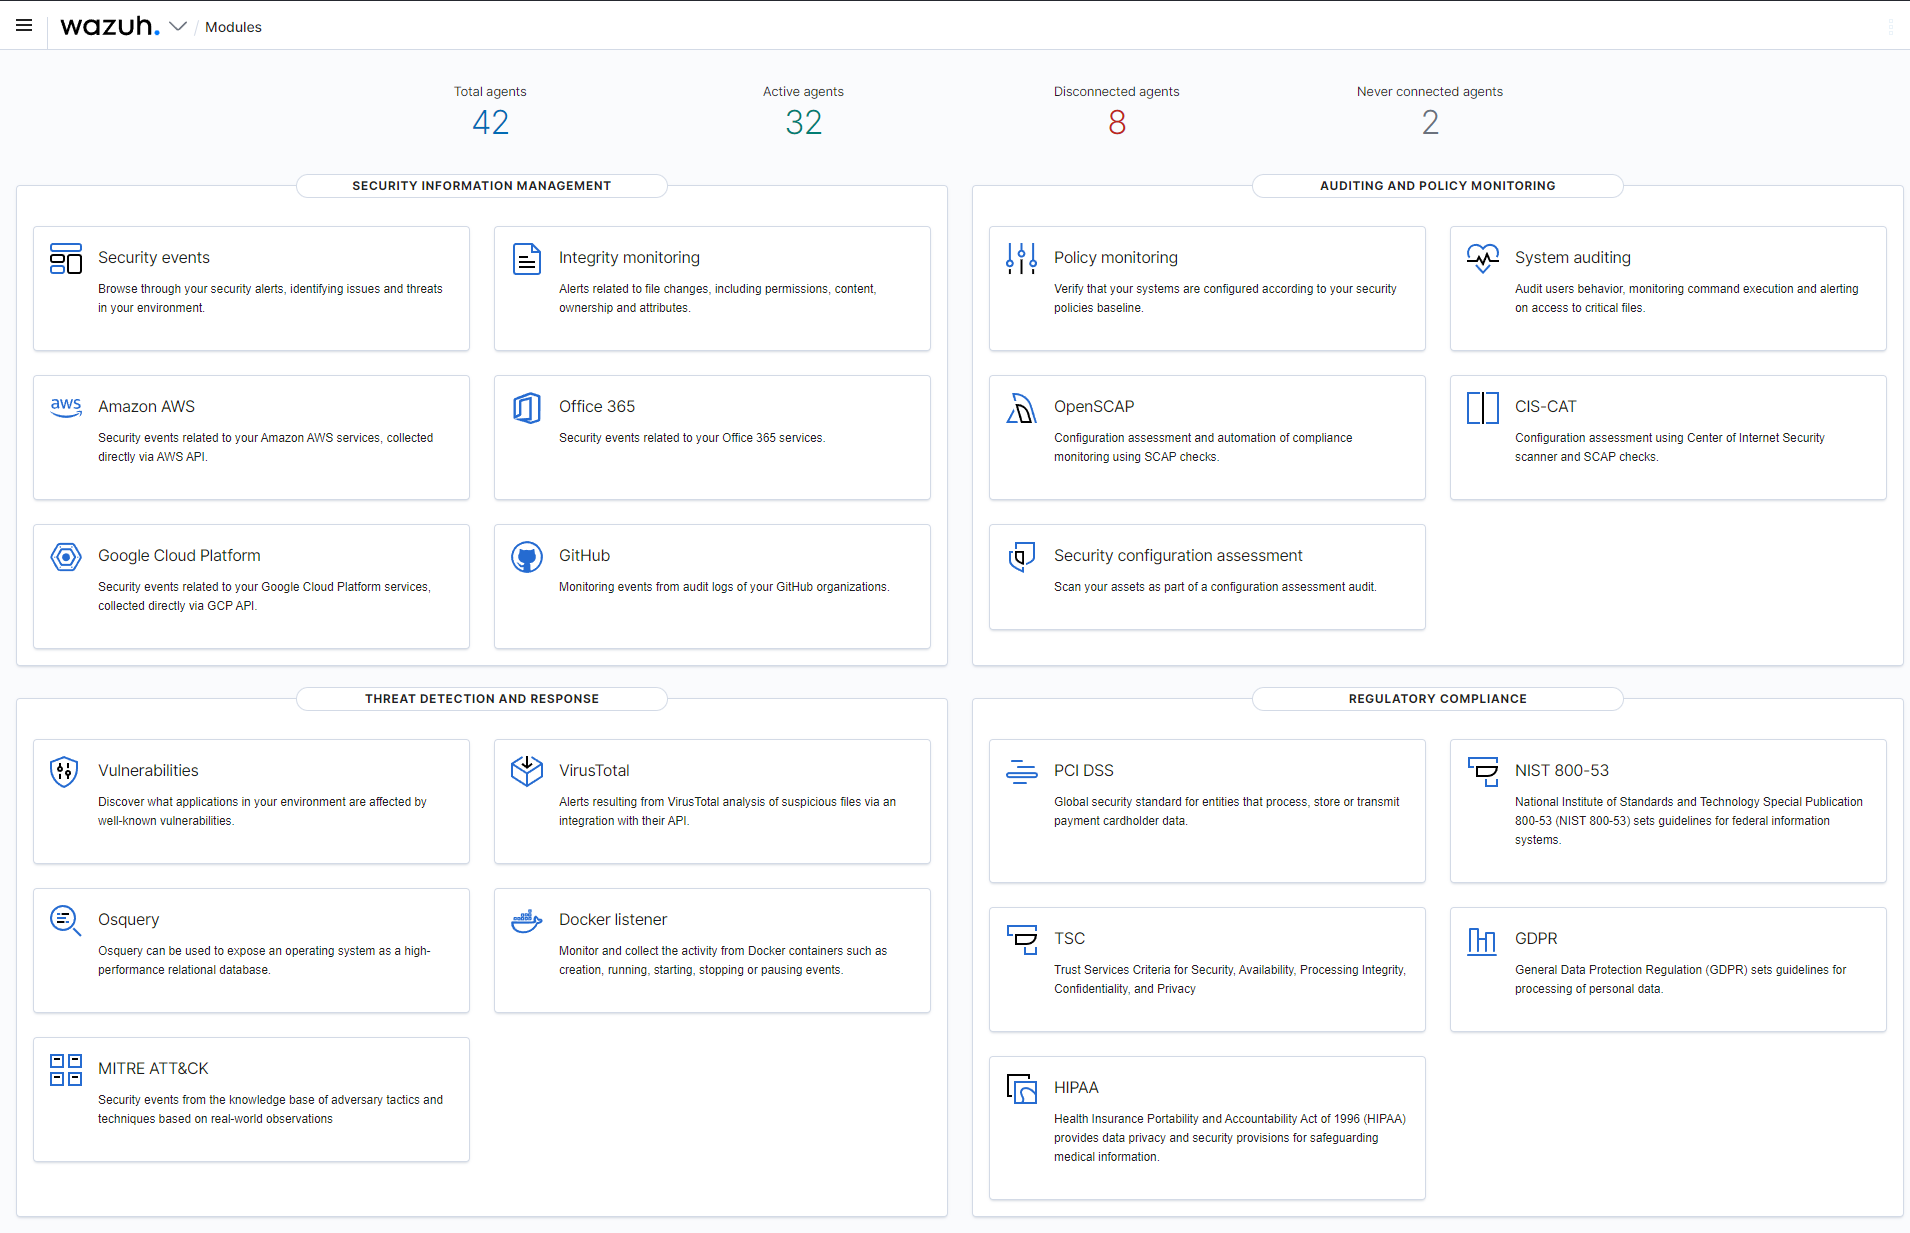
Sicherheitsereignisse

Integritätsüberwachung

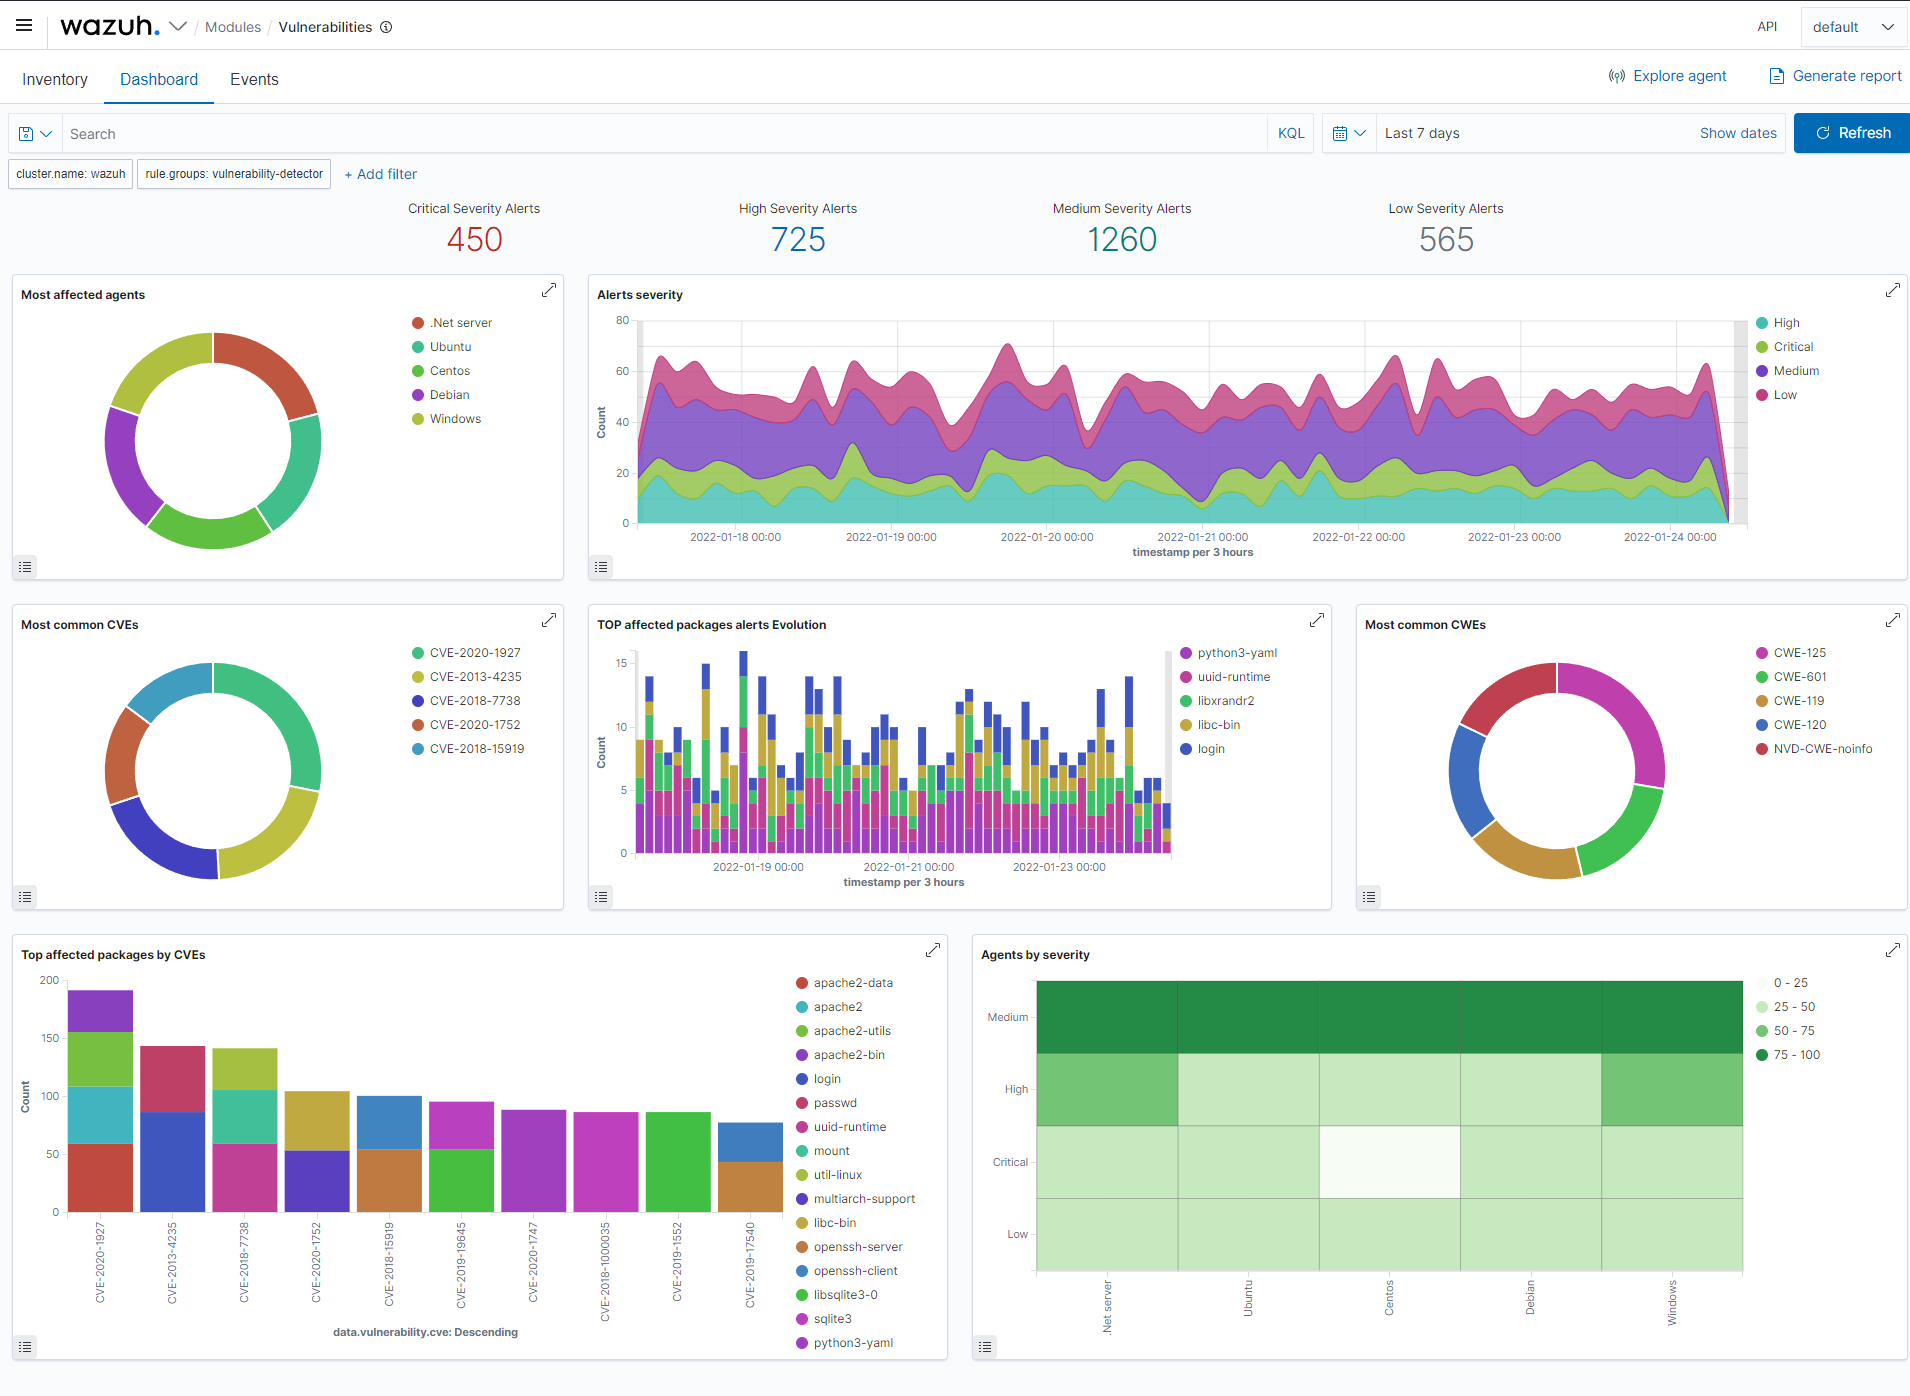
Schwachstellenerkennung

Regulatorische Compliance

Agentenübersicht

Agentenzusammenfassung

Orchestrierung
Hier finden Sie alle vom Wazuh-Team gepflegten Automatisierungswerkzeuge.
Branches
- Der
main-Branch enthält den neuesten Code; beachten Sie mögliche Fehler in diesem Branch.
Verwendete Software und Bibliotheken
| Software | Version | Autor | Lizenz |
|---|---|---|---|
| bpftool | 7.7.0 | libbpf | GNU Public License version 2 |
| bzip2 | 1.0.8 | Julian Seward | BSD License |
| cJSON | 1.7.18 | Dave Gamble | MIT License |
| cpp-httplib | 0.25.0 | yhirose | MIT License |
| cPython | 3.12.14 | Guido van Rossum | Python Software Foundation License version 2 |
| cURL | 8.20.0 | Daniel Stenberg | MIT License |
| dbus | 1.14.10 | freedesktop.org | GNU Public License version 2 |
| Flatbuffers | 23.5.26 | Google Inc. | Apache 2.0 License |
| Google Benchmark | 1.6.1 | Google Inc. | Apache 2.0 License |
| GoogleTest | 1.11.0 | Google Inc. | 3-Clause "New" BSD License |
| jemalloc | 5.2.1 | Jason Evans | 2-Clause "Simplified" BSD License |
| jwt-cpp | 0.7.2 | Dominik Thalhammer | MIT License |
| libarchive | 3.8.7 | Tim Kientzle | 3-Clause "New" BSD License |
| libbpf | 1.7.0 | libbpf | GNU Lesser General Public License version 2.1 |
| libdb | 18.1.40 | Oracle Corporation | Affero GPL v3 |
| libffi | 3.2.1 | Anthony Green | MIT License |
| libpcre2 | 10.42.0 | Philip Hazel | BSD License |
| libplist | 2.2.0 | Aaron Burghardt et al. | GNU Lesser General Public License version 2.1 |
| libYAML | 0.1.7 | Kirill Simonov | MIT License |
| liblzma | 5.8.3 | Lasse Collin, Jia Tan et al. | GNU Public License version 3 |
| Linux Audit userspace | 2.8.4 | Rik Faith | GNU Lesser General Public License |
| Lua | 5.4.8 | PUC-Rio | MIT License |
| nlohmann | 3.11.2 | Niels Lohmann | MIT License |
| OpenSSL | 3.6.2 | OpenSSL Software Foundation | Apache 2.0 License |
| popt | 1.16 | Jeff Johnson & Erik Troan | MIT License |
| procps | 2.8.3 | Brian Edmonds et al. | GNU Lesser General Public License |
| RocksDB | 8.3.2 | Facebook Inc. | Apache 2.0 License |
| rpm | 4.20.1 | Marc Ewing & Erik Troan | GNU Public License version 2 |
| simdjson | 3.13.0 | Daniel Lemire | Apache License 2.0 |
| sqlite | 3.53.1 | D. Richard Hipp | Public Domain (no restrictions) |
| zlib | 1.3.1 | Jean-loup Gailly & Mark Adler | zlib/libpng License |
Dokumentation
Mitmachen
Werden Sie Teil der Wazuh-Community, um von anderen Benutzern zu lernen, an Diskussionen teilzunehmen, mit unseren Entwicklern zu sprechen und zum Projekt beizutragen.
Wenn Sie zu unserem Projekt beitragen möchten, zögern Sie nicht, Pull-Requests zu erstellen, Issues einzureichen oder Commits zu senden. Wir werden alle Ihre Fragen prüfen.
Sie können auch unserem Slack-Community-Kanal und der Mailingliste beitreten, indem Sie eine E-Mail an [email protected] senden, um Fragen zu stellen und an Diskussionen teilzunehmen.
Bleiben Sie auf dem Laufenden über Neuigkeiten, Releases, technische Artikel und mehr.
Autoren
Wazuh Copyright (C) 2015-2026 Wazuh Inc. (License GPLv2)
Basierend auf dem von Daniel Cid gestarteten OSSEC-Projekt.