

strix v1.6.1
Open-Source-KI-Tool für Penetrationstests, um Schwachstellen in Ihrer App zu finden und zu beheben.
Strix
Das Open-Source-KI-Pentesting-Tool. Autonome KI-Hacker, die Schwachstellen in deiner App finden und beheben.





[!TIP] Neu! Strix lässt sich nahtlos in GitHub Actions und CI/CD-Pipelines integrieren. Scanne bei jedem Pull Request automatisch nach Schwachstellen und blockiere unsicheren Code, bevor er die Produktion erreicht – Jetzt ohne Einrichtung starten.
Strix-Überblick
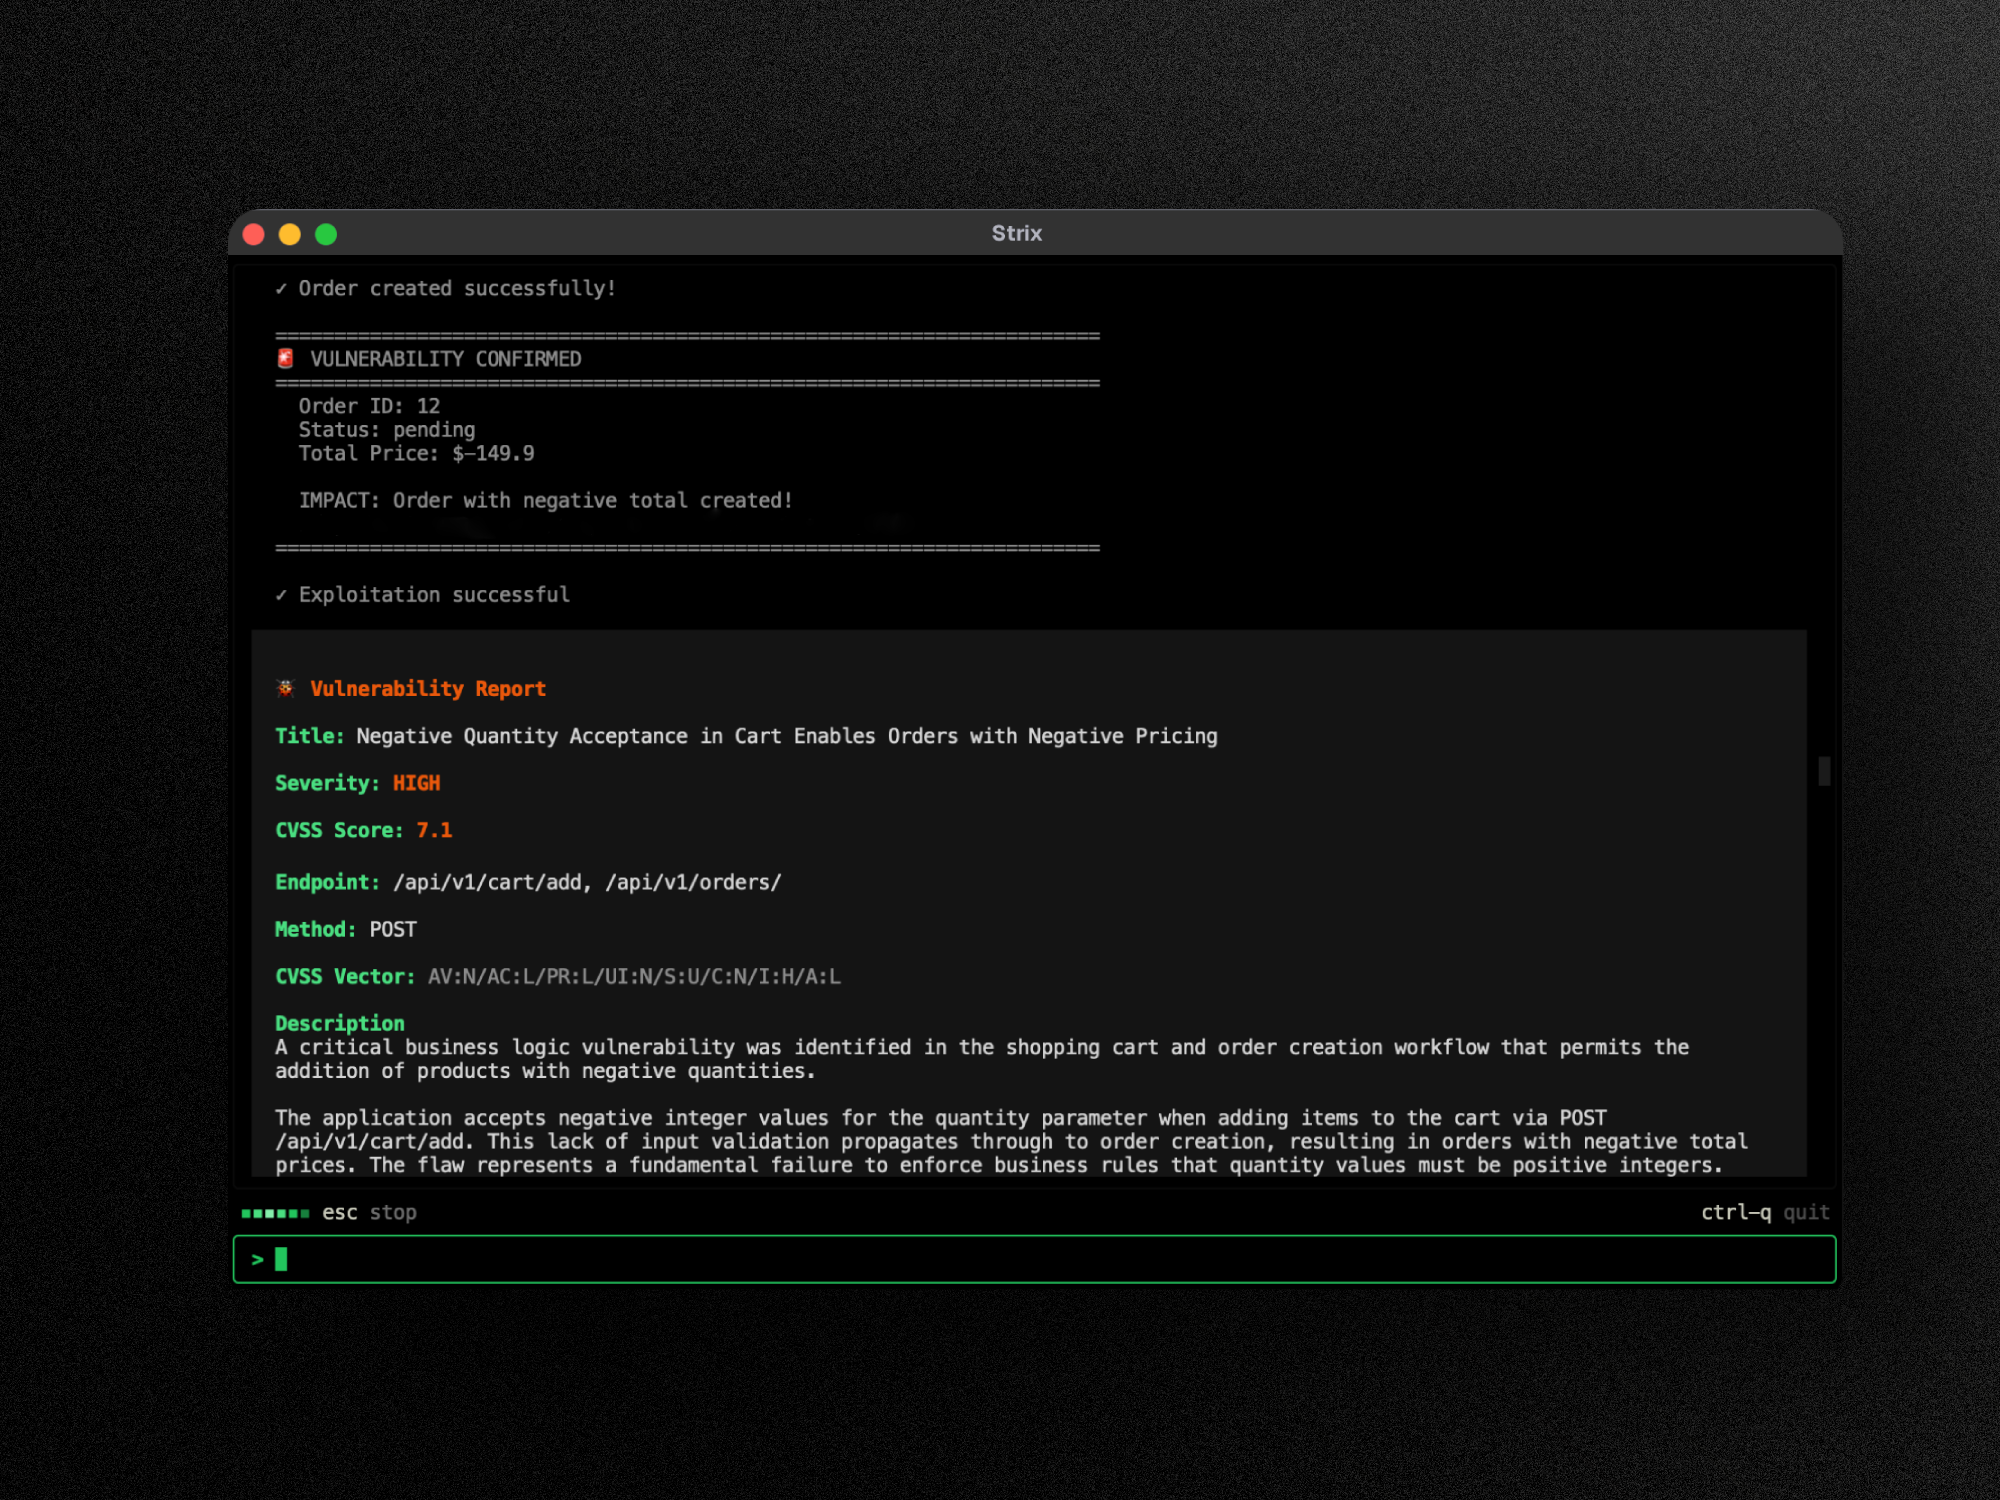
Strix sind autonome KI-Penetrationstesting-Agenten, die wie echte Hacker agieren – sie führen deinen Code dynamisch aus, finden Schwachstellen und validieren sie durch tatsächliche Proofs-of-Concept. Entwickelt für Entwickler und Sicherheitsteams, die schnelle, präzise Sicherheitstests benötigen, ohne den Aufwand manueller Pentests oder die False Positives statischer Analysetools.
Wichtige Fähigkeiten:
- Vollständiges Pentesting-Toolkit – Reconnaissance, Exploitation und Validierung out of the box
- Multi-Agent-Orchestrierung – Teams aus KI-Pentestern, die zusammenarbeiten und skalieren
- Echte Exploit-Validierung – funktionierende PoCs, keine False Positives wie bei herkömmlichen Schwachstellen-Scannern
- Entwicklerfreundliche CLI – umsetzbare Ergebnisse mit Behebungsempfehlungen
- Auto-Fix & Reporting – Generierung von Patches und compliance-konformen Pentest-Berichten
Anwendungsfälle
- Anwendungssicherheitstests – Kritische Schwachstellen in deinen Anwendungen erkennen und validieren
- Schnelle Penetrationstests – Penetrationstests in Stunden statt Wochen, inklusive Compliance-Berichten
- Bug-Bounty-Automatisierung – Automatisiere Bug-Bounty-Recherche und generiere PoCs für schnelleres Reporting
- CI/CD-Integration – Führe Tests in CI/CD aus, um Schwachstellen zu blockieren, bevor sie die Produktion erreichen
🚀 Schnellstart
Voraussetzungen:
- Docker (laufend)
- Ein LLM-API-Schlüssel von einem beliebigen unterstützten Anbieter (OpenAI, Anthropic, Google usw.)
Installation & erster Scan
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] Beim ersten Ausführen wird automatisch das Sandbox-Docker-Image heruntergeladen. Ergebnisse werden in
strix_runs/<run-name>gespeichert
Möglichkeiten, Strix auszuführen
- Open Source – kostenlos, läuft lokal mit Docker und deinem eigenen LLM-Schlüssel. Schnellstart
- Strix Cloud – keine Einrichtung, validierte Ergebnisse, Autofix mit einem Klick und PR-Reviews. Pentest starten →
- Enterprise – SSO, compliance-konforme Berichte, VPC- oder Self-Hosted-Deployment. Strix Enterprise testen →
☁️ Strix Cloud
Probiere die Strix Full-Stack-Penetrationstesting-Plattform unter app.strix.ai aus – melde dich kostenlos an, verbinde deine Repos und Domains und starte in wenigen Minuten einen Pentest.
- Validierte Ergebnisse mit PoCs – jede Schwachstelle enthält einen funktionierenden Proof-of-Concept-Exploit und Reproduktionsschritte
- Autofix mit einem Klick – KI-generierte Sicherheitspatches als merge-bereite Pull Requests
- Kontinuierliches Pentesting – permanent laufendes Schwachstellen-Scanning, das mit deinen Deployments Schritt hält
- DevSecOps-Integrationen – GitHub, GitLab, Bitbucket, Slack, Jira, Linear und CI/CD-Pipelines
- Kontinuierliches Lernen – KI, die auf früheren Ergebnissen aufbaut, sich an deine Codebasis anpasst und False Positives mit der Zeit reduziert
🏢 Enterprise
Erhalte dasselbe Strix-Erlebnis mit Enterprise-Kontrollen: SSO (SAML/OIDC), individuelle compliance-konforme Penetrationstesting-Berichte (SOC 2, ISO 27001, PCI DSS), dedizierten Support und SLA, individuelle Deployment-Optionen (VPC oder Self-Hosted), BYOK-Modellunterstützung und maßgeschneiderte KI-Pentesting-Agenten, die für deine Umgebung optimiert sind.
🤖 Strix aus deinem Coding-Agenten verwenden
Strix ist agent-ready. Gib Claude Code, Cursor, Codex oder jedem SKILL.md-kompatiblen Agenten die Fähigkeit, Pentests auszuführen, Ergebnisse zu beheben und CI-Scans einzurichten:
npx skills add usestrix/strix
Dies installiert neun Skills zum Ausführen von Pentests, Beheben von Ergebnissen und CI-Scanning – gegen Code, Web-Apps, APIs und die OWASP Top 10. Agenten können die lokale CLI oder die verwaltete Cloud mit derselben Engine nutzen.
Siehe AGENTS.md für die Kurzreferenz, docs.strix.ai/llms.txt für die CLI und docs.app.strix.ai für die API.
✨ Funktionen
Agentische Pentesting-Tools
Strix-Agenten sind mit einem umfassenden Offensive-Security-Toolkit ausgestattet – dieselben Tools, die professionelle Penetrationstester und Ethical Hacker verwenden:
- HTTP-Interception-Proxy – Vollständige Request-/Response-Manipulation und -Analyse mit Caido
- Browser-Exploitation – Automatisierter Browser zum Testen von XSS, CSRF, Clickjacking und Auth-Bypass-Flows
- Shell- & Kommandoausführung – Interaktives Terminal für Exploit-Entwicklung und Post-Exploitation
- Custom-Exploit-Runtime – Python-Sandbox zum Schreiben und Validieren von Proof-of-Concept-Exploits
- Reconnaissance & OSINT – Automatisiertes Attack-Surface-Mapping, Subdomain-Enumeration und Fingerprinting
- Statische & dynamische Codeanalyse – SAST- + DAST-Fähigkeiten für umfassende Anwendungssicherheitstests
- Schwachstellen-Wissensdatenbank – Strukturierte Ergebnisse mit CVSS-Bewertung und OWASP-Klassifizierung
Umfassender Schwachstellen-Scanner
Strix identifiziert, validiert und exploitet eine breite Palette von Sicherheitsschwachstellen in den OWASP Top 10 und darüber hinaus:
- Broken Access Control – IDOR, Privilegieneskalation, Auth-Bypass
- Injection-Angriffe – SQL-Injection, NoSQL-Injection, OS-Command-Injection, SSTI
- Serverseitige Schwachstellen – SSRF, XXE, unsichere Deserialisierung, RCE
- Clientseitige Angriffe – XSS (stored/reflected/DOM), Prototype Pollution, CSRF
- Business-Logic-Fehler – Race Conditions, Zahlungsmanipulation, Workflow-Bypass
- Authentifizierung & Session – JWT-Angriffe, Session Fixation, Credential-Stuffing-Vektoren
- Infrastruktur & Cloud – Fehlkonfigurationen, exponierte Dienste, Cloud-Sicherheitsprobleme
- API-Sicherheit – Broken Authentication, Mass Assignment, Rate-Limiting-Bypass
Graph of Agents (Multi-Agent-Pentesting)
Fortschrittliche Multi-Agent-Orchestrierung für umfassendes automatisiertes Penetrationstesting:
- Verteiltes Pentesting – Spezialisierte KI-Agenten für Recon, Exploitation und Post-Exploitation
- Skalierbare Sicherheitstests – Parallele Ausführung über mehrere Ziele für schnelle, umfassende Abdeckung
- Dynamische Koordination – Agenten teilen Entdeckungen, verketten Schwachstellen und arbeiten wie ein Red Team zusammen
🖥️ Lokaler Web-Viewer
Jeder Scan schreibt seine Ergebnisse während der Ausführung auf die Festplatte. Mit einem einzigen Befehl kannst du sie in einem lokalen Dashboard anzeigen:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
Das Dashboard zeigt die Ergebnisse, eine Live-Karte des Agententeams und vergangene Runs. Nichts verlässt deinen Rechner, und die UI wird vorgebaut ausgeliefert. strix view bindet an 127.0.0.1 und gibt einen mit Token versehenen Link aus, der Zugriff auf den Run gewährt – teile ihn daher sorgfältig.
Siehe die Viewer-Dokumentation für die Optionen und für den Zugriff auf den Viewer von einem anderen Rechner aus.
Verwendungsbeispiele
Grundlegende Verwendung
# Scan a local codebase
strix --target ./app-directory

# Security review of a GitHub repository
strix --target https://github.com/org/repo

# Black-box web application assessment
strix --target https://your-app.com
API-Testing (OpenAPI / Swagger / Postman)
Richte Strix auf einen API-Vertrag und es testet jeden deklarierten Endpunkt, anstatt sie durch Crawling entdecken zu müssen. Kombiniere die Spezifikation mit der Live-Basis-URL, damit der Agent weiß, wohin er Traffic senden soll:
# OpenAPI / Swagger file, Postman export, or a live collection by id
strix --target ./openapi.yaml --target https://api.your-app.com
strix --target postman://<collection-uuid> --target https://api.your-app.com
Erweiterte Testszenarien
# Grey-box authenticated testing
strix --target https://your-app.com --instruction "Perform authenticated testing using credentials: user:pass"

# Multi-target testing (source code + deployed app)
strix -t https://github.com/org/app -t https://your-app.com

# Targets from a file, one target per non-empty, non-comment line
strix --target-list ./targets.txt
Siehe die CLI-Referenz für jede Option, einschließlich Scan-Modi, Diff-Umfang, Instruktionsdateien und Budgets.
Headless-Modus
Führe Strix programmatisch ohne interaktive UI mit dem Flag -n/--non-interactive aus – perfekt für Server und automatisierte Jobs. Die CLI gibt Echtzeit-Schwachstellenergebnisse und den Abschlussbericht aus, bevor sie beendet wird. Beendet sich mit einem Nicht-Null-Code, wenn Schwachstellen gefunden werden.
strix -n --target https://your-app.com
CI/CD (GitHub Actions)
Strix kann zu deiner Pipeline hinzugefügt werden, um einen Sicherheitstest bei Pull Requests mit einem leichtgewichtigen GitHub-Actions-Workflow auszuführen:
name: strix-penetration-test

on:
  pull_request:

jobs:
  security-scan:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v6
        with:
          fetch-depth: 0

      - name: Install Strix
        run: curl -sSL https://strix.ai/install | bash

      - name: Run Strix
        env:
          STRIX_LLM: ${{ secrets.STRIX_LLM }}
          LLM_API_KEY: ${{ secrets.LLM_API_KEY }}

        run: strix -n -t ./ --scan-mode quick
[!TIP] Bei CI-Pull-Request-Runs beschränkt Strix schnelle Reviews automatisch auf geänderte Dateien, weshalb der obige Checkout die vollständige Historie abruft. Siehe die CI/CD-Dokumentation für die Details.
Konfiguration
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Optional
export LLM_API_BASE="your-api-base-url"  # if using a local model, e.g. Ollama, LMStudio
[!NOTE] Strix speichert deine Konfiguration automatisch in
~/.strix/cli-config.json, sodass du sie nicht bei jedem Run erneut eingeben musst. Siehe die Konfigurationsreferenz für jede Umgebungsvariable.
Mit einem ChatGPT-Abonnement anmelden
Statt eines abgerechneten API-Schlüssels kannst du Strix mit deinem ChatGPT Plus/Pro-Abonnement ausführen:
strix auth login chatgpt             # sign in with your ChatGPT account
export STRIX_LLM="chatgpt/gpt-5.4"   # chatgpt/<model> runs on the subscription
strix auth status                    # show the active sign-in, or logout to forget it
Die verwaltete Plattform nutzen: strix cloud
Führe Scans auf app.strix.ai vom Terminal aus, ohne Docker oder LLM-Schlüssel:
strix cloud login                                  # browser sign-in, one credential per install
strix cloud scans start --source . --yes --wait    # scan local code, approving the upload
strix cloud scans start --engagement-type live_test --domain-ids <uuid> --wait
strix cloud vulns list --severity critical
Jede REST-API-Operation hat einen passenden Befehl strix cloud <resource> <verb>. Führe strix cloud aus, um die Ressourcen aufzulisten, und füge help zu einer Ressource hinzu, um ihre Verben aufzulisten. Die Ausgabe ist JSON, wenn stdout kein Terminal ist oder wenn du --json übergibst. Binär-Downloads sind die Ausnahme: Leite die Rohbytes um oder kombiniere --output FILE --json für Download-Metadaten.
Siehe die Cloud-CLI-Dokumentation für Scopes, Workspaces, Abrechnung und Optionen für den Quellcode-Upload.
Eigene MCP-Server verbinden
Strix kann sich mit Model Context Protocol (MCP)-Servern verbinden, die du auflistest, und deren Tools dem Agenten während eines Runs bereitstellen. Erstelle ~/.strix/mcp-servers.json mit einer JSON-Liste lokaler stdio-Server oder entfernter http-Server:
[
  {
    "name": "github",
    "transport": "http",
    "url": "https://api.githubcopilot.com/mcp/",
    "auth": { "kind": "bearer", "token": "your-token" },
    "allowed_tools": ["list_issues"]
  }
]
Die Tools jedes Servers werden durch name mit einem Namespace versehen, zum Beispiel github_list_issues. Siehe die MCP-Dokumentation für das vollständige Schema, Tool-Filterung und stdio-Server.
Empfohlene Modelle für beste Ergebnisse:
- Z.ai GLM-5.3 auf OpenRouter –
openrouter/z-ai/glm-5.3(die Standardwahl) - OpenAI GPT-5.4 –
openai/gpt-5.4 - Anthropic Claude Sonnet 4.6 –
anthropic/claude-sonnet-4-6 - Google Gemini 3 Pro Preview –
vertex_ai/gemini-3-pro-preview - DeepSeek V4 Pro –
deepseek/deepseek-v4-pro - Moonshot Kimi K3 –
moonshot/kimi-k3
Siehe die LLM-Provider-Dokumentation für alle unterstützten Anbieter, einschließlich Vertex AI, Bedrock, Azure und lokaler Modelle.
Dokumentation
Die vollständige Dokumentation ist unter docs.strix.ai verfügbar – einschließlich detaillierter Anleitungen zur Verwendung, CI/CD-Integrationen, Skills und erweiterter Konfiguration.
Mitwirken
Wir freuen uns über Beiträge in Form von Code, Dokumentation und neuen Skills – schau dir unseren Contributing Guide an, um loszulegen, oder öffne einen Pull Request/Issue.
Tritt unserer Community bei
Hast du Fragen? Einen Bug gefunden? Möchtest du beitragen? Tritt unserem Discord bei!
Unterstütze das Projekt
Du liebst Strix? Gib uns einen ⭐ auf GitHub!
Danksagungen
Strix baut auf der unglaublichen Arbeit von Open-Source-Projekten wie LiteLLM, Caido, Nuclei, Playwright und Bubble Tea auf. Ein großes Dankeschön an deren Maintainer!
[!WARNING] Nur zur autorisierten Verwendung. Strix testet aktiv die Ziele, auf die du es richtest. Führe es daher nur gegen Systeme aus, die dir gehören oder für die du eine ausdrückliche, schriftliche Genehmigung zum Testen hast, und bleibe innerhalb des vereinbarten Umfangs. Unautorisiertes Testen ist in den meisten Rechtsordnungen illegal. Du allein bist dafür verantwortlich, die Genehmigung einzuholen und die Gesetze einzuhalten. Strix wird „wie besehen" ohne Gewährleistung oder Haftung für Missbrauch bereitgestellt.