

strix v1.5.1
Open-Source-KI-Tool für Penetrationstests, um Schwachstellen in Ihrer App zu finden und zu beheben.
Strix
Das Open-Source-KI-Pentesting-Tool. Autonome KI-Hacker, die Schwachstellen in deiner App finden und beheben.





[!TIP] Neu! Strix lässt sich nahtlos in GitHub Actions und CI/CD-Pipelines integrieren. Scanne bei jedem Pull Request automatisch nach Schwachstellen und blockiere unsicheren Code, bevor er die Produktion erreicht – Jetzt ohne Einrichtung starten.
Strix-Überblick
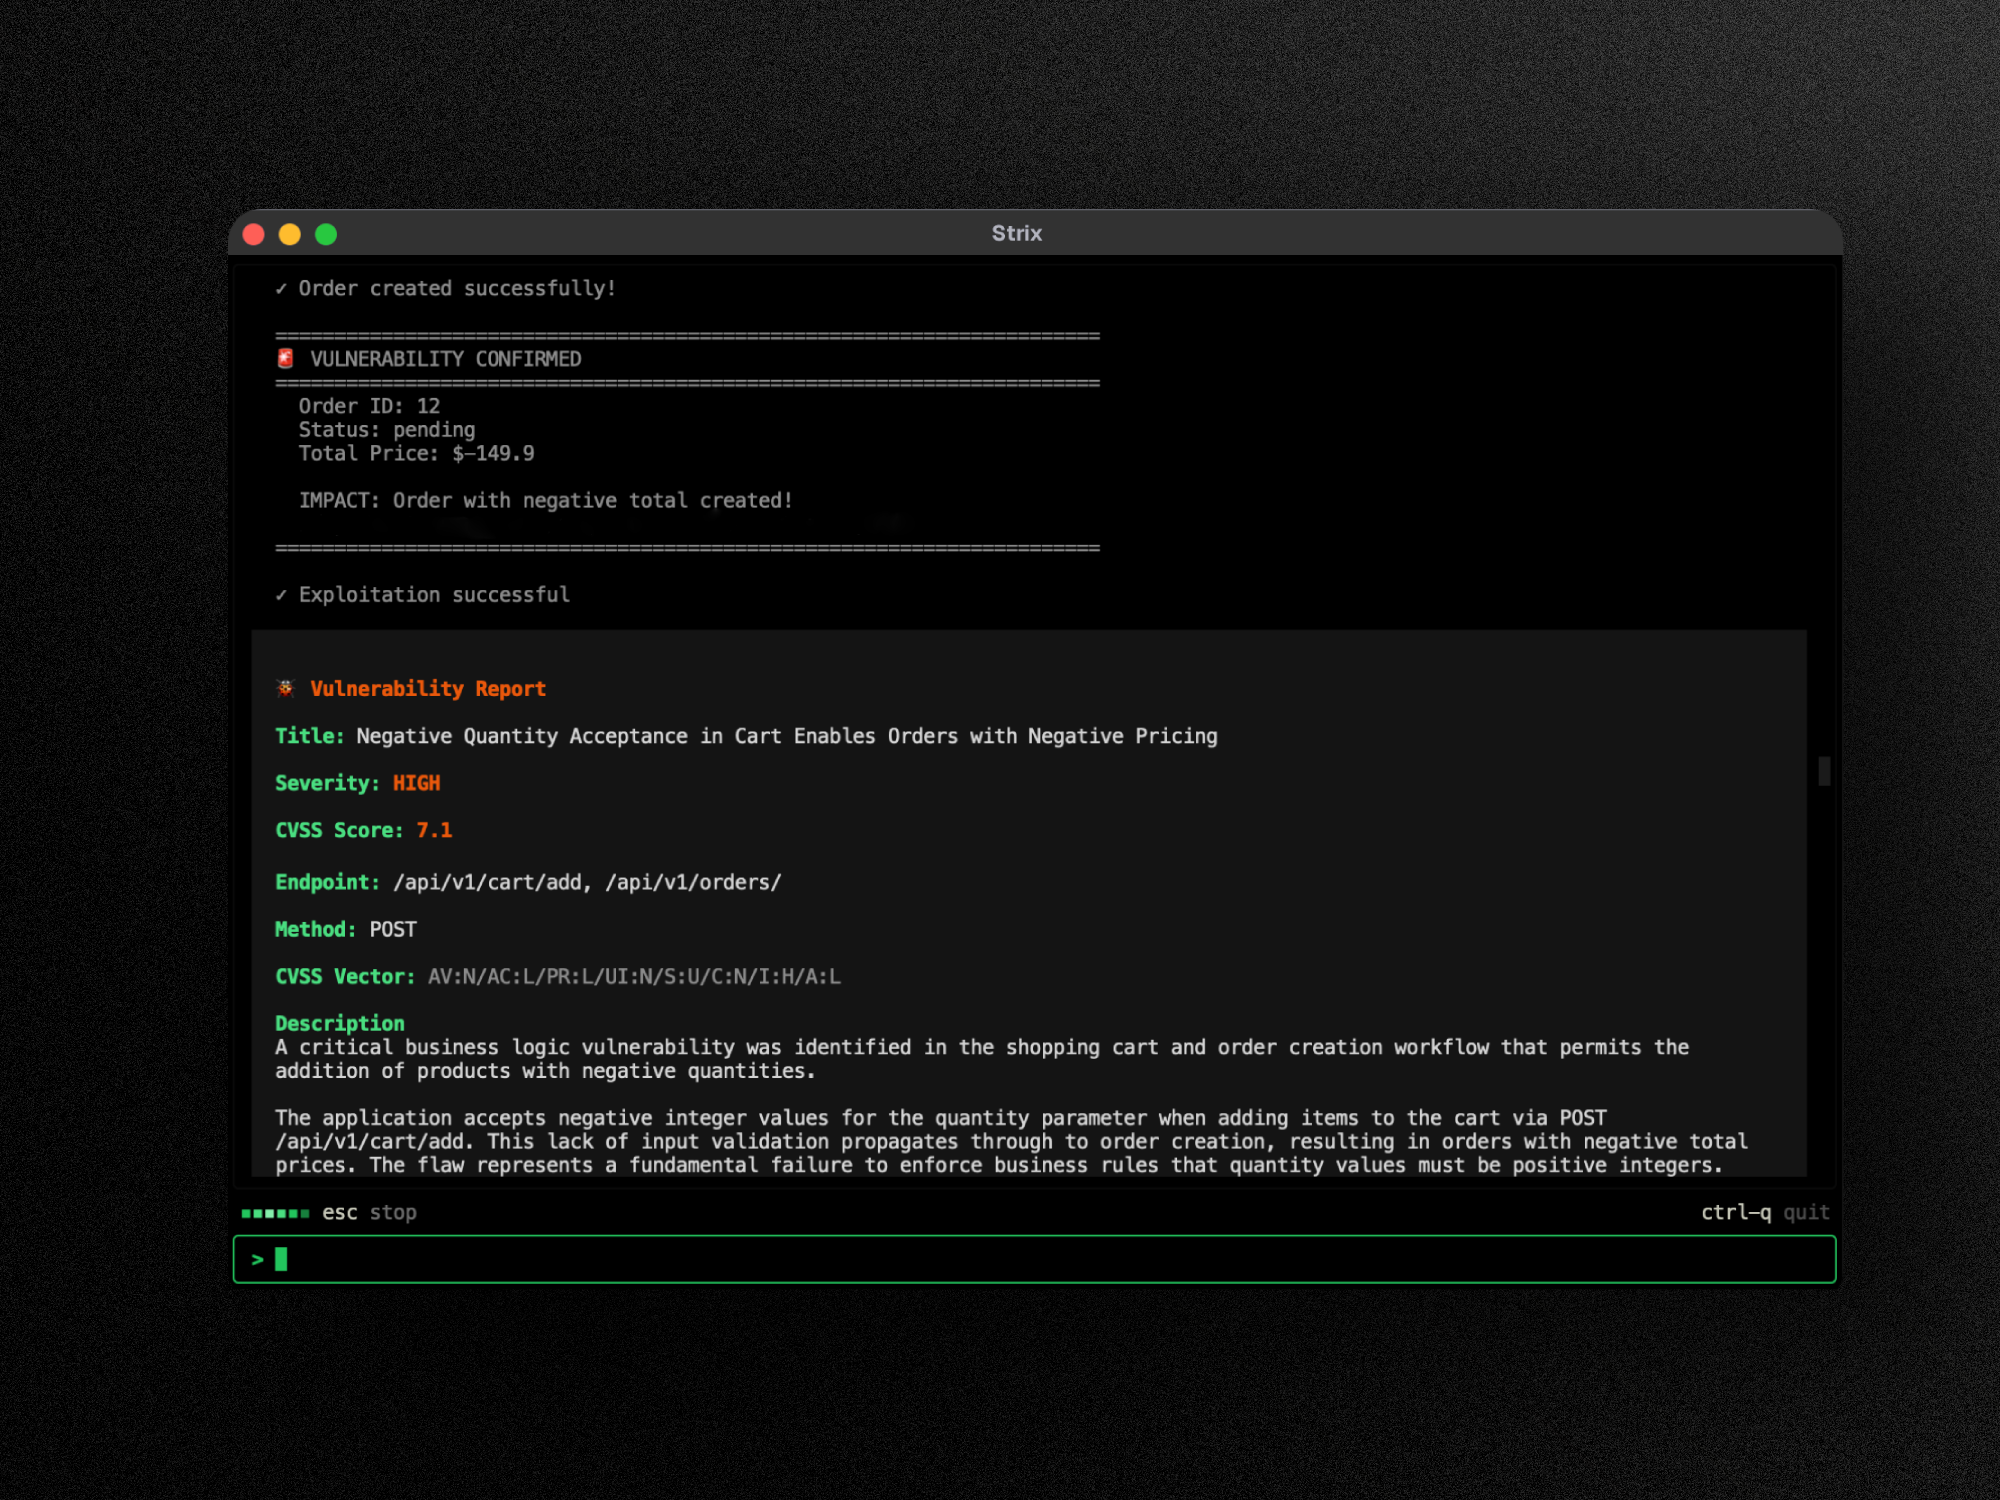
Strix sind autonome KI-Penetrationstesting-Agenten, die wie echte Hacker agieren – sie führen deinen Code dynamisch aus, finden Schwachstellen und validieren sie durch tatsächliche Proofs-of-Concept. Entwickelt für Entwickler und Sicherheitsteams, die schnelle, präzise Sicherheitstests benötigen, ohne den Aufwand manueller Pentests oder die False Positives statischer Analysetools.
Wichtige Fähigkeiten:
- Vollständiges Pentesting-Toolkit – Reconnaissance, Exploitation und Validierung out of the box
- Multi-Agent-Orchestrierung – Teams aus KI-Pentestern, die zusammenarbeiten und skalieren
- Echte Exploit-Validierung – funktionierende PoCs, keine False Positives wie bei herkömmlichen Schwachstellen-Scannern
- Entwicklerfreundliche CLI – umsetzbare Ergebnisse mit Behebungsempfehlungen
- Auto-Fix & Reporting – Generierung von Patches und compliance-konformen Pentest-Berichten
Anwendungsfälle
- Anwendungssicherheitstests – Kritische Schwachstellen in deinen Anwendungen erkennen und validieren
- Schnelle Penetrationstests – Penetrationstests in Stunden statt Wochen, inklusive Compliance-Berichten
- Bug-Bounty-Automatisierung – Automatisiere Bug-Bounty-Recherche und generiere PoCs für schnelleres Reporting
- CI/CD-Integration – Führe Tests in CI/CD aus, um Schwachstellen zu blockieren, bevor sie die Produktion erreichen
🚀 Schnellstart
Voraussetzungen:
- Docker (laufend)
- Ein LLM-API-Schlüssel von einem beliebigen unterstützten Anbieter (OpenAI, Anthropic, Google usw.)
Installation & erster Scan
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] Beim ersten Ausführen wird automatisch das Sandbox-Docker-Image heruntergeladen. Ergebnisse werden in
strix_runs/<run-name>gespeichert
Möglichkeiten, Strix auszuführen
- Open Source – kostenlos, läuft lokal mit Docker und deinem eigenen LLM-Schlüssel. Schnellstart
- Strix Cloud – keine Einrichtung, validierte Ergebnisse, Autofix mit einem Klick und PR-Reviews. Pentest starten →
- Enterprise – SSO, compliance-konforme Berichte, VPC- oder Self-Hosted-Deployment. Strix Enterprise testen →
☁️ Strix Cloud
Probiere die Strix Full-Stack-Penetrationstesting-Plattform unter app.strix.ai aus – melde dich kostenlos an, verbinde deine Repos und Domains und starte in wenigen Minuten einen Pentest.
- Validierte Ergebnisse mit PoCs – jede Schwachstelle enthält einen funktionierenden Proof-of-Concept-Exploit und Reproduktionsschritte
- Autofix mit einem Klick – KI-generierte Sicherheitspatches als merge-bereite Pull Requests
- Kontinuierliches Pentesting – permanent laufendes Schwachstellen-Scanning, das mit deinen Deployments Schritt hält
- DevSecOps-Integrationen – GitHub, GitLab, Bitbucket, Slack, Jira, Linear und CI/CD-Pipelines
- Kontinuierliches Lernen – KI, die auf früheren Ergebnissen aufbaut, sich an deine Codebasis anpasst und False Positives mit der Zeit reduziert
🏢 Enterprise
Erhalte dasselbe Strix-Erlebnis mit Enterprise-Kontrollen: SSO (SAML/OIDC), individuelle compliance-konforme Penetrationstesting-Berichte (SOC 2, ISO 27001, PCI DSS), dedizierten Support und SLA, individuelle Deployment-Optionen (VPC oder Self-Hosted), BYOK-Modellunterstützung und maßgeschneiderte KI-Pentesting-Agenten, die für deine Umgebung optimiert sind.
🤖 Strix aus deinem Coding-Agenten verwenden
Strix ist agent-ready. Gib Claude Code, Cursor, Codex oder jedem SKILL.md-kompatiblen Agenten die Fähigkeit, Pentests auszuführen, Ergebnisse zu beheben und CI-Scans einzurichten:
npx skills add usestrix/strix
Dies installiert neun Skills zum Ausführen von Pentests, Beheben von Ergebnissen und CI-Scanning – gegen Code, Web-Apps, APIs und die OWASP Top 10. Agenten können die lokale CLI oder die verwaltete Cloud mit derselben Engine nutzen.